
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
-CVE-2022-22954-scanner — Escaneia e explora CVE-2022-22954 em dispositivos VMware Workspace ONE Access, Identity Manager e Realize Automation. Automatiza a detecção e exploração da vulnerabilidade de injeção de template no lado do servidor. | Kitploit
Ferramentas/GitHubGitHub/mumu2020629/-cve-2022-22954-scanner
ReconhecimentoScanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubmumu2020629/-cve-2022-22954-scanner

-CVE-2022-22954-scanner

Escaneia e explora CVE-2022-22954 em dispositivos VMware Workspace ONE Access, Identity Manager e Realize Automation. Automatiza a detecção e exploração da vulnerabilidade de injeção de template no lado do servidor.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver Repositório
1210há 4 anosAinda não revisado

CVE-2022-22954-scanner

Sobre a vulnerabilidade

O VMware Workspace ONE Access (anteriormente conhecido como VMware Identity Manager) foi projetado para dar aos seus funcionários acesso mais rápido a aplicativos SaaS, Web e móveis nativos por meio de autenticação multifator, acesso condicional e logon único.

Versões afetadas:

VMware Workspace ONE Access Appliance (versões: 20.10.0.0, 20.10.0.1, 21.08.0.0, 21.08.0.1)

VMware Identity Manager Appliance (versões: 3.3.3, 3.3.4, 3.3.5, 3.3.6)

VMware Realize Automation (versão: 7.6)
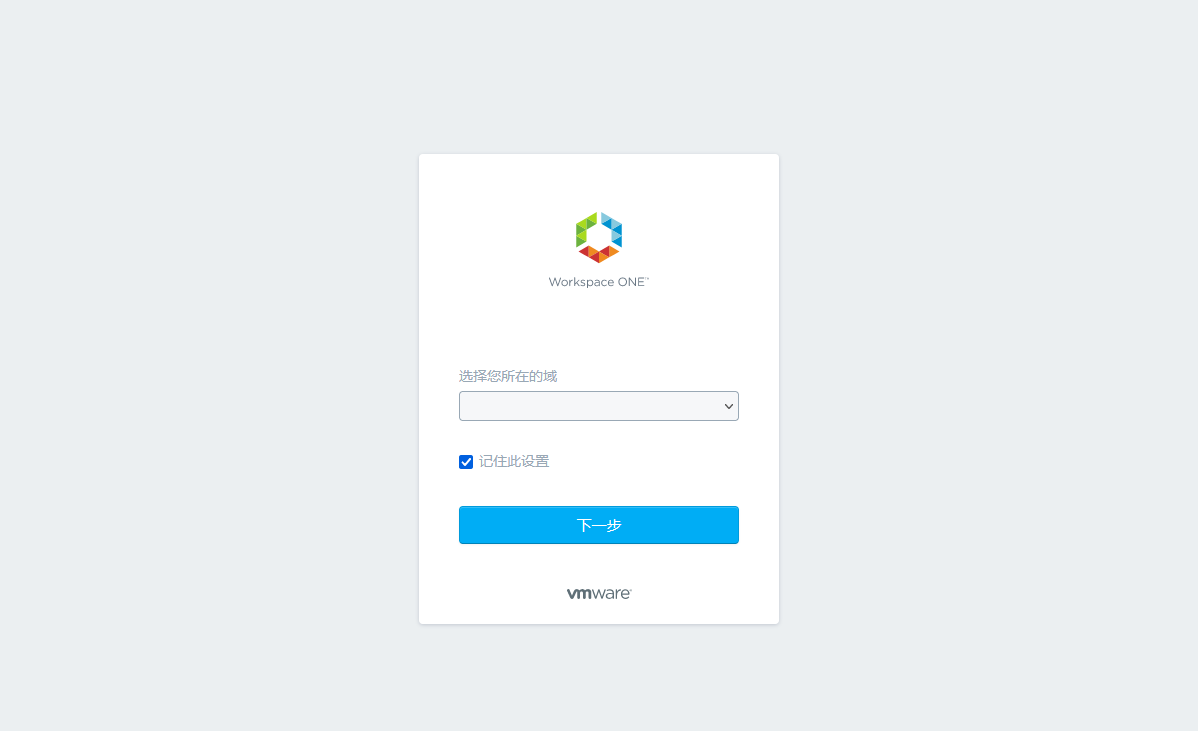
image image

Baixar ferramenta