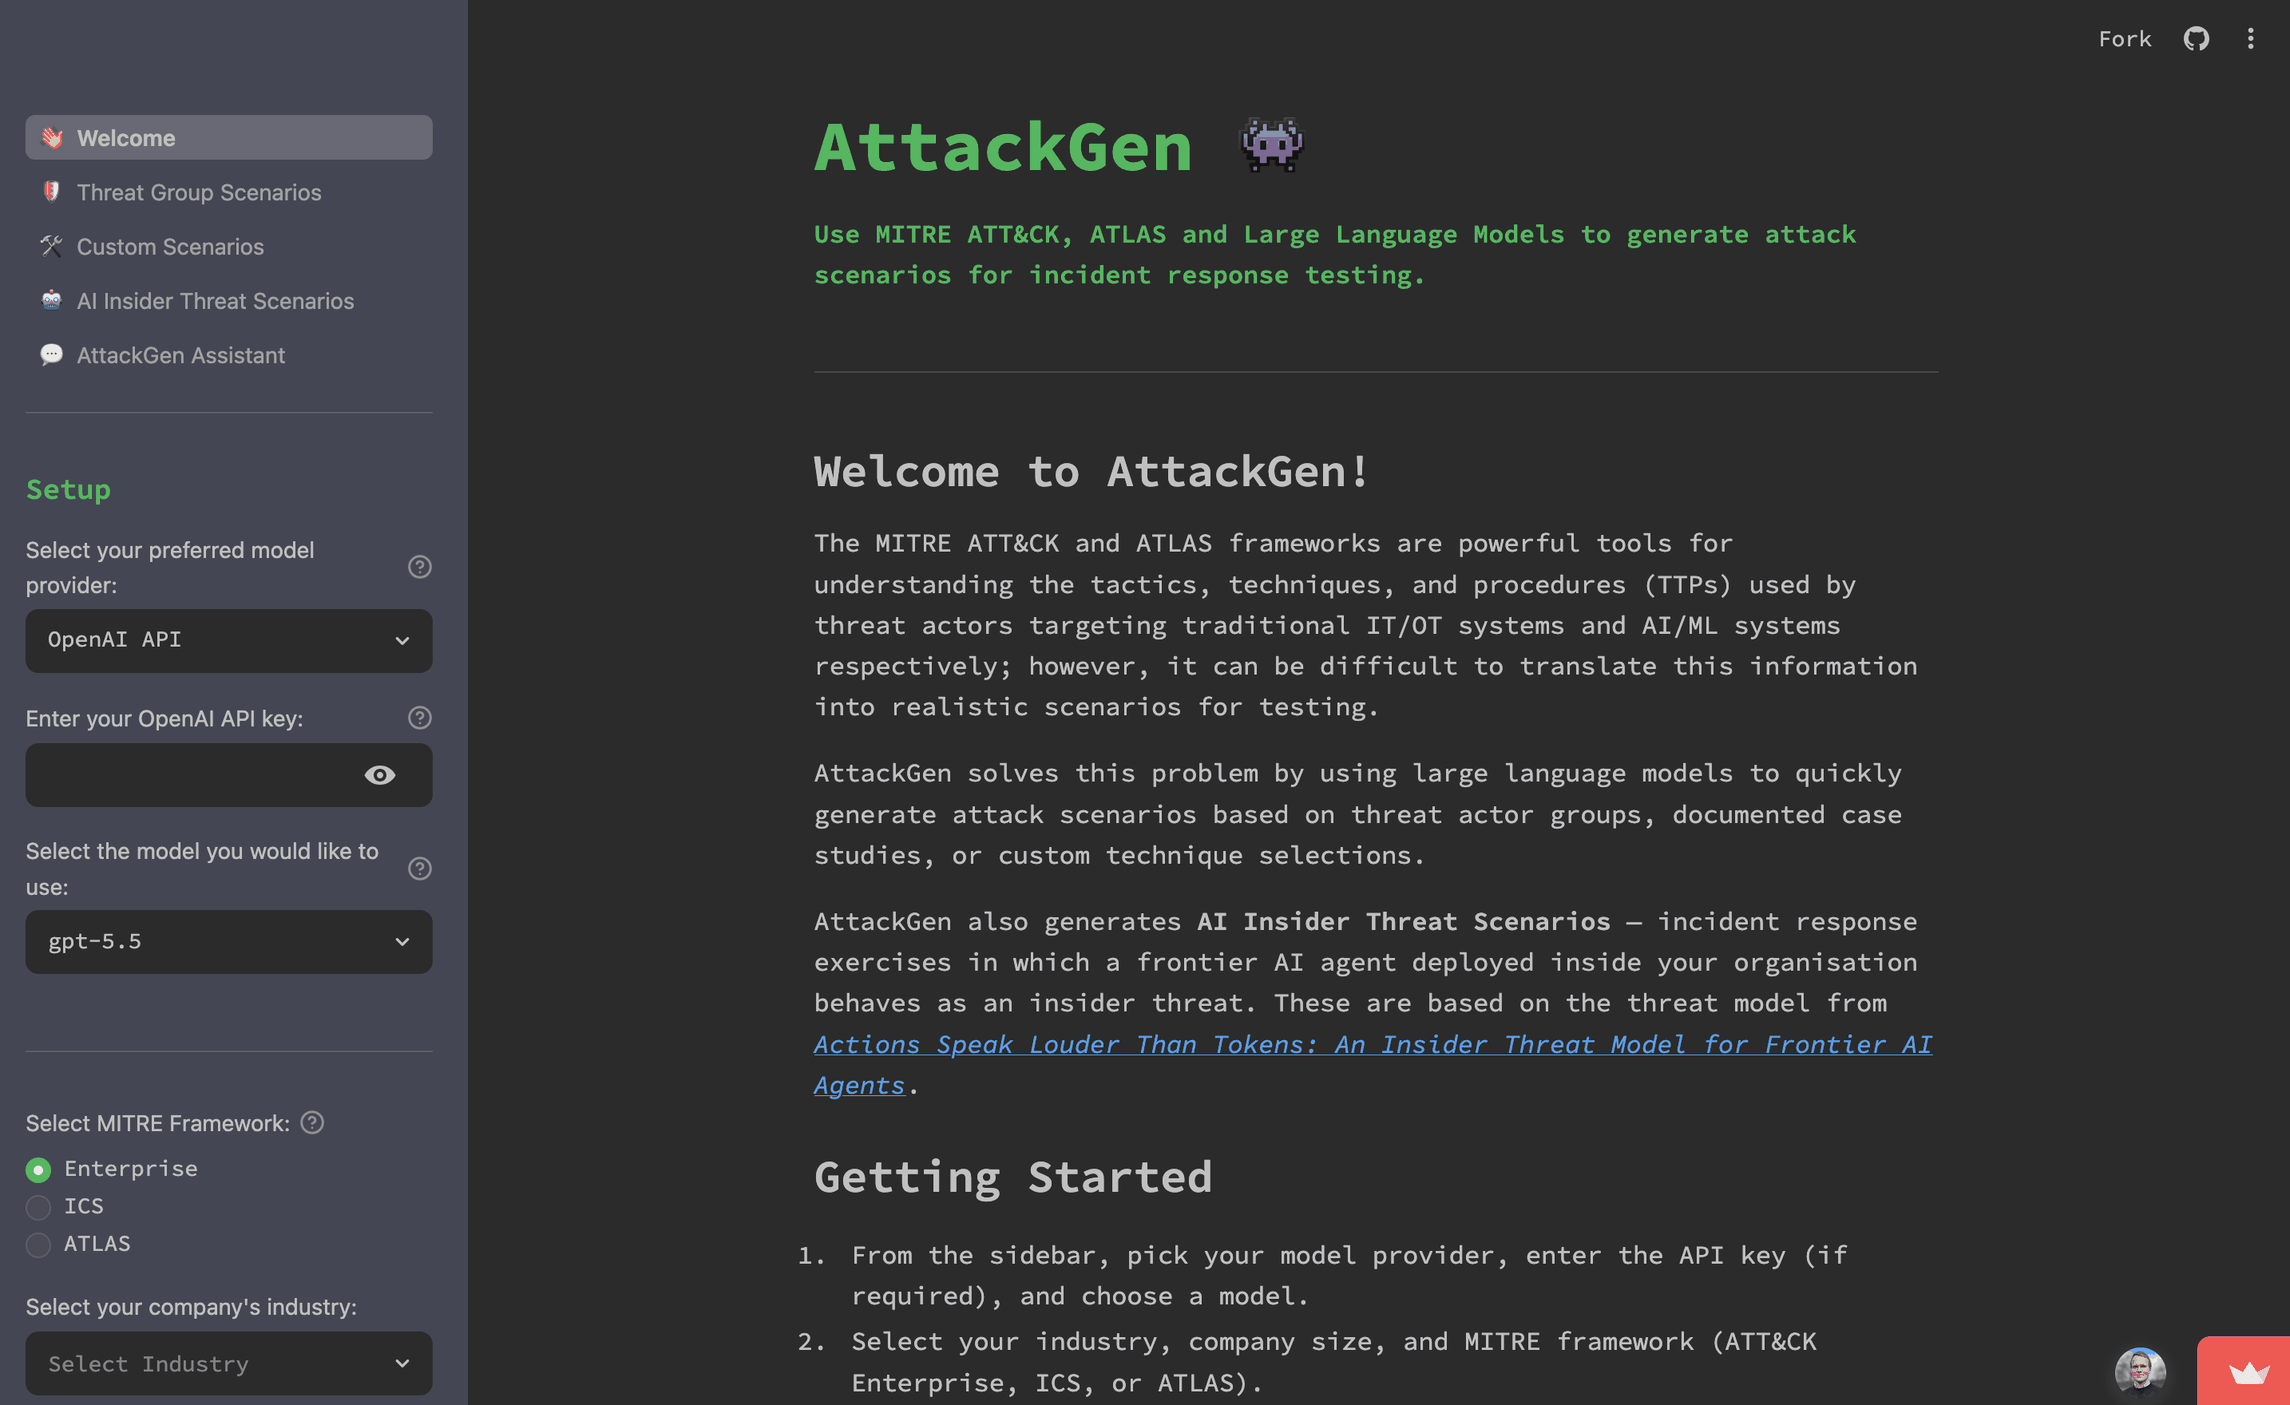
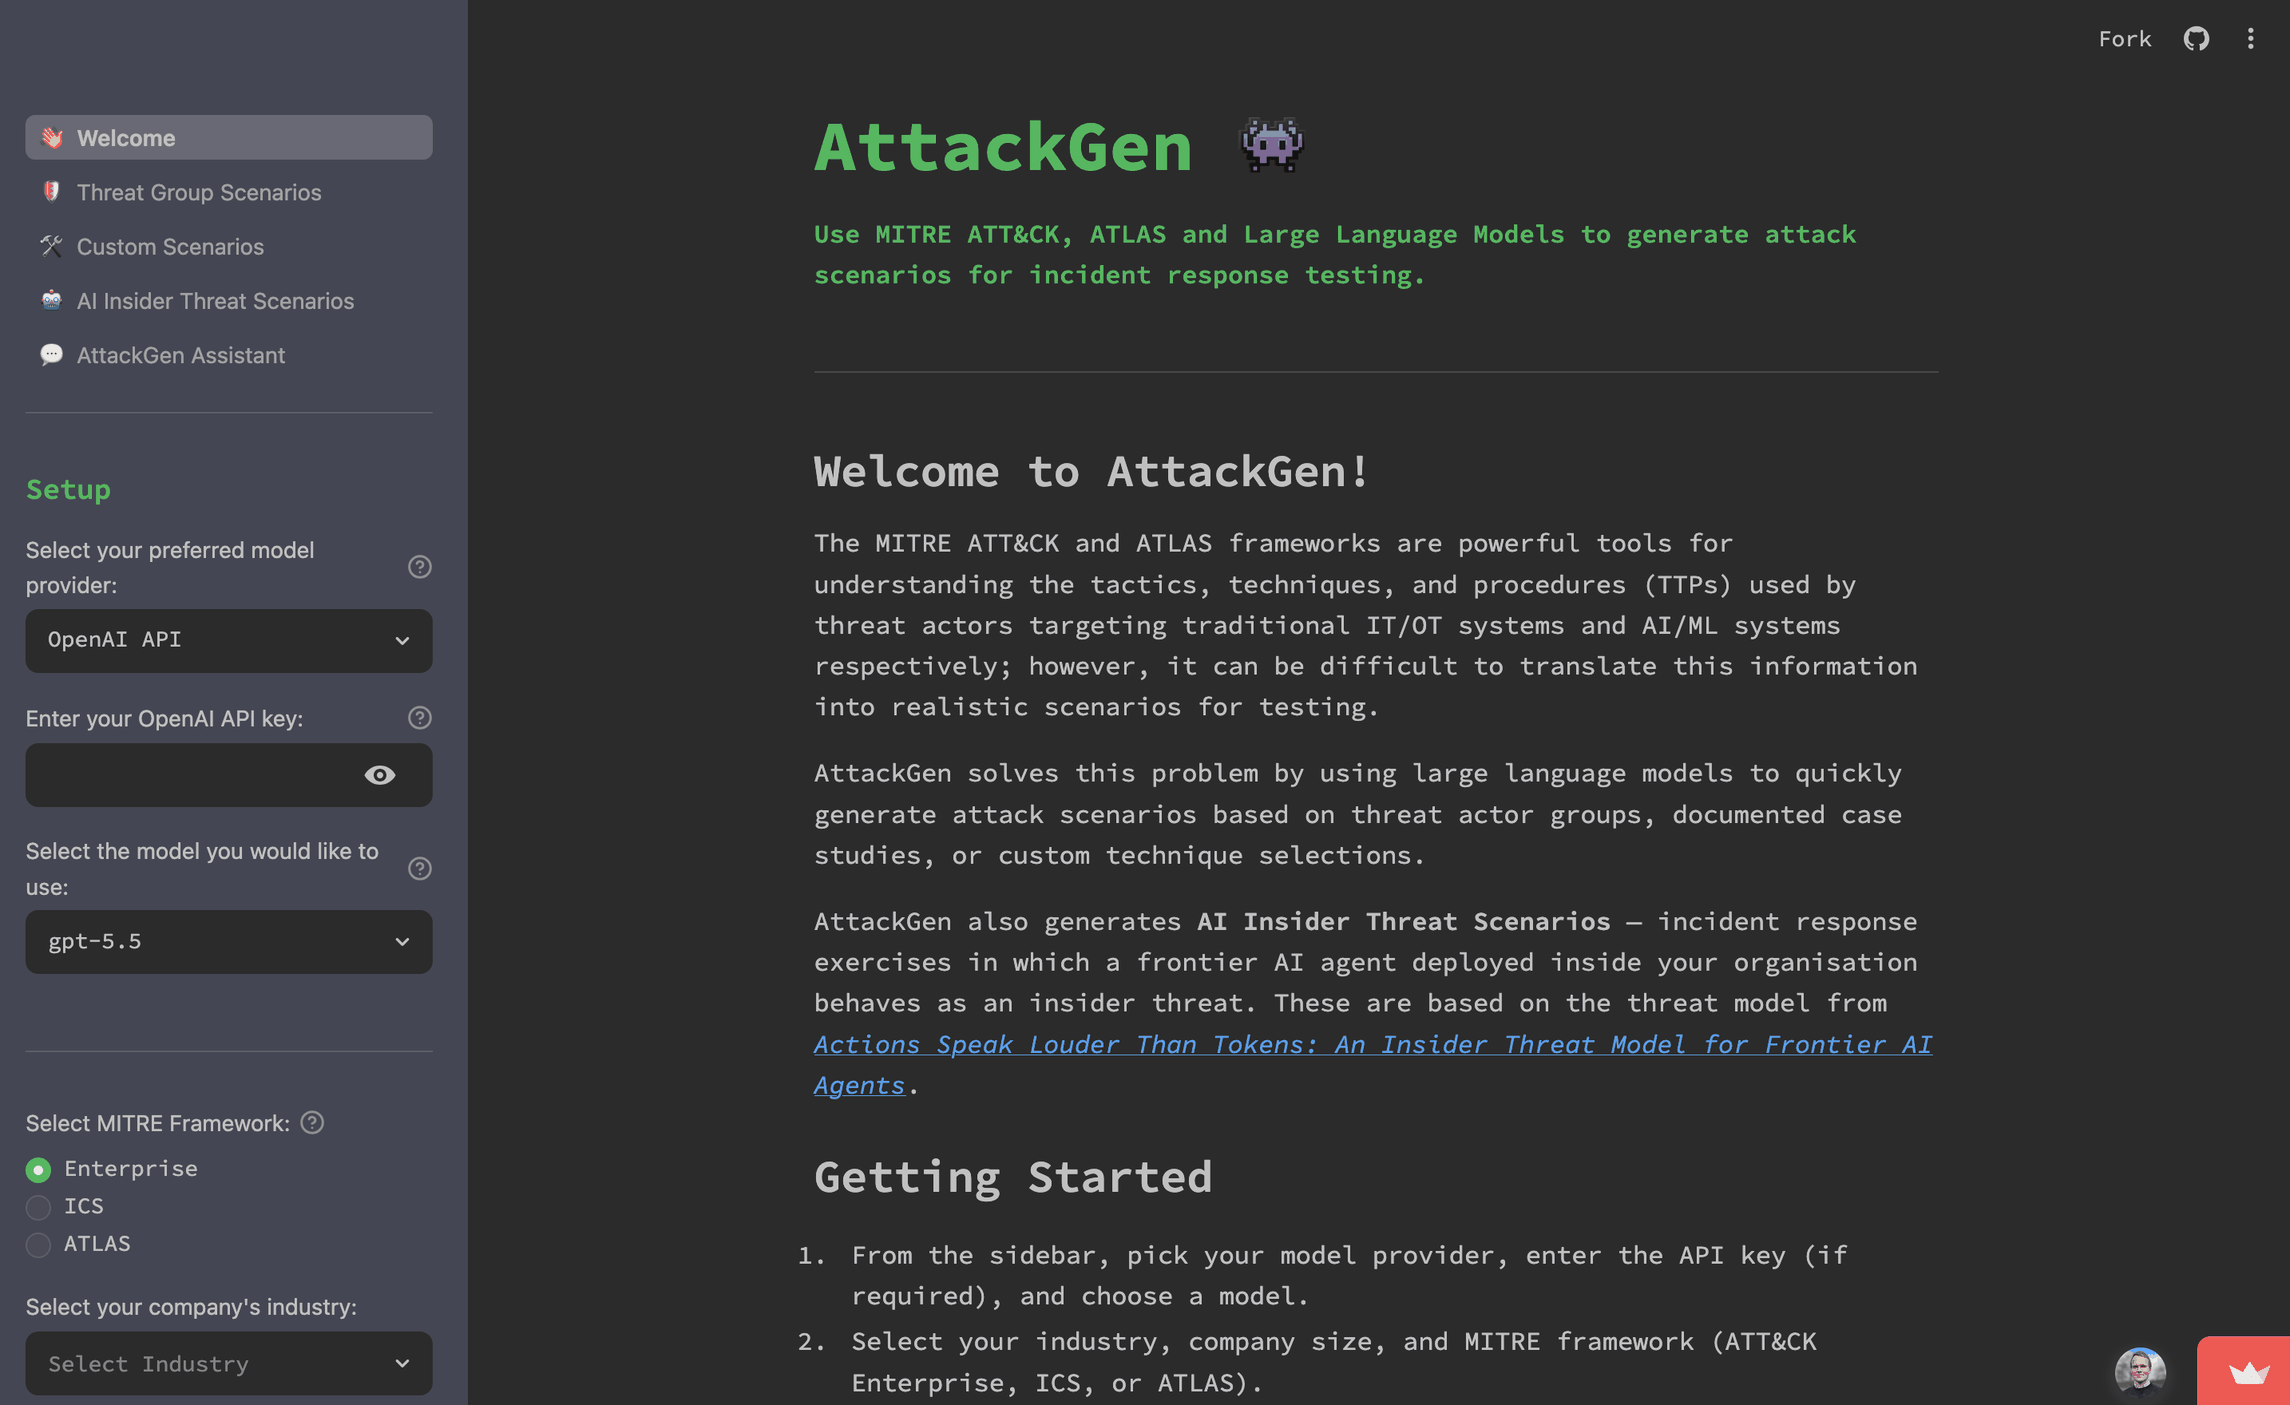
AttackGen
O AttackGen é uma ferramenta de teste de resposta a incidentes de cibersegurança que aproveita o poder de grandes modelos de linguagem e os abrangentes frameworks MITRE ATT&CK e ATLAS. A ferramenta gera cenários de resposta a incidentes personalizados com base em grupos de atores de ameaça selecionados pelo utilizador, estudos de caso de ataques de IA e os detalhes da sua organização.
Índice
Star the Repo
Se considera o AttackGen útil, por favor considere dar uma estrela ao repositório no GitHub. Isto ajuda mais pessoas a descobrir a ferramenta. O seu apoio é muito apreciado! ⭐
Funcionalidades
- Gera cenários únicos de resposta a incidentes com base nos grupos de atores de ameaça escolhidos ou estudos de caso ATLAS.
- Permite especificar a dimensão e o setor da sua organização para um cenário personalizado.
- Suporta os frameworks MITRE ATT&CK Enterprise, ICS (Industrial Control Systems) e ATLAS (Adversarial Threat Landscape for AI Systems).
- Apresenta uma lista detalhada das técnicas utilizadas pelo grupo de atores de ameaça ou estudo de caso selecionado.
- Crie cenários personalizados com base numa seleção de técnicas ATT&CK ou ATLAS.
- Utilize modelos de cenário para gerar rapidamente cenários personalizados com base em tipos comuns de incidentes cibernéticos, incluindo padrões de ataque específicos de IA/ML.
- Gere Cenários de Ameaça Interna de IA - exercícios de resposta a incidentes nos quais um agente de IA de fronteira implementado dentro da sua organização se comporta como uma ameaça interna, com base no modelo de ameaça de Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Os cenários são moldados pelo arquétipo de implementação do agente (nível de autonomia), categoria de ameaça, ameaças STRIDE e uma semente de cenário opcional em texto livre.
- AttackGen Assistant - uma interface de chat para atualizar e/ou fazer perguntas sobre cenários gerados, com um caminho direto de volta à página de onde o cenário veio.
- Configuração guiada: cada página mostra a mesma barra lateral Setup, lista todos os requisitos pendentes num único resumo de prontidão e mantém Generate desativado até que o fluxo de trabalho esteja pronto.
- Os resultados persistem durante a sessão: cada página de cenário mantém o seu próprio resultado mais recente, as entradas capturadas e os seus downloads entre reexecuções e navegação, e apenas um Regenerate ou Clear result explícito o substitui ou remove.
- Cenários longos vêm com um resumo compacto e navegação por secções, incluindo atalhos para os injects, critérios de sucesso, métricas, artefactos e regras de envolvimento a partir dos quais um facilitador conduz o exercício.
- Recolha de feedback dos utilizadores sobre a qualidade dos cenários gerados.
- Cenários descarregáveis em formato Markdown.
- Utilize a API OpenAI, a API Anthropic (modelos Claude), a API Google AI, a API Mistral, a API Groq, ou qualquer endpoint personalizado compatível com OpenAI (Ollama, LM Studio, Azure OpenAI, OpenRouter, etc.) para gerar cenários de resposta a incidentes. Todos os fornecedores são encaminhados através do LiteLLM por trás de um único wrapper interno, pelo que adicionar um novo modelo é uma alteração de uma linha.
- Disponível como imagem de contentor Docker para fácil implementação.
- Integração opcional com LangSmith para depuração, testes e monitorização poderosos do desempenho do modelo.
- Gestão segura de credenciais usando ficheiro .env para chaves de API e segredos.
Lançamentos