Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
NetSpecter — Ferramenta de monitoramento de sistema em tempo real para detectar atividade de processos e exposição de rede! | Kitploit
Ferramentas/GitHubGitHub/mrhackercharlie/netspecter
Ferramentas DefensivasAnálise de VulnerabilidadesColeta de InformaçõesSegurança de RedeAprendizado e EducaçãoResposta a IncidentesDetecção de Anomalias
GitHubmrhackercharlie/netspecter

NetSpecter

Ferramenta de monitoramento de sistema em tempo real para detectar atividade de processos e exposição de rede!

Ver Repositório
1375há 7 mesesAinda não revisado
Compartilhar
Site

NetSpecter

Demo Demo

Ferramenta de Exposição Cibernética e Monitoramento de Sistema em Tempo Real

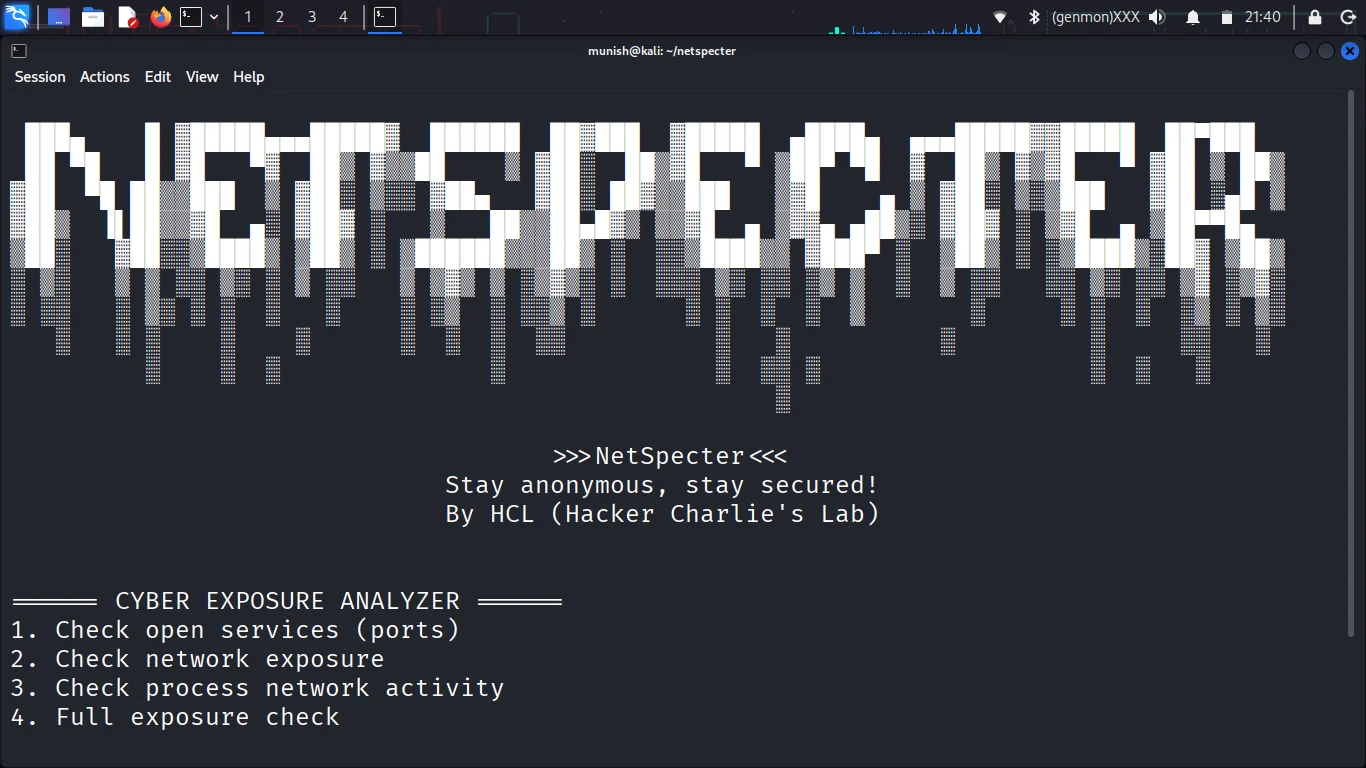
NetSpecter é um sistema leve de monitoramento de cibersegurança em tempo real, projetado para ajudar os usuários a compreender a superfície de exposição do seu sistema, detectar atividades incomuns e desenvolver a conscientização sobre segurança por meio de análises transparentes.

Construído com foco em segurança defensiva, o NetSpecter preenche a lacuna entre a visibilidade do sistema e a compreensão prática do risco.


🧠 Motivação

Os sistemas modernos executam dezenas de processos em segundo plano e serviços de rede dos quais a maioria dos usuários não tem conhecimento. Essa falta de visibilidade cria uma lacuna entre a atividade do sistema e a conscientização do usuário.

O NetSpecter foi criado para responder a uma pergunta simples:

"O que meu sistema está fazendo agora, e isso é seguro?"


🚀 Principais Recursos

  • 🔍 Análise de Portas Abertas Detecta serviços em escuta e identifica interfaces expostas

  • 🌐 Detecção de Exposição de Rede Determina se o sistema está atrás de NAT ou diretamente exposto

  • ⚙️ Monitoramento de Atividade de Processos Acompanha a criação e o encerramento de processos em tempo real

  • 📊 Mecanismo de Classificação de Risco Categoriza as descobertas em domínios de segurança significativos:

    • Controle de Acesso
    • Exposição de Rede
    • Higiene de Configuração
    • Comportamento de Processos
    • Atividade Anômala
  • 🧠 Sistema de Alertas Inteligente Destaca mudanças em relação ao comportamento de linha de base em vez de sobrecarregar com logs

  • 🔄 Modo de Monitoramento Contínuo Detecta:

    • Novos processos
    • Processos encerrados
    • Portas abertas/fechadas

🏗️ Design do Sistema

O NetSpecter segue um modelo de monitoramento por delta de linha de base:

  1. Capturar o estado de linha de base do sistema
  2. Monitorar continuamente as mudanças em tempo de execução
  3. Detectar desvios
  4. Atribuir risco contextual
  5. Fornecer insights legíveis por humanos

Esse design garante:

  • Baixo ruído
  • Alta relevância
  • Conscientização em tempo real

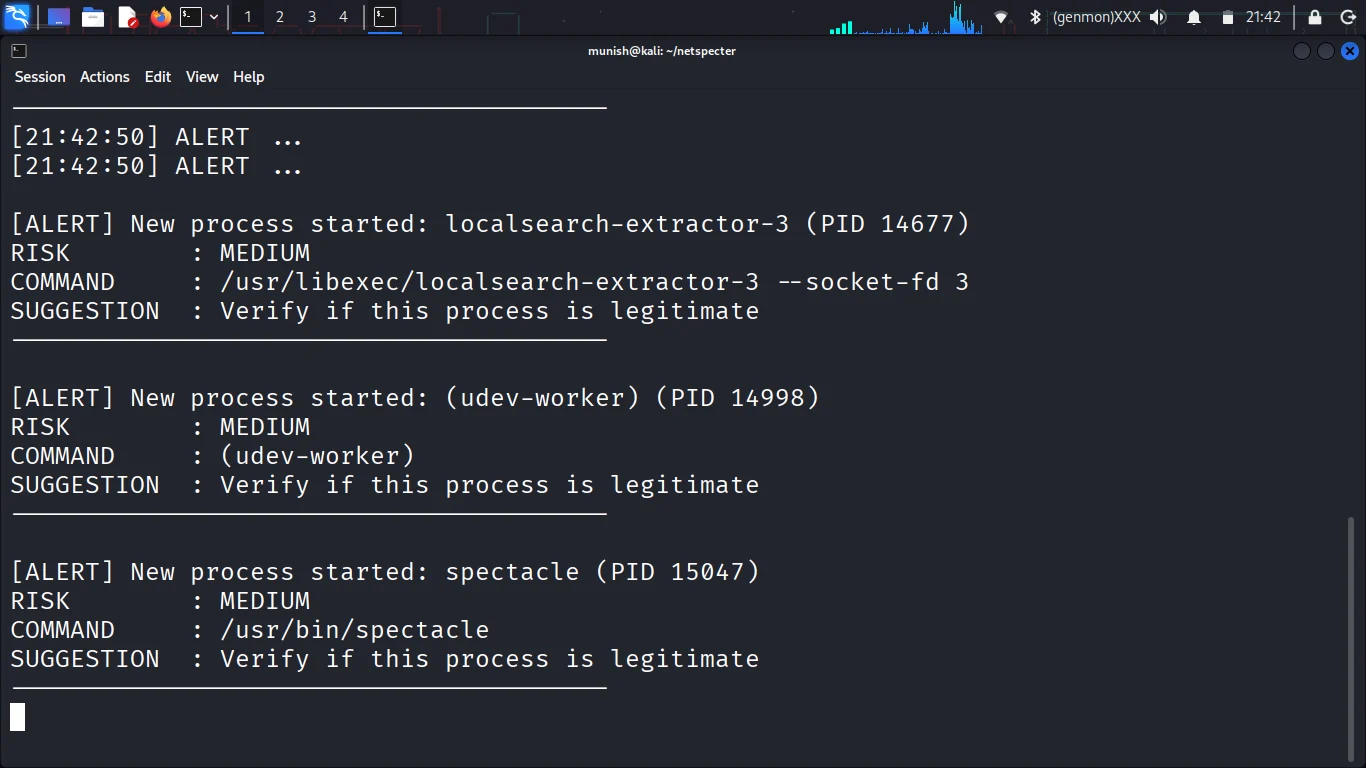
🧪 Exemplo de Saída

[10:49:34] ALERT ...

[ALERT] New process started: bwrap (PID 13618)
RISK        : MEDIUM
COMMAND     : bwrap --unshare-all ...
SUGGESTION  : Verify if this process is legitimate
----------------------------------------

⚠️ Uso Ético e Aviso Legal

O NetSpecter é estritamente uma ferramenta de cibersegurança defensiva.

  • ❌ NÃO explora vulnerabilidades
  • ❌ NÃO realiza ações ofensivas
  • ✅ Projetado para monitoramento, conscientização e educação

Este projeto está alinhado com práticas éticas de segurança e uso responsável.


🛠️ Instalação

git clone https://github.com/MrHackerCharlie/netspecter.git
cd netspecter
pip install -r requirements.txt
python netspecter.py

🧩 Requisitos

  • Python 3.x
  • Sistema baseado em Linux (recomendado: Kali Linux / Ubuntu)

📈 Trabalhos Futuros

  • 🔬 Detecção de anomalias baseada em aprendizado de máquina
  • 🖥️ Interface gráfica
  • 📁 Sistema de registro e relatórios
  • 🌍 Suporte multiplataforma (Windows/macOS)
  • 🔐 Integração avançada de inteligência de ameaças

📚 Valor Educacional

O NetSpecter não é apenas uma ferramenta, mas uma plataforma de aprendizado para:

  • Funcionamento interno do sistema
  • Monitoramento do ciclo de vida de processos
  • Análise de exposição de rede
  • Práticas de cibersegurança defensiva

👨‍💻 Autor

Munish Manohar (Mr. Hacker Charlie)

Entusiasta de cibersegurança focado em hacking ético, segurança de sistemas e ferramentas práticas de aprendizado.


📄 Licença

Este projeto está licenciado sob a Licença MIT.


⭐ Contribuição

Contribuições são bem-vindas. Se você deseja melhorar a lógica de detecção, o desempenho ou a usabilidade, fique à vontade para abrir uma issue ou enviar um pull request.


🌍 Visão

O NetSpecter tem como objetivo evoluir para uma plataforma abrangente de monitoramento de segurança de código aberto que capacite os indivíduos a compreender e proteger seus sistemas sem exigir profundo conhecimento técnico.

"Stay anonymous, Stay secured!"

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →