
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed — Esta vulnerabilidade pode permitir que um atacante não autenticado, com acesso à rede ao sistema BIG-IP através da porta de gerenciamento e/ou endereços IP self, execute comandos arbitrários do sistema, crie ou exclua arquivos ou desative serviços. Não há exposição do plano de dados; esta é apenas uma questão do plano de controle. | Kitploit
Ferramentas/GitHubGitHub/mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

ReconhecimentoScanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubmrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed

Sobre

Ver Repositório
28931há 4 anosRevisado pelo Kitploit

Esta vulnerabilidade pode permitir que um atacante não autenticado, com acesso à rede ao sistema BIG-IP através da porta de gerenciamento e/ou endereços IP self, execute comandos arbitrários do sistema, crie ou exclua arquivos ou desative serviços. Não há exposição do plano de dados; esta é apenas uma questão do plano de controle.

Compartilhar

Nuclei Template CVE-2022-1388 BIG-IP iControl REST Exposto

  • [ 06 de maio de 2022 ] Isso apenas verifica a presença da API ao acessar o endpoint de autenticação

Esta vulnerabilidade pode permitir que um atacante não autenticado com acesso de rede ao sistema BIG-IP através da porta de gerenciamento e/ou endereços self IP execute comandos arbitrários do sistema, crie ou exclua arquivos, ou desabilite serviços. Não há exposição no plano de dados; este é apenas um problema do plano de controle.

print

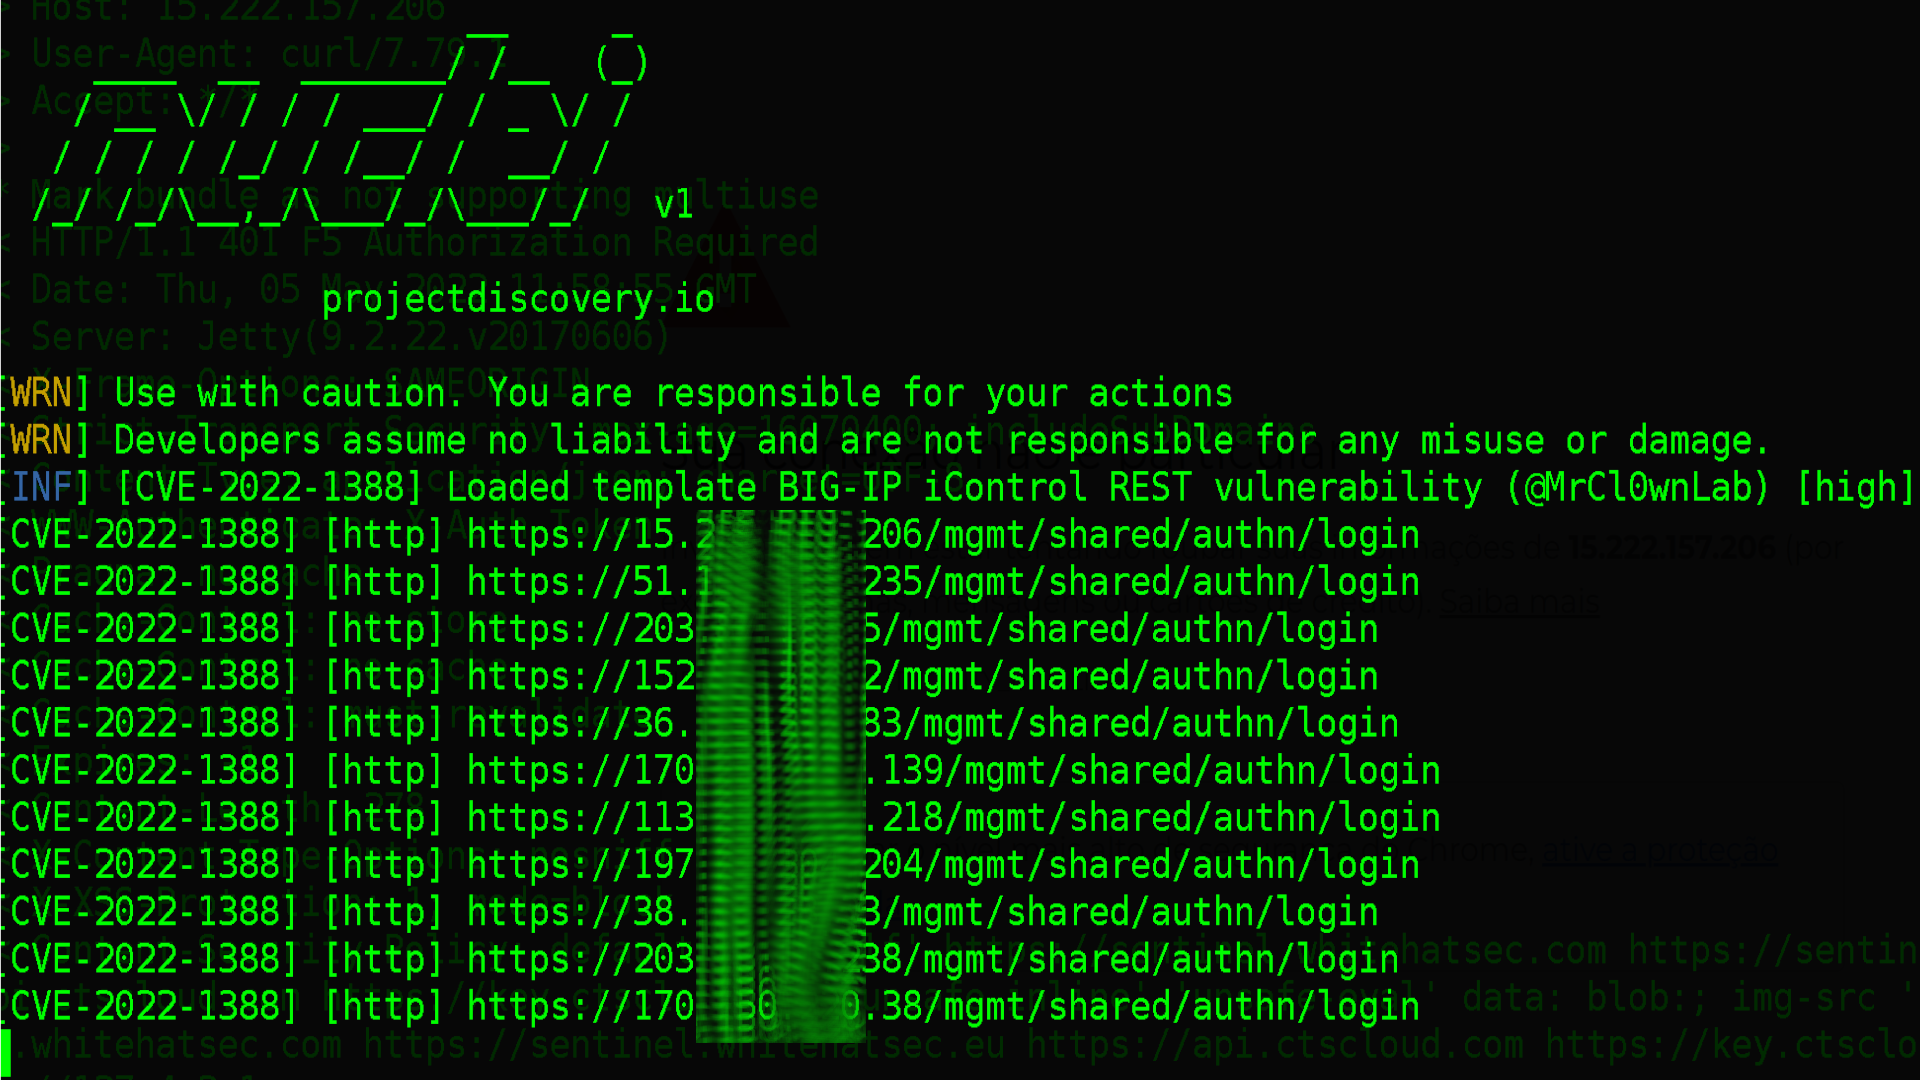
Este template é uma verificação simples

Enviar requisição:

  • path
    • {{BaseURL}}/mgmt/shared/authn/login
  • matchers:
    • words:
      • "resterrorresponse"
      • "message"
    • status code:
      • 401

POC Manual

curl -sk --max-time 2 "https://{TARGET}/mgmt/shared/authn/login" | egrep  "message|resterrorresponse" | jq
{
    "code": 401,
    "message": "Authorization failed: no user authentication header or token detected. Uri:http://localhost:8100/mgmt/shared/authn/login   Referrer:xxx.xxx.177.228 Sender:xxx.xxx.177.228",
    "referer": "xxx.xxx.177.228",
    "restOperationId": 1461894338,
    "kind": ":resterrorresponse"
}


Detalhes Adicionais

  • https://www.shodan.io/search?query=http.title%3A%22BIG-IP%26reg%3B-+Redirect%22

Referências

  • https://twitter.com/1ZRR4H/status/1522165718975922178
  • https://support.f5.com/csp/article/K23605346
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
  • https://clouddocs.f5.com/products/big-iq/mgmt-api/v5.4/ApiReferences/bigiq_api_ref/r_auth_login.html
  • https://github.com/tenable/audit_files/tree/master/cve-2022-1388
  • https://thehackernews.com/2022/05/f5-warns-of-new-critical-big-ip-remote.html
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    388
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    328

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →


