Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-67325 — Detalhe sobre CVE-2025-67325 | Kitploit
Ferramentas/GitHubGitHub/mr7s3d0/cve-2025-67325
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubmr7s3d0/cve-2025-67325

CVE-2025-67325

Detalhe sobre CVE-2025-67325

Ver Repositório
139há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚨 Execução Remota de Código (RCE) Não Autenticada via Upload de Arquivo

📌 Visão Geral

  • Projeto: QloApps
  • Repositório: https://github.com/Qloapps/QloApps
  • Versão(ões) Afetada(s): <= 1.7.0
  • Classe de Vulnerabilidade: Execução Remota de Código Não Autenticada
  • Severidade: Crítica
  • CVSS v3.1: (Crítico) 9.8 CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • ID CVE: CVE-2025-67325
  • Descoberto por: Neakk Pornlur
  • Data de Divulgação: 2026-01-09

🧩 Descrição

O upload irrestrito de arquivos no recurso de avaliação de hotéis no QloApps versões 1.7.0 e anteriores permite que atacantes remotos não autenticados obtenham execução remota de código.


🎯 Endpoint Afetado

/module/qlohotelreview/default

⚠️ Causa Raiz

A vulnerabilidade existe devido a:

  • Ausência de validação da extensão do arquivo.
  • Arquivos enviados sendo executados diretamente pelo servidor.
  • Nenhuma verificação de autenticação ou autorização imposta no endpoint.

🔥 Impacto

Uma exploração bem-sucedida permite que um atacante:

  • Execute comandos arbitrários do sistema operacional.
  • Leia/grave/exclua arquivos sensíveis do servidor.
  • Acesse credenciais do banco de dados.
  • Se mova lateralmente para serviços de rede interna.
  • Comprometa totalmente o servidor de hospedagem.

Esta vulnerabilidade leva a uma perda completa da Confidencialidade, Integridade e Disponibilidade (Tríade CID).


🛠️ Prova de Conceito (PoC) no QloApps versão 1.7.0

Precisamos de um id_order válido e um token Ajax para fazer a requisição ao endpoint vulnerável. Para o id_order, fazemos brute force manualmente começando em 1, ou criamos uma conta de visitante e reservamos um quarto para obter esse id_order. Para o token Ajax, podemos obtê-lo em qualquer página de quarto do hotel.

1. Obtendo o Token Ajax
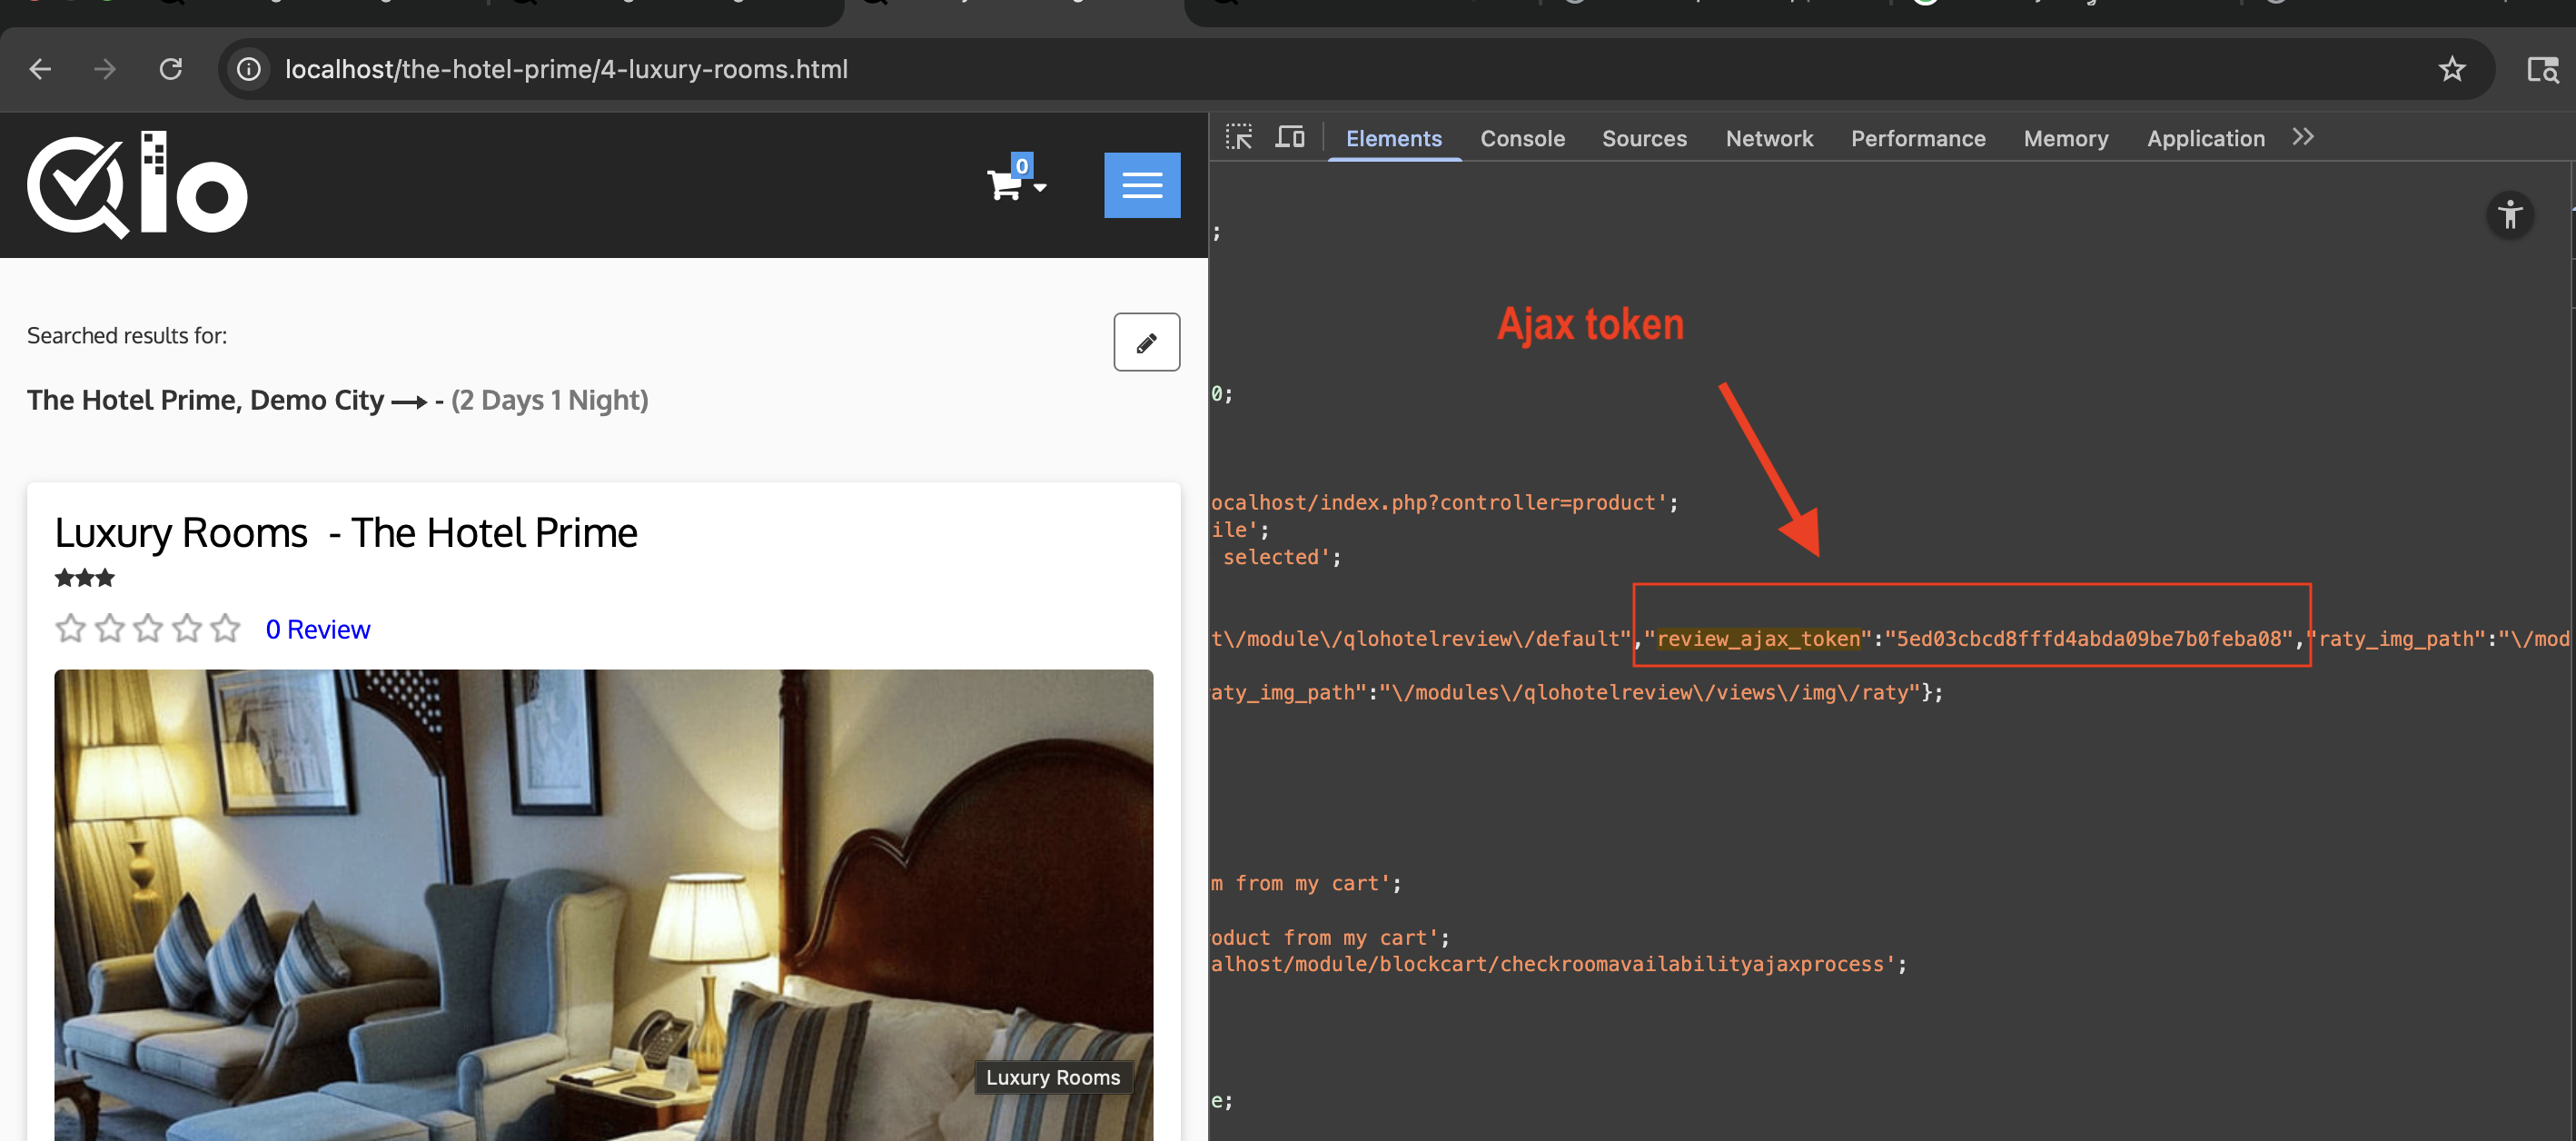
poc1

2. Avalie um hotel e envie nossa shell web image+php projetada.

poc2 poc3

3. Acionando a Execução Remota de Código

podemos encontrar nossa shell web enviada em https://target.com/modules/qlohotelreview/views/img/review/<id_order>/1.php poc

Baixar ferramenta