
 morpheuslord/quadrainspect
Estrutura modular de análise de segurança de APK Android que integra ferramentas estáticas, dinâmicas e de engenharia reversa para avaliação abrangente de vulnerabilidades e testes de penetração em aplicativos móveis.

   ____                  __           ____                           __
  / /\ \__  ______ _____/ /________ _/  _/___  _________  ___  _____/ /_
 / / / / / / / __ `/ __  / ___/ __ `// // __ \/ ___/ __ \/ _ \/ ___/ __/
/ /_/ / /_/ / /_/ / /_/ / /  / /_/ // // / / (__  ) /_/ /  __/ /__/ /_
\___\\_\__,_/\__,_/\__,_/_/   \__,_/___/_/ /_/____/ .___/\___/\___/\__/
                                                /_/


O QuadraInspect é um framework Android que integra AndroPass, APKUtil, RMS e MobFS, fornecendo uma ferramenta poderosa para analisar a segurança de aplicações Android. O AndroPass é uma ferramenta que se concentra em analisar a segurança dos mecanismos de autenticação e autorização de aplicações Android, enquanto o APKUtil é uma ferramenta que extrai informações valiosas de um arquivo APK. Por fim, o MobFS e o RMS facilitam a análise do sistema de arquivos de uma aplicação ao montar seu armazenamento em um ambiente virtual.
Ao combinar essas três ferramentas, o QuadraInspect oferece uma abordagem abrangente para a análise de vulnerabilidades de aplicações Android. Esse framework pode ser usado por desenvolvedores, pesquisadores de segurança e testadores de penetração para avaliar a segurança de suas próprias aplicações ou de aplicações de terceiros. O QuadraInspect fornece uma interface unificada para todas as três ferramentas, tornando-o mais fácil de usar e reduzindo o tempo necessário para realizar uma análise abrangente de vulnerabilidades. Em última análise, esse framework visa aumentar a segurança das aplicações Android e proteger os dados sensíveis dos usuários contra possíveis ameaças.
O QuadraInspect é empacotado como um projeto Python padrão e é gerenciado com o
gerenciador de pacotes uv.
O caminho mais rápido — instala o uv, todas as dependências Python e todas
as ferramentas integradas e add-ons em um único comando:
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
./install.sh            # Linux / macOS  (use sudo onde as ferramentas exigirem)
No Windows, execute install.bat a partir do diretório clonado. Passe --deps-only para
instalar apenas as dependências Python e pular as ferramentas.
As instruções passo a passo abaixo fazem a mesma coisa manualmente.
curl -LsSf https://astral.sh/uv/install.sh | sh
(Consulte o guia de instalação do uv para Windows e métodos alternativos.)
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
uv sync
O uv sync cria um ambiente virtual isolado e instala o QuadraInspect a partir
do conjunto de dependências bloqueado (uv.lock). Os scripts de análise incluídos puxam algumas
bibliotecas extras; instale-as com:
uv sync --extra tools
uv run quadrainspect # modo interativo (frame)
Você também pode executá-lo como um módulo ou pelo ponto de entrada legado:
uv run python -m quadrainspect
uv run python main.py
No Linux/macOS, algumas ferramentas integradas exigem privilégios elevados; execute o comando com
sudoquando necessário.
Depois que o QuadraInspect carregar, execute:
QuadraInspect Main>> START install_tools
Para instalar as ferramentas integradas e todos os add-ons opcionais em uma única etapa, use:
QuadraInspect Main>> START full_install
As ferramentas são baixadas para o diretório tools e as etapas de configuração de cada ferramenta
são executadas automaticamente.
Os add-ins são ferramentas opcionais contribuídas pela comunidade. Eles são declarados como objetos
AddOn em quadrainspect/tools/addins.py, então contribuir com um novo é uma questão
de adicionar uma única entrada com suas dependências e um callable de instalação — sem
instrução switch/match para editar.
update addins ou
update-addins, que realizam um git pull no checkout.START addins; ambos exigem um ambiente de execução Java.Cada módulo possui uma função de ajuda para que os comandos e as descrições sejam detalhados e possam ser alterados para a operação.
sudoAdmin; todo o resto pode ser feito como um usuário normalEstes são os pontos-chave que devem ser abordados para um funcionamento tranquilo:
args ou usando SET target dentro da ferramenta.target, pois todas as ferramentas procuram o arquivo alvo nessa pasta.Existem 2 modos:
|
└─> F mode
└─> A mode
O modo f é um modo no qual você obtém a interface ativa para usar a variação interativa do framework com o prompt, etc.
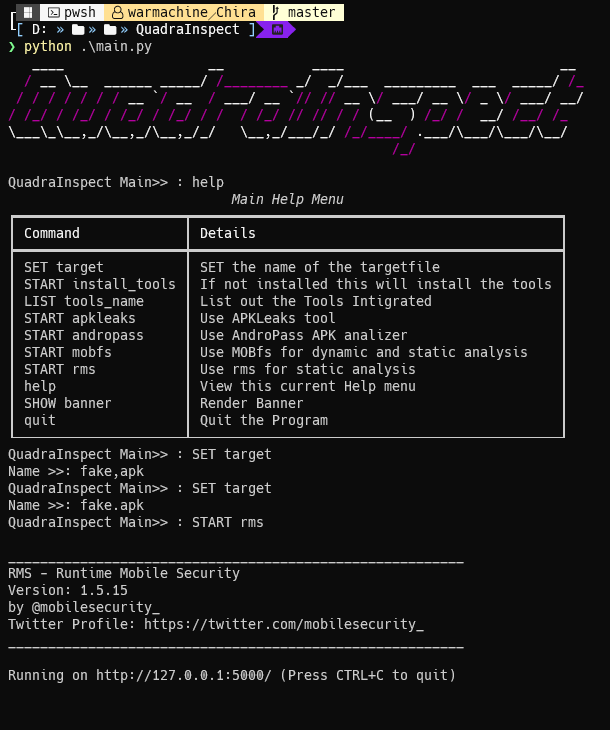
O modo F é o modo normal e pode ser usado facilmente
O modo A, ou modo argumentativo, recebe a entrada via argumentos e executa os comandos sem qualquer intervenção do usuário; isso está limitado ao menu principal e, no futuro, pretendo estender esse recurso até mesmo aos códigos incorporados.
uv run quadrainspect --target <APK_file> --mode argm --command install_tools/tools_name/apkleaks/mobfs/rms/apkleaks
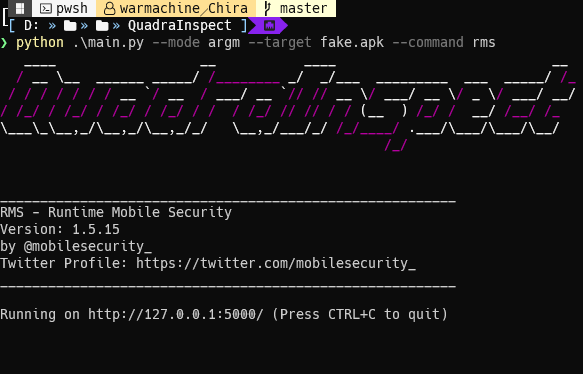
o menu principal de toda a ferramenta possui estas opções e comandos:
Modo Frame:
| Comando | Descrição |
|---|---|
SET target | Define o nome do arquivo alvo |
START install_tools | Se não estiver instalado, isso instalará as ferramentas |
START full_install | Instala todas as ferramentas e add-ons de uma vez |
LIST tools_name | Lista as Ferramentas Integradas |
START apkleaks | Usa a ferramenta APKLeaks |
START mobfs | Usa o MOBfs para análise dinâmica e estática |
START andropass | Usa o analisador de APK AndroPass |
START addins | Inicia o instalador de ferramentas extras |
update addins | Atualiza o instalador de ferramentas extras |
help | Exibe o menu de ajuda |
SHOW banner | Exibe o banner |
quit | Sai do programa |






