 mor-golan/cve-2026-112869
Prova de conceito para CVE-2026-112869, um XSS refletido não autenticado no plugin We're Open! para WordPress (<=2.6): um shell script verifica a reflexão do payload e gera páginas de envio automático cross-origin.

| CVE | CVE-2026-112869 |
| Plugin | We're Open! (opening-hours) |
| Afetado | <= 2.6 |
| Corrigido em | 2.7 |
| Gravidade | CVSS 7.1 Alta |
| O atacante precisa | De nenhuma conta. A vítima só precisa abrir uma página controlada pelo atacante. |
| Aviso | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112869-opening-hours |
O We're Open! registra a ação AJAX we_are_open_wp_ajax para visitantes não autenticados com suas configurações padrão. Descobri que o handler passa elements[0][content] por wp_kses_stripslashes() com uma lista de HTML permitido como segundo argumento. Essa função recebe apenas um argumento e não filtra tags, então o valor retorna sem filtragem em uma resposta JSON que admin-ajax.php serve como text/html. Uma página em qualquer outra origem pode enviar automaticamente um POST cross site para essa ação, e o payload então é executado como JavaScript na origem do site WordPress no navegador do visitante.
1. Verifique a reflexão. O script envia um POST não autenticado e informa se o payload retorna como marcação ativa. O alvo vem do primeiro argumento ou da variável de ambiente TARGET e o padrão é http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
Status de saída: 0 reproduzido, 1 não reproduzido, 2 a requisição falhou ou a resposta estava vazia.
2. Mostre o script sendo executado em um navegador. O script também grava poc-oh-attacker-page.html, apontado para o alvo. Sirva-o a partir de uma origem diferente (uma porta diferente já basta) e abra-o:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
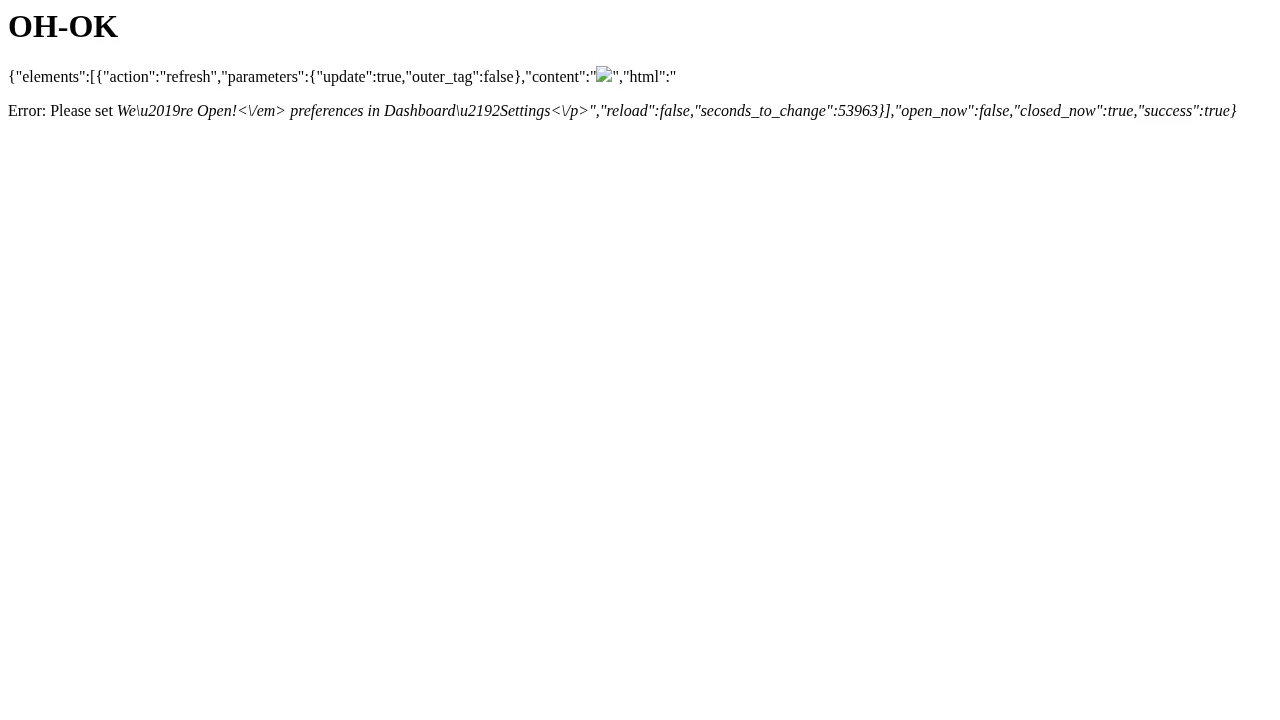
O formulário se envia sozinho e o navegador chega ao admin-ajax.php do alvo. A página resultante tem o título OH-OK, o título da aba exibe OH-OK, window.OHPROOF === "OH-OK" e location.origin é o alvo. OH-OK é construído a partir de códigos de caracteres dentro do navegador e nunca aparece na requisição, então só aparece se o script injetado tiver sido executado.
As duas páginas estáticas funcionam da mesma forma. Elas têm como alvo http://localhost:8080,, então edite o formulário action para outro host, depois sirva-as a partir de uma origem diferente e abra-as.
| Arquivo | Finalidade |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | Envia a requisição não autenticada, imprime o valor refletido de content, grava uma página de atacante para o alvo e encerra com o resultado. |
poc-cross-origin-autosubmit.html | Página de atacante com envio automático. O payload calcula OH-OK e o grava no título da página e em um cabeçalho. |
poc-reflected-xss.html | Página de atacante com envio automático. O payload define window.XSSFIRED = 1 e reescreve o título da página para o domínio do site. |
images/cross-origin-xss-executed.png | A página em que o navegador chegou após a entrega cross site, com o título OH-OK. |
Apenas para testes de segurança autorizados e fins educacionais. Execute-o somente contra sistemas que você possui ou tem permissão para testar.
Descoberto e reportado por Mor Golan, caçador de CVE e bug bounty israelense.






