
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mohammadzarnian1357/ashwesker-cve-2025-52691
Scanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubmohammadzarnian1357/ashwesker-cve-2025-52691

Ashwesker-CVE-2025-52691

CVE-2025-52691

Ver Repositório
32há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚨 CVE-2025-52691 — Vulnerabilidade Crítica do SmarterMail

smartermail-vulnerability-divd

Status: 🔥 Crítico — Ação imediata necessária Pontuação CVSS v3.1: 10.0 / 10 Data de Divulgação: 29–30 de dezembro de 2025


🧩 Resumo da Vulnerabilidade

A CVE-2025-52691 é uma vulnerabilidade crítica de upload arbitrário de arquivos sem autenticação que afeta o SmarterTools SmarterMail Server. A exploração pode levar diretamente a Execução Remota de Código (RCE) e ao comprometimento total do servidor.


🎯 Principais Detalhes Técnicos

CategoriaDetalhes
ProdutoSmarterTools SmarterMail
Versões AfetadasBuilds ≤ 9406
Versão CorrigidaBuild 9413 ou posterior
Vetor de Ataque🌐 Rede
Autenticação Necessária❌ Nenhuma
Interação do Usuário❌ Nenhuma
CWECWE-434 — Upload de Arquivo sem Restrições
Escopo do ImpactoAlterado
Confidencialidade🔴 Alta
Integridade🔴 Alta
Disponibilidade🔴 Alta

Vetor CVSS:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

💥 O Que um Atacante Pode Fazer

Um atacante remoto não autenticado pode:

✅ Fazer upload de arquivos arbitrários para qualquer localização do servidor ✅ Colocar executáveis maliciosos ou web shells ✅ Executar código arbitrário no servidor de e-mail ✅ Obter controle total do sistema ✅ Abusar da infraestrutura de e-mail para spam, phishing ou movimento lateral

⚠️ Como os servidores de e-mail geralmente estão expostos à Internet, o risco no mundo real é extremamente alto.


🧨 Avaliação de Risco

FatorRisco
Complexidade do Exploit🟢 Baixa
Privilégios Necessários🟢 Nenhum
Exposição🔴 Exposto à Internet
Dano Potencial🔴 Comprometimento total

Nível de Risco Geral: 🚨 CRÍTICO


🛠️ Mitigação e Remediação (Urgente)

✅ Ações Imediatas

  1. Atualize o SmarterMail para o Build 9413 ou posterior
  2. Restrinja o acesso externo até que a correção seja aplicada
  3. Revise os sistemas de arquivos do servidor em busca de uploads inesperados
  4. Verifique os logs para atividades suspeitas de POST/upload
  5. Alterne as credenciais se houver suspeita de comprometimento

🕵️ Status de Exploração

  • 🚫 Nenhum PoC público amplamente divulgado (até o momento)

  • ⚠️ Alta probabilidade de exploração ativa devido a:

    • CVSS 10.0
    • Acesso não autenticado
    • Serviço exposto à Internet
    • Caminho de ataque simples

🏷 Atribuição

  • CVE Atribuído Por: Cyber Security Agency (CSA), Singapura

  • Referenciado Por:

    • NVD (NIST)
    • CSA Singapura
    • Alertas do CERT nacional (UE e APAC)

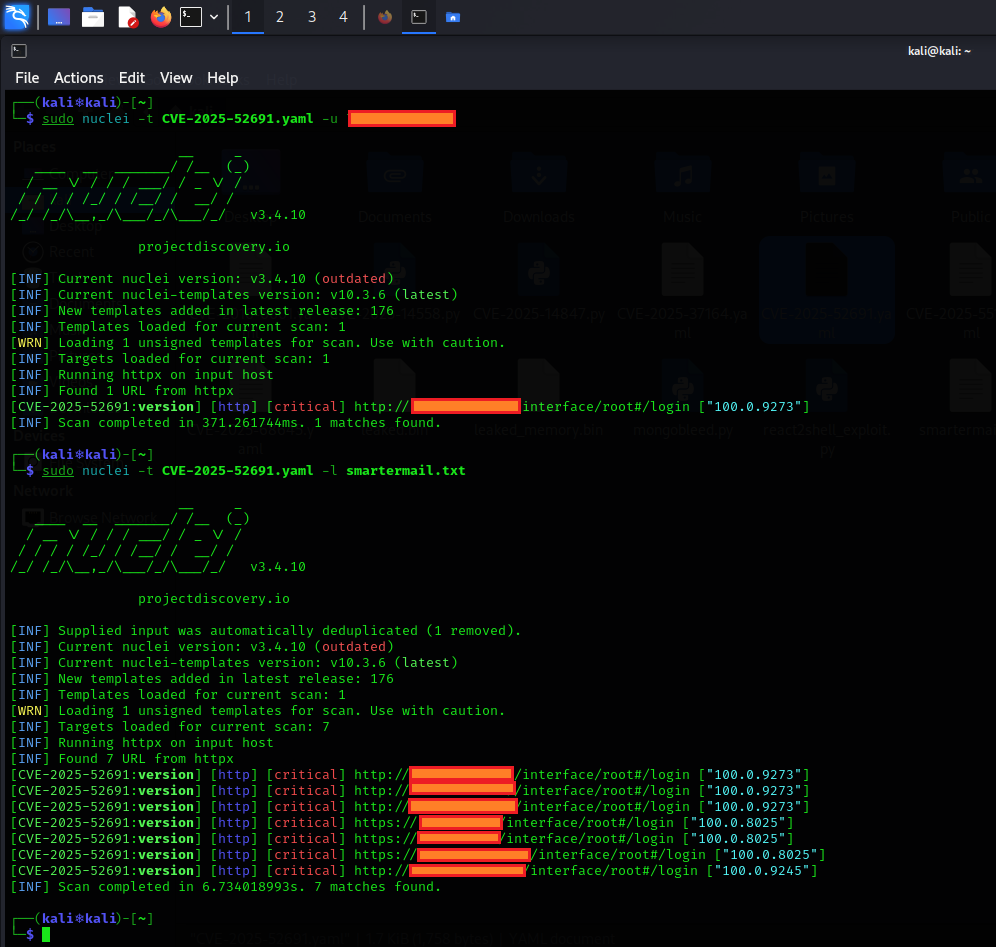
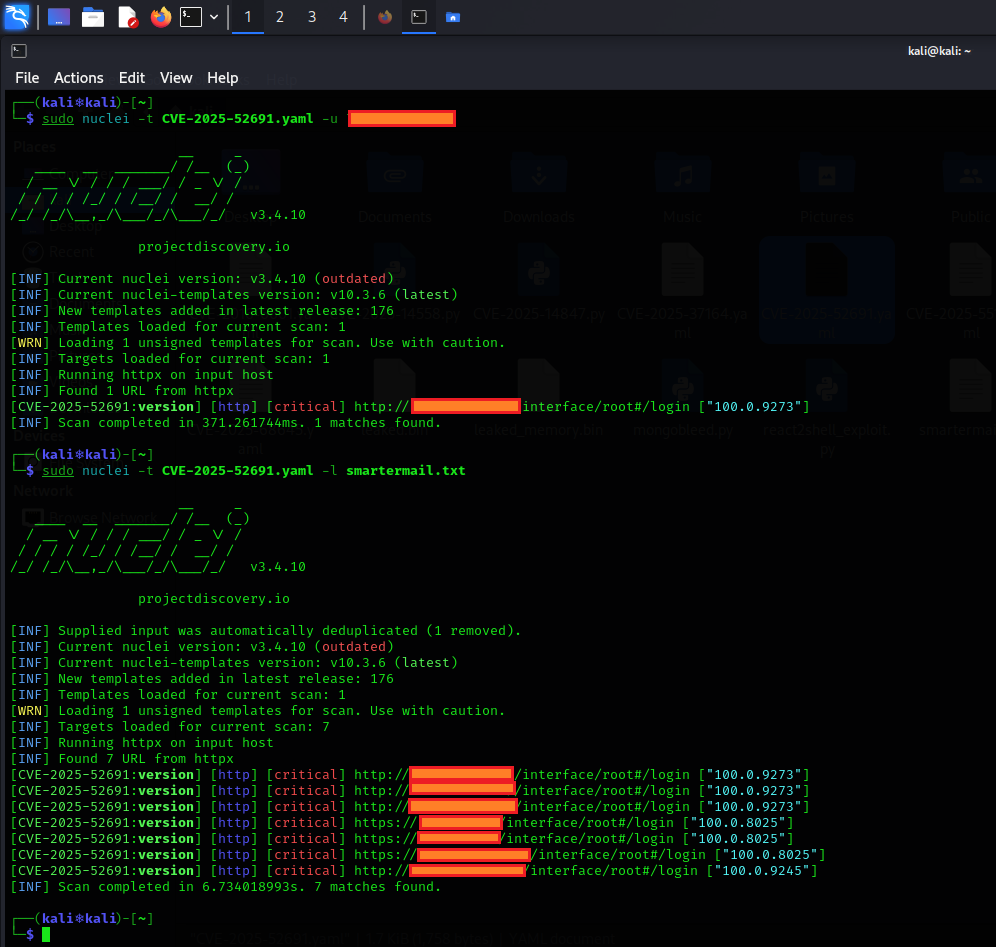
Aqui estão os passos rápidos para executar o template de detecção do Nuclei para CVE-2025-52691:

  1. Salve o template

    Copie o YAML para um arquivo: cve-2025-52691.yaml

  2. Instale/Atualize o Nuclei (se necessário)

    go install -v github.com/projectdiscovery/nuclei/v3/cmd/nuclei@latest
    
  3. Execute em um único alvo

    nuclei -t cve-2025-52691.yaml -u https://your-smartermail-domain.com
    
  4. Execute em vários alvos (a partir de um arquivo chamado targets.txt)

    nuclei -t cve-2025-52691.yaml -l targets.txt
    
  5. Flags úteis opcionais

    • -v → ver mais detalhes
    • -o results.txt → salvar a saída
    • -silent → mostrar apenas correspondências

É isso! Se encontrar uma versão vulnerável (< Build 9413), ele alertará você.
smartermail

Lembrete: Digitalize apenas sistemas que você possui ou para os quais tem permissão. 😊

Baixar ferramenta