
 mobsf/mobile-security-framework-mobsf
Estrutura automatizada de teste de segurança de aplicações móveis para Android, iOS e Windows. Realiza análise estática e dinâmica, deteção de malware e testes de segurança de API com integração CI/CD.

# Mobile Security Framework (MobSF)  O Mobile Security Framework (MobSF) é uma plataforma de pesquisa em segurança para aplicativos móveis em Android, iOS e Windows Mobile. O MobSF pode ser usado para vários casos de uso, como segurança de aplicativos móveis, testes de penetração, análise de malware e análise de privacidade. O Analisador Estático oferece suporte a binários populares de aplicativos móveis como APK, IPA, APPX e código fonte. Enquanto isso, o Analisador Dinâmico suporta aplicativos Android e iOS e oferece uma plataforma para testes instrumentados interativos, análise de dados em tempo de execução e tráfego de rede. O MobSF integra-se perfeitamente ao seu pipeline DevSecOps ou CI/CD, facilitado por APIs REST e ferramentas de linha de comando, melhorando seu fluxo de trabalho de segurança com facilidade. Feito com  na Índia [](https://hub.docker.com/r/opensecurity/mobile-security-framework-mobsf/) [](https://www.python.org/downloads/) [](https://badge.fury.io/py/mobsf) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/) [](https://www.gnu.org/licenses/gpl-3.0.html) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/actions) [](https://sonarcloud.io/dashboard?id=MobSF_Mobile-Security-Framework-MobSF)  [](https://bestpractices.coreinfrastructure.org/projects/6392) [](http://www.toolswatch.org/2017/02/2016-top-security-tools-as-voted-by-toolswatch-org-readers/) [](http://www.toolswatch.org/2018/01/black-hat-arsenal-top-10-security-tools/) [](https://www.blackhat.com/asia-15/arsenal.html#yso-mobile-security-framework) [](https://www.blackhat.com/asia-18/arsenal.html#mobile-security-framework-mobsf) [](https://www.blackhat.com/eu-23/arsenal/schedule/index.html#mobile-security-framework---mobsf-35327) O MobSF também é fornecido com [Android Tamer](https://tamerplatform.com), [BlackArch](https://blackarch.org/mobile.html) e [Pentoo](https://www.pentoo.ch/). ### Apoie o MobSF [](https://opensecurity.in/donate) > O MobSF fez diferença para você? Mostre seu apoio e nos ajude a inovar com uma doação. É fácil construir código aberto, mantê-lo é uma história diferente. *Vida longa ao código aberto!* ## Documentação Configuração rápida com Docker ``` docker pull opensecurity/mobile-security-framework-mobsf:latest docker run -it --rm -p 8000:8000 opensecurity/mobile-security-framework-mobsf:latest # Default username and password: mobsf/mobsf ``` [](https://mobsf.github.io/docs) * Experimente o Analisador Estático do MobSF Online: [mobsf.live](https://mobsf.live) * MobSF em CI/CD: [mobsfscan](https://github.com/MobSF/mobsfscan) * Apresentações em Conferências: [Slides e Vídeos](https://mobsf.github.io/Mobile-Security-Framework-MobSF/presentations.html) * Curso Online MobSF: [OpSecX MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/) * O que há de novo: [Veja o Changelog](https://mobsf.github.io/Mobile-Security-Framework-MobSF/changelog.html) ## Colaboradores [Ajin Abraham](https://in.linkedin.com/in/ajinabraham)  | [Magaofei](https://github.com/magaofei)  | [Matan Dobrushin](https://github.com/matandobr)  | [Vincent Nadal](https://github.com/superpoussin22)  ## Cursos e Certificações de e-Learning  [Automated Mobile Application Security Assessment with MobSF -MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/)  [Android Security Tools Expert -ATX](https://opsecx.com/index.php/product/android-security-tools-expert-atx/) ## Suporte do MobSF * **Suporte Gratuito:** Suporte gratuito limitado, perguntas, ajuda e discussões, entre no nosso canal do Slack [](https://join.slack.com/t/mobsf/shared_invite/zt-3ephptj6c-OuDMatJ9z9MT0T_Vb~l2pg) * **Suporte Empresarial:** Solicitações de recursos prioritárias, suporte ao vivo e treinamento no local, veja [](https://opensecurity.in/#support) ## Contribuição, Solicitações de Recursos e Bugs * Leia [CONTRIBUTING.md](https://github.com/MobSF/Mobile-Security-Framework-MobSF/blob/master/.github/CONTRIBUTING.md) antes de abrir bugs, solicitações de recursos e pull requests. * Para atualizações do projeto e anúncios, siga [@ajinabraham](https://twitter.com/ajinabraham) ou [@OpenSecurity_IN](https://twitter.com/OpenSecurity_IN). * Issues do Github são apenas para rastrear bugs e solicitações de recursos. Não poste perguntas de suporte ou ajuda lá. Temos um canal no Slack para isso. ### Análise Estática - Android 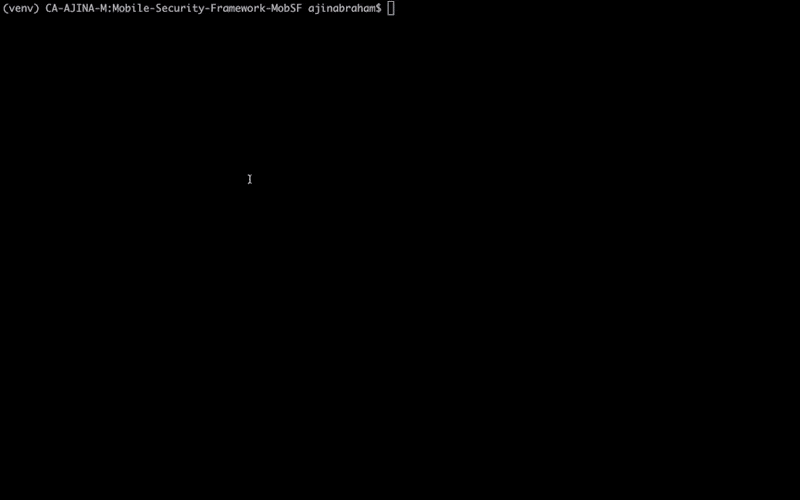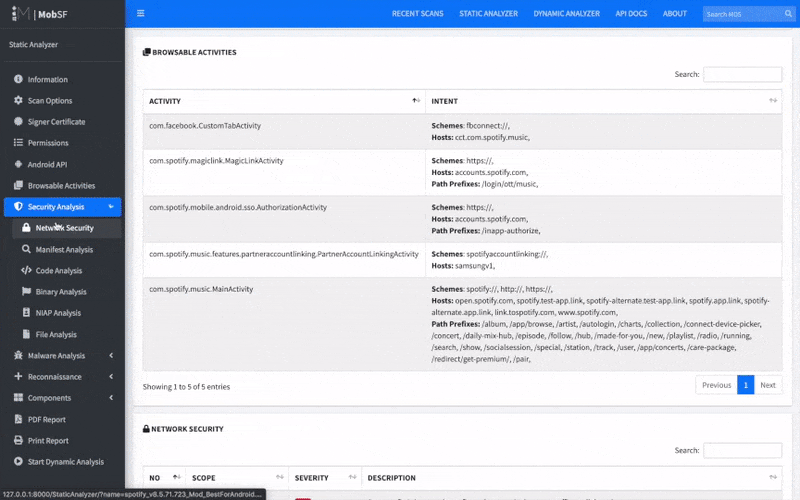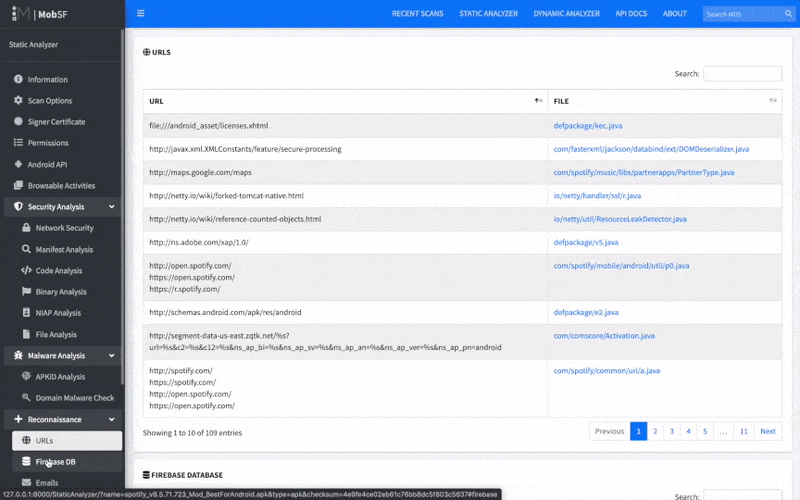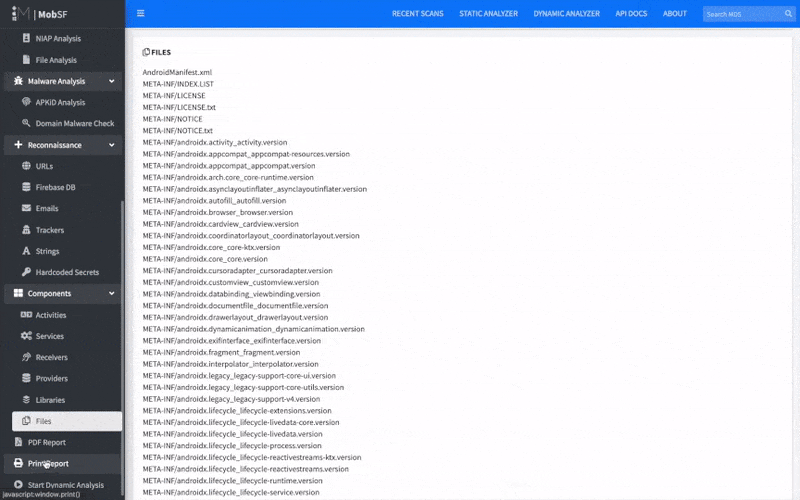 ### Análise Estática - iOS 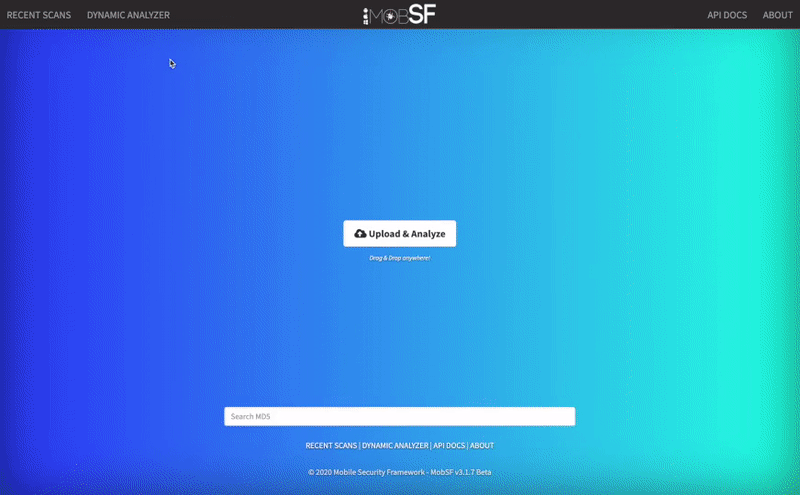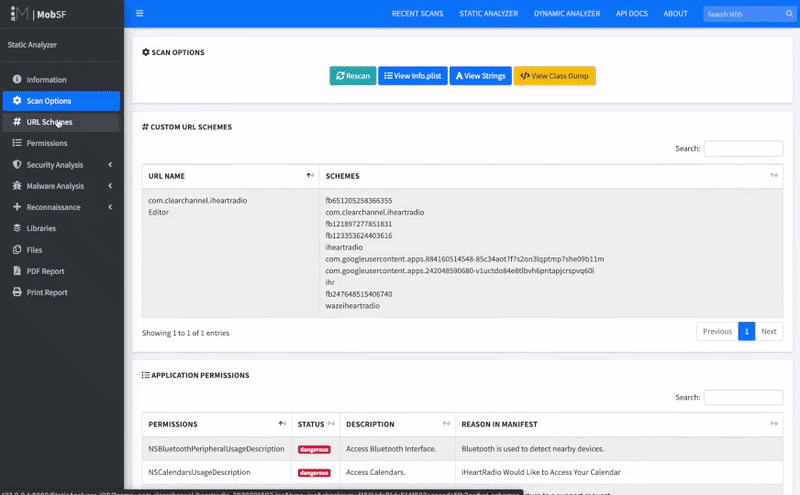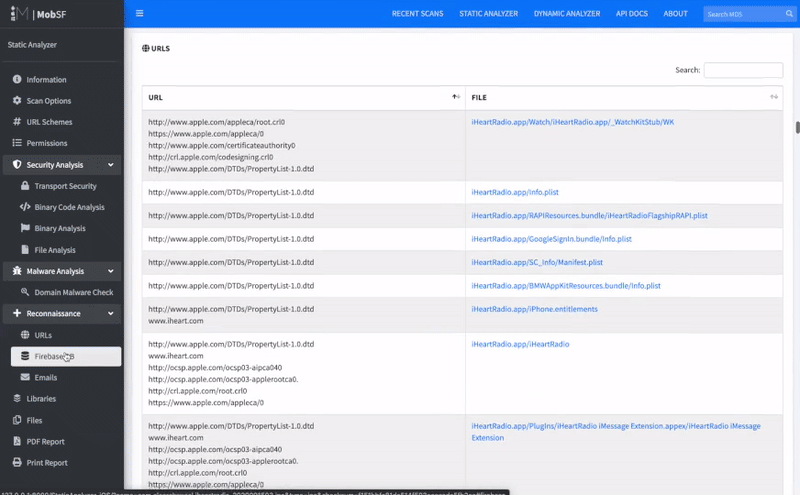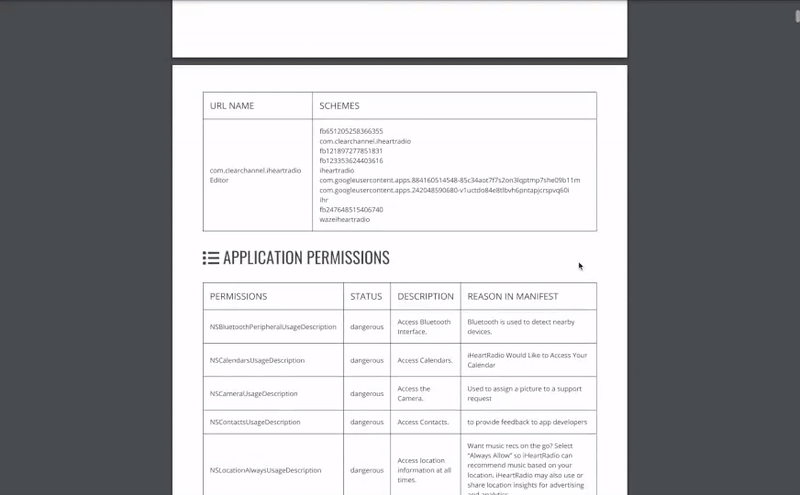 ### Análise Dinâmica - Android APK 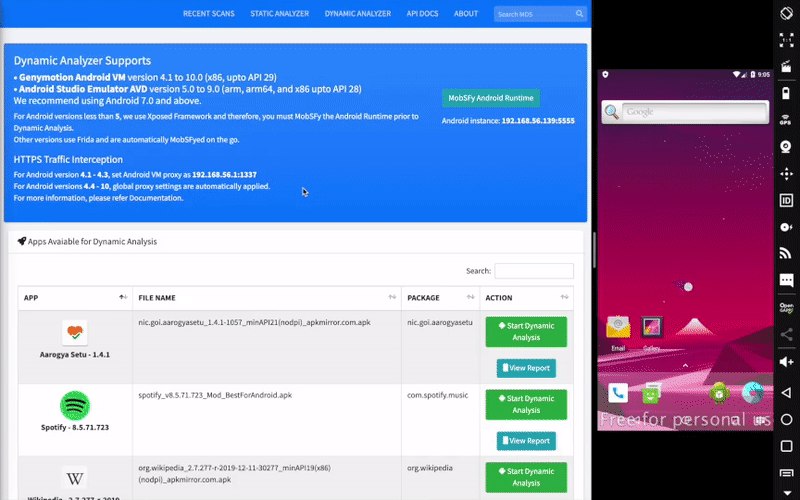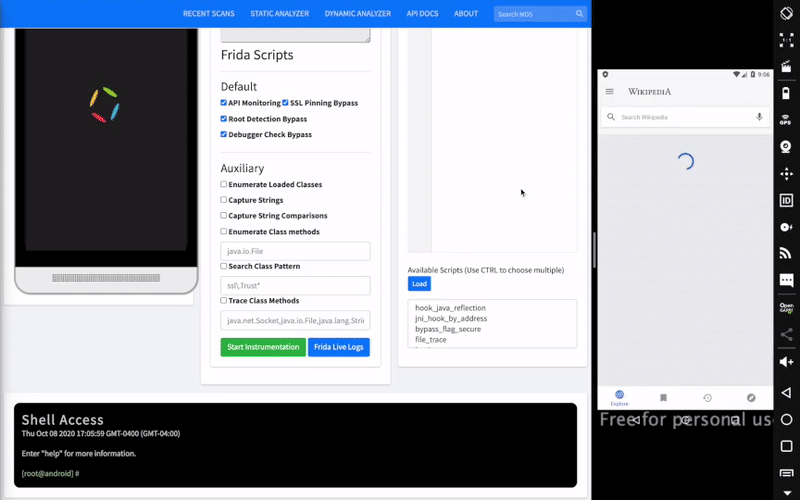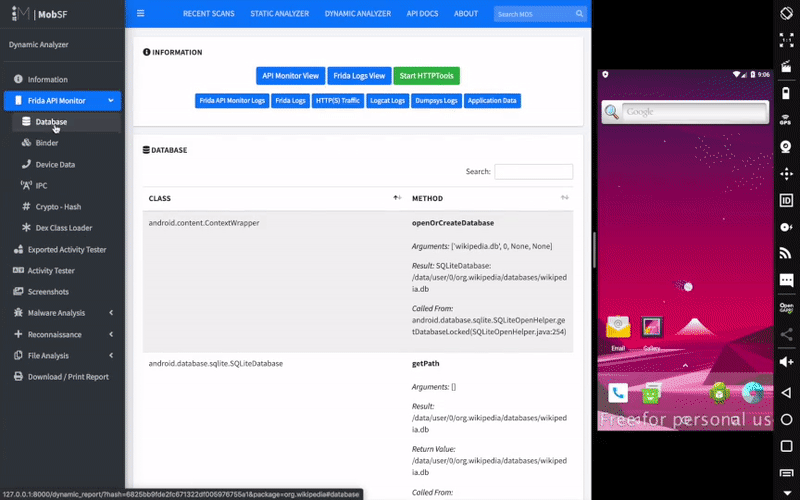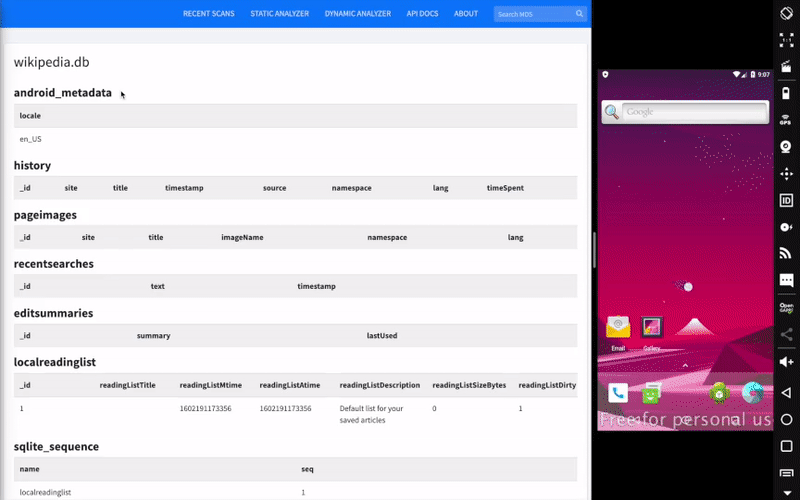 ### Visualizador de API Web 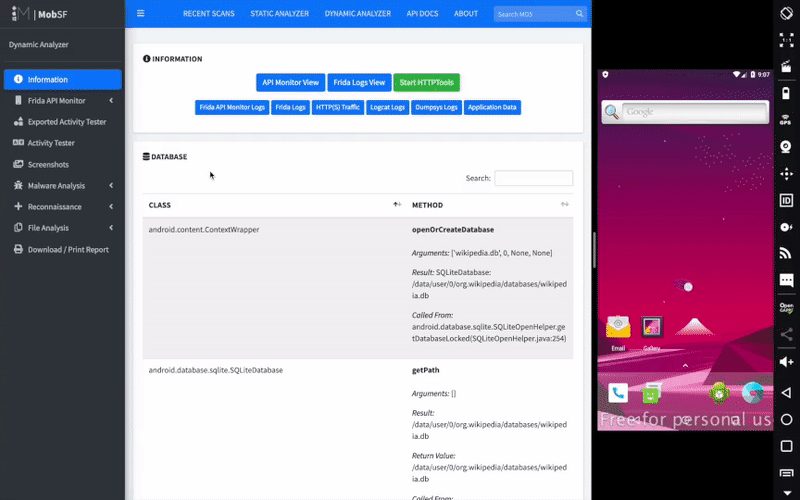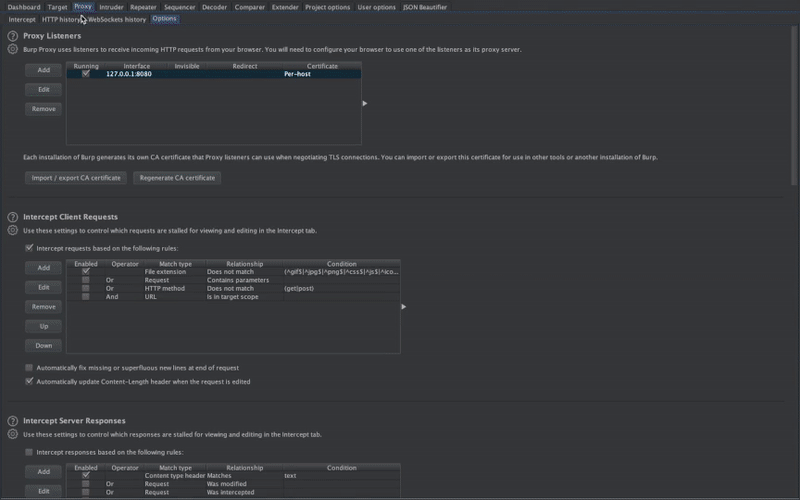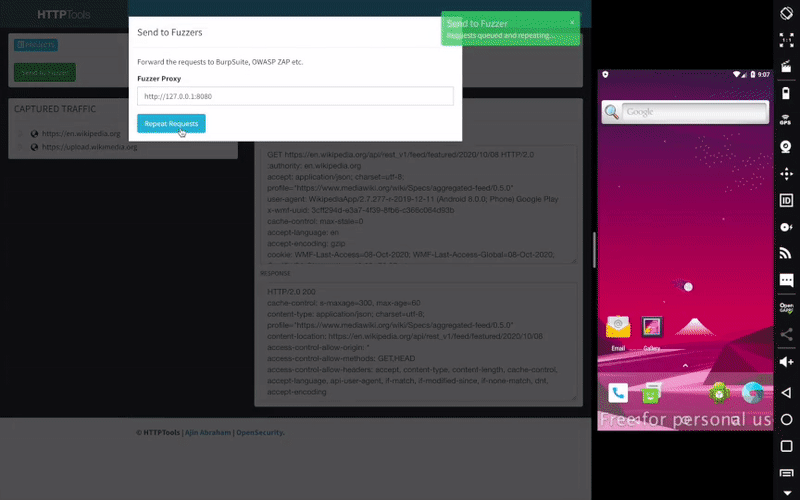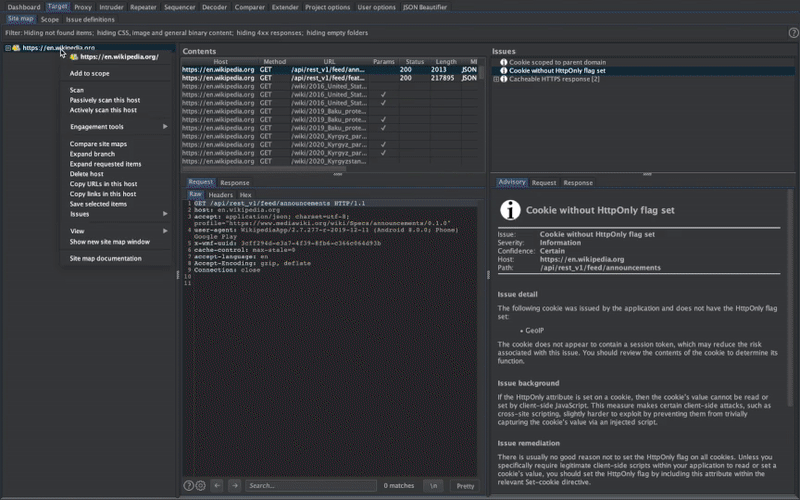 ### Análise Dinâmica - iOS IPA 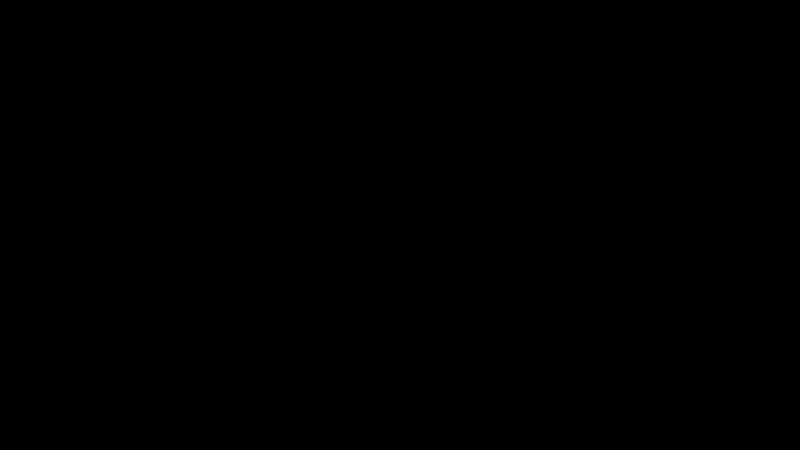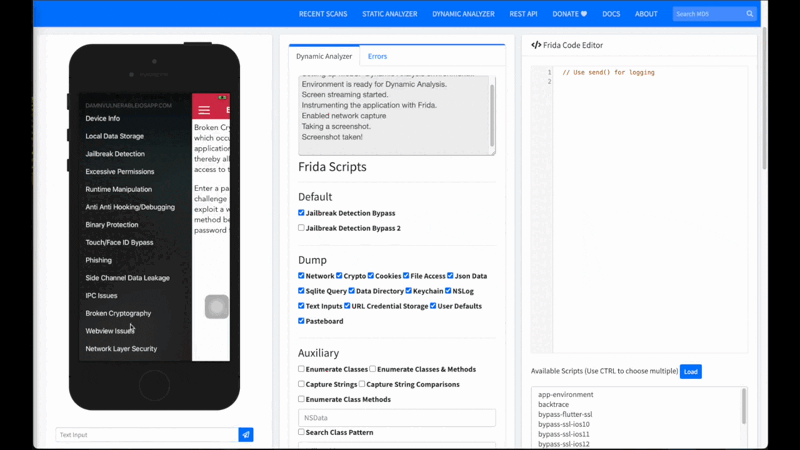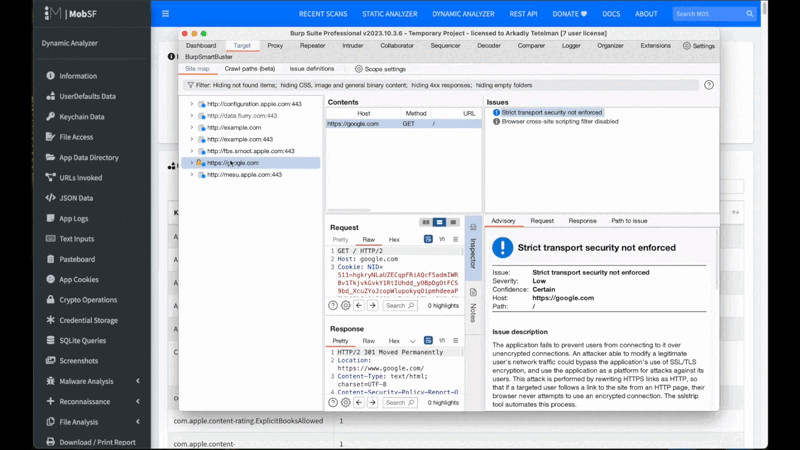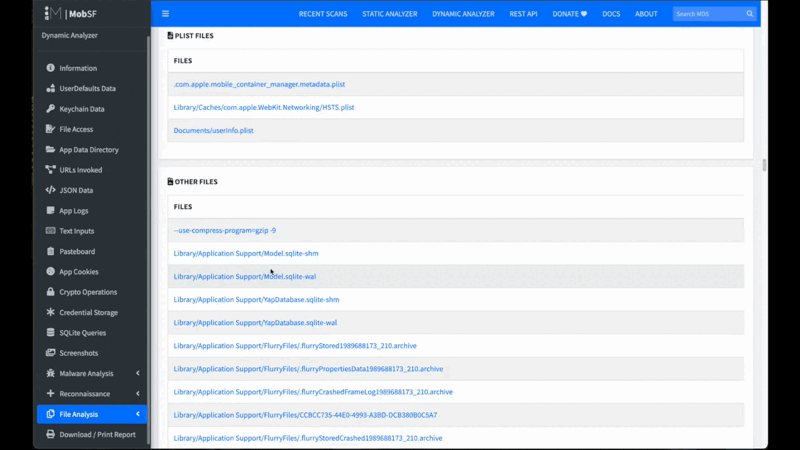 ## Colaboradores Anteriores * [Dominik Schlecht](https://github.com/sn0b4ll)  ## Contribuidores Honorários e Agradecimentos * Amrutha VC - Pelo novo logotipo do MobSF * Dominik Schlecht - Pelo trabalho incrível ao adicionar Análise Estática de Aplicativos do Windows Phone ao MobSF * Esteban - Melhor Análise de Manifesto Android e Melhoria da Análise Estática. * Matan Dobrushin - Por adicionar suporte ao emulador Android ARM ao MobSF - Agradecimento especial ao cuckoo-droid * Shuxin - Análise Binária Android * Abhinav Saxena - (@xandfury) - Pela integração do Travis CI e Logging *  [Netguru](https://www.netguru.com/) (@karolpiateknet, @mtbrzeski) - Pelo suporte a iOS Swift, contribuições de regras e refatoração SAST. * Maxime Fawe - (@Arenash13) - Pela implementação da Matching Strategy dos algoritmos de correspondência de padrões SAST. * Abhinav Sejpal (@Abhinav_Sejpal) - Por me cutucar com bugs, solicitações de recursos e sugestões de UI & UX * Anant Srivastava (@anantshri) - Pela ideia do Activity Tester * Anto Joseph (@antojoseph) - Pela ajuda com o SuperSU * Bharadwaj Machiraju (@tunnelshade) - Por escrever pyWebProxy do zero * Rahul (@c0dist) - Suporte Kali * MindMac - Por escrever Android Blue Pill * Oscar Alfonso Diaz - (@OscarAkaElvis) - Por contribuições ao Dockerfile * Thomas Abraham - Por hacks de JS na interface do usuário * Tim Brown (@timb_machine) - Pelo conjunto de regras de Análise Binária iOS * Shanil Prasad (@Rajuraju14) - Por melhorar a Análise ATS do iOS * Jovan Petrovic (@JovanPetrovic) - Por patrocinar um servidor para hospedar mobsf.live
