
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-55182-TOOLS — Uma Ferramenta Abrangente de Detecção e Avaliação de Segurança para CVE-2025-55182 | Kitploit

Ferramentas/GitHubGitHub/mingyisecurity-lab/cve-2025-55182-tools
Scanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubmingyisecurity-lab/cve-2025-55182-tools

CVE-2025-55182-TOOLS

Uma Ferramenta Abrangente de Detecção e Avaliação de Segurança para CVE-2025-55182

Ver Repositório
228há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    337

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Ferramenta de Exploração CVE-2025-55182

Ferramenta Abrangente de Exploração/Detecção CVE-2025-55182

Desenvolvido pelo MingYi Security Lab
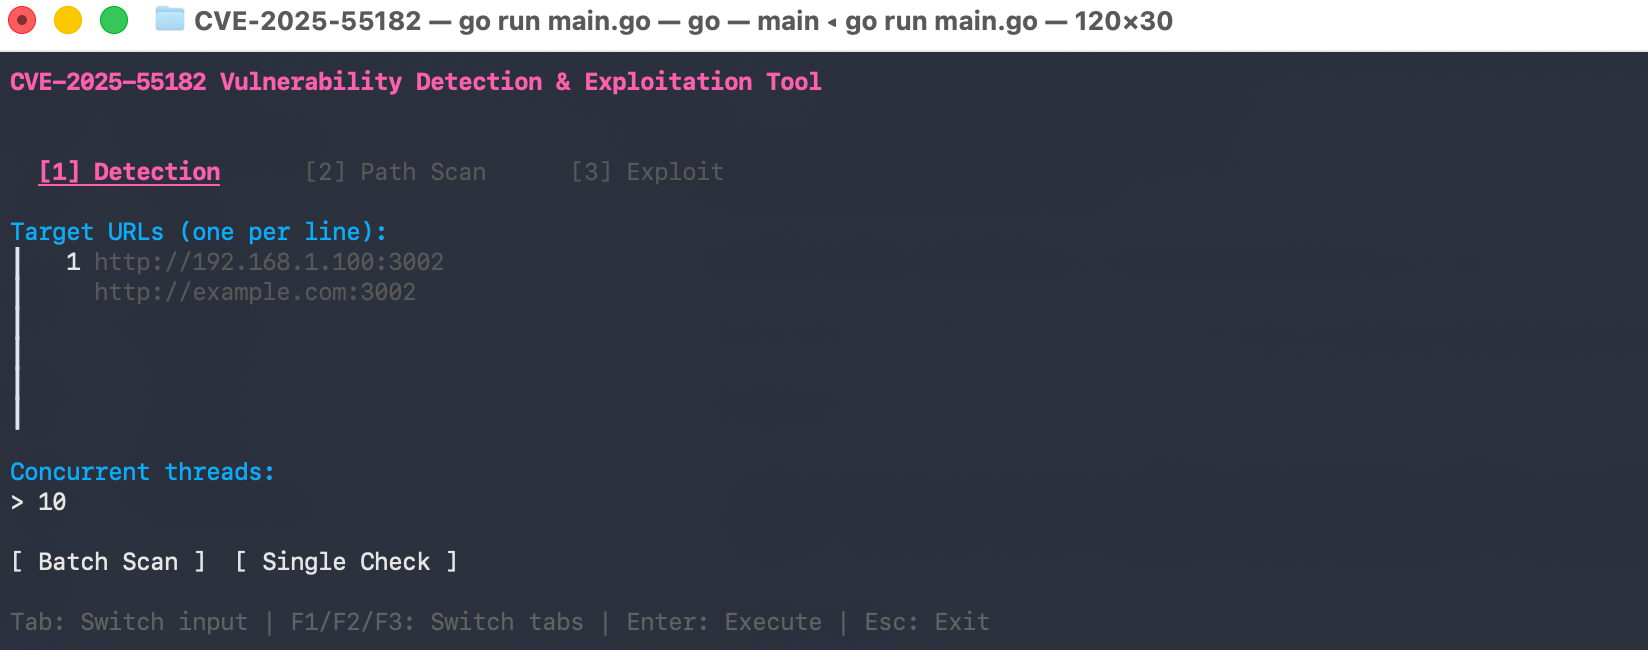
Screenshot

Funcionalidades

  • Detecção de Vulnerabilidade: Escaneie em lote vários alvos em busca da vulnerabilidade
  • Varredura de Caminhos: Escaneie endpoints comuns de Server Action para descobrir caminhos vulneráveis
  • Execução Remota de Código: Execute comandos do sistema em alvos vulneráveis
  • Múltiplos Métodos de Exploração:
    • V1: vm#runInThisContext — Método clássico de RCE
    • V2: $@ Chunk.prototype.then — POC avançada para Next.js 16.0.6+

Instalação

go build -o cve-tool main.go

Uso

./cve-tool

Atalhos de Teclado

TeclaAção
TabAlternar entre campos de entrada
Shift+TabCampo de entrada anterior
F1 / Ctrl+1Aba de detecção
F2 / Ctrl+2Aba de varredura de caminho
F3 / Ctrl+3Aba de exploração
EnterExecutar ação atual
Ctrl+QComandos rápidos (aba Exploit)
Ctrl+EAlternar método de exploração (aba Exploit)
EscSair

Abas

  1. Detecção: Escaneie um ou vários alvos pela vulnerabilidade
  2. Varredura de Caminho: Descubra endpoints vulneráveis em um único alvo
  3. Exploração: Execute comandos em alvos confirmadamente vulneráveis

Dicionário de Caminhos Padrão

A ferramenta inclui caminhos comuns de Server Action:

  • /, /formaction, /action, /actions
  • /api/action, /api/actions, /api/form, /api/submit
  • /submit, /form, /rsc, /_rsc
  • /_next/forms, /server-action, /server-actions

Métodos de Exploração

V1: vm#runInThisContext

Método clássico de RCE usando vm#runInThisContext para executar código JavaScript arbitrário.

V2: $@ Chunk.prototype.then (Next.js 16.0.6+)

POC avançada que usa desserialização $@ para obter uma referência Chunk e define Chunk.prototype.then como a propriedade then do objeto raiz. Isso aciona a desserialização Blob com o construtor Function para RCE.

Ideia central:

  1. Use a desserialização $@ para obter uma referência Chunk
  2. Defina Chunk.prototype.then como a propriedade then
  3. Quando aguardado/resolvido, then é invocado com o objeto raiz como this
  4. Defina o status como RESOLVED_MODEL para chamar initializeModelChunk com um chunk falso
  5. Acione a desserialização Blob que chama response._formData.get com payload controlado pelo atacante

Aviso

Esta ferramenta é apenas para testes de segurança autorizados. O acesso não autorizado a sistemas de computador é ilegal.

Licença

Direitos autorais © 2025 MingYi Security Lab. Todos os direitos reservados.

Baixar ferramenta



