
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mgunturg/cve-2025-32463
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

Escalada de Privilégio Local para Root via Sudo chroot no Linux

Ver Repositório
26há 1 anoAinda não revisado
Compartilhar

CVE-2025-32463

Elevação Local de Privilégio para Root via Sudo chroot no Linux.

O que é isso?

Para a notícia, pode ler aqui:

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

TL;DR e CMIIW Então, o sudo é um comando para executar algo como admin/root. O usuário pode executar sudo se estiver no grupo sudoers. Mas há um bug no binário sudo que permite que um usuário comum sem permissão execute sudo e se torne root.

O bug está na opção de comando sudo --chroot. Esse chroot permite executar comandos em um diretório temporário. O problema é que o sudo verifica o arquivo de configuração dentro desse diretório temporário antes de verificar se o usuário pode executar sudo ou não.

Se esse arquivo de configuração puder, de alguma forma, ser editado e apontar para um código modificado para obter acesso root, é possível obter acesso root sem autenticação ou estar registrado como sudoer. Porque no processo, para obter essa informação, o sistema eleva o comando como root (temporariamente).

Qual é o arquivo de configuração? /etc/nsswitch.conf. Esse arquivo é usado pelo sistema para saber, por exemplo, em qual grupo o usuário está, etc. Dentro desse arquivo nsswitch, é mais ou menos assim:

<database> <source1> <source2> ... <sourcen>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

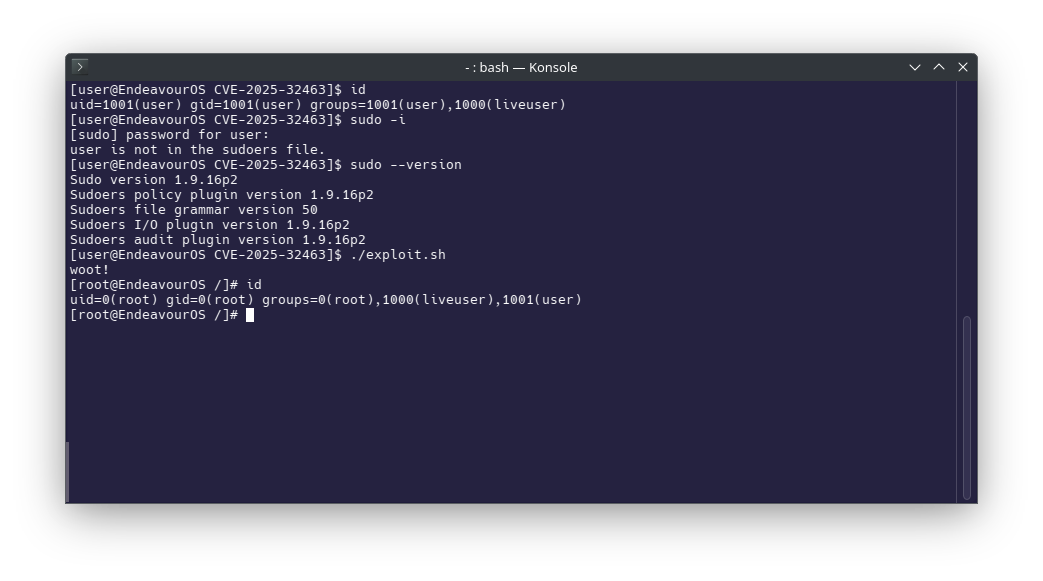
Agora! Se a fonte de dados usada for files, o nss chamará uma biblioteca chamada libnss_files.so.2. Esse arquivo contém código C, e se editarmos, é muito provável que possamos obter acesso root. Porque o sistema executa isso como root mesmo que o comando não seja executado por um usuário sudoers. Pode ser visto no arquivo exploit.sh.

Resumindo:

  • criar um arquivo de configuração falso, ou seja, /etc/nsswitch.conf em uma pasta que controlamos.
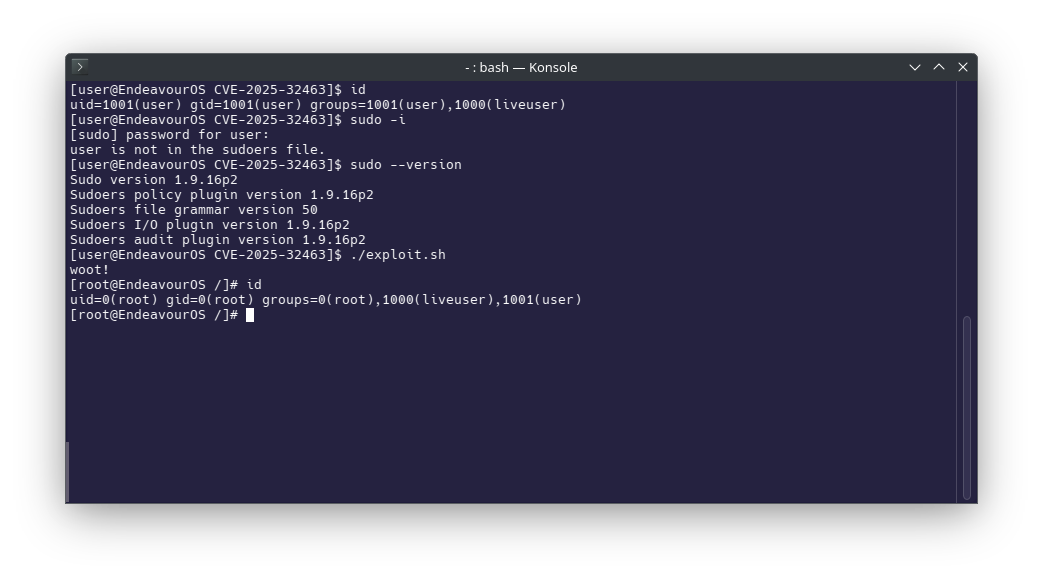

  • usar chroot para redirecionar o sudo para essa pasta.
  • fazer o sudo carregar uma biblioteca que contém código malicioso para obter acesso root.

POC

POC

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    379
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




