
 mein-0/fortiless
Prova de conceito e análise de uma gravação fora dos limites do kernel do tipo 3 no minifiltro FortiShield_74.sys do FortiClient, incluindo detalhes do protocolo da porta e evidências de falha BSOD.

oi hackers.
O FortiClient 7.4.8.2066 traz o FortiShield_74.sys, um minifilter assinado na altitude 320000. Ele cria \FortiShieldPort com FltBuildDefaultSecurityDescriptor, então apenas SYSTEM e Administradores podem se conectar. Um usuário normal recebe 0x80070005. Sem bypass de UAC, sem conto de fadas de usuário padrão.
O protocolo da porta é minúsculo. O tipo 0 é a "autenticação": MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). O segredo é uma string estática em .rdata. Segurança de ponta de 2026. Com ela você adiciona seu PID à lista de bypass e alterna a proteção (tipo 1/2). O tipo 3 é o bug. Ele recebe uma string de caminho wide e a copia para o final de um buffer global sem verificação de comprimento. 4000 wchars depois você tem o protect path destruído em +0x400 e o driver está escrevendo em .pdata. Sem heap grooming, sem race. Ele simplesmente sai da página.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
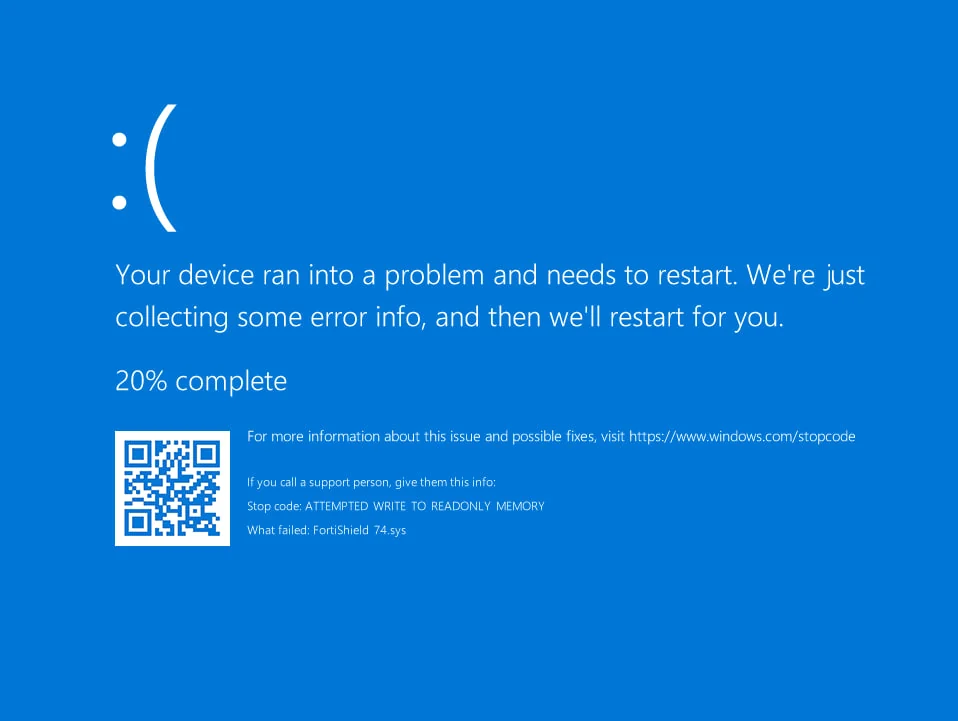
O loop de cópia está em +0xb560, destino DAT_14001b690+0x2e. Ele consome o protect path do FortiClient antes de atingir a página somente leitura. A Fortinet chama isso de shield; ele não protege o BSOD de nada. Testado no Windows 10 x64 22H2 (build 19045.6456) com FortiClient 7.4.8.2066. O instalador do ZTNA nem sequer registra o minifilter, então eu o carreguei manualmente
mais uma chave Instances\<name> com Altitude=320000.
Não consegui reportar à Fortnite porque as pessoas me bloquearam. Sem CVE, sem correção.
Fiquem ligados, e continuem hackeando.






