
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mefhika120/ashwesker-cve-2025-64155
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHubmefhika120/ashwesker-cve-2025-64155

Ashwesker-CVE-2025-64155

CVE-2025-64155

Ver Repositório
35há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    379
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

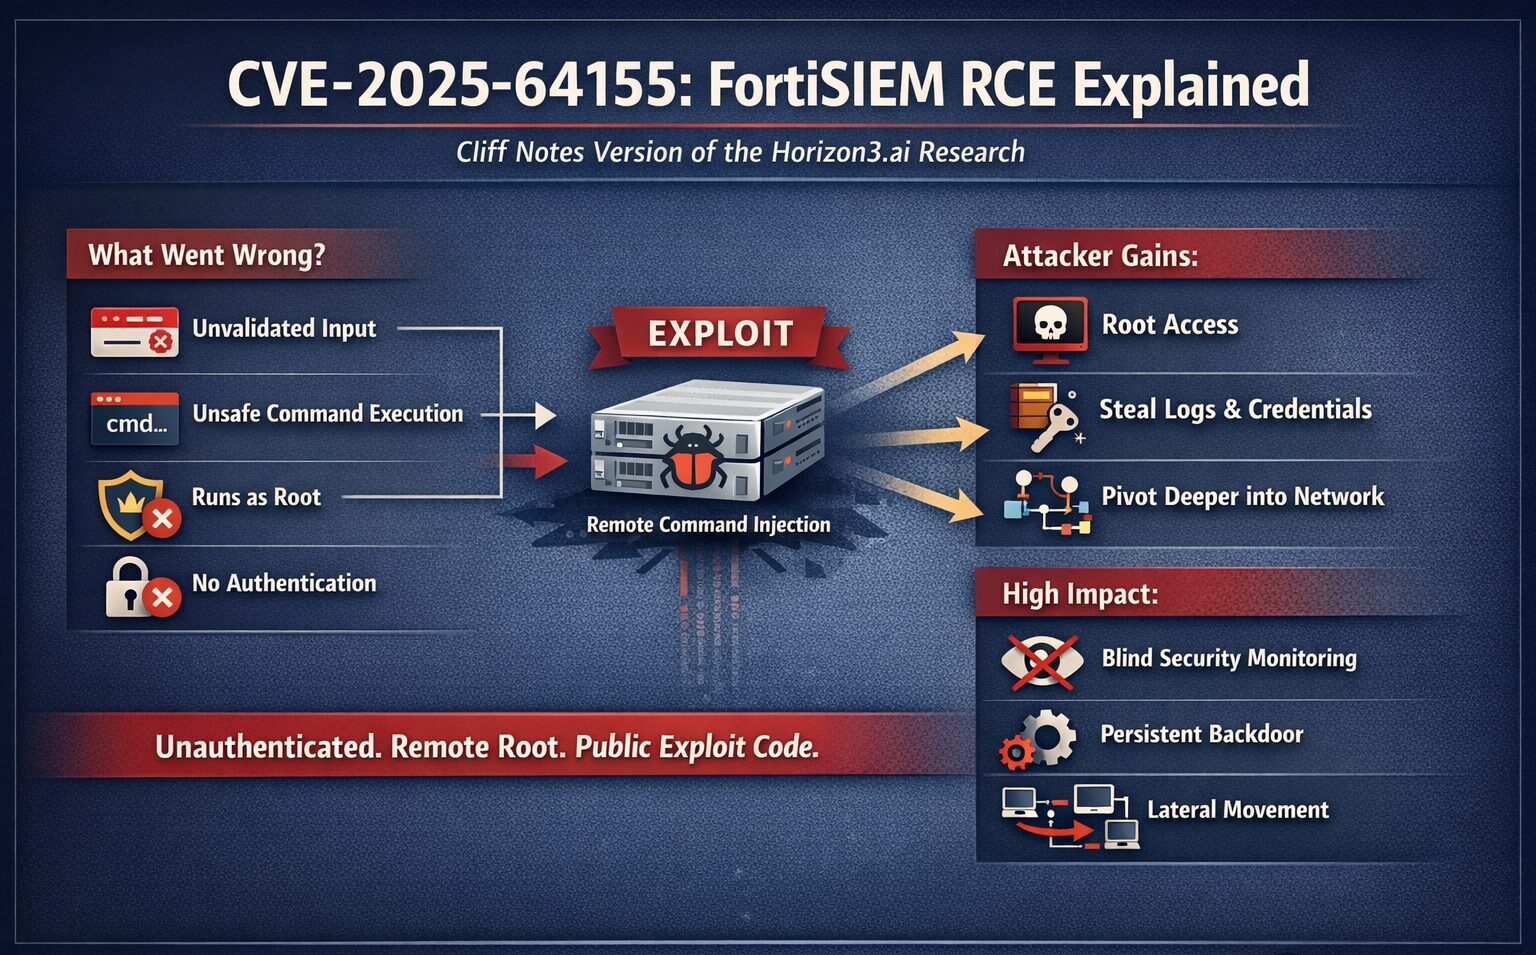
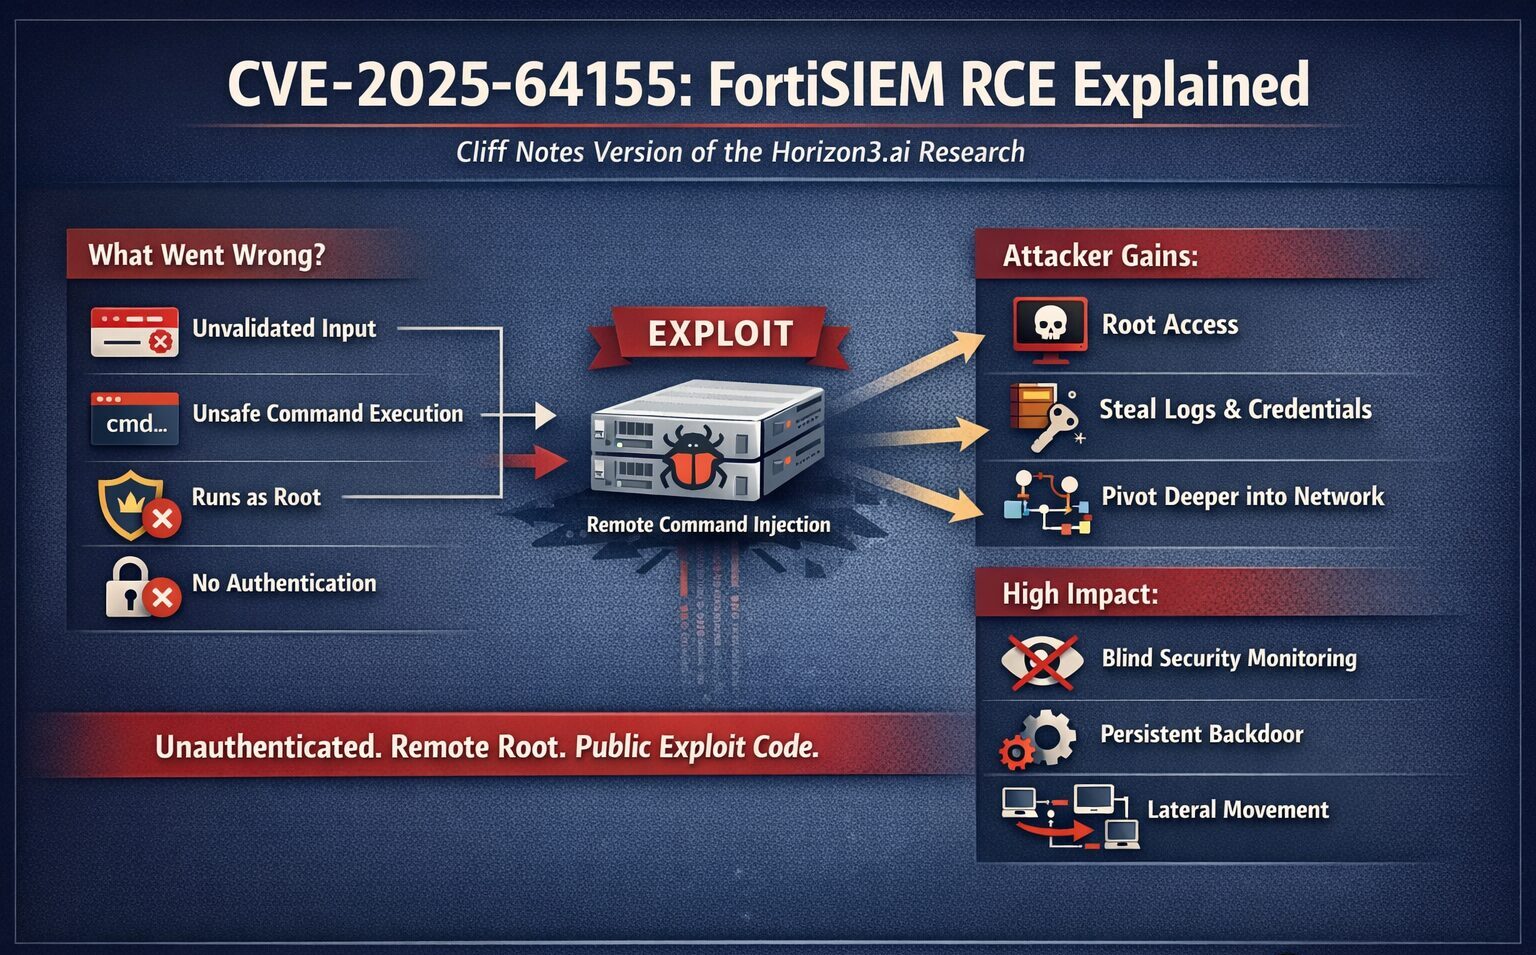
🔒 CVE-2025-64155: Vulnerabilidade Crítica no FortiSIEM

CVE-2025-64155-e1768444742484


📌 Visão Geral

CVE-2025-64155 é uma vulnerabilidade de segurança crítica no Fortinet FortiSIEM, uma plataforma popular de gerenciamento de informações e eventos de segurança. Divulgada publicamente em 13 de janeiro de 2026, ela permite que atacantes remotos não autenticados executem comandos arbitrários no sistema.


⚠️ Detalhes da Vulnerabilidade

  • Tipo: Injeção de Comandos do SO (CWE-78)
  • Impacto: Execução Remota de Código (RCE) com privilégios de root
  • Vetor de Ataque: Rede (Porta TCP 7900)
  • Privilégios Necessários: Nenhum
  • Interação do Usuário: Nenhuma
  • Complexidade do Ataque: Baixa
  • Severidade: CVSS 3.x 9.8 (Crítica)

Descrição: Um atacante pode enviar requisições especialmente criadas para serviços do FortiSIEM (como o phMonitor) para executar comandos arbitrários, potencialmente comprometendo todo o sistema.


🖥 Produtos / Versões Afetados

  • FortiSIEM 6.7.0 – 6.7.10
  • FortiSIEM 7.0.0 – 7.0.4
  • FortiSIEM 7.1.0 – 7.1.8
  • FortiSIEM 7.2.0 – 7.2.6
  • FortiSIEM 7.3.0 – 7.3.4
  • FortiSIEM 7.4.0

Nota: Versões em nuvem e as versões corrigidas mais recentes (ex.: 7.4.1, 7.3.5, 7.2.7, 7.1.9) não são afetadas.


🔥 Impacto

  • Exploração remota não autenticada possível

  • Comprometimento total do sistema (acesso root)

  • Ações potenciais do atacante:

    • Instalar malware/backdoors
    • Exfiltrar logs e credenciais
    • Adulterar ou desabilitar monitoramento
    • Mover-se para sistemas internos

O FortiSIEM frequentemente contém telemetria e dados administrativos sensíveis, portanto o comprometimento pode enfraquecer seriamente a segurança organizacional.


📈 Status de Exploração

  • Proof-of-Concept (PoC) público disponível
  • Exploração ativa relatada em ambiente real
  • Ainda não listado em alguns catálogos oficiais de vulnerabilidades governamentais, mas extremamente urgente

🛡 Mitigação e Remediação

Ações Imediatas:

  1. Atualize o FortiSIEM imediatamente: faça upgrade para as versões 7.4.1, 7.3.5, 7.2.7 ou 7.1.9
  2. Restrinja o acesso à rede: permita apenas hosts confiáveis acessarem a porta TCP 7900
  3. Segmente e isole o FortiSIEM da exposição geral da rede
  4. Monitore logs: fique atento a conexões incomuns ou ações administrativas inesperadas

Solução Temporária:

  • Bloqueie o tráfego de entrada para a porta TCP 7900 até que a correção seja possível

🧠 Resumo

CVE-2025-64155 é uma vulnerabilidade crítica de injeção de comandos do SO no FortiSIEM, permitindo acesso root remoto e não autenticado. Com explorações PoC publicamente disponíveis, as organizações devem atualizar, isolar e monitorar imediatamente para evitar o comprometimento total do sistema.


Referências:

  • The Hacker Wire
  • Socradar Threat Blog
  • INCIBE
Baixar ferramenta