


Uma lista de receitas do cyber-chef e links selecionados
O CyberChef é o autodenominado 'Canivete Suíço Cibernético' criado pelo GCHQ. É uma ferramenta fantástica para transformação, extração e manipulação de dados no seu navegador web.
Todo o crédito ao @GCHQ por produzir a ferramenta. Veja: https://gchq.github.io/CyberChef/
Dominar expressões regulares é fundamental para aproveitar ao máximo a manipulação de dados no CyberChef (ou em qualquer trabalho de DFIR). Abaixo estão algumas regex que eu sempre uso.
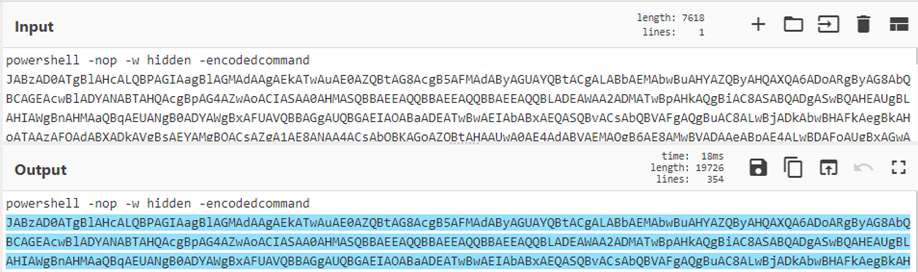
Extrair Base64: [a-zA-Z0-9+/=]{30,}
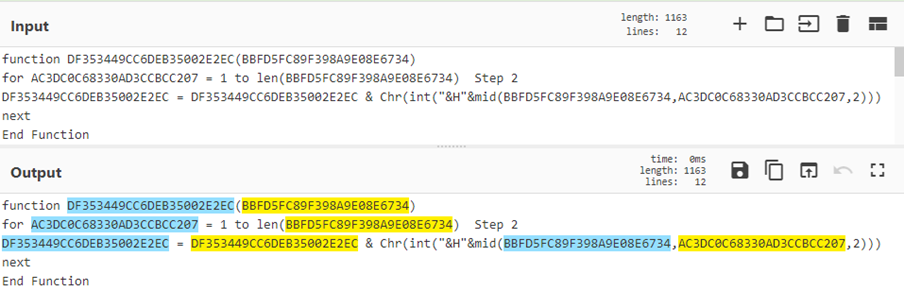
Extrair Hexadecimal: [a-fA-F0-9]{10,}
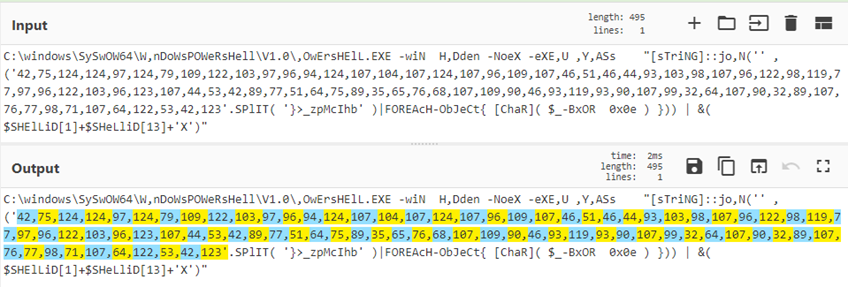
Extrair Códigos de Caractere: [\d]{2,3}(,|’)
(?<=foo)(.*)
^.*(?=bar)
(?<=')(.*?)(?=')
O CyberChef fornece uma operação HTTP Request (veja a Receita 22) que permite requisições HTTP a recursos externos. Devido à Same Origin Policy (SOP) ou à falta de configuração de Cross-Origin Resource Sharing, muitas não funcionam. A SOP é uma medida de segurança em navegadores modernos que impede você de ler respostas entre sites de servidores que não a permitem explicitamente via CORS. Confira a palestra de @GlassSec sobre CyberChef que inclui dicas para iniciar o Chrome sem segurança web para habilitar requisições HTTP a APIs restritas (como Virus Total)
Algumas receitas de exemplo do CyberChef:
Receita 1: Extrair base64, inflar cru e embelezar
Receita 4: Descriptografia de Senha de Preferência de Política de Grupo
Receita 5: Usando Loops e Rótulos
Receita 6: Carimbos de data/hora Google ei
Receita 7: Scriptlet COM multi-estágio para assembly x86
Receita 8: Extrair hexadecimal, converter para hexdump de arquivo PE embutido
Receita 9: Inverter strings, substituição de caracteres, de base64
Receita 10: Extrair objeto do cache do proxy Squid
Receita 11: Extrair Coordenadas GPS para URLs do Google Maps
Receita 12: Processamento de Números Grandes
Receita 13: Analisando registros DNS PTR com Registradores
Receita 14: Decodificando executáveis POSHC2
Receita 15: Analisando Carimbos de Data/Hora $MFT $SI
Receita 16: Decodificando webshells PHP gzinflate e base64
Receita 17: Extraindo shellcode de um script PowerShell Meterpreter Reverse TCP
Receita 18: Analisador da Lixeira com Subseções e Mesclagens
Receita 19: Identificar Base64 Ofuscado com Realce de Expressão Regular
Receita 20: Usando regras Yara com scripts maliciosos desofuscados
Receita 21: Desofuscação inline de script VBE codificado em hex anexado a um arquivo LNK malicioso
Receita 22: Pesquisa de API JA3 com HTTP Request e Registradores
Receita 24: Escolhendo uma letra aleatória de uma string de seis bytes
Receita 25: Criando um código QR de Wi-Fi
Receita 26: Extraindo e Decodificando um Webshell PHP Multi-estágio
Receita 27: Decodificando um script PHP Auto Visitor
Receita 28: Desofuscação de Cobalt Strike Beacon usando Saltos Condicionais para obter shellcode
Receita 29: Manipulação de Carimbos de Data/Hora de Arquivos de Log com Subseções e Registradores
Receita 30: Loader PowerShell ofuscado com CharCode para um beacon Cobalt Strike
Receita 31: Desofuscar strings codificadas em binário .NET
Receita 32: Extrair DLL maliciosa do Gootkit de dados de registro ofuscados
Receita 33: Identificar URLs embutidas em script PowerShell do Emotet
Receita 34: Analisando Arquivos OOXML em busca de URLs
Receita 35: Descriptografando amostra de ransomware PowerShell REvil
Receita 36: Criar um Gerador de Senhas CyberChef
Receita 37: De e-mail compactado em sandbox para URL maliciosa
Receita 38: Aviões, Caveiras e Envelopes - Viva e Deixe o PowerShell
