
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Vite-CVE-2025-30208-EXP — Exploit baseado em Python para CVE-2025-30208 visando leitura arbitrária de arquivos no servidor de desenvolvimento Vite. Suporta detecção de alvo único, caminhos de arquivo personalizados, sondagem do sistema, análise profunda do ambiente e proxy HTTP/HTTPS. | Kitploit
Ferramentas/GitHubGitHub/lilil3333/vite-cve-2025-30208-exp
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHublilil3333/vite-cve-2025-30208-exp

Vite-CVE-2025-30208-EXP

Compartilhar

Exploit baseado em Python para CVE-2025-30208 visando leitura arbitrária de arquivos no servidor de desenvolvimento Vite. Suporta detecção de alvo único, caminhos de arquivo personalizados, sondagem do sistema, análise profunda do ambiente e proxy HTTP/HTTPS.

Ver Repositório
124há 1 anoAinda não revisado

Ferramenta de Detecção CVE-2025-30208

Análise da Vulnerabilidade

CVE-2025-30208 é uma vulnerabilidade de leitura arbitrária de arquivos no servidor de desenvolvimento Vite. Um atacante pode ler arquivos sensíveis do servidor (como /etc/passwd ou C:\windows\win.ini) construindo caminhos especiais (como prefixo @fs). Esta ferramenta suporta detecção de alvo único, sondagem de informações do sistema e análise profunda de ambiente, além de fornecer funcionalidade de proxy para adaptar-se a ambientes de rede complexos.


Funcionalidades

  • Detecção de alvo único: Especifique uma única URL de destino via parâmetros de linha de comando para verificar a vulnerabilidade.
  • Sondagem de informações do sistema: Suporta sondagem básica do sistema (tipo de SO, diretório de trabalho) e detecção empresarial profunda (permissões de usuário, configurações de serviço Web, impressão digital de ambiente de nuvem).
  • Suporte a proxy: Suporta envio de requisições via proxy HTTP/HTTPS, facilitando a depuração ou contorno de restrições de rede.
  • Compatibilidade multiplataforma: Suporta detecção de arquivos sensíveis em sistemas Linux e Windows.
  • Classificação de risco: No modo de detecção profunda, gera automaticamente um relatório de risco e recomendações de segurança.

Instruções de Uso

Instalação de Dependências

Certifique-se de ter Python 3 e a biblioteca requests instalados. Comando de instalação:

pip install requests

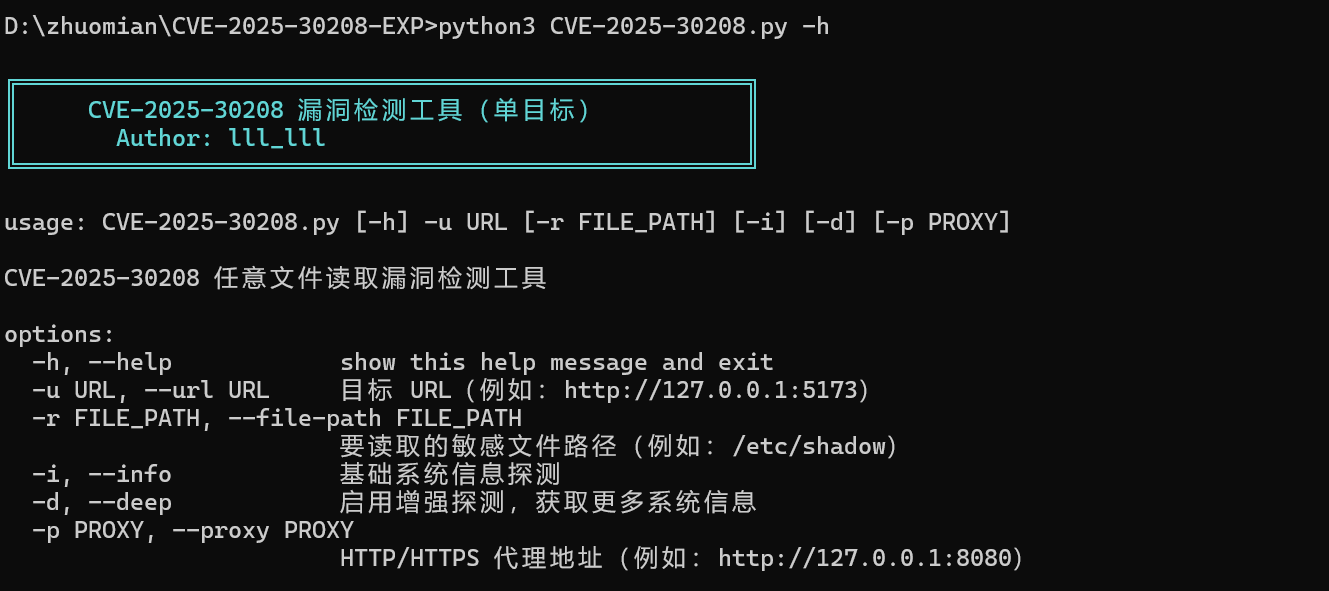
Parâmetros de Linha de Comando

python CVE-2025-30208.py -h

Descrição dos Parâmetros

ParâmetroAbreviaturaObrigatórioDescrição
--url-uSimURL alvo (ex: http://127.0.0.1:5173)
--file-path-rNãoCaminho do arquivo a ser lido (ex: /etc/shadow). Se não especificado, usa caminhos padrão.
--info-iNãoAtiva sondagem básica de informações do sistema (SO, diretório de trabalho, etc.).
--deep-dNãoAtiva detecção empresarial profunda (permissões de usuário, config. Web, impressão digital de nuvem, etc.).
--proxy-pNãoEndereço do proxy HTTP/HTTPS (ex: http://127.0.0.1:8080).

image

Exemplos

  1. Detecção básica (lê /etc/passwd ou C:/windows/win.ini por padrão)

    python CVE-2025-30208.py -u http://example.com
    
  2. Leitura de caminho de arquivo específico

    python CVE-2025-30208.py -u http://example.com -r /etc/shadow
    
  3. Ativar sondagem básica do sistema

    python CVE-2025-30208.py -u http://example.com -i
    
  4. Ativar detecção profunda com proxy

    python CVE-2025-30208.py -u http://example.com -d -p http://127.0.0.1:8080
    

Explicação da Saída

  • Resultado da verificação de vulnerabilidade
    Se a vulnerabilidade existir, a ferramenta exibirá o conteúdo do arquivo lido (primeiros 500 caracteres) e o marcará como alto risco. ![Exemplo de resultado de detecção]image
  • Sondagem básica do sistema
    Exibe tipo de SO, diretório de trabalho, ambiente de contêiner, etc.

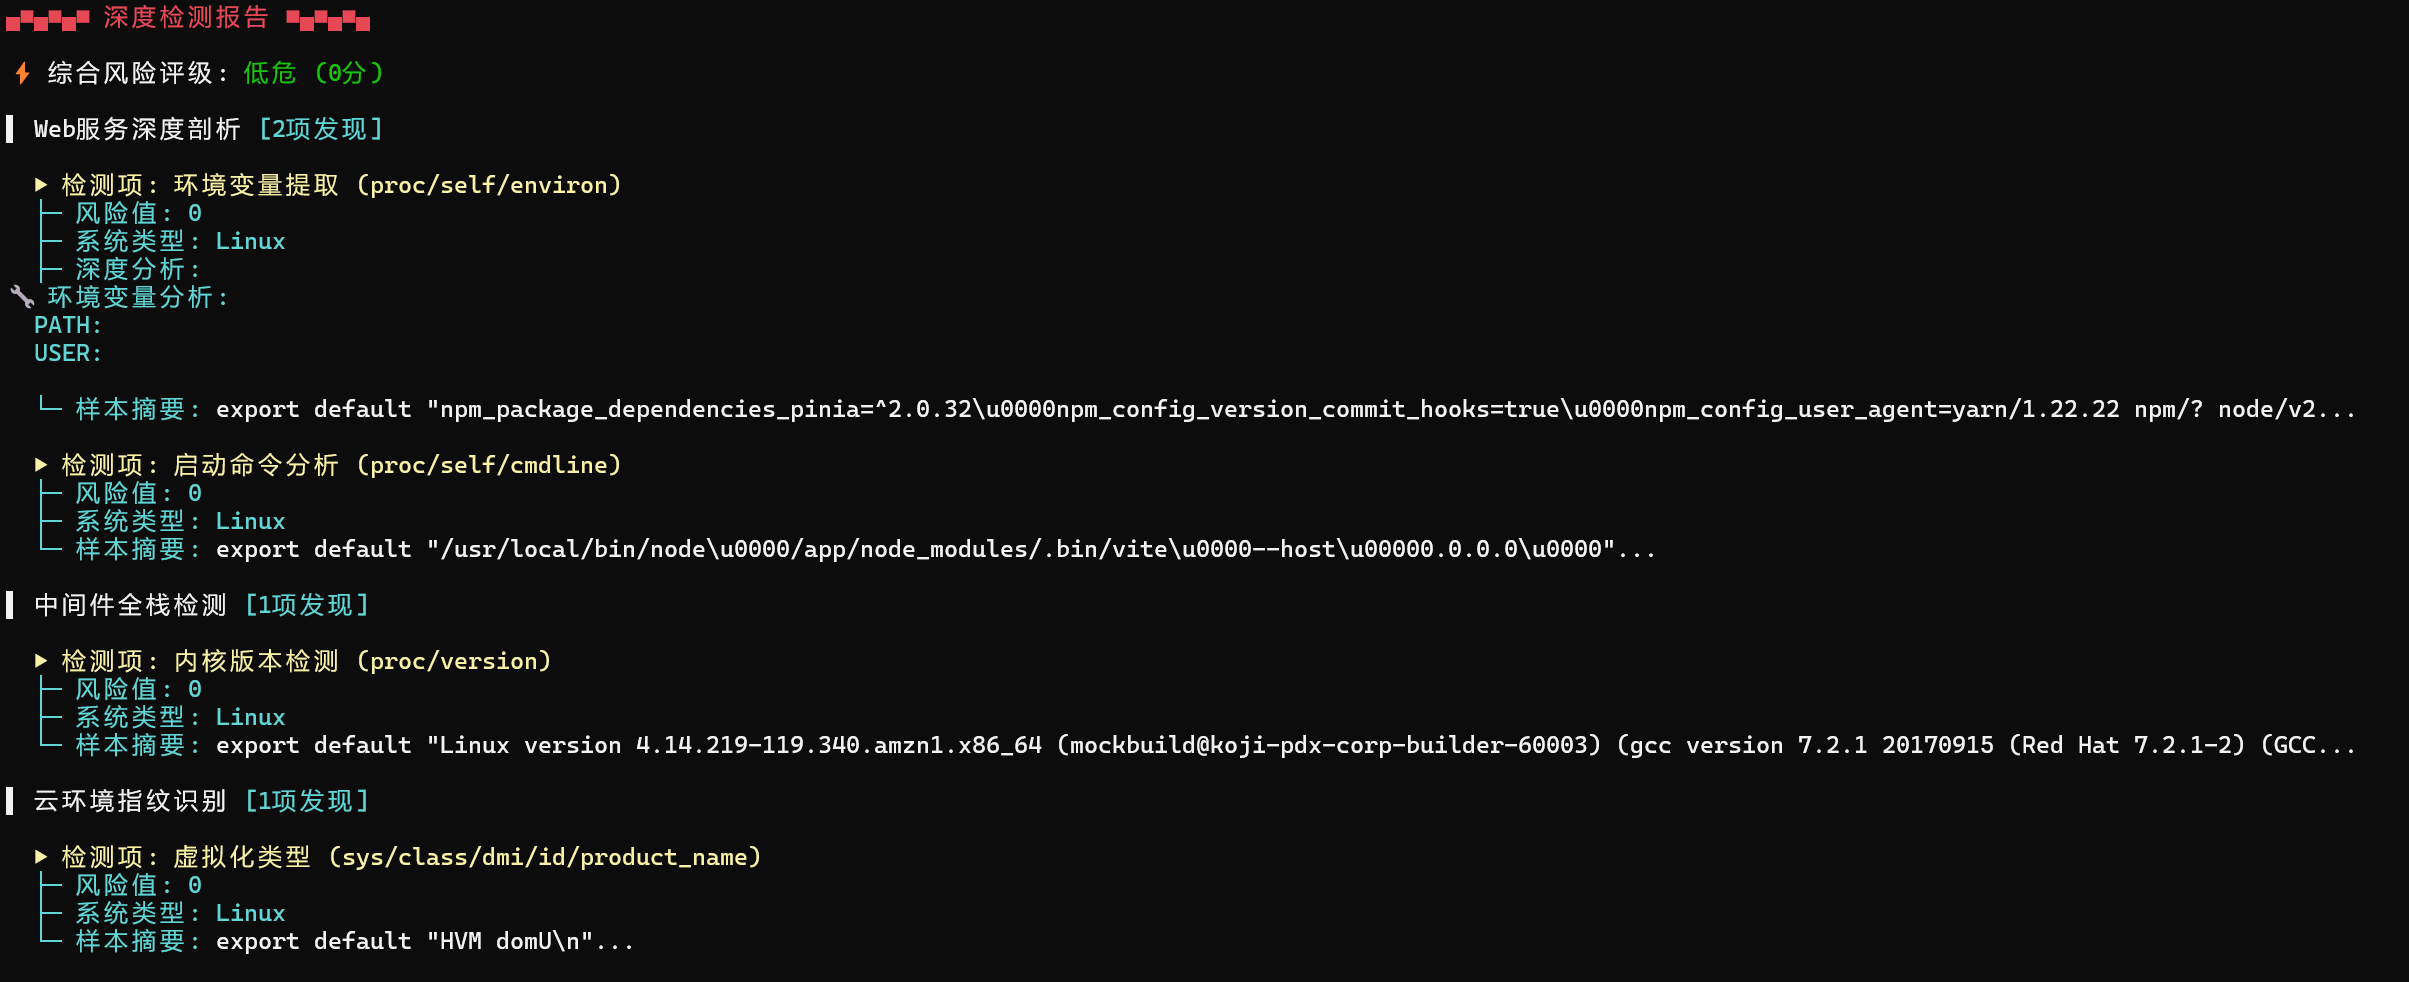
  • Relatório de detecção profunda
    Gera classificação de risco empresarial (baixo/médio/alto) e lista detalhes como configurações sensíveis, chaves públicas SSH, variáveis de ambiente, etc.


Avisos Importantes

  1. Declaração de legalidade
    É necessário obter autorização legal do sistema alvo antes do uso. Testes não autorizados podem violar leis e regulamentos.

Isenção de Responsabilidade

Esta ferramenta destina-se exclusivamente a testes de segurança legalmente autorizados. O usuário assume todos os riscos. O autor não se responsabiliza por qualquer uso indevido.


Nota: Certifique-se de cumprir as leis e regulamentos locais ao usar. Testes não autorizados são proibidos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    383
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →