
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/lienby/pssroot
Segurança AndroidEscalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoSegurança Móvel
GitHublienby/pssroot

PSSRoot

Programa One-Click-Root baseado em CVE-2016-5195, que funciona em dispositivos Android antigos com certificação 'PlayStation Certified'

Ver Repositório
2129há 1 anoAinda não revisado
Compartilhar

Programa de root com um clique baseado no CVE-2016-5195 ou "DirtyCOW";

isso deve funcionar com os dispositivos certificados pela PlayStation, mas também pode ser útil para outros dispositivos Android antigos;

Testado em :

Xperia Play (Android 2.3; Kernel 2.6.32.9)
Xperia S (Android 4.1.2; Kernel 3.4.0+1.0.21100-313065)
Sony Tablet P (Android 3.2; Kernel 2.6.36.3)
Sony Tablet S (Android 4.0.3; Kernel 2.6.39.4)

você pode precisar dos drivers adb para o seu dispositivo, no caso do aparelho da Sony, é: https://developer.sony.com/open-source/aosp-on-xperia-open-devices/downloads/drivers você também precisará ter a Depuração USB ativada;

O CVE-2016-5195 permite que você sobrescreva qualquer arquivo para o qual tenha acesso de leitura, independentemente de ter permissão de escrita; usamos isso para sobrescrever temporariamente o /system/bin/run-as, que sempre é executado como root, para então instalar o su por esse motivo, é recomendado não fechar o aplicativo e garantir uma boa conexão com o ADB;

O LiveOverflow fez um vídeo sobre essa vulnerabilidade específica

a razão pela qual isso não pode ser um aplicativo autônomo é que o /system/bin/run-as é o único binário SUID presente em versões antigas do Android; e ele só pode ser lido e executado pelo usuário 'shell', não dentro de aplicativos; ou seja, você precisa acioná-lo a partir do ADB Shell.

NOTA: O exploit depende de uma condição de corrida; dê alguns minutos para ele ser executado
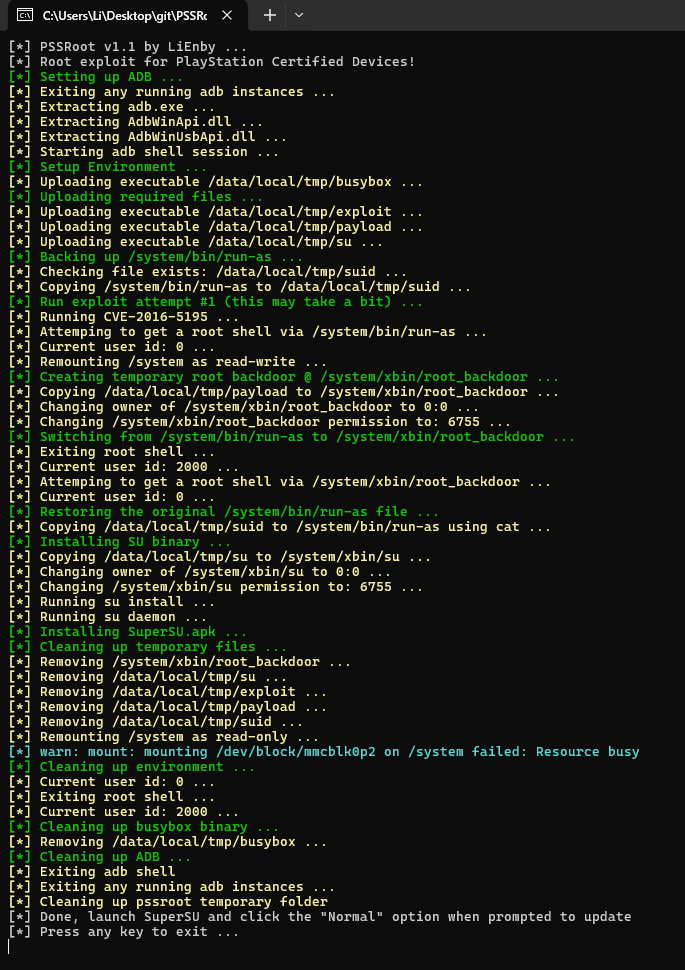
Saída de sucesso do PSS Root

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






