




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 é um script PowerShell utilizado para simplificar o uso do MemProcFS e otimizar seu fluxo de trabalho de análise de memória.
MemProcFS - O Sistema de Arquivos de Processo de Memória por Ulf Frisk
https://github.com/ufrisk/MemProcFS
Recursos:
- Análise de memória rápida e fácil!
- Você pode montar um snapshot de memória (Raw Physical Memory Dump ou Microsoft Crash Dump) como uma imagem de disco e utilizar o recurso de compactação de memória no Windows
- Instalação automática de MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd, ImportExcel, IPinfo CLI, jq, lnk_parser, RECmd, SBECmd, xsv, YARA e Zircolite
- Atualização automática de MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd (incl. Maps), ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA e Zircolite
- Informação de atualização quando houver uma nova versão do ClamAV ou um novo Dokany File System Library Bundle disponível
- Suporte a Pagefile
- Fingerprinting de SO
- Verificação com regras YARA personalizadas (incluindo 447 regras de, por exemplo, Chronicle e Elastic Security)
- Verificação multithread com ClamAV para Windows
- Coleta de arquivos infectados detectados pelo ClamAV para análise adicional (PW: infected)
- Coleta de módulos injetados detectados pelo MemProcFS PE_INJECT para análise adicional (PW: infected)
- Extração de IPv4/IPv6
- Mapeamento IP2ASN e GeoIP com IPinfo CLI → Obtenha seu token gratuitamente em https://ipinfo.io/signup
- Verificação de números de porta suspeitos
- Árvore de Processos (TreeView) incluindo a cadeia completa de chamadas de processo (Process Call Chain) (Agradecimento especial a Dominik Schmidt)
- Verificação de processos em busca de relações pai-filho incomuns e número de instâncias
- Verificação de processos para contexto de usuário incomum
- Verificação de mascaramento de caminho de processo e mascaramento de nome de processo (Distância de Damerau Levenshtein)
- Histórico do navegador da web (Google Chrome, Microsoft Edge e Firefox)
- Extração de arquivos de log de eventos do Windows e processamento com EvtxECmd → Timeline Explorer (EZTools por Eric Zimmerman)
- Visão geral do log de eventos
- Processamento de logs de eventos do Windows com Zircolite - Uma ferramenta de detecção autônoma baseada em SIGMA para EVTX
- Análise do Amcache.hve extraído com Amcacheparser (EZTools por Eric Zimmerman)
- Análise do Application Compatibility Cache, também conhecido como ShimCache, com AppCompatcacheParser (EZTools por Eric Zimmerman)
- Análise do Syscache com RECmd (EZTools por Eric Zimmerman)
- Análise dos artefatos UserAssist com RECmd (EZTools por Eric Zimmerman)
- Análise dos artefatos ShellBags com RECmd (EZTools por Eric Zimmerman)
- Visualização simples de Prefetch (baseada em linha do tempo forense)
- Análise de Pontos de Extensibilidade de Inicialização Automática (ASEPs) com RECmd (EZTools por Eric Zimmerman)
- Análise de RecentDocs e Office Trusted Document com RECmd (EZTools por Eric Zimmerman)
- Análise do Registro com o arquivo em lote DFIR do RECmd (DFIR Batch File por Andrew Rathbun)
- Análise de metadados dos módulos de processo recuperados (experimental)
- Extração de arquivos de atalho do Windows (LNK)
- Caça a arquivos de atalho maliciosos do Windows (LNK)
- Integração do módulo PowerShell ImportExcel por Doug Finke
- Dados de saída CSV para análise com Timeline Explorer (por exemplo, timeline-reverse.csv, findevil.csv, web.csv)
- Coleta de arquivos de evidência (Contêiner de arquivo seguro → PW: MemProcFS)
- e muito mais
Download
Baixe a versão mais recente do MemProcFS-Analyzer na seção Releases.
Uso
Inicie o Windows PowerShell (ou Windows PowerShell ISE ou Visual Studio Code com PSVersion: 5.1) como Administrador e abra/execute o MemProcFS-Analyzer.ps1.
File-Browser
Figura 1: Selecione seu snapshot de memória e selecione seu pagefile.sys (Opcional)
Auto-Install
Figura 2: O MemProcFS-Analyzer instala dependências automaticamente (Primeira execução)
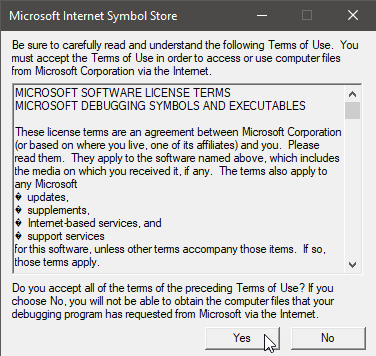
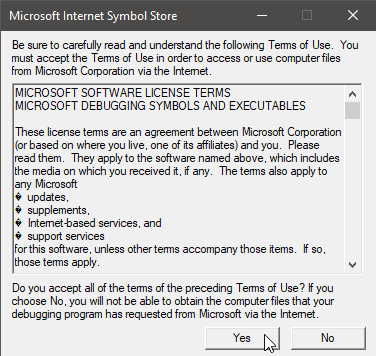
Figura 3: Aceite os Termos de Uso (Primeira execução)
MemProcFS
Figura 4: Se você achar o MemProcFS útil, torne-se um patrocinador em: https://github.com/sponsors/ufrisk
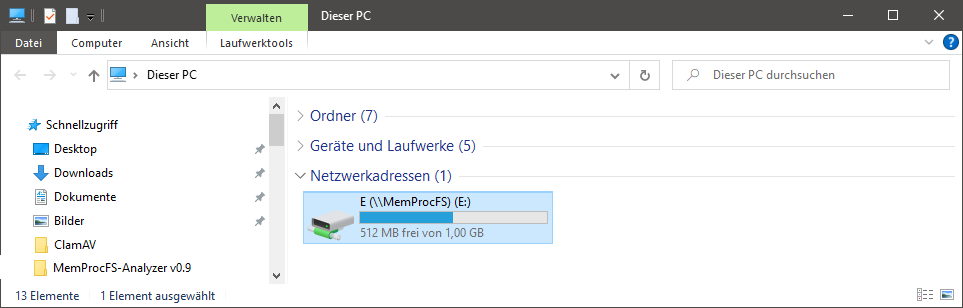
Figura 5: Você pode investigar o dump de memória montado explorando a letra da unidade
Auto-Update
Figura 6: O MemProcFS-Analyzer verifica atualizações (Segunda execução)
Nota: É recomendável descomentar/desativar a função "Updater" após a instalação. Confira o "Main" na parte inferior do script.
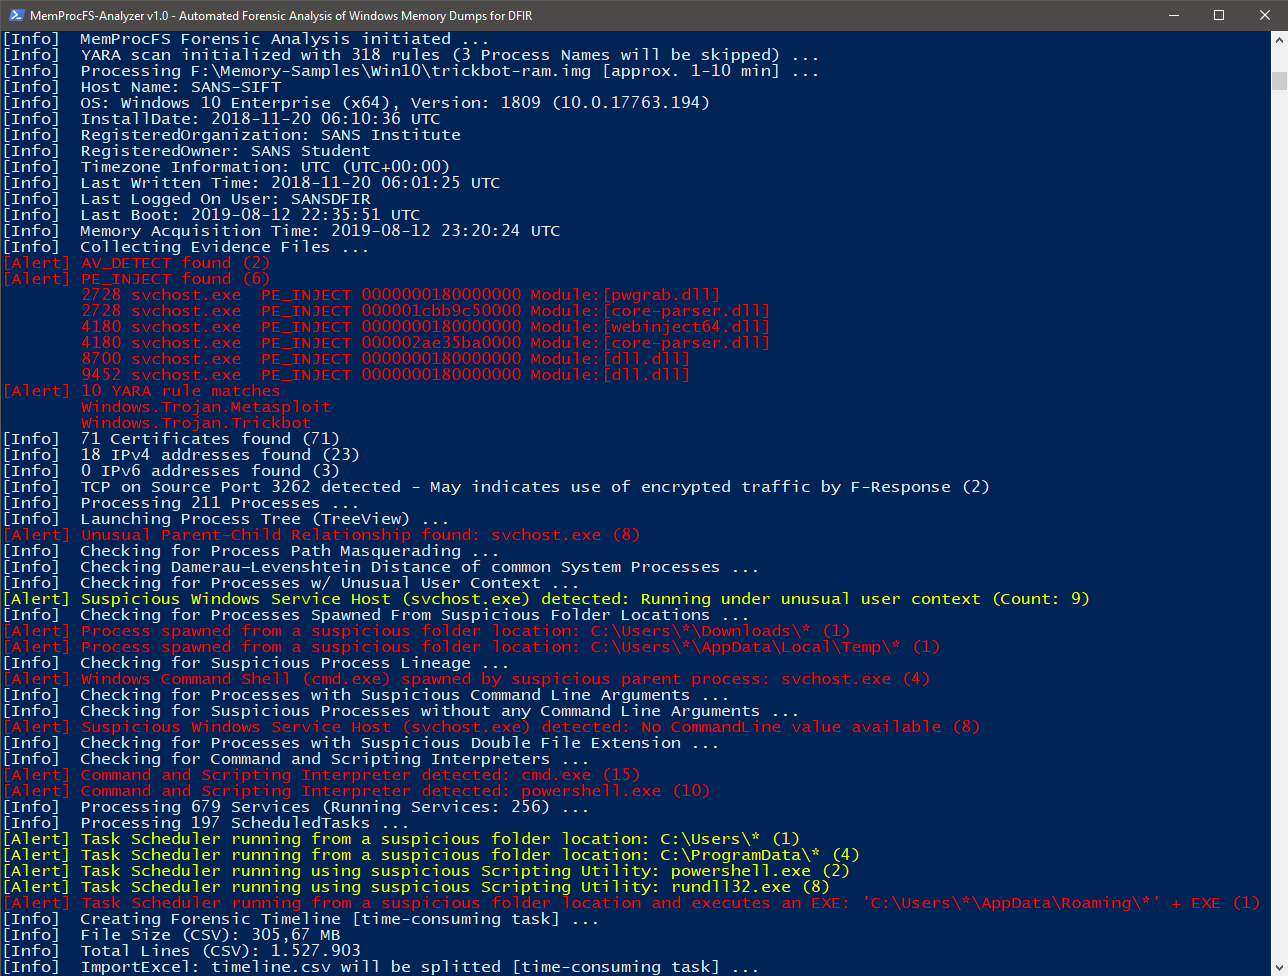
Figura 7: Recurso FindEvil e análises adicionais
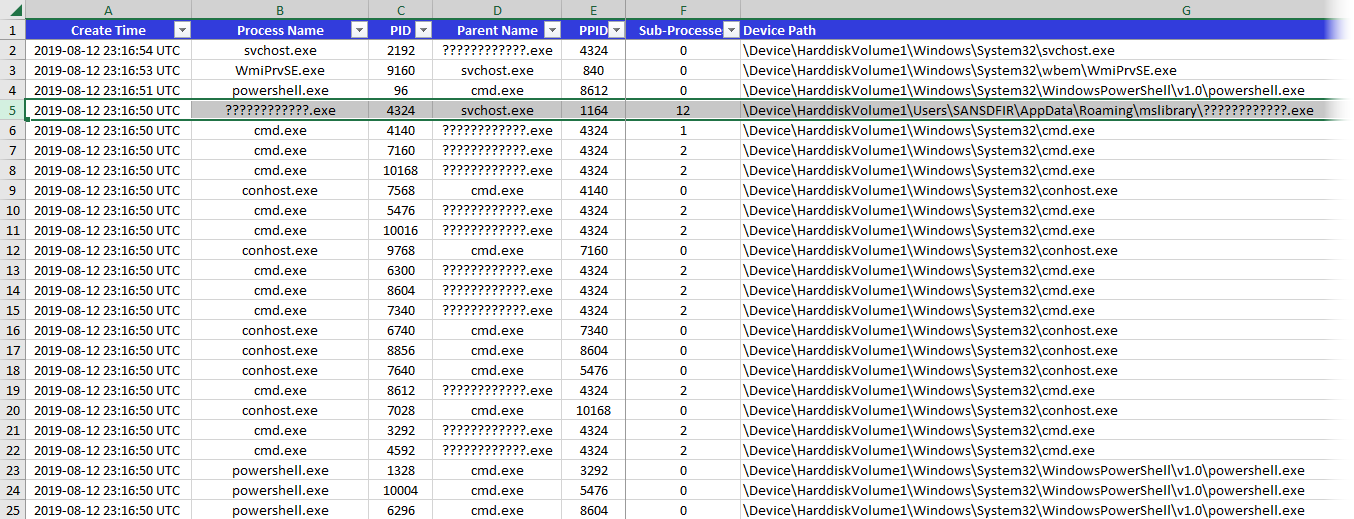
Figura 8: Processos
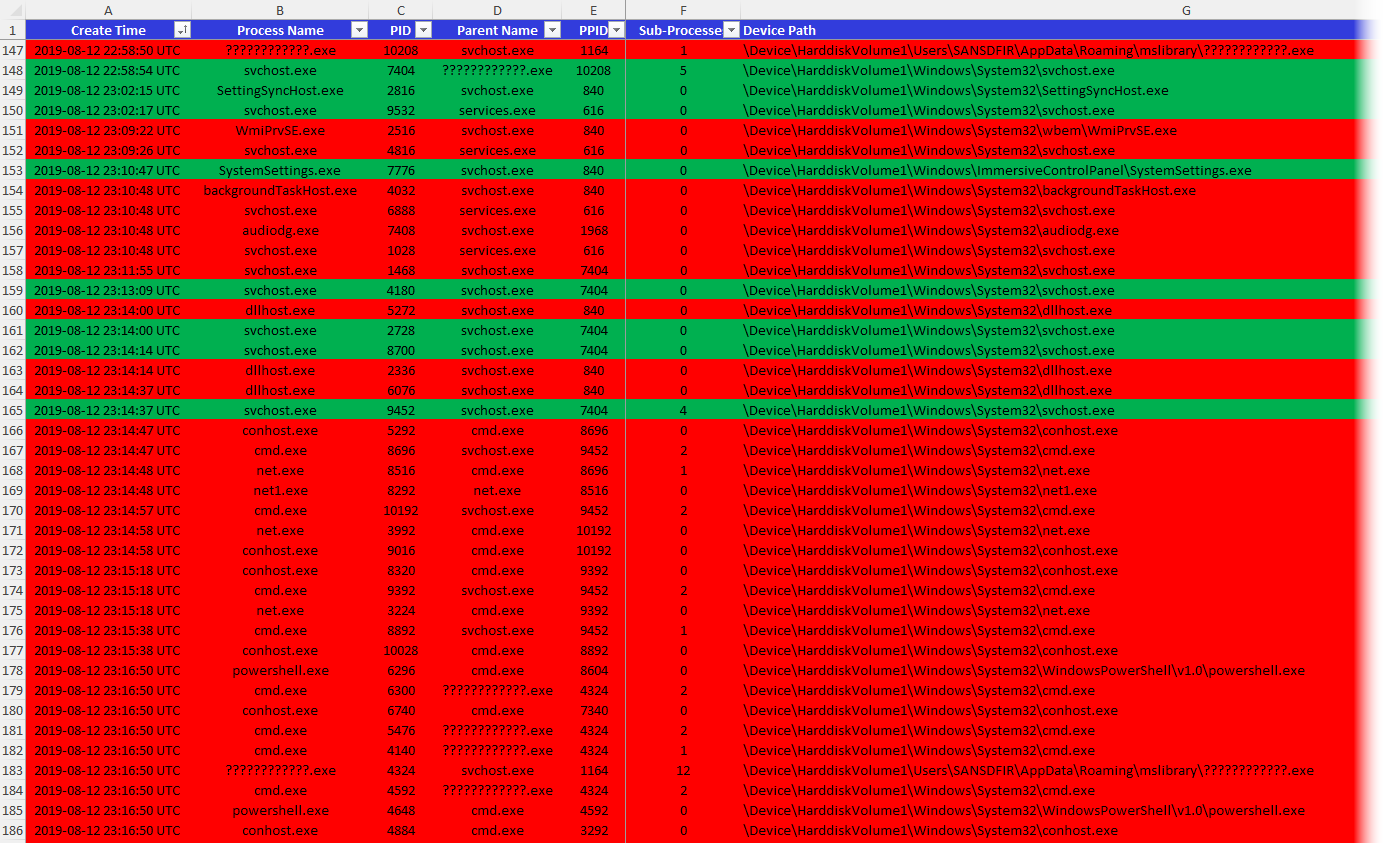
Figura 9: Processos em execução e encerrados
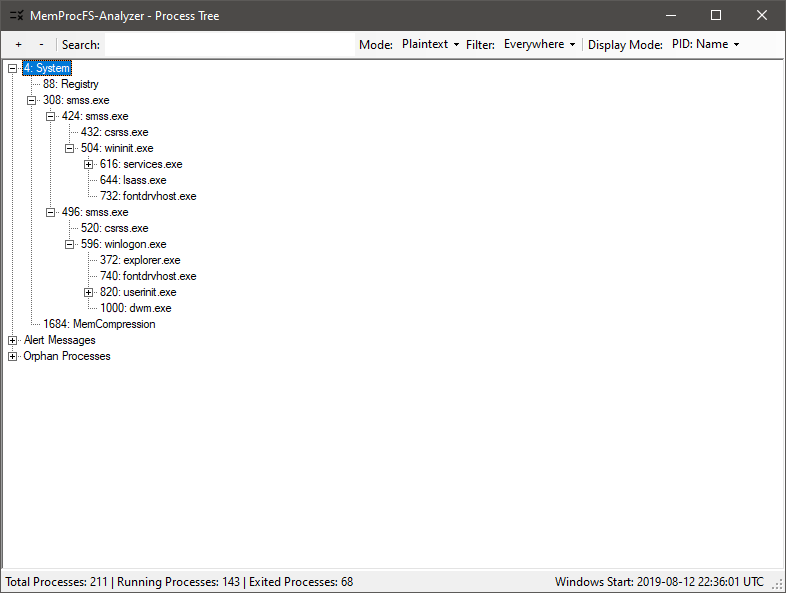
Figura 10: Árvore de Processos (GUI)
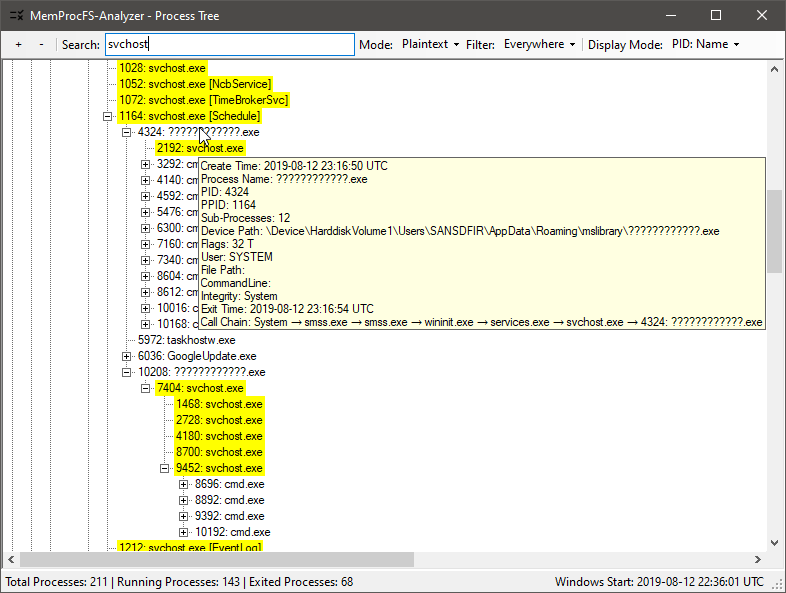
Figura 11: Verificando a Árvore de Processos (para encontrar anomalias)