
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
DLL_Injection_On_VLC — Injeção de DLL e CVE-2010-3124 | Kitploit
Ferramentas/GitHubGitHub/kobukovui/dll_injection_on_vlc
Análise de VulnerabilidadesExploraçãoAprendizado e EducaçãoDesenvolvimento de PayloadsExploração de Binários
GitHubkobukovui/dll_injection_on_vlc

DLL_Injection_On_VLC

Injeção de DLL e CVE-2010-3124

Ver Repositório
166há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    379
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Injeção de DLL e CVE-2010-3124


Visão Geral 🌱

Este projeto explora o tópico de injeção de DLL (Dynamic Link Library) e concentra-se especificamente no CVE-2010-3124.

CVE-2010-3124 refere-se a uma vulnerabilidade de caminho de pesquisa não confiável encontrada no VLC Media Player versão 1.1.3 e anteriores.

Aqui estão os pontos-chave que podem ajudar você a ter uma visão geral melhor sobre este projeto:

  • Vulnerabilidade: O problema surge devido a um caminho de pesquisa inseguro usado pelo
    VLC Media Player ao carregar bibliotecas de vínculo dinâmico (DLLs).
  • Cenário de Ataque: Um invasor coloca um cavalo de Troia malicioso wintab32.dll na
    mesma pasta que um arquivo .mp3 de aparência inocente.
  • Exploração : Quando o VLC Media Player tenta carregar o arquivo .mp3, ele acidentalmente
    carrega a DLL maliciosa, permitindo que o invasor execute código arbitrário.
  • Impacto: A exploração bem-sucedida pode levar à execução de código arbitrário e potencialmente
    permitir que um invasor assuma o controle do sistema afetado.

Atenção ⚠️ ⚠️ ⚠️

Sinta-se à vontade para explorar nosso código, documentação e quaisquer recursos adicionais neste
repositório. Lembre-se de usar este conhecimento de forma responsável e ética. Feliz hacking!
🚀🔍🔐

O que são injeção de DLL e CVE-2010-3124? 📁

DLL

DLL significa Dynamic Link Library e arquivos DLL são módulos que contêm funções e dados que podem ser usados por outros programas ou DLLs. Os arquivos DLL permitem que os programas compartilhem funcionalidades comuns e reduzam o uso de memória. Eles também permitem que os programas interajam com o sistema operacional Windows e seus componentes.
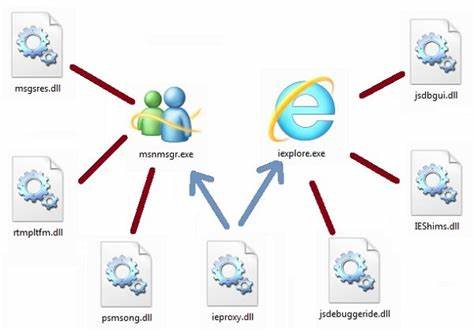
DLLeg

Injeção de DLL

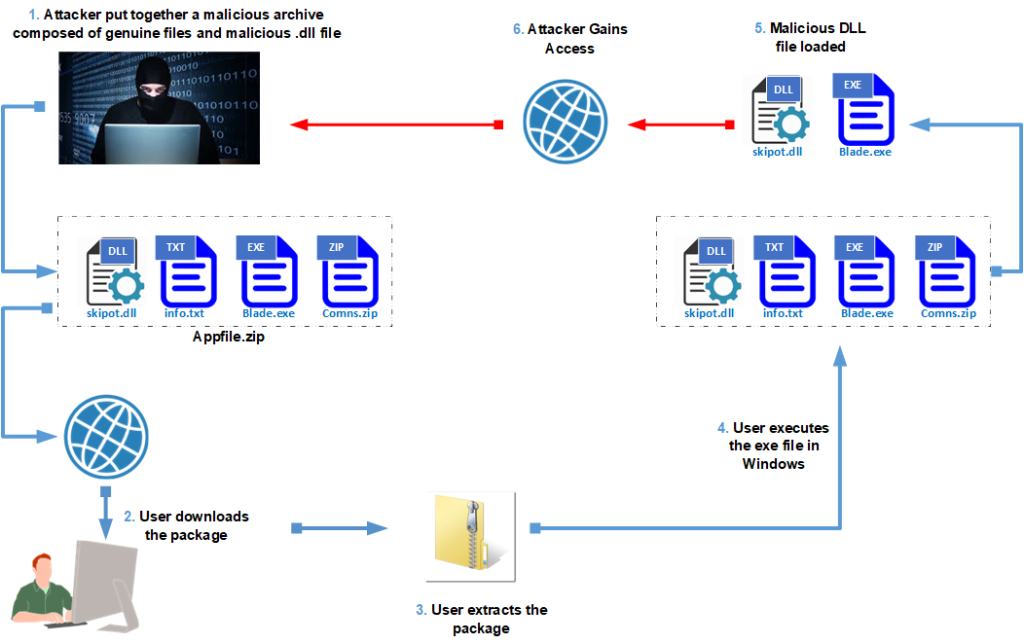
A injeção de DLL é uma técnica usada para executar código dentro do espaço de endereço de outro processo, forçando-o a carregar uma biblioteca de vínculo dinâmico (DLL) maliciosa. Em um ataque de injeção de DLL, o invasor explora vulnerabilidades em um processo alvo para injetar DLLs maliciosas. Uma vez injetada com sucesso, a DLL maliciosa pode realizar uma variedade de ações maliciosas, como roubar informações sensíveis, modificar o comportamento do aplicativo ou facilitar ataques adicionais.
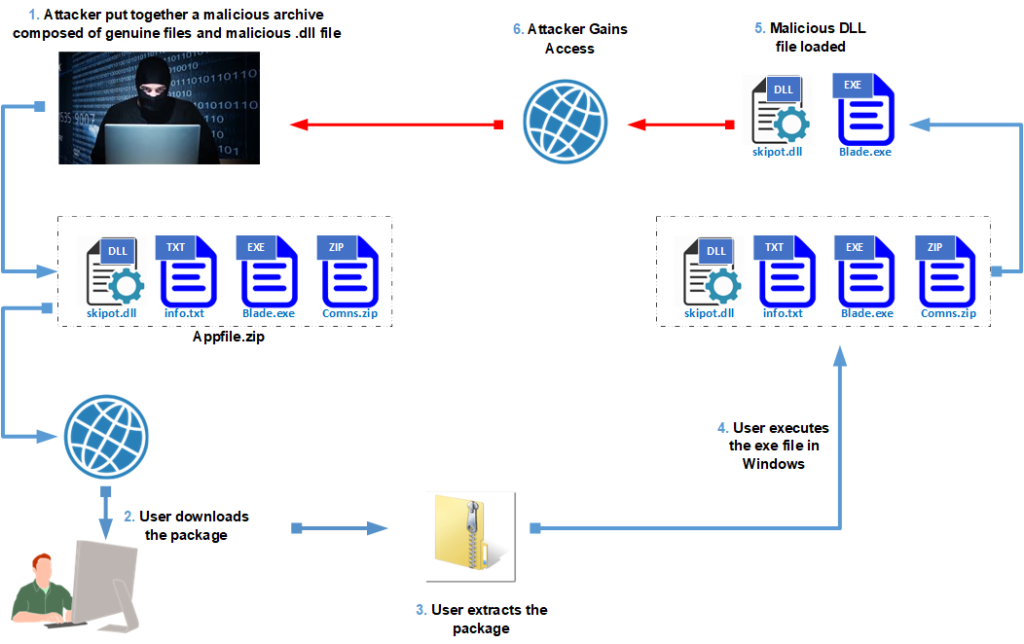
DLLExplanation

CVE-2010-3124

Vulnerabilidade de caminho de pesquisa não confiável em bin/winvlc.c no VLC Media Player 1.1.3 e anteriores permite que usuários locais, e possivelmente atacantes remotos, executem código arbitrário e realizem ataques de sequestro de DLL através de um cavalo de Troia wintab32.dll localizado na mesma pasta que um arquivo .mp3. Você pode ver mais sobre este CVE aqui.
VLCeg

Baixar ferramenta






