 knudsenmorten/clientinspectorv2
Ferramenta de inventário de clientes e detecção de deriva baseada no Azure que coleta dados de configuração do Windows (antivírus, patches, BitLocker) no LogAnalytics para painéis orientados por KQL e alertas do Sentinel.

Você está no controle? - ou alguns dos seus processos principais de infraestrutura, como patching, antivírus, ativação do BitLocker, estão desviando? Ou gostaria de fazer um inventário avançado, onde você possa consultar o estado da garantia contra a garantia da Lenovo ou Dell? Então continue lendo.
Conheça o ClientInspector, que pode ajudá-lo a obter grande visibilidade do seu ambiente cliente completo.
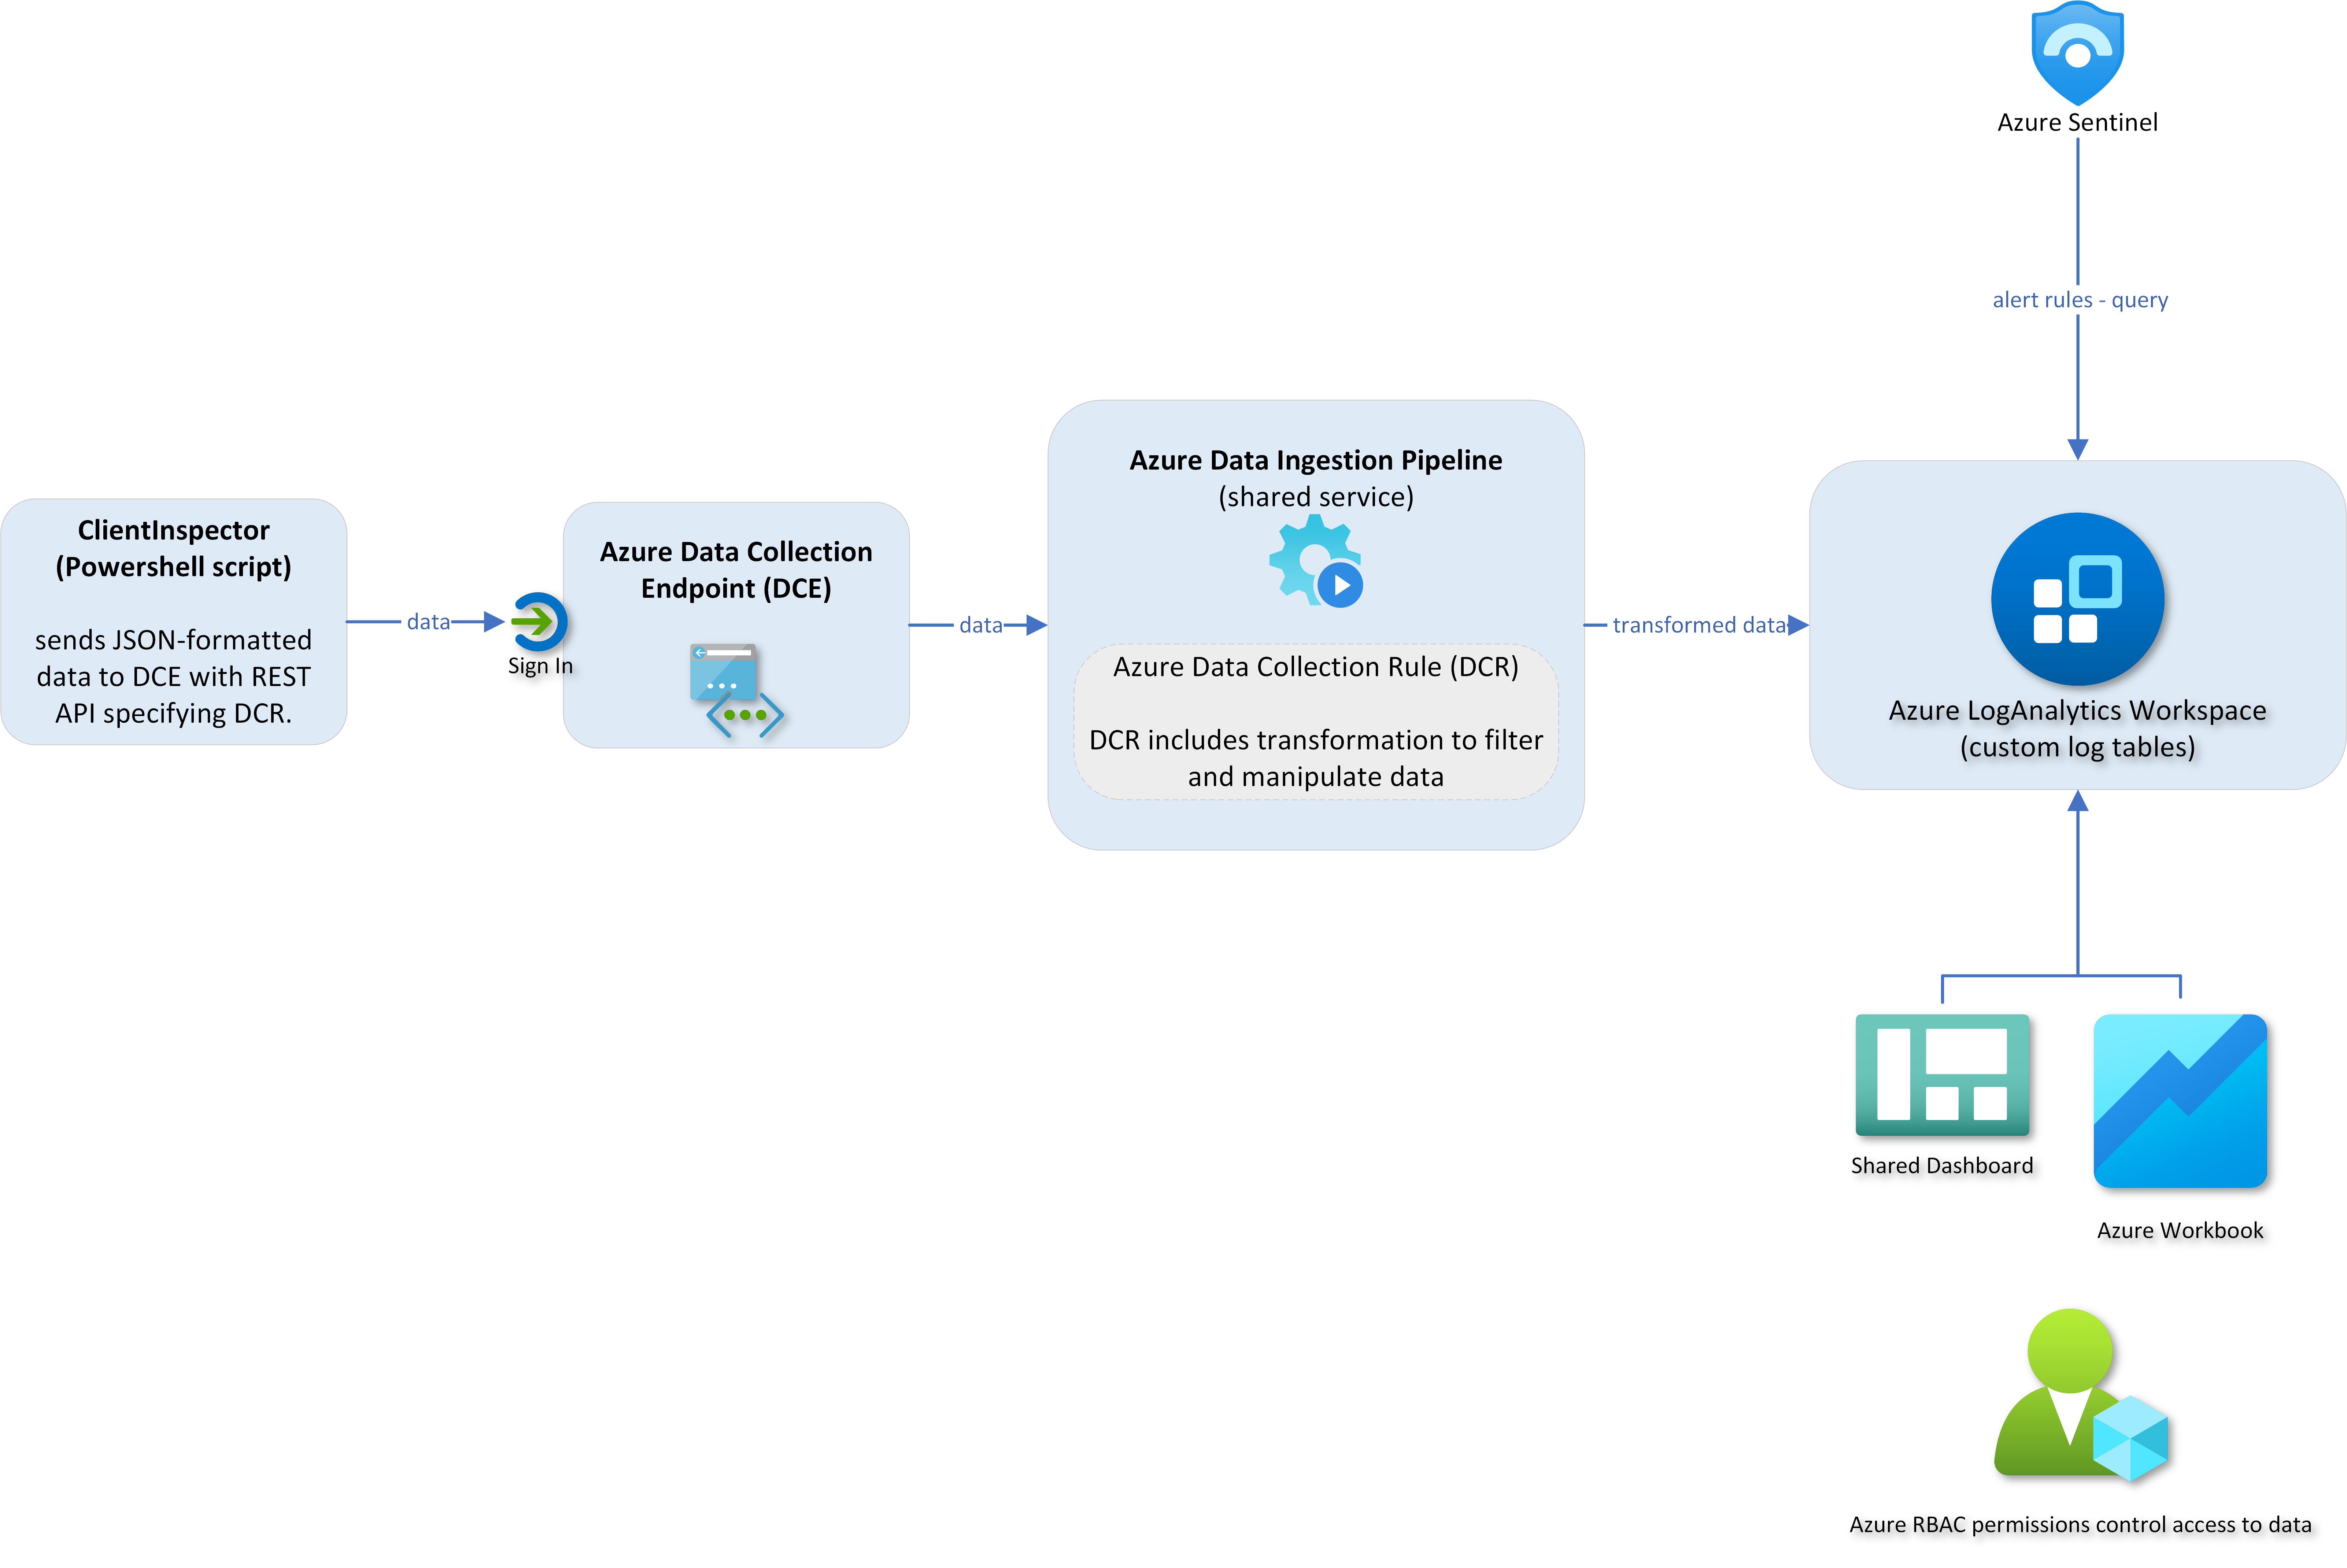
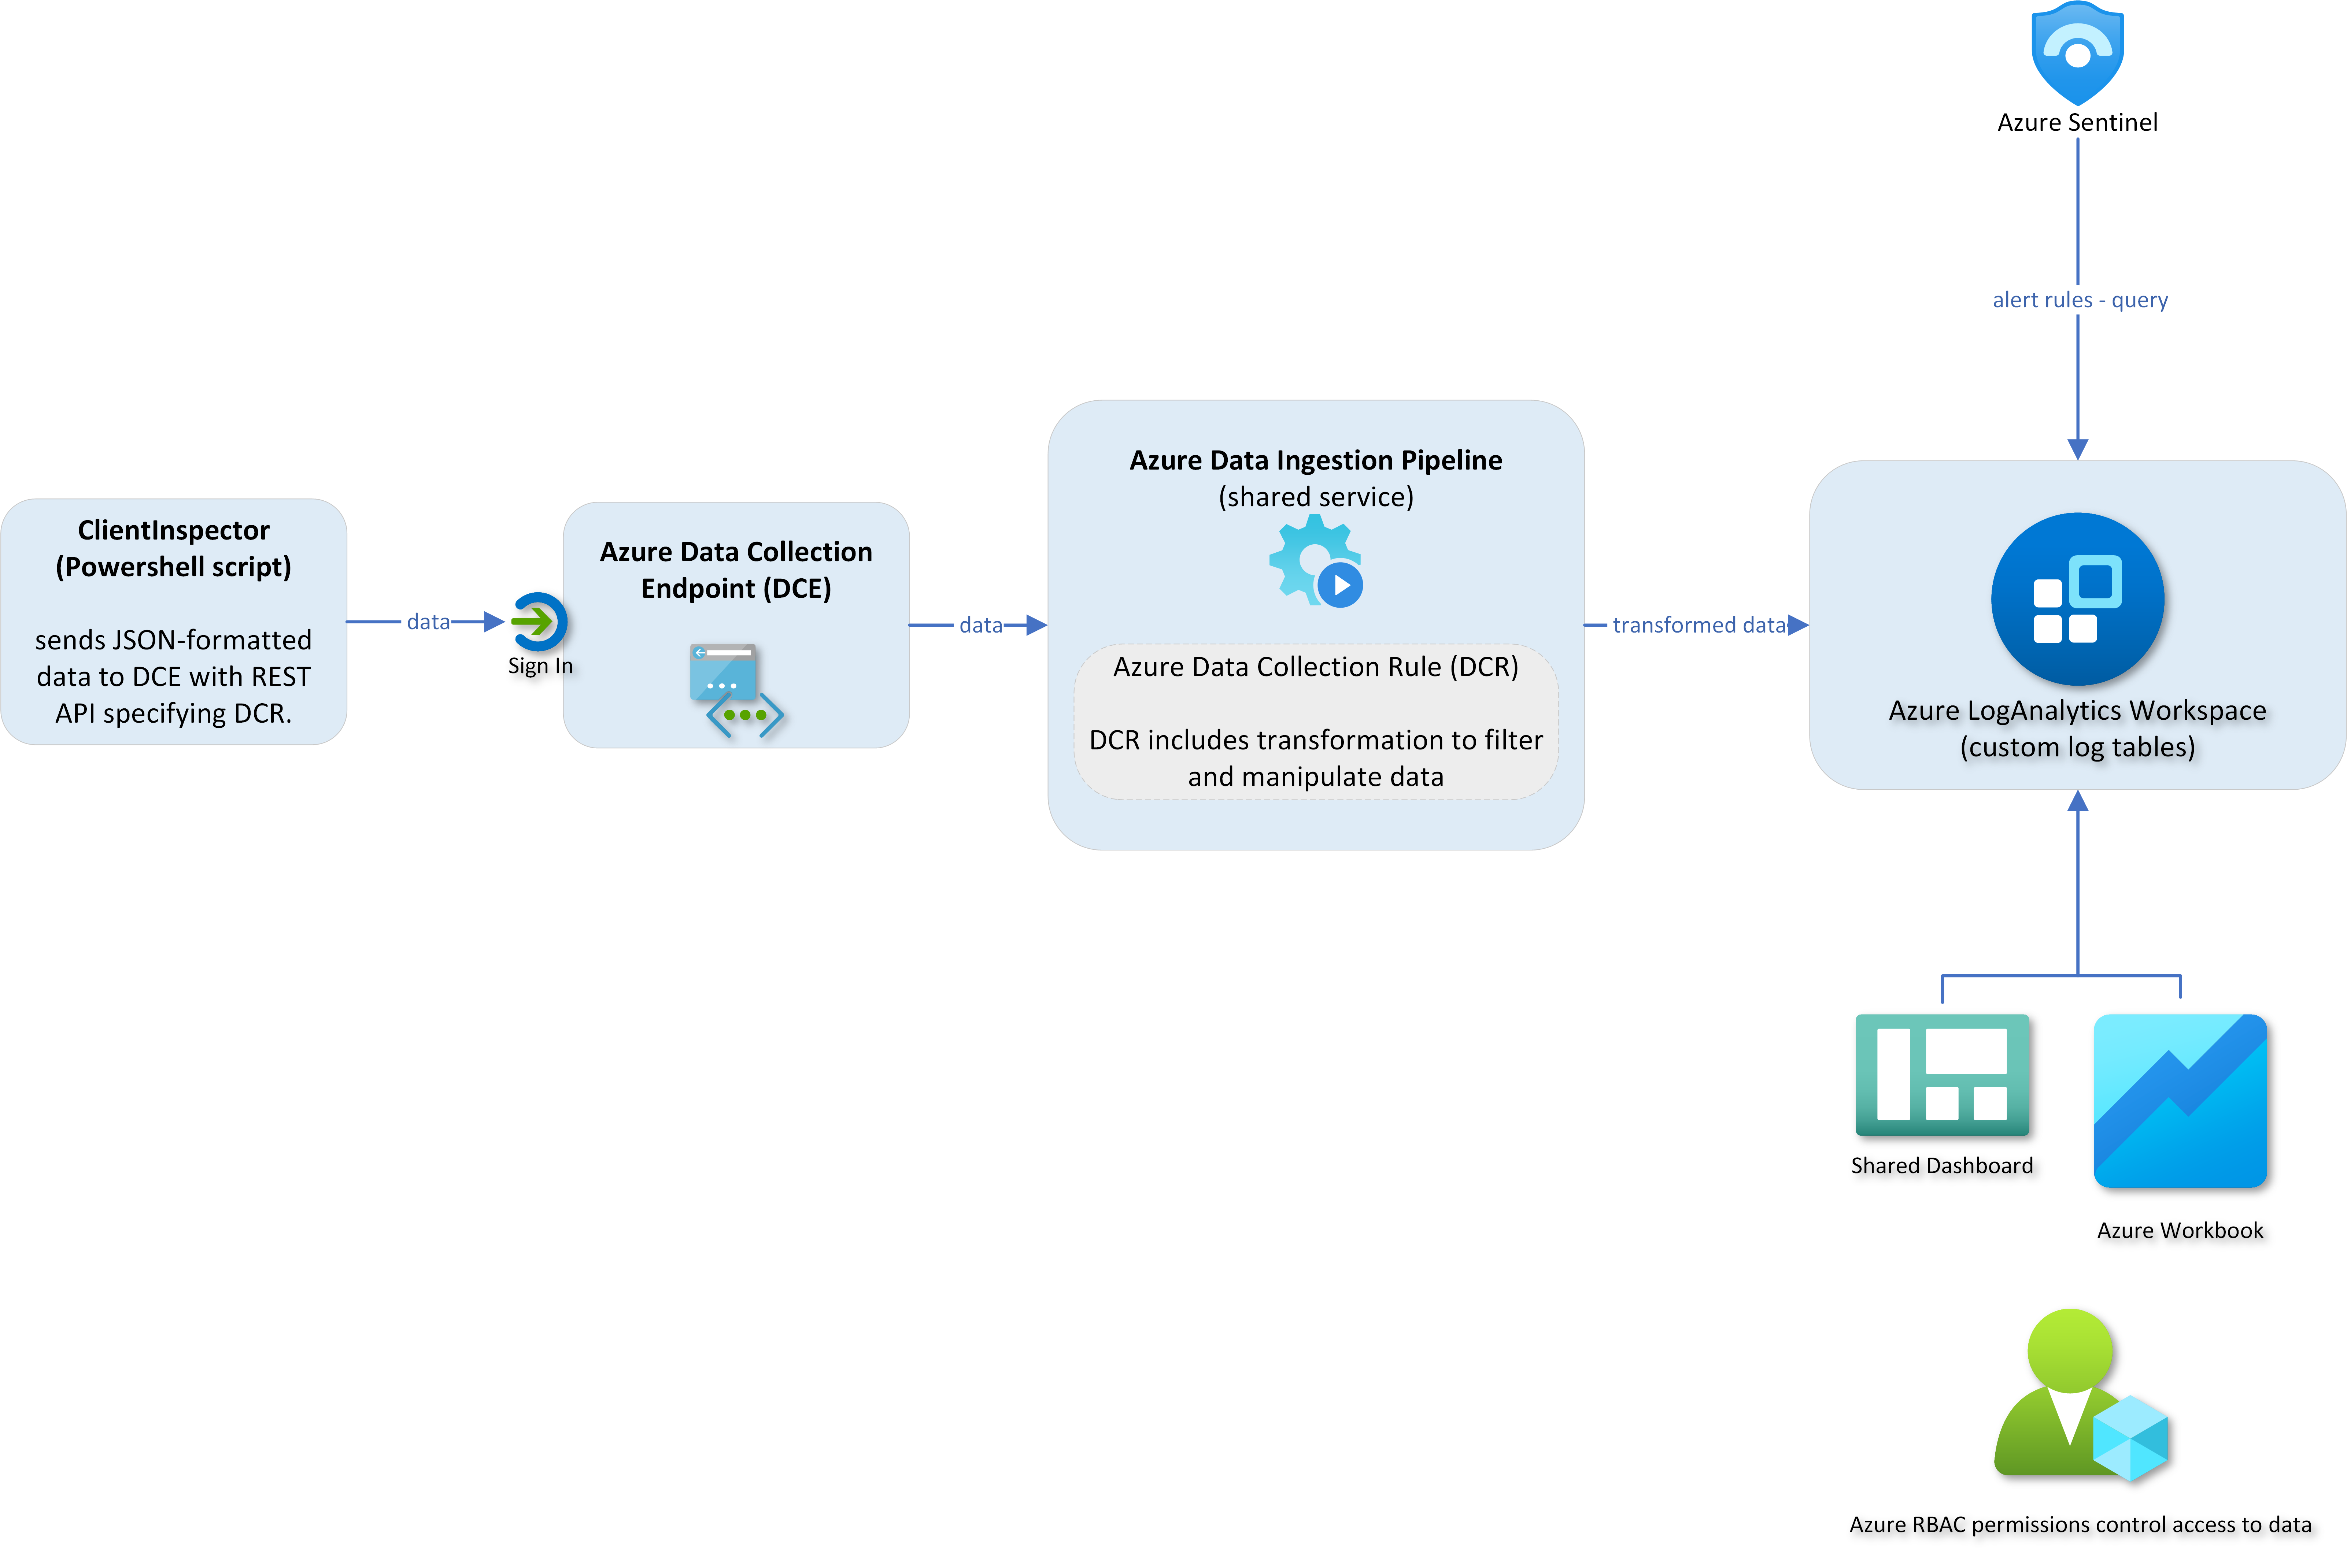
O ClientInspector é gratuito para a comunidade - construído para ser uma demonstração interessante de como você pode trazer dados dos seus clientes usando o Pipeline de Ingestão de Logs do Azure, Regras de Coleta de Dados do Azure, LogAnalytics do Azure; visualizá-los com Azure Monitor e Dashboards do Azure - e obter "alertas de desvio" usando o Microsoft Sentinel.
O ClientInspector (v2) está carregando os dados coletados em logs personalizados no workspace do Azure LogAnalytics - usando a API de Ingestão de Logs, Regras de Coleta de Dados do Azure (DCR) e Endpoints de Coleta de Dados do Azure (DCE).
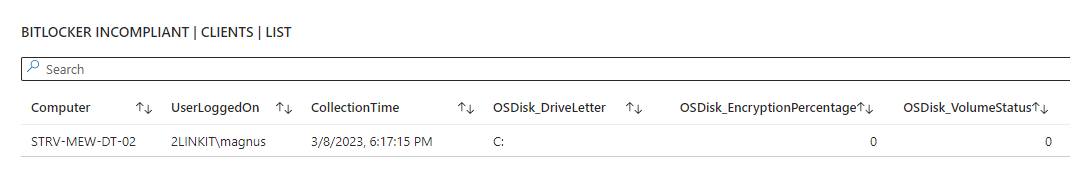
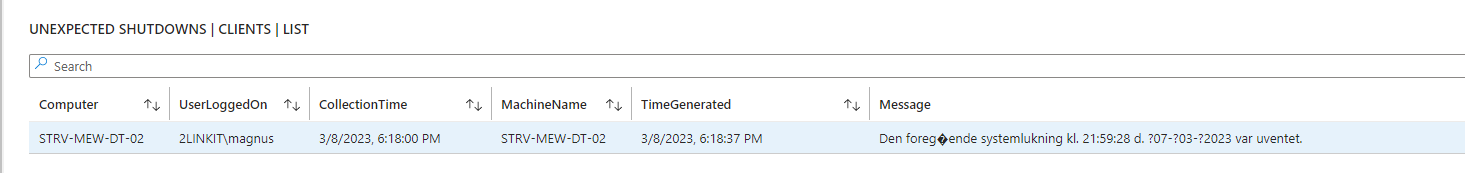
É importante para mim afirmar que não estou tentando construir uma ferramenta de gerenciamento separada, que competirá com o stack de segurança e gerenciamento da Microsoft.
Nada supera o stack de gerenciamento e segurança do Microsoft Azure/M365. Eles são soluções fantásticas.
Mas sou realmente apaixonado pelas capacidades de registro e pelo poder de trazer dados de volta de clientes, servidores, nuvem e sistemas de terceiros - e obter informações valiosas a partir dos dados.
Tenho uma solução semelhante para servidores - ServerInspector. Infelizmente, ela não é pública.
Muito obrigado às grandes pessoas das equipes de produtos Microsoft - vocês são fantásticos 😄
Feliz caçada 😄
Quais dados estão sendo coletados?
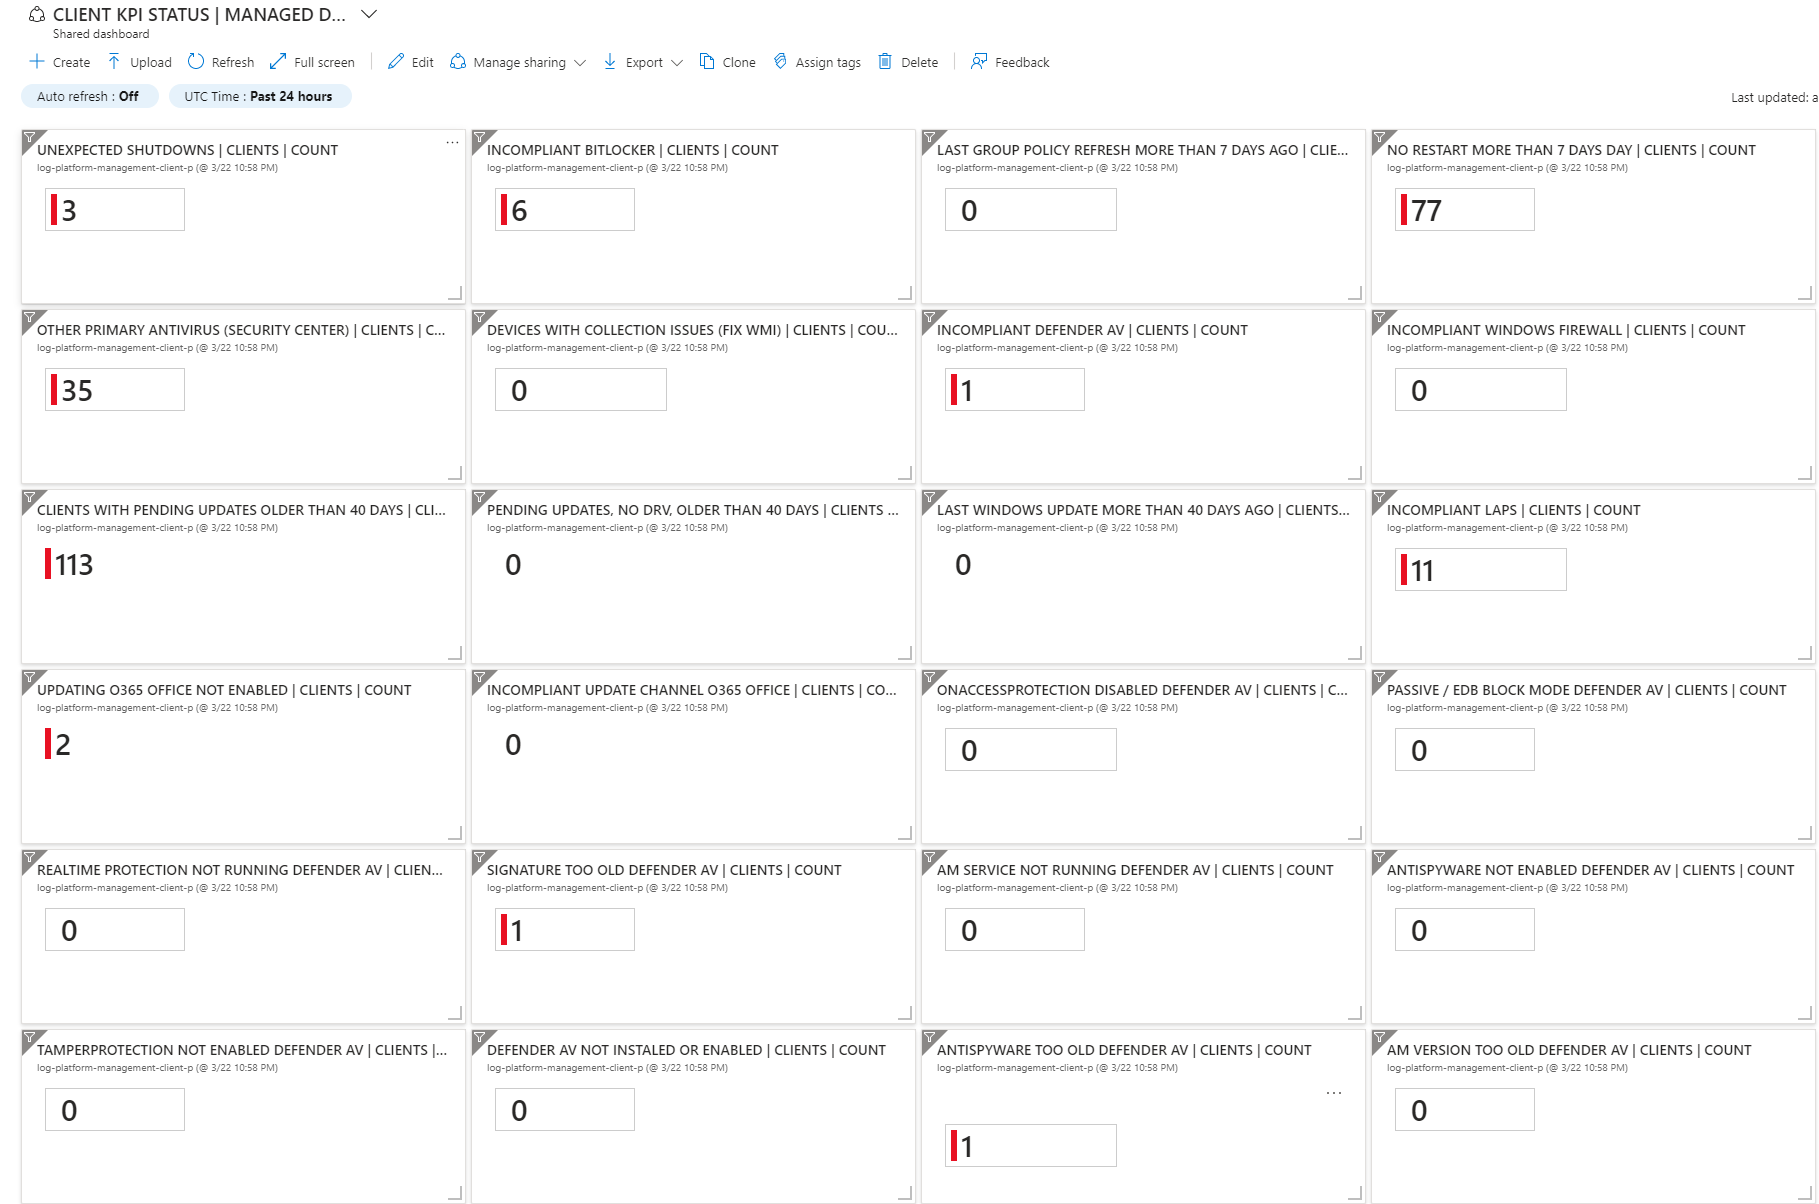
Dashboards de Estado Desejado - Como obter visibilidade do meu ambiente a partir dos dados?
Como consulto os dados? - Kusto (KQL) é a resposta
Arquitetura, Esquema e Rede
Implementação
Dependências
Executando ClientInspector.ps1 - 3 modos
Saída de exemplo do ClientInspector
Segurança
Layout do conjunto de dados do ClientInspector
Modo detalhado e mais ajuda
Custo - Quanto custa armazenar esses dados?
Encontrou bugs? Por favor, informe-me
Contato
Vídeo 3m 19s - Executando ClientInspector usando linha de comando (modo normal)
Vídeo 1m 40s - Criação automática de 2 tabelas e DCRs (modo detalhado)
Vídeo 1m 37s - Criação automática de 2 tabelas e DCRs (modo normal)
Vídeo 1m 34s - Veja o esquema da DCR e da tabela)
Vídeo 2m 19s - Manipulação de dados
Vídeo 1m 58s - Consultas Kusto nos dados
Vídeo 3m 01s - Dashboards
Vídeo 0m 48s - Exemplo de uso dos dados - consulta ao banco de garantia da Lenovo
Vídeo 7m 25s - Implantação via ClientInspector DeploymentKit
O ClientInspector pode ser usado para coletar muitas informações valiosas dos seus clientes Windows - e enviar os dados para Tabelas Personalizadas do Azure LogAnalytics.
O script coleta as seguintes informações (configurações, informações, configuração, estado):
Sinta-se à vontade para adicionar mais coleções de dados interessantes para atender às suas necessidades. Se quiser participar da comunidade, envie-me um e-mail com suas coleções, se achar que podem ser benéficas para toda a comunidade.
Você pode usar qualquer dado de origem que possa ser recuperado no PowerShell (wmi, cim, dados externos, API REST, formato xml, formato json, formato csv, etc.)
É muito importante entender que os dados normalmente precisam ser manipulados antes de serem enviados - para garantir que sejam válidos e que quaisquer dados irrelevantes tenham sido removidos.
O ClientInspector usa todas as 24 funções do módulo PowerShell AzLogDcIngestPS para lidar com a manipulação dos dados de origem, a fim de remover "ruídos" nos dados, renomear colunas proibidas em tabelas/DCR - e suportar necessidades de transparência com insights extras como UserLoggedOn, CollectionTime, Computer:
Write-Output "" Write-Output "Collecting Bios information ... Please Wait !"
$DataVariable = Get-CimInstance -ClassName Win32_BIOS
