 keygraphhq/shannon
Shannon é um pentester de IA autônomo de caixa branca para aplicações web e APIs. Ele analisa seu código-fonte, identifica vetores de ataque e executa exploits reais para comprovar vulnerabilidades antes que elas cheguem à produção.

[!NOTE] verificação de atualização do php2shell: confirme se seus aplicativos PHP estão corrigidos contra a cadeia de RCE php2shell com a sonda experimental
--exp-php2shell. Consulte os resultados dos testes.

Ele analisa seu código-fonte, identifica caminhos de ataque e executa exploits reais para comprovar vulnerabilidades antes que cheguem à produção. Sem exploit, sem relatório.
Este repositório é o Shannon: o agente open-source completo, executado localmente a partir da sua linha de comando.
Iniciar o Shannon
npx @keygraph/shannon@latest
O launcher interativo guiará você pela configuração e pelo seu primeiro pentest.
[!TIP] Agentes de IA e LLMs: comece com llms.txt para um mapa conciso deste repositório, ou use llms-full.txt para o README e a documentação combinados em um único arquivo.
Shannon é um pentester de IA autônomo desenvolvido pela Keygraph. Ele realiza testes de segurança de aplicações web e de suas APIs subjacentes, combinando análise de código-fonte com exploração ao vivo.
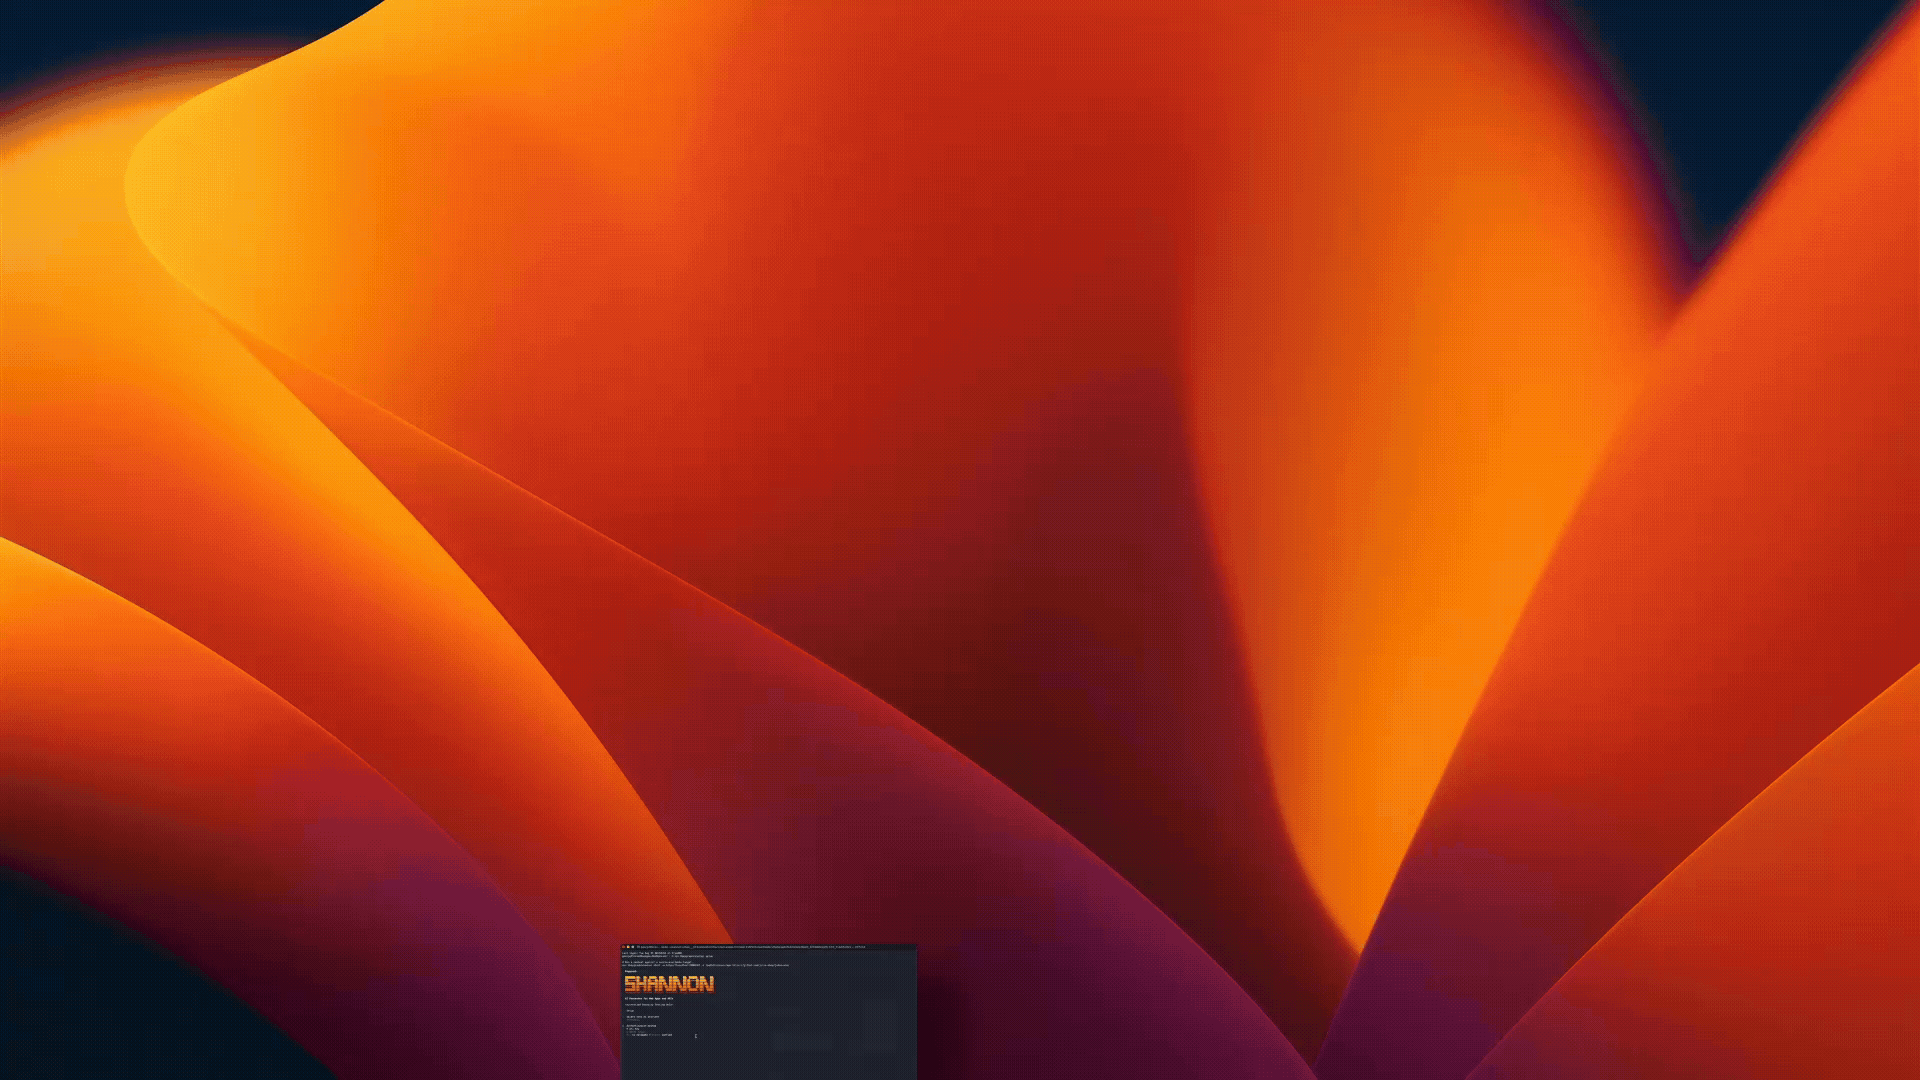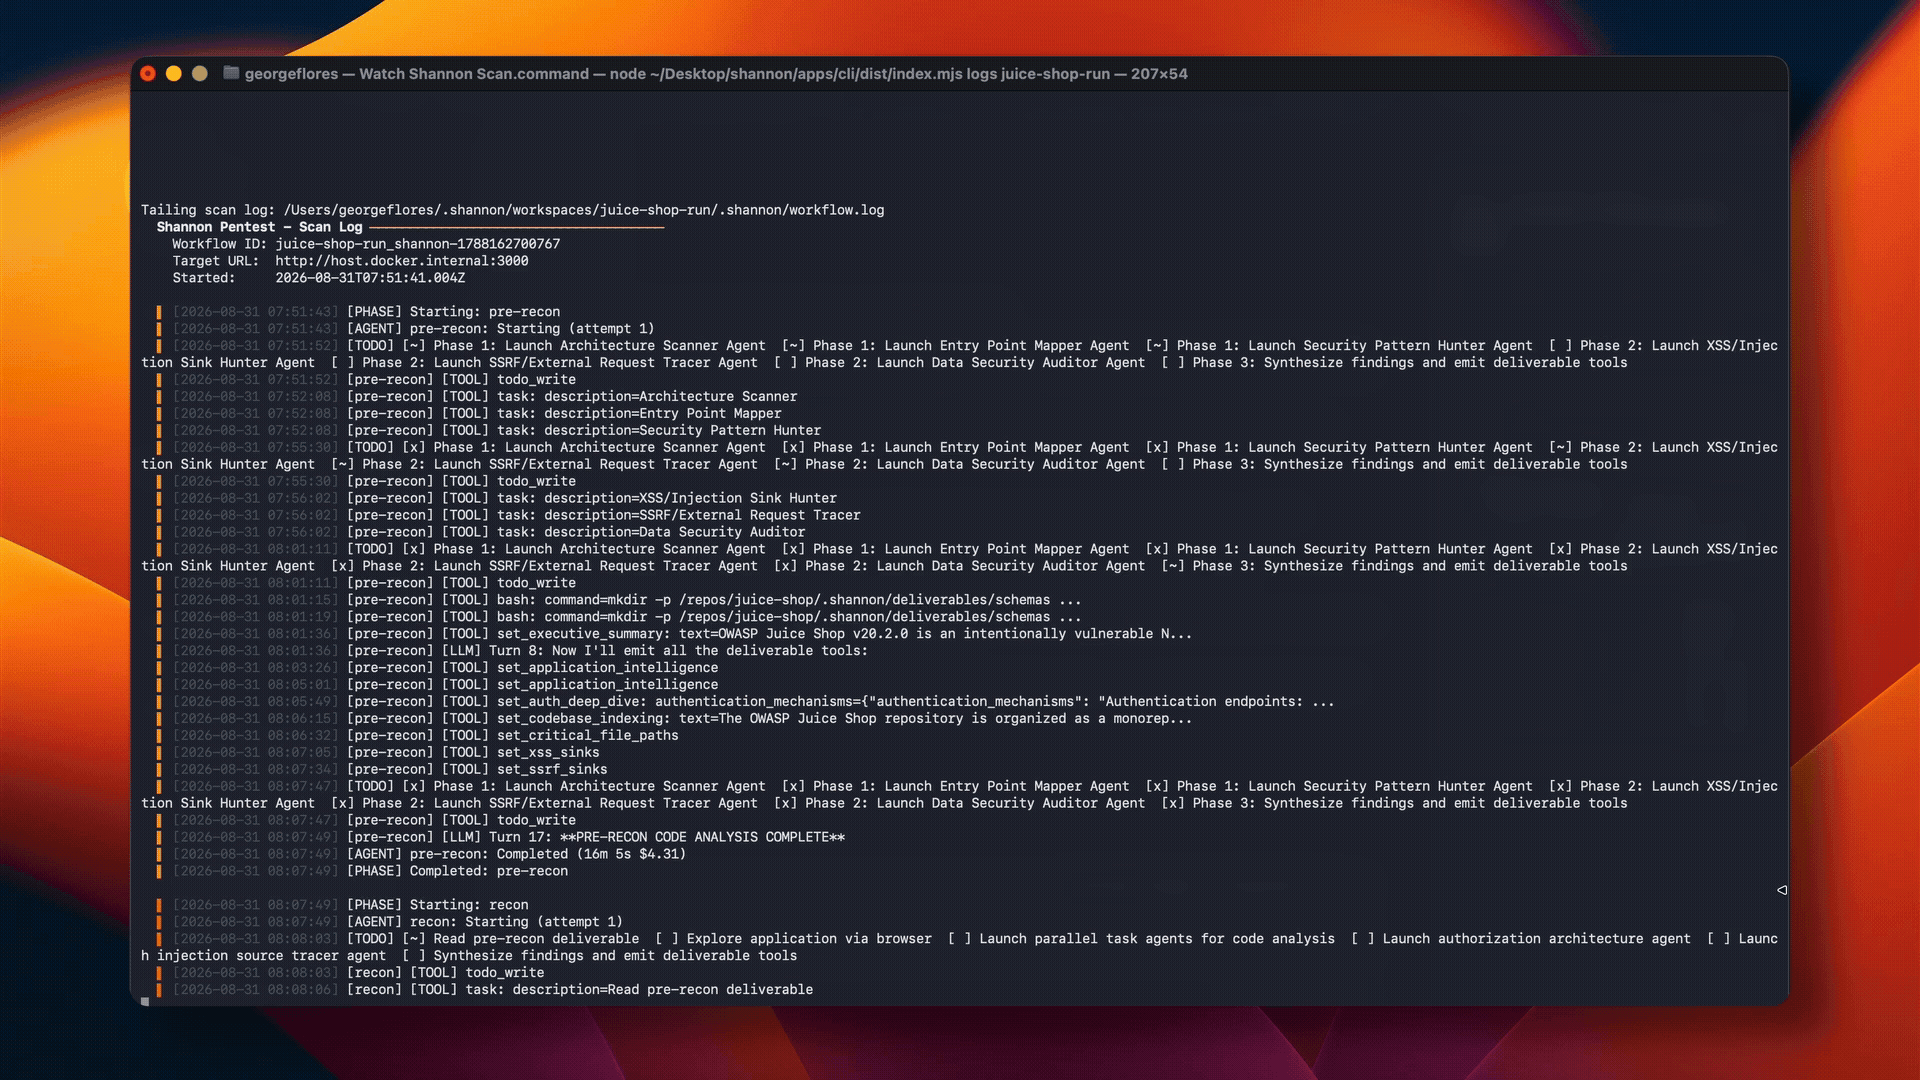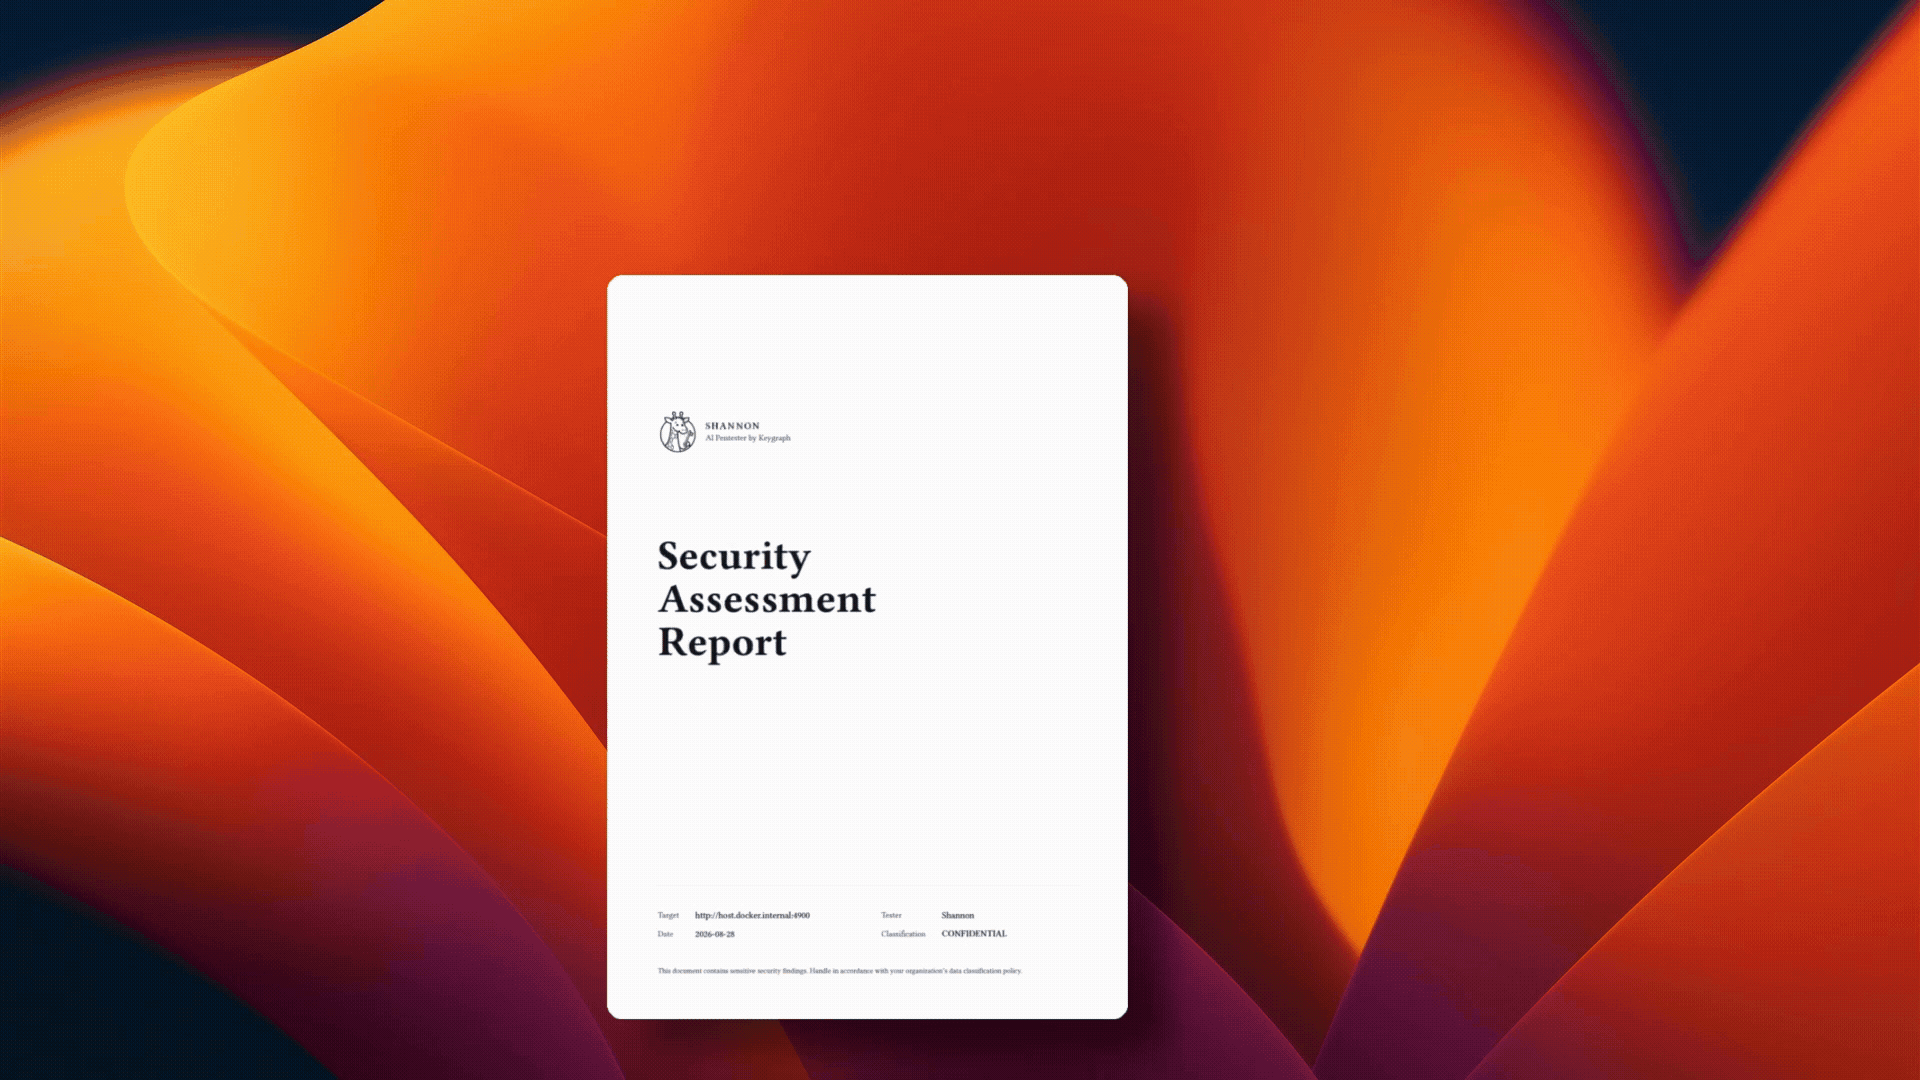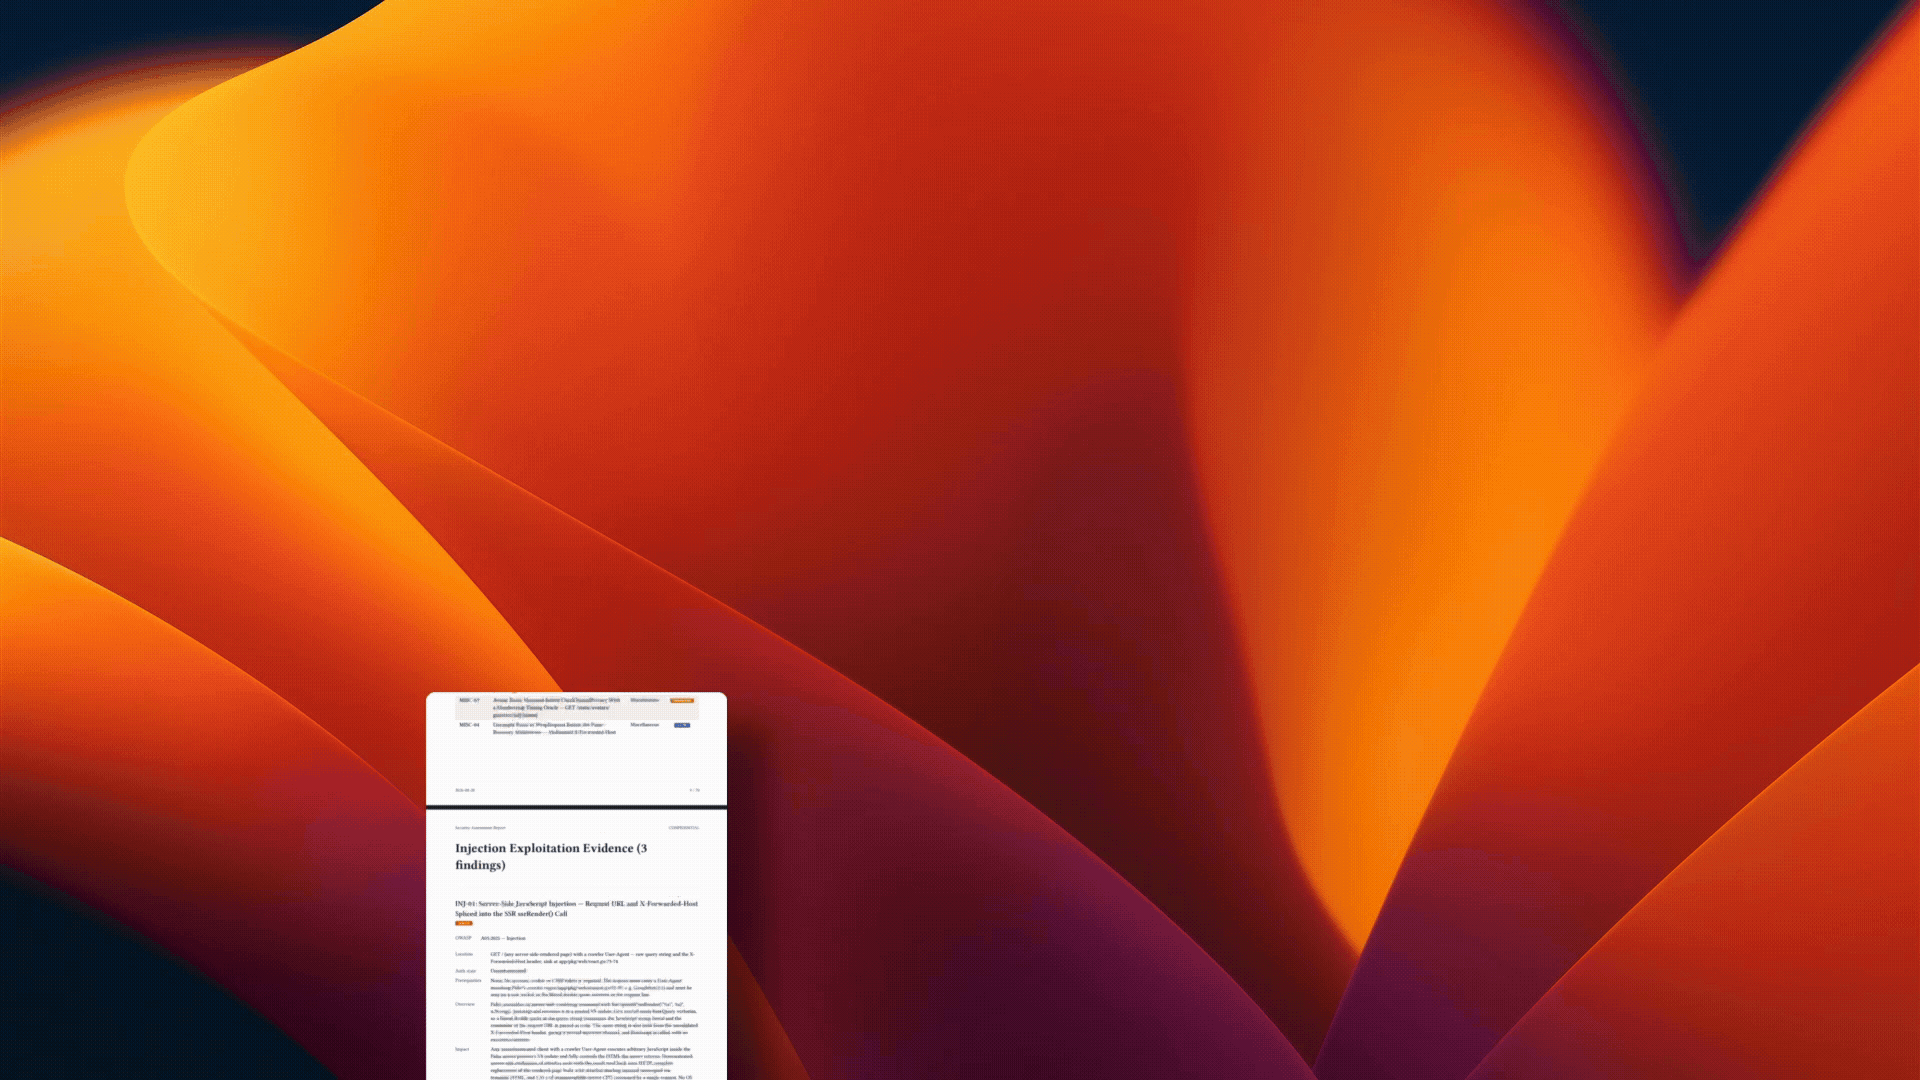
O Shannon analisa o código-fonte da sua aplicação web para identificar possíveis vetores de ataque e, em seguida, usa automação de navegador e ferramentas de linha de comando para executar exploits reais contra a aplicação em execução e suas APIs. Apenas vulnerabilidades com uma prova de conceito funcional são incluídas no relatório final.
O Shannon é o agente. Este repositório é o Shannon, o pentester de código aberto que você mesmo executa. O mesmo Shannon também alimenta as edições comerciais da Keygraph, Pro e Enterprise. Consulte Edições para comparar o Shannon com as edições Pro, Enterprise e o Programa Comunitário.
Graças a ferramentas como Claude Code e Cursor, sua equipe entrega código sem parar. Mas o seu teste de intrusão? Ele acontece uma vez por ano. Isso cria uma lacuna de segurança enorme. Nos outros 364 dias, você pode estar enviando vulnerabilidades para produção sem saber.
O Shannon fecha essa lacuna oferecendo testes de intrusão automatizados sob demanda, que podem ser executados a cada build ou release.
Ele recebeu o nome de Claude Shannon, o pai da teoria da informação. Em sua essência, o pentest é um problema de informação: cada sondagem reduz a incerteza sobre o estado de um sistema. As melhores ferramentas maximizam o sinal obtido em cada requisição, transformando esses bits de conhecimento em um caminho de exploração.
Além disso, queríamos que você pudesse dizer: "Ei Claude, execute o Shannon" para encontrar todas as falhas de segurança no seu aplicativo vibe-coded.
O Shannon foi criado para trabalhar ao lado de pentesters e red teamers especialistas, não para substituí-los. Bons pentesters entendem o negócio, encadeiam ataques de maneiras que ninguém previu e trazem anos de julgamento que os modelos atuais não conseguem igualar.
O Shannon resolve um problema diferente: há muito mais software para testar do que as equipes de segurança têm tempo para cobrir. Sistemas críticos recebem avaliações periódicas de especialistas, enquanto a longa cauda de aplicativos internos, APIs e serviços que evoluem rapidamente raramente é testada.
O Shannon desloca o pentest para a esquerda no ciclo de vida de desenvolvimento de software (SDLC). Use-o para executar testes com respaldo em exploração contra ambientes de staging e releases na cadência com que eles realmente são entregues, e reserve o tempo de especialistas humanos para os riscos que exigem alguém que conheça a organização.