Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-38873-G1 — Prova de conceito demonstrando uma vulnerabilidade de Clickjacking no site G1, com um overlay de iframe malicioso e pop-up de engenharia social para pesquisa educacional em segurança. | Kitploit
Ferramentas/GitHubGitHub/k9-modz/cve-2023-38873-g1
ExploraçãoPhishingSegurança WebEngenharia SocialPapers e PesquisaAprendizado e Educação
GitHubk9-modz/cve-2023-38873-g1

CVE-2023-38873-G1

Prova de conceito demonstrando uma vulnerabilidade de Clickjacking no site G1, com um overlay de iframe malicioso e pop-up de engenharia social para pesquisa educacional em segurança.

Ver Repositório
86há 1 anoAinda não revisado
Compartilhar

🚨 G1 => A05:2021 – Security Misconfiguration [ClickJacking]

⚠️ Pontuação base: 6.5 MÉDIO Escala: CVSS ⚠️

image

📌 Descrição

Este repositório demonstra uma falha de segurança do tipo Clickjacking presente no site do G1. A vulnerabilidade permite que um invasor carregue o site dentro de um iframe, sobrepondo elementos maliciosos para enganar o usuário.

⚠️ O Que é Clickjacking?

Clickjacking (também conhecido como UI Redressing) é um ataque que engana o usuário, fazendo-o interagir com uma página legítima sem perceber. Isso pode ser explorado para:

  • Roubar credenciais
  • Executar ações não intencionais
  • Enganar o usuário para baixar malware

🔥 Como a Falha Funciona?

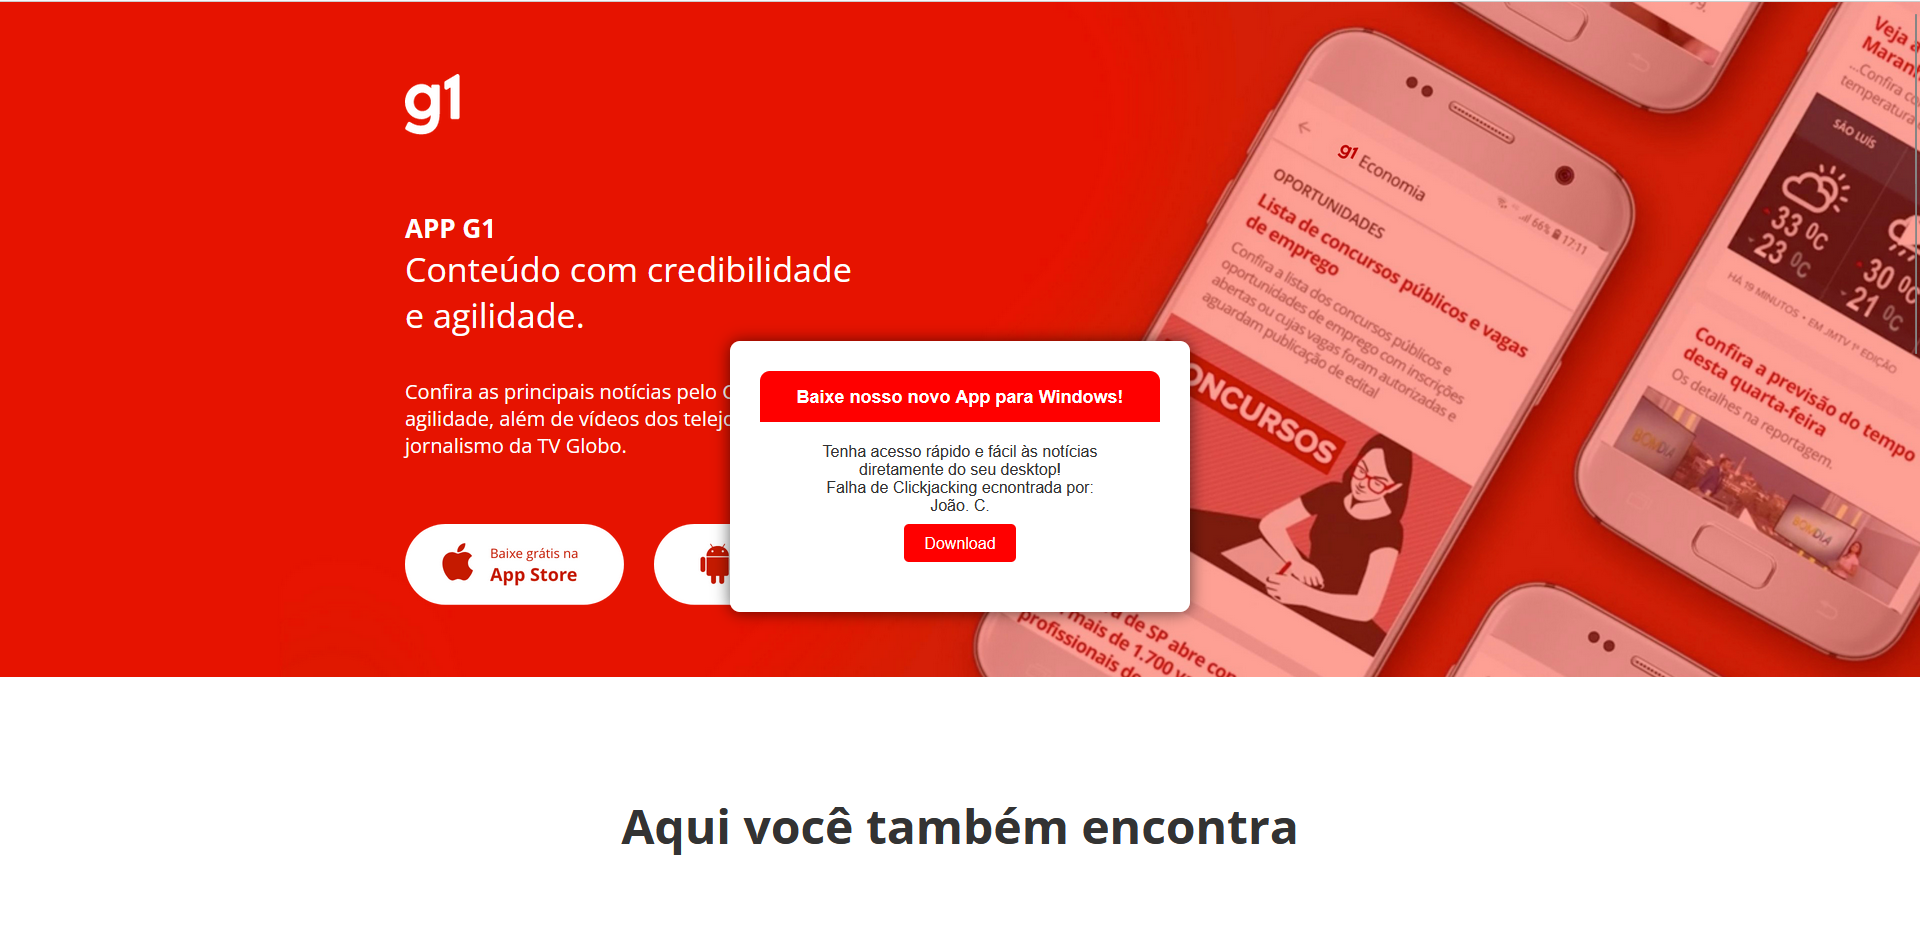
O código HTML deste repositório carrega o site do G1 dentro de um iframe de tela cheia e exibe um popup falso sugerindo o download de um aplicativo.

Os riscos incluem:

  • O usuário pode ser induzido a clicar em links ou baixar arquivos maliciosos.
  • O site não implementa cabeçalhos de segurança adequados, como X-Frame-Options ou Content-Security-Policy.

🛡️ Como Corrigir?

Para mitigar ataques de Clickjacking, os administradores do site devem:

  1. Adicionar o cabeçalho X-Frame-Options para impedir o carregamento em iframes:
    X-Frame-Options: DENY
    
  2. Implementar Content-Security-Policy (CSP) para restringir iframes:
    Content-Security-Policy: frame-ancestors 'none';
    
  3. Utilizar JavaScript para detectar e bloquear iframes não autorizados.

📚 Referências de Segurança

OWASP Top 10

Clickjacking é um problema de segurança reconhecido pelo OWASP Top 10, um dos principais guias de segurança de aplicações web. Ele se encaixa na categoria A05:2021 - Vulnerable and Outdated Components, pois a ausência de cabeçalhos de proteção contra iframes expõe usuários a ataques.

Mais informações: OWASP Clickjacking

MITRE ATT&CK

No framework MITRE ATT&CK, o Clickjacking é classificado sob a técnica T1204 - User Execution, pois explora a interação do usuário para realizar ações sem consentimento.

Mais informações: MITRE ATT&CK - T1204

📢 Aviso

Este repositório é apenas para fins educacionais e de pesquisa em segurança. Não utilize este código para fins maliciosos!

Provas de Conceito [PoC]

Escrevi o index.html que renderizara uma pagina da WEB (especiais.g1.globo.com/app-g1/index.html). Esta pagina possui uma falha alta pois nao possui o X-Frame dentro dos cabeçalhos. Permitindo que possamos renderizar (e roubar) uma pagina inteira original e hospedarmos dentro do nosso servidor ou host em que tenhamos controle.

Explore o site aqui:

[Image

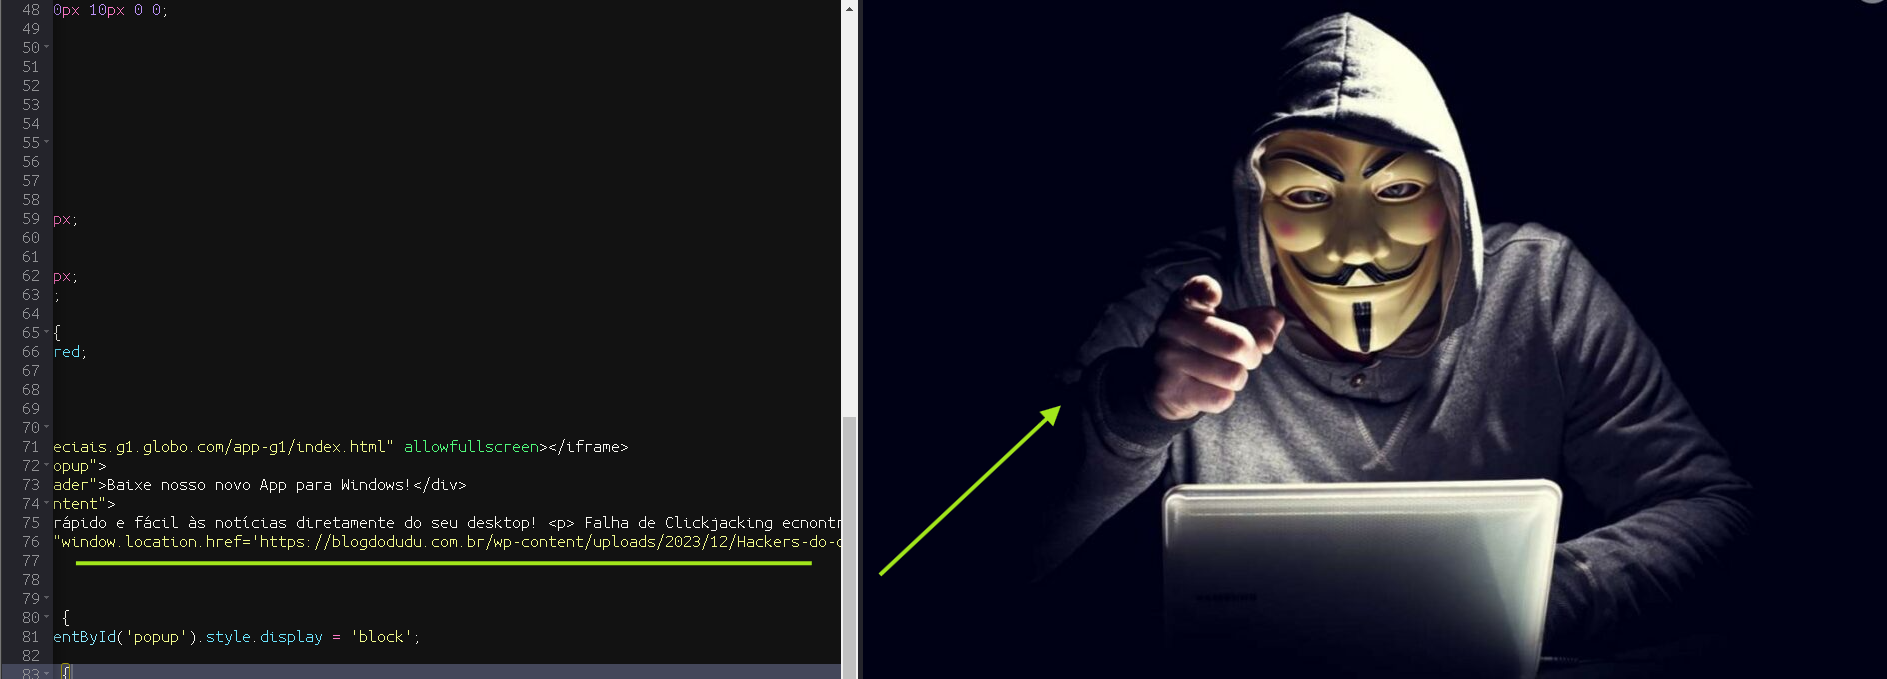
Na seção inicial da página renderizada comprometida, inseri um bloco de código no cabeçalho (head) que disparará um pop-up após um intervalo de 2 segundos. Esse pop-up foi estrategicamente desenvolvido para facilitar a execução de técnicas de Engenharia Social. Essa abordagem permitirá a implementação de um mecanismo de Drive-By Download, possibilitando o download automático de conteúdo malicioso diretamente no dispositivo do usuário. Uma vez concluído o download, o código malicioso poderá ser executado, abrindo caminho para a instalação de diversos payloads, como um RAT (Remote Access Trojan), Ransomware, Infostealer, entre outras ameaças cibernéticas.

Nesta prova de conceito adicionei uma imagem para que seja aberta: image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →