
 k8gege/cve-2019-0708
Ferramenta de detecção em massa da vulnerabilidade de execução remota de código (CVE-2019-0708) na Área de Trabalho Remota na porta 3389 (Rdpscan Bluekeep Check)

0x001 Detecção no Windows
https://github.com/robertdavidgraham/rdpscanC:\Users\K8team\Desktop\rdpscan-master\vs10\Release 的目录
2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 个文件 3,373,568 字节 2 个目录 2,462,433,280 可用字节
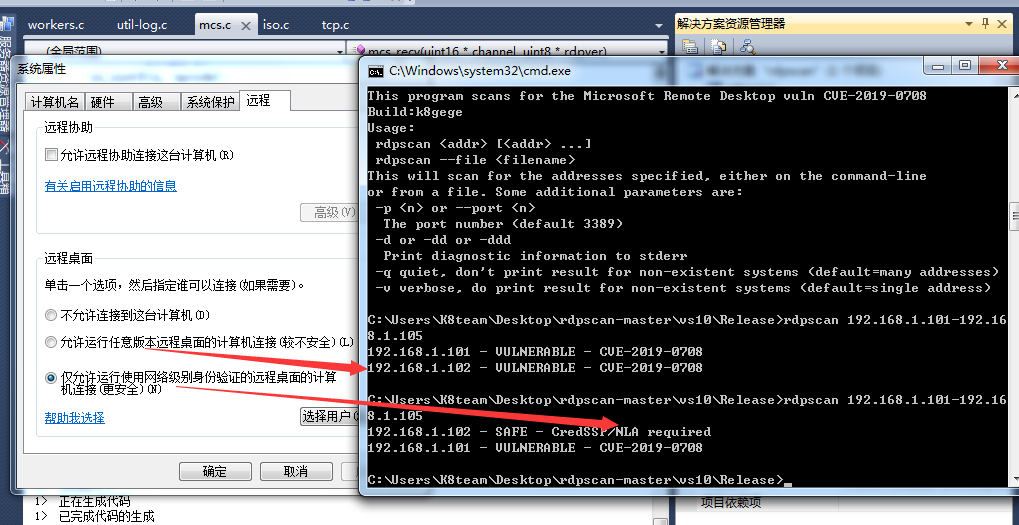
C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708
C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708
0x002 Detecção no Linux
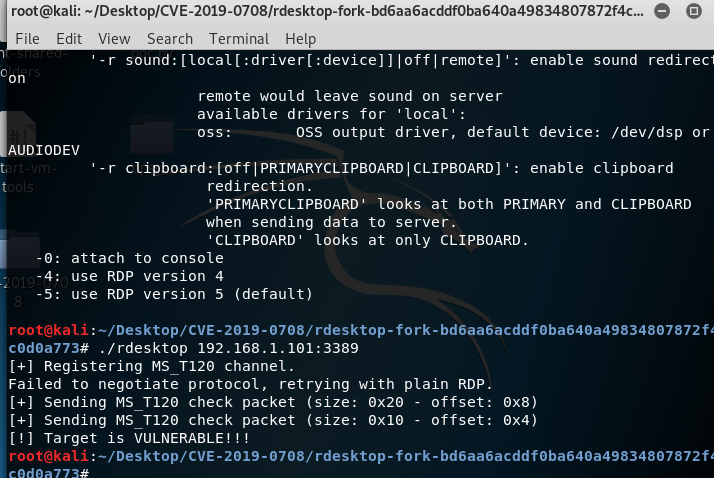
https://github.com/SugiB3o/Check-vuln-CVE-2019-0708root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
0x003 Detecção em lote com Cscan
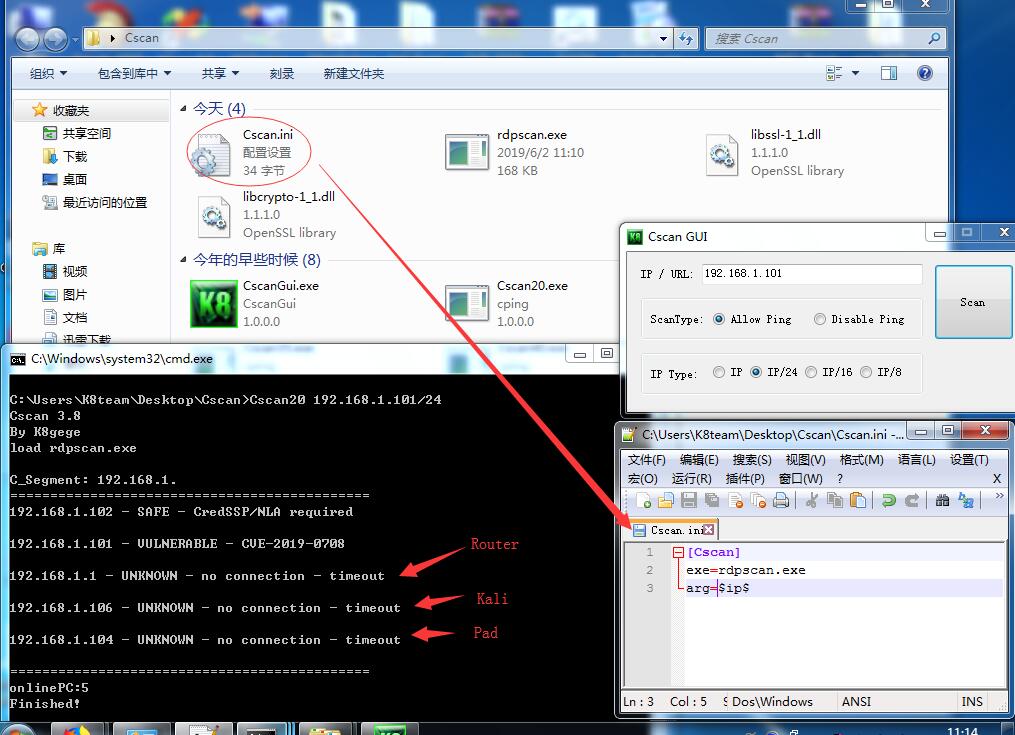
Copie o rdpscan.exe e os arquivos dll para o diretório Cscan, crie um novo arquivo Cscan.ini com o seguinte conteúdo
[Cscan]
exe=rdpscan.exe
arg=$ip$
Varredura em lote
Cscan.exe 192.168.1.101/24 (para varrer um único segmento C, vários segmentos C ou segmento B, consulte a documentação do Cscan)
Localmente pode ser usado com GUI (apenas .NET 2.0, escolha a versão do Cscan de acordo com a versão .NET do seu computador ou do alvo)
0x004 Download do Bin
A compilação no Windows pode ser complicada, então aqui estão os binários pré-compilados
Respectivamente, o exe para Win7 x86, mas também pode ser usado em sistemas de 64 bits
Executável para Kali 2019 x64, outras versões compile por conta própria
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
