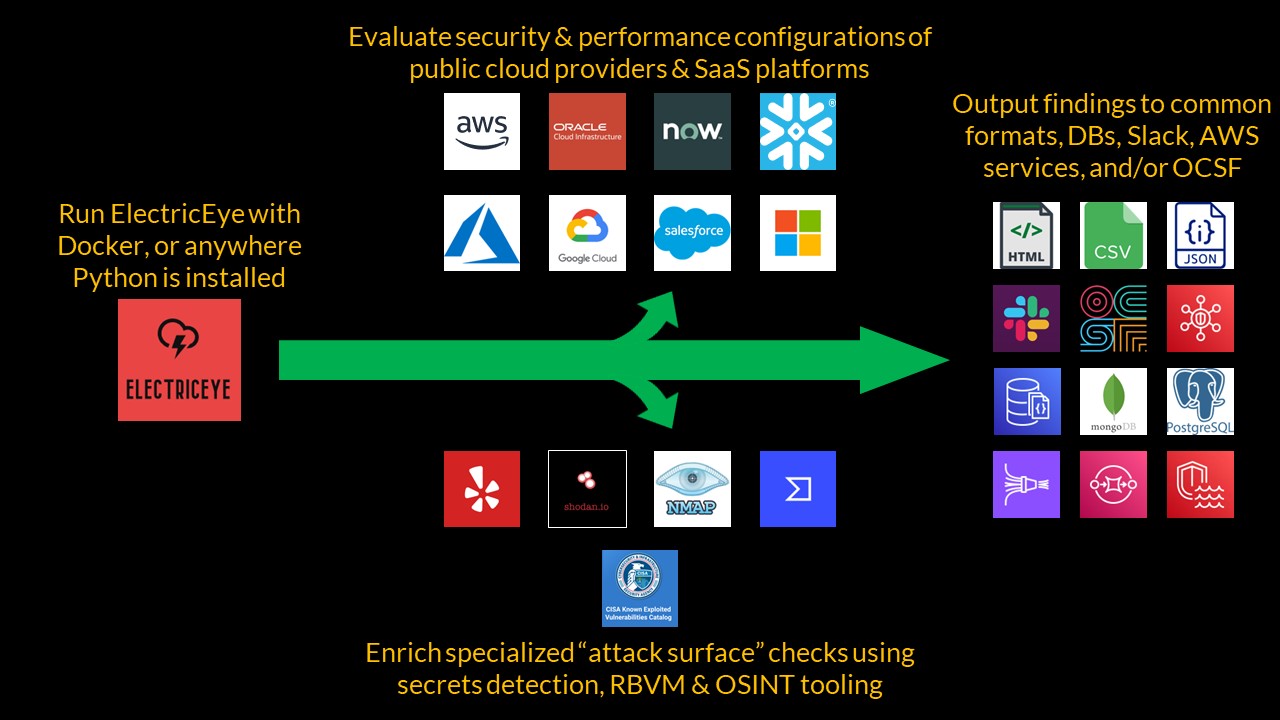

ElectricEye é uma ferramenta de CLI Python multi-nuvem, multi-SaaS para Gerenciamento de Ativos, Gerenciamento de Postura de Segurança e Monitoramento de Superfície de Ataque, suportando centenas de serviços e avaliações para fortalecer seus ambientes CSP e SaaS com controles mapeados para mais de 20 frameworks de controles da indústria, regulatórios e de melhores práticas.

O ElectricEye é uma ferramenta Python CLI multi-nuvem e multi-SaaS para Gerenciamento de Ativos, Gerenciamento de Postura de Segurança e Monitoramento de Superfície de Ataque, suportando centenas de serviços e avaliações para fortalecer seus ambientes CSP e SaaS com controles mapeados para mais de 20 estruturas de controles da indústria, regulatórias e de melhores práticas.


Lá em cima no espaço
Estou olhando para você
Meus lasers rastreiam
Tudo o que você faz
Judas Priest, 1982
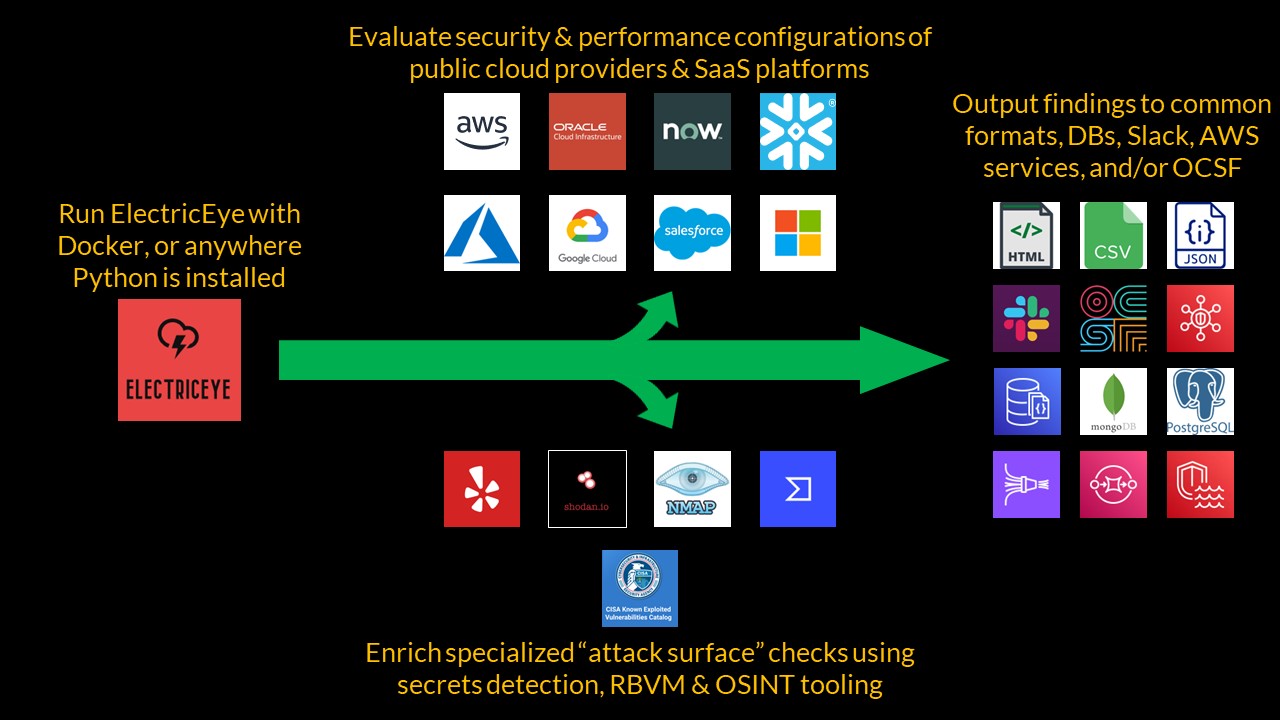
O ElectricEye é uma ferramenta Python CLI que oferece recursos de Gerenciamento de Ativos entre Contas, entre Regiões, multi-Nuvem e SaaS, Gerenciamento de Postura de Segurança e Monitoramento de Superfície de Ataque para AWS, todas as Partições suportadas!, GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC) e Azure.
O ElectricEye oferece mais de 1000 Verificações contra melhores práticas de segurança, resiliência, desempenho e financeiras em mais de 100 serviços CSP e SaaS, incluindo serviços atípicos não suportados por ferramentas/visualizações de gerenciamento de ativos nativas de CSP/SaaS ou ferramentas convencionais de CSPM e CNAPP.
Cada Verificação é mapeada para mais de 20 estruturas de controles que abrangem melhores práticas gerais, regulatórias, específicas do setor e legais, como NIST CSF, AICPA TSCs (para SOC 2), a Regra de Segurança HIPAA, NIST 800-171 Rev. 2, CMMC V2.0, Seção 2 do CROE do Banco Central Europeu, PCI-DSS V4.0, CIS Foundations Benchmarks, e mais!
O Monitoramento de Superfície de Ataque multifacetado utiliza ferramentas como VirusTotal, Nmap, Shodan.io, Detect-Secrets e o KEV da CISA para localizar ativos indexados na internet, encontrar serviços expostos, localizar vulnerabilidades exploráveis e pacotes maliciosos em repositórios de artefatos, respectivamente.
Saídas para AWS Security Hub, o Open Cyber Security Framework (OCSF) V1.1.0 em JSON, AWS DocumentDB, JSON, CSV, Relatórios HTML, MongoDB, Amazon SQS, PostgreSQL, Slack (via Bots do Slack App) e FireMon Cloud Defense.
O conceito central do ElectricEye é o Auditor, que são conjuntos de scripts Python que executam Verificações por Serviço dedicado a um fornecedor SaaS ou provedor de serviços em nuvem pública específico, chamado de Alvo de Avaliação. Você pode executar um Alvo de Avaliação inteiro, um Auditor específico ou uma Verificação específica dentro de um Auditor. Após o ElectricEye concluir as avaliações, ele suporta mais de uma dúzia de tipos de Saídas, variando de um relatório executivo HTML a clusters AWS DocumentDB - você pode executar várias Saídas conforme achar adequado.
O ElectricEye também utiliza outras ferramentas como Shodan.io, detect-secrets do Yelp, VirusTotal, o Catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) da Agência de Segurança Cibernética e Infraestrutura dos Estados Unidos (CISA) e NMAP para realizar suas Verificações e enriquecer suas descobertas.
Primeiro, clone este repositório e instale os requisitos usando pip3: pip3 install -r requirements.txt.
Se você estiver avaliando algo diferente da sua Conta AWS local, modifique a configuração TOML localizada em ElectricEye/eeauditor/external_providers.toml, ou forneça um caminho para a sua própria usando --toml-path. O arquivo TOML especifica detalhes de múltiplas contas, múltiplas regiões, credenciais e saídas.
Finalmente, execute o Controlador para aprender sobre as várias Verificações, Auditores, Alvos de Avaliação e Saídas.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]

