
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-22210 — Detecção em lote da vulnerabilidade não autorizada CVE-2021-22205 | Kitploit

Ferramentas/GitHubGitHub/jeromeyoung/cve-2021-22210
ReconhecimentoScanners de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubjeromeyoung/cve-2021-22210

CVE-2021-22210

Detecção em lote da vulnerabilidade não autorizada CVE-2021-22205

Ver Repositório
519há 5 anosAinda não revisado
Compartilhar

0x01 Prefácio

Aviso: Este projeto é apenas para fins de estudo e comunicação, não o utilize para testes não autorizados ilegais!

Registro de atualizações

10.30

  • Adicionado pool de proxies burp

  • Reescreveu os parâmetros de linha de comando

  • Adicionada funcionalidade de detecção não autorizada em lote e individual para gitlab

0x02 Instruções de uso

Instalação

pip3 install - r requirements.txt

Uso

usage: CVE-2021-22205.py [-h] [-w WAY] [-u URL] [-f FILE]

CVE-2021-22205

optional arguments:
  -h, --help            show this help message and exit
  -w WAY, --way WAY     Exploit way Forexample unauthorized or register new projects
  -u URL, --url URL     url like http://127.0.0.1:8080
  -f FILE, --file FILE  url file path

Detecção de upload não autorizado para um único url

python3 CVE-2021-22205.py -w un -u http://127.0.0.1

Realizar detecção de upload não autorizado em lote

python3 CVE-2021-22205.py -w un -f ./url.txt

Um pequeno exemplo

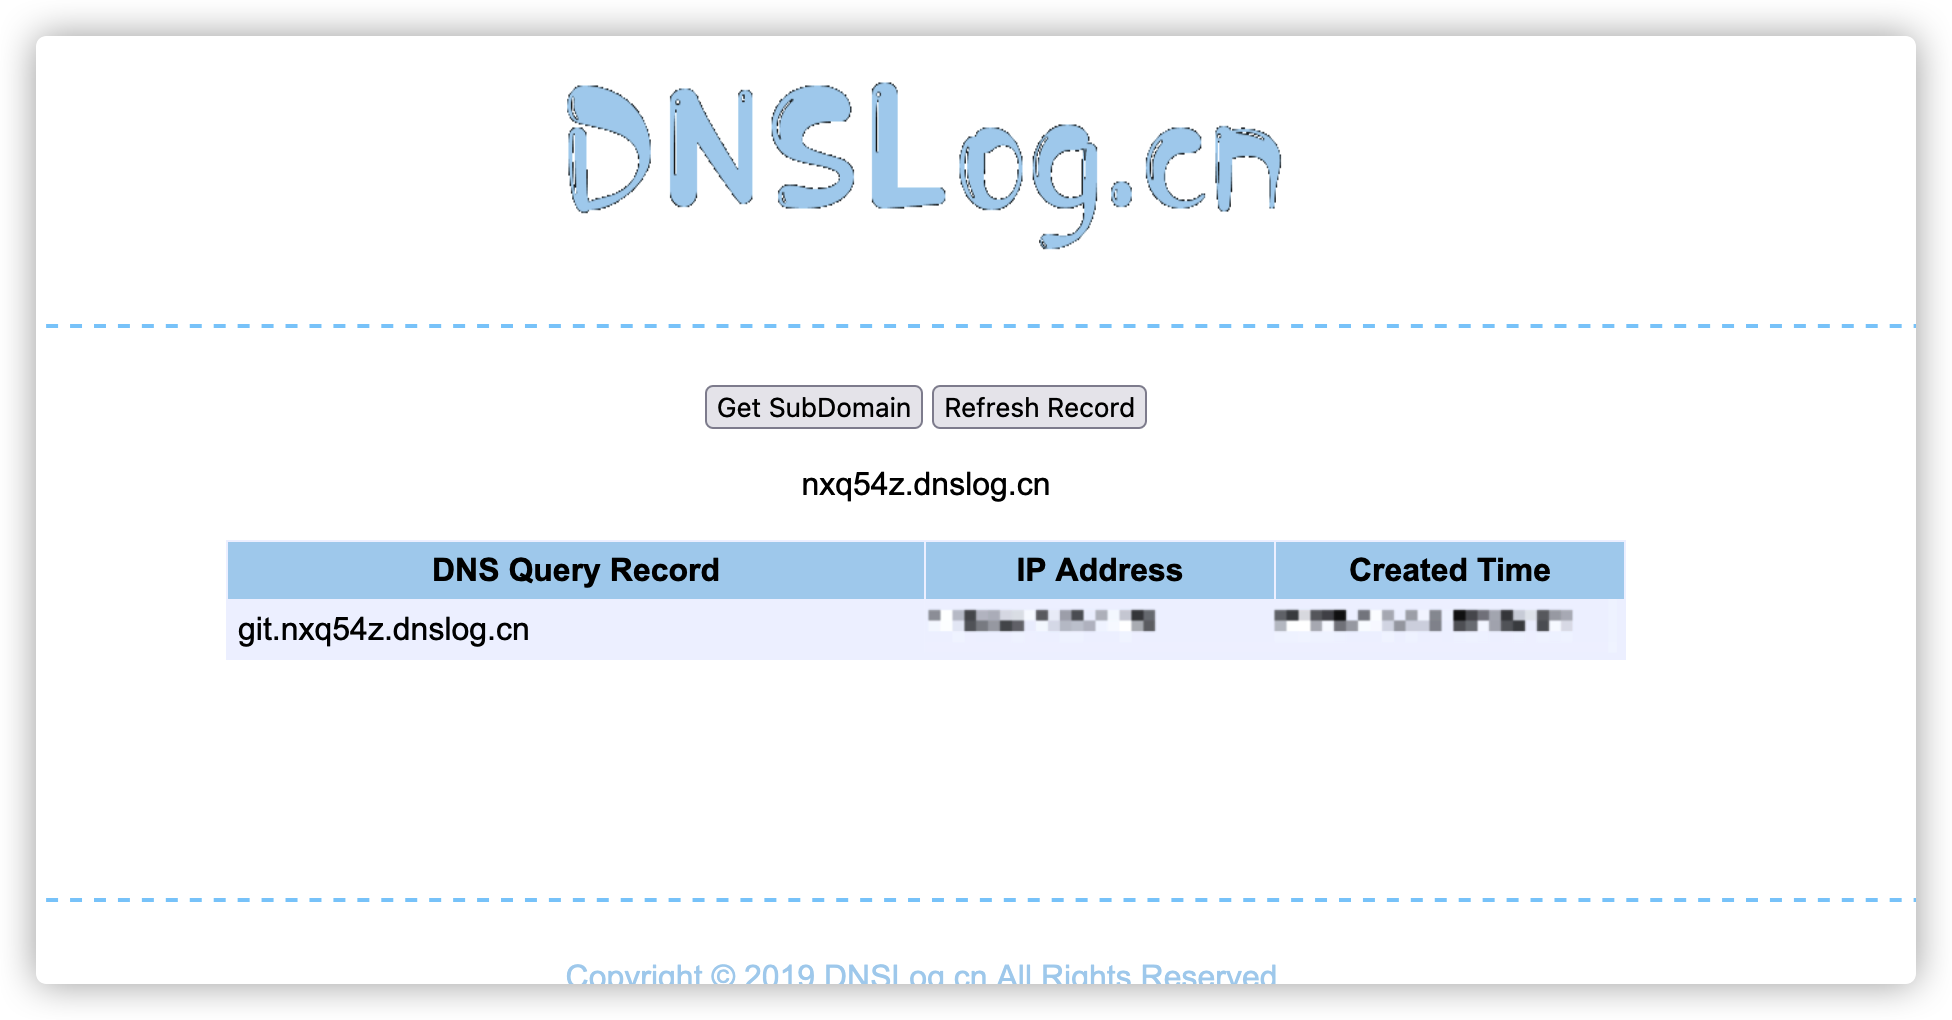
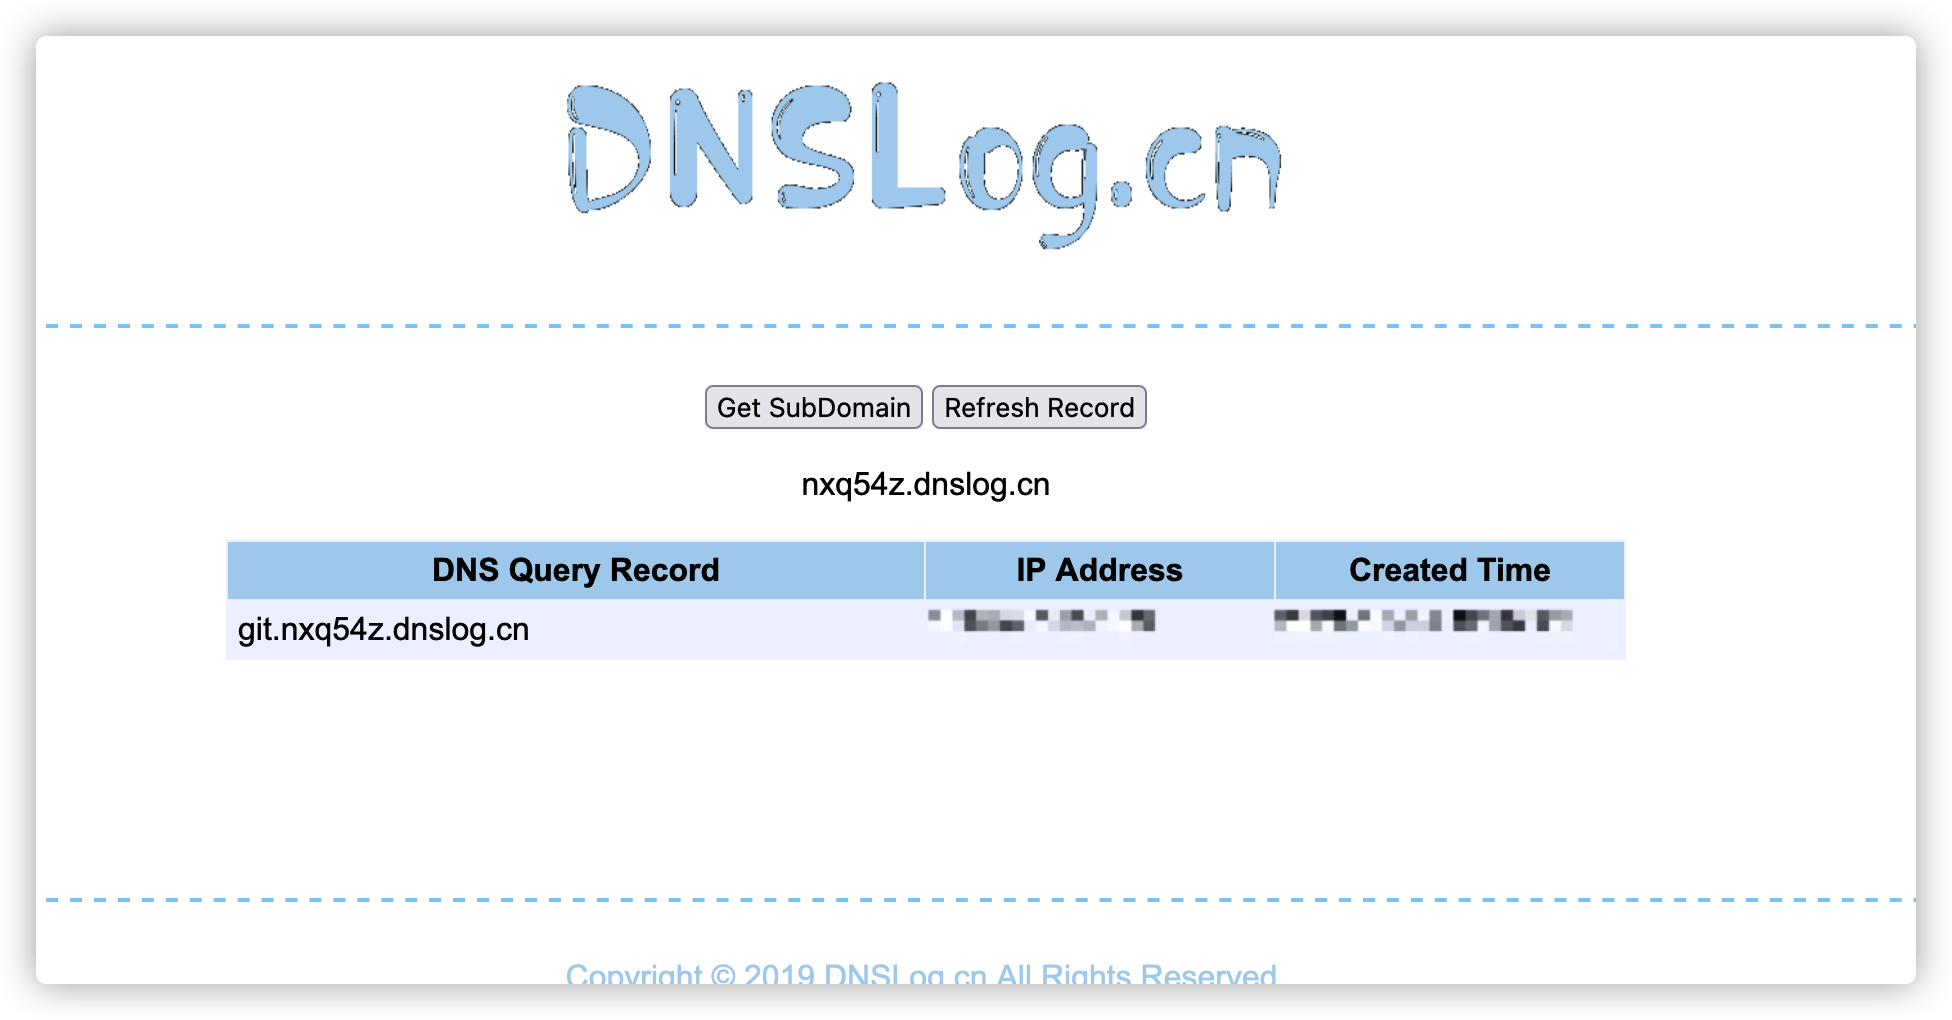
Esta vulnerabilidade não exibe saída por padrão, insira um comando, por exemplo, usando dnslog para trazer dados para verificação

Volte ao dnslog para verificar, se houver retorno, é sucesso
REF

https://hackerone.com/reports/1154542

https://security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild/

https://github.com/RedTeamWing/CVE-2021-22205

https://github.com/mr-r3bot/Gitlab-CVE-2021-22205/

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    388
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    328

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



