
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4577-checker — Um script Bash projetado para escanear múltiplos domínios em busca da vulnerabilidade CVE-2024-4577 no PHP-CGI. | Kitploit
Ferramentas/GitHubGitHub/jeninsutradhar/cve-2024-4577-checker
ReconhecimentoScanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubjeninsutradhar/cve-2024-4577-checker

CVE-2024-4577-checker

Um script Bash projetado para escanear múltiplos domínios em busca da vulnerabilidade CVE-2024-4577 no PHP-CGI.

Compartilhar
Ver Repositório
3129há 2 anosAinda não revisado

Verificador de Vulnerabilidade CVE-2024-4577

O Verificador de Vulnerabilidade CVE-2024-4577 é um script Bash projetado para escanear múltiplos domínios em busca da vulnerabilidade CVE-2024-4577 no PHP-CGI. Esta ferramenta permite que pesquisadores de segurança e administradores de sistemas avaliem rapidamente se seus sistemas ou uma lista de domínios estão potencialmente vulneráveis a este problema específico de segurança.

Descrição

Nas versões do PHP 8.1.* anteriores a 8.1.29, 8.2.* anteriores a 8.2.20, 8.3.* anteriores a 8.3.8, ao usar Apache e PHP-CGI no Windows, se o sistema estiver configurado para usar certas páginas de código, o Windows pode usar o comportamento "Best-Fit" para substituir caracteres na linha de comando fornecida às funções da API Win32. O módulo PHP CGI pode interpretar mal esses caracteres como opções do PHP, o que pode permitir que um usuário malicioso passe opções para o binário PHP em execução e, assim, revele o código-fonte dos scripts, execute código PHP arbitrário no servidor, etc.
imagem

Requisitos

  • Bash (versão 4.0 ou superior)
  • curl

Instalação

  1. Clone o repositório ou baixe o script:
  • git clone https://github.com/JeninSutradhar/CVE-2024-4577-checker.git
  • cd cve-2024-4577-checker
  1. Torne o script executável:
  • chmod +x cve_2024_4577_checker.sh

Uso

Uso Básico

./cve_2024_4577_checker.sh -f domains.txt

  • Isso irá escanear todos os domínios listados no arquivo domains.txt.

Opções

  • -f arquivo: Especifica um arquivo contendo uma lista de domínios para verificar (um domínio por linha)
  • -t threads: Define o número de threads simultâneos (padrão: 10)
  • -u user_agent: Define uma string User-Agent personalizada
  • -i: Executa em modo interativo, permitindo entrada manual de domínios
  • -h: Exibe a mensagem de ajuda

Saída

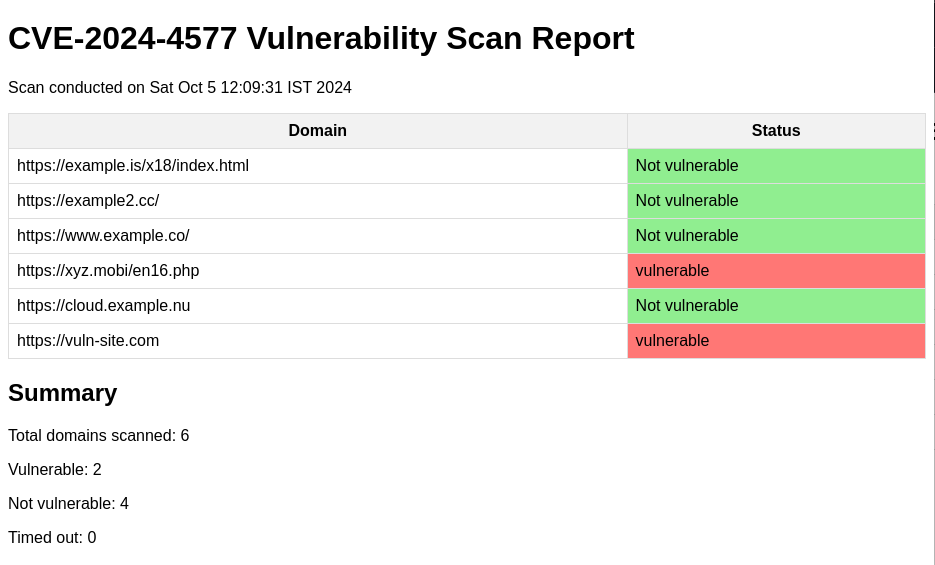
  • Ao final da varredura, um resumo é exibido mostrando:
  1. Número total de domínios escaneados
  2. Número de domínios vulneráveis
  3. Número de domínios seguros
  4. Número de domínios que atingiram o tempo limite
  • Além disso, dois arquivos são gerados:
  1. Um arquivo de log detalhado (vulnerability_scan_[timestamp].log)
  2. Um relatório HTML (vulnerability_report_[timestamp].html)

Exemplos

  1. Escanear domínios de um arquivo:
  • ./cve_2024_4577_checker.sh -f domains.txt
  1. Escanear domínios com concorrência aumentada:
  • ./cve_2024_4577_checker.sh -f domains.txt -t 20
  1. Usar um User-Agent personalizado:
  • ./cve_2024_4577_checker.sh -f domains.txt -u "MyCustomUserAgent/1.0"
  1. Executar no modo interativo:
  • ./cve_2024_4577_checker.sh -i

imagem

Licença

Este projeto está licenciado sob a Licença MIT - consulte o arquivo LICENSE para obter detalhes.

Aviso Legal

Esta ferramenta é apenas para fins educacionais e de teste. Sempre certifique-se de ter permissão para escanear os domínios alvo. Os autores não são responsáveis por qualquer uso indevido ou danos causados por este programa.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    383
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    288

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →