Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-9290 — A ferramenta visa sites WordPress que usam o plugin Super Backup & Clone e são vulneráveis a upload arbitrário de arquivos. | Kitploit
Ferramentas/GitHubGitHub/jenderal92/cve-2024-9290
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubjenderal92/cve-2024-9290

CVE-2024-9290

A ferramenta visa sites WordPress que usam o plugin Super Backup & Clone e são vulneráveis a upload arbitrário de arquivos.

Ver Repositório
1123há 5 mesesAinda não revisado
Compartilhar

Ferramenta de Exploit CVE-2024-9290 | Vulnerabilidade do Super Backup & Clone
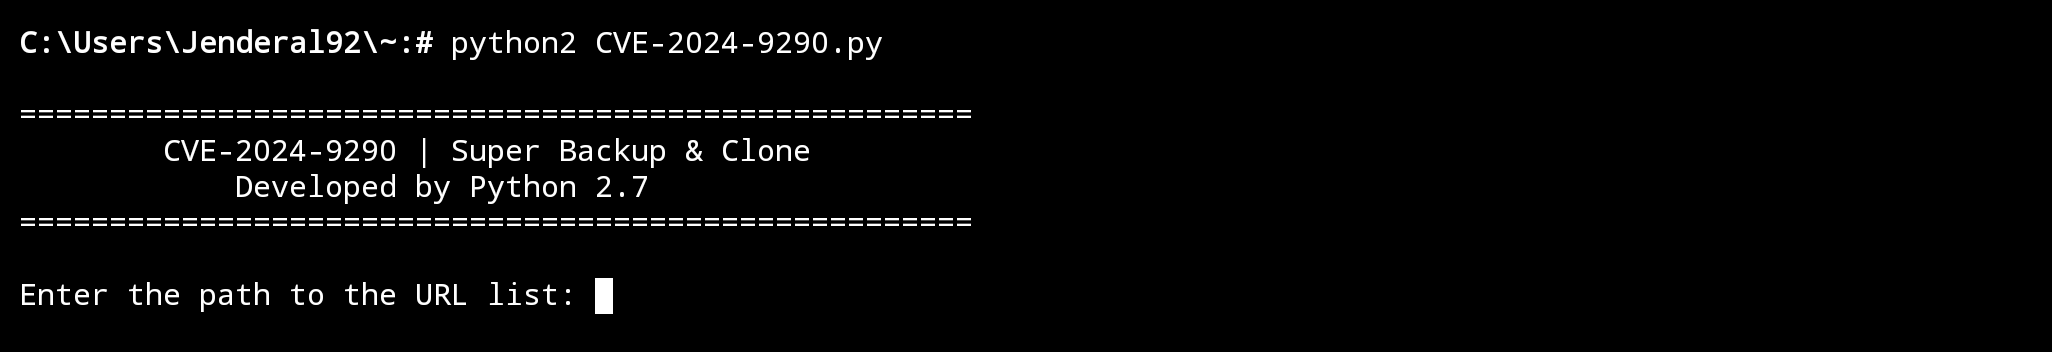
cve-2024-9290 Jenderal92

A ferramenta tem como alvo sites WordPress que usam o plugin Super Backup & Clone e são vulneráveis a upload arbitrário de arquivos. Ela tenta enviar um shell malicioso para o diretório /wp-content/uploads/isnapshots/. Após o upload, a ferramenta valida a existência do shell e registra os uploads bem-sucedidos em um arquivo shells.txt.


Recursos

  • Multi-threading: Processa até 10 URLs simultaneamente para exploração mais rápida.
  • Upload de Shell Personalizado: Usa o shell malicioso hospedado no GitHub como payload.
  • Registro: Registra explorações bem-sucedidas em shells.txt para referência fácil.

Uso

Pré-requisitos

  1. Python 2.7 é necessário para executar esta ferramenta.
  2. Certifique-se de ter a biblioteca requests instalada:
    pip install requests
    

Passos para Usar

  1. Clone este repositório ou baixe o script.
  2. Crie um arquivo de texto contendo uma lista de URLs de destino, uma URL por linha.
  3. Execute o script:
    python CVE-2024-9290.py
    
  4. Digite o caminho para o arquivo contendo as URLs quando solicitado.
  5. A ferramenta tentará explorar cada alvo e registrará os sucessos em shells.txt.

Pontos-Chave

  • Apenas para Uso Educacional: Esta ferramenta é projetada para hacking ético e testes de penetração sob condições autorizadas.
  • Não Use Indevidamente: O uso não autorizado é ilegal e pode resultar em consequências graves.
  • Personalizável: Os usuários podem modificar o script para payloads ou requisitos específicos.

Aviso Legal:

Escrevi o aviso legal na capa do Jenderal92. Você pode verificá-lo AQUI !!!
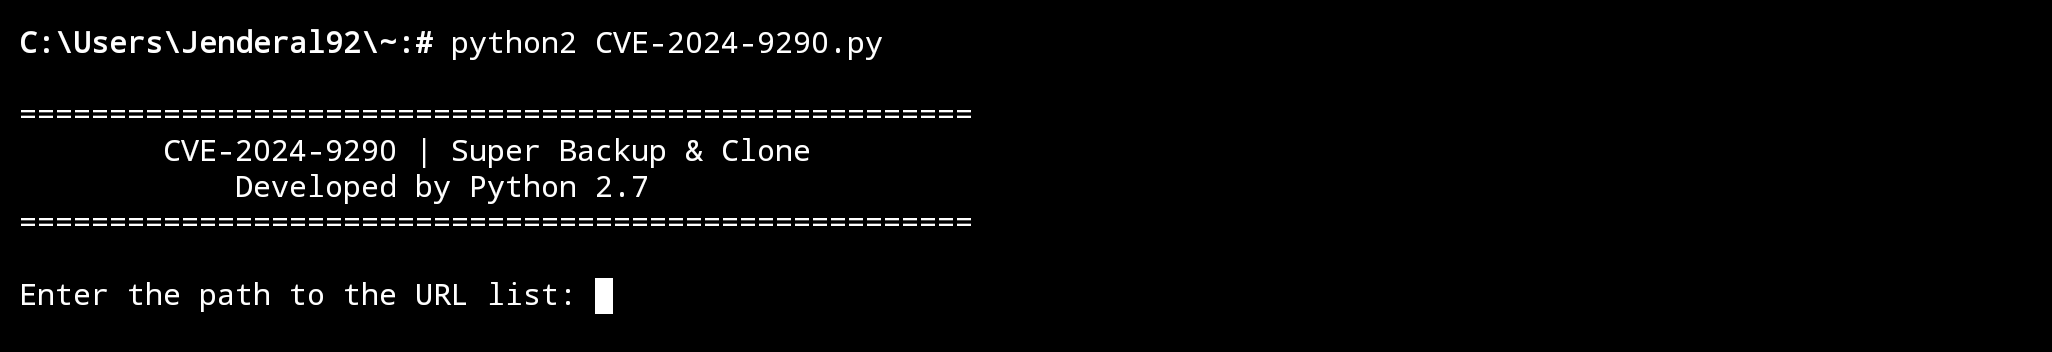

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    266

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








