
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BLUESPAWN — Um software de Defesa Ativa e EDR para capacitar as Blue Teams | Kitploit
Ferramentas/GitHubGitHub/ion28/bluespawn
Ferramentas DefensivasScanners de VulnerabilidadesForensia de MemóriaAuditoria de ConfiguraçãoResposta a IncidentesAnálise de Logs
GitHubion28/bluespawn

BLUESPAWN

Um software de Defesa Ativa e EDR para capacitar as Blue Teams

Ver Repositório
1.3k17821há 6 mesesRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

BLUESPAWN-logo2-temp

BLUESPAWN

Version License Platform Operating System Discord

Status do Código

Win Client build Codacy Badge Last Commit

Nossa Missão

O BLUESPAWN ajuda as equipes azuis a monitorar sistemas em tempo real contra atacantes ativos, detectando atividade anômala.

O que é BLUESPAWN

O BLUESPAWN é uma ferramenta de defesa ativa e detecção e resposta de endpoints que pode ser usada por defensores para detectar, identificar e eliminar rapidamente atividade maliciosa e malware em uma rede.

Participe e Contribua com o projeto

Quer ajudar a tornar o BLUESPAWN ainda mais eficaz na localização e eliminação de malware? Junte-se a nós no Servidor Discord do BLUESPAWN e ajude no desenvolvimento ou mesmo sugira um recurso ou relate um bug. Não é necessária experiência – não há melhor maneira de aprender sobre desenvolvimento ou segurança do que mergulhar de cabeça!

Se você quiser ajudar a contribuir com código, comece conferindo nossa página wiki sobre configuração do ambiente de desenvolvimento. Fique à vontade para nos contatar no Discord se encontrar problemas durante a configuração! Geralmente acompanhamos bugs e novos recursos através de Issues e coordenamos no chat durante o desenvolvimento.

Por que criamos o BLUESPAWN

Criamos e abrimos o código-fonte por várias razões, incluindo:

  • Agir Mais Rápido: Queríamos ferramentas especificamente projetadas para identificar rapidamente atividade maliciosa em um sistema
  • Conhecer nossa Cobertura: Queríamos saber exatamente o que nossas ferramentas podiam detectar e não depender tanto de software de caixa-preta (ex: programas antivírus). Essa abordagem nos ajuda a focar melhor nossos esforços em linhas específicas e ter confiança no status das demais.
  • Melhor Compreensão: Queríamos entender melhor a superfície de ataque do Windows para defendê-lo melhor
  • Mais Software Open-Source para Equipes Azuis: Embora existam muitas ferramentas Red Team open-source, a grande maioria das melhores ferramentas Blue Team são fechadas (ex: AVs, EDRs, SysInternals, etc). Não deveríamos precisar confiar em segurança por obscuridade para prevenir agentes maliciosos (obviamente muito difícil, mas é algo a se buscar!)
  • Demonstrar Recursos das APIs do Sistema Operacional: Examinamos uma tonelada de documentação da Microsoft, respostas do StackOverflow e mais para criar isso. Esperamos que outros possam achar parte do código útil.

Cobertura do MITRE ATT&CK

Visite este mapa para ver as capacidades atuais de cobertura

Experimente o BLUESPAWN

Nota: O BLUESPAWN está em desenvolvimento alfa ativo, portanto muitos recursos podem não funcionar como esperado e as detecções podem ser muito restritas ou gerar muitos falsos positivos.

Nota 2: O BLUESPAWN deve ser executado por um profissional de segurança na maioria dos casos e, como tal, detectará atividade não maliciosa às vezes. Embora o BLUESPAWN ajude a identificar rapidamente coisas potencialmente ruins, ele espera que o usuário use as informações disponíveis para tomar a decisão final.

  1. Confira as páginas Wiki para saber mais sobre as opções de linha de comando, exemplos e mais.
  2. Baixe a versão mais recente em esta página
  3. Abra um Prompt de Comando Administrativo
  4. Execute o seguinte comando para ver as opções disponíveis
.\BLUESPAWN-client-x64.exe --help

Modo Mitigate

  1. Execute o seguinte no Prompt de Comando Administrativo para auditar seu sistema quanto à presença de muitas configurações de segurança
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
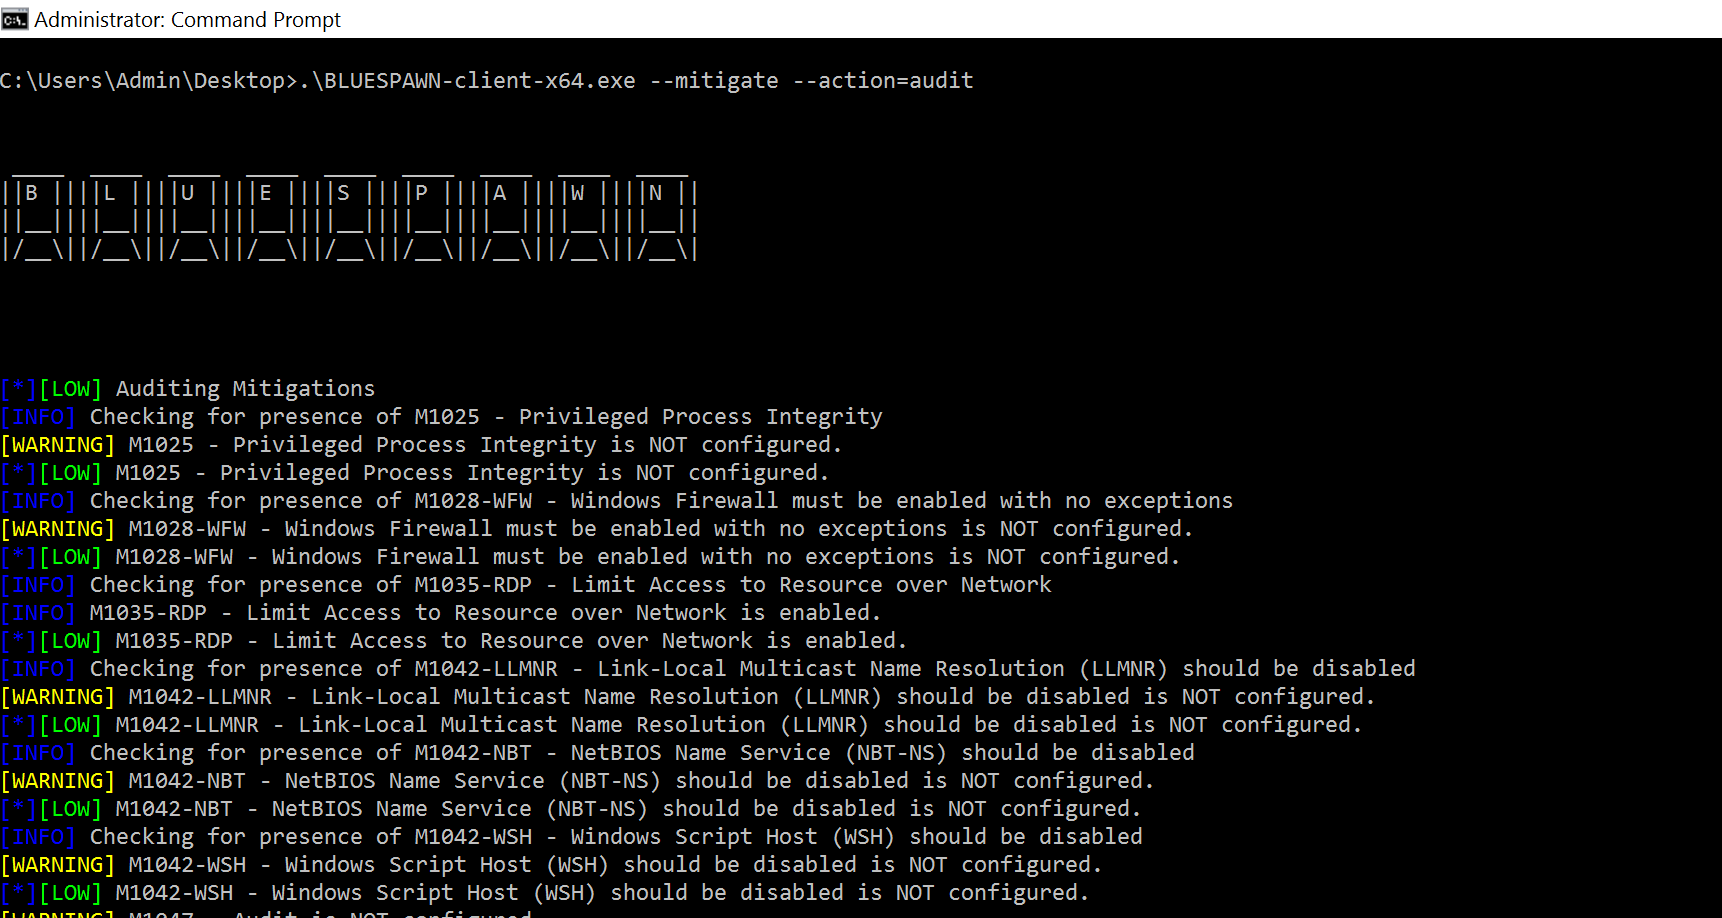
BLUESPAWN in Action-Mitigate

Modo Hunt

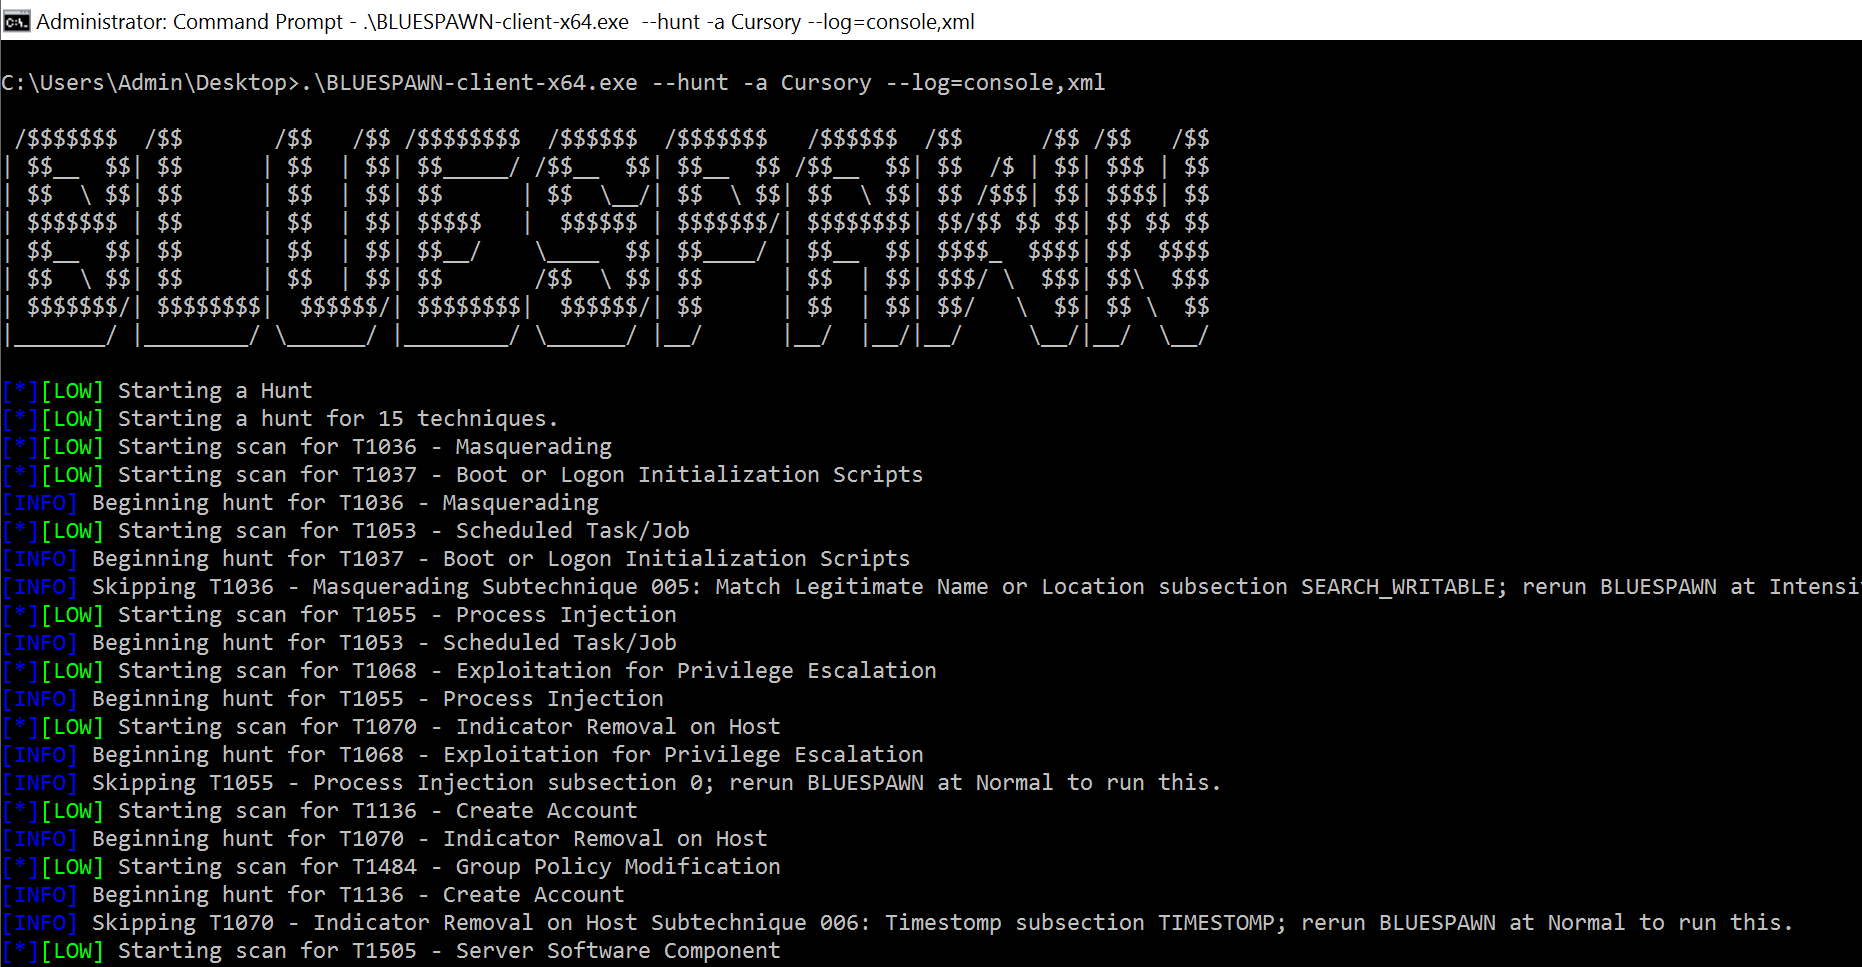
  1. Execute o BLUESPAWN no Prompt de Comando Administrativo para caçar atividade maliciosa no sistema
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
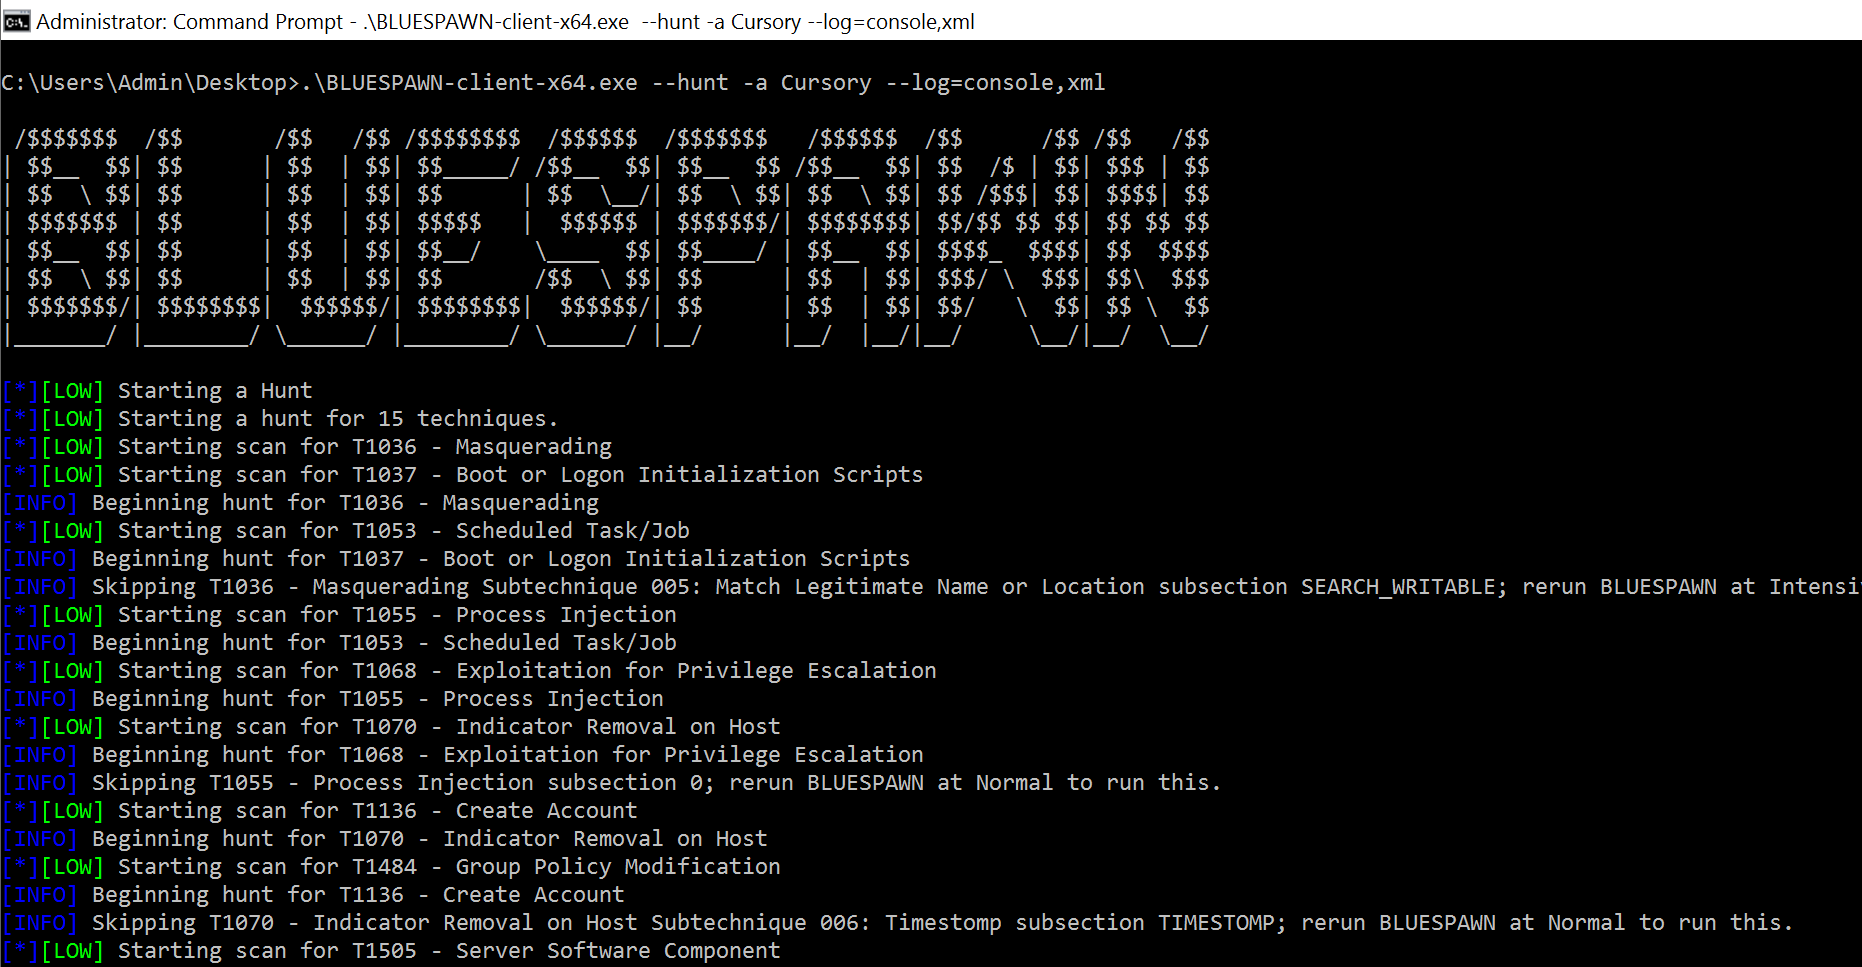
BLUESPAWN in Action-Hunt

Modo Monitor

  1. Execute o BLUESPAWN no Prompt de Comando Administrativo para monitorar atividade maliciosa no sistema
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
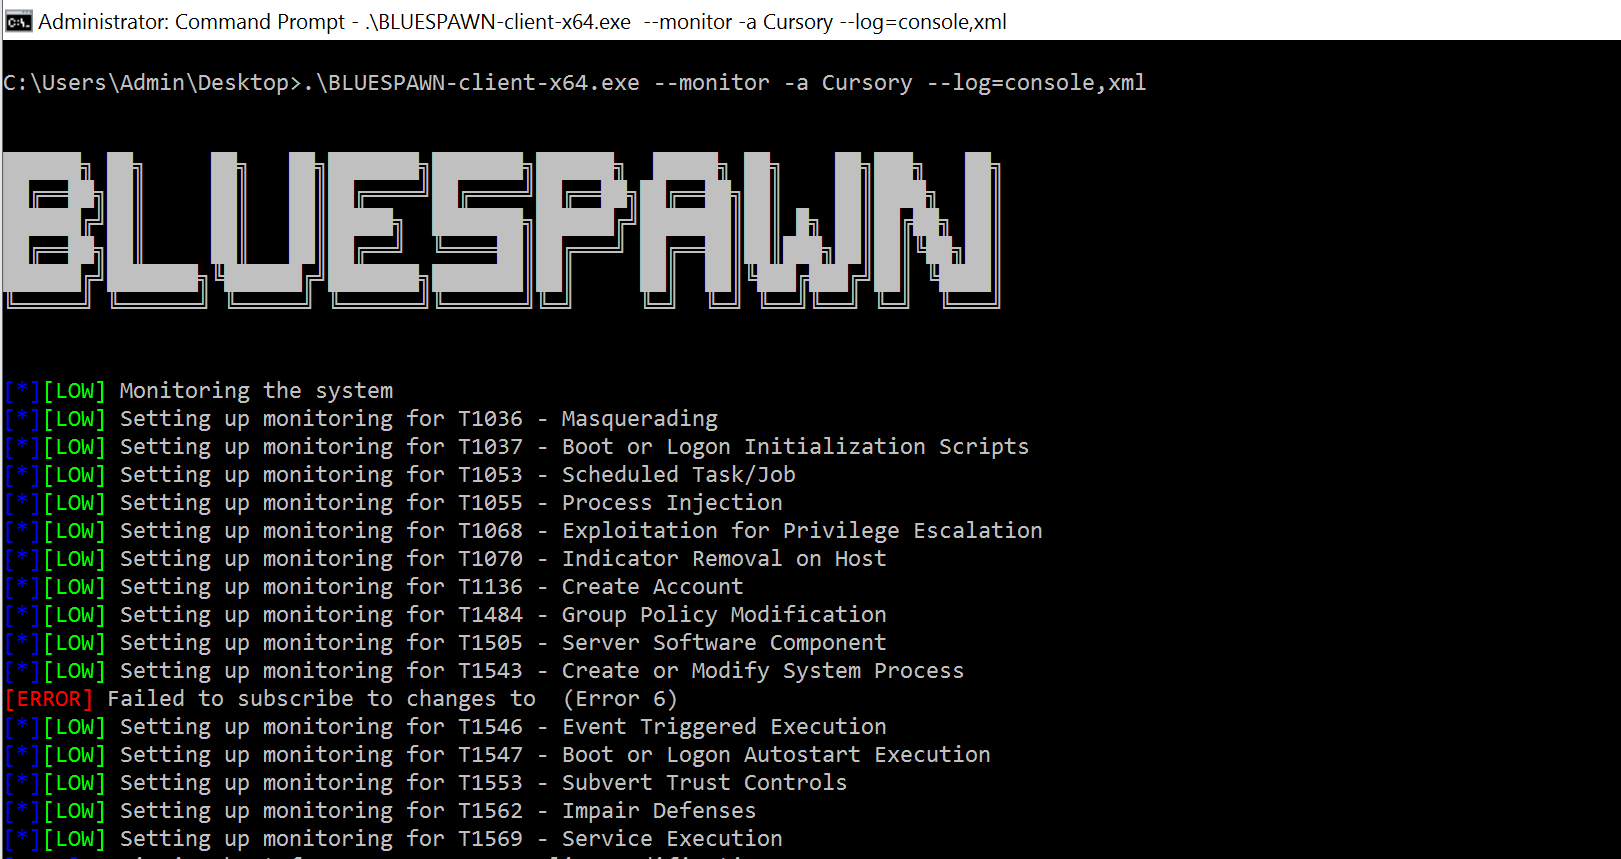
BLUESPAWN in Action-Monitor

Linhas de Esforço

O BLUESPAWN consiste em 3 modos principais listados abaixo. Vários desses módulos possuem submódulos (que podem ainda não estar criados no código) conforme listado, e todos estão em diferentes estágios de planejamento, pesquisa e desenvolvimento. Além disso, são suportados por vários outros módulos.

  • Hunt (Caça por evidências de comportamento malicioso)

  • Mitigate (Mitiga vulnerabilidades aplicando configurações de segurança)

  • Monitor (Monitora continuamente o sistema em busca de comportamento potencialmente malicioso)

  • Scan (Usado para avaliar itens identificados pelas caças e decidir se é suspeito/malware)

  • User (Contém a main do programa, IOBase e outras funções similares)

  • Util (Contém uma coleção de módulos que suportam operações principais)

    • Configurations
    • Event Logs
    • File System
    • Log
    • PEs
    • Processes

Palestras, Publicações e Outras Menções

Aqui estão alguns lugares onde você pode ter ouvido falar do projeto :)
DEFCON 28 Blue Team Village

DEFCON 28 Blue Team Village - Visão Geral, Slides

National Collegiate Cyber Defense Competition, 2020 Red Team Debrief - Youtube

Artigo de Pesquisa do BLUESPAWN na UVA - Paper, DOI 10.18130/v3-b1n6-ef83

Contate-nos

Se tiver alguma dúvida, comentário ou sugestão, fique à vontade para nos enviar um e-mail para [email protected] ou nos enviar uma mensagem no Servidor Discord do BLUESPAWN.

Baixar ferramenta