Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
imMapper — Demonstração de abuso do driver vulnerável AmdTools64.sys para R/W físico. | Kitploit
Ferramentas/GitHubGitHub/ioallocate/immapper
Análise de VulnerabilidadesExploraçãoSegurança de HardwareAprendizado e EducaçãoExploração de Binários
GitHubioallocate/immapper

imMapper

Demonstração de abuso do driver vulnerável AmdTools64.sys para R/W físico.

Ver Repositório
201123há 2 mesesAinda não revisado
Compartilhar

imMapper

  • Uma demonstração de como abusar do driver vulnerável AmdTools64. O driver tem a capacidade de (apenas) Ler/Escrever Memória do Espaço do Kernel, bem como Ler/Escrever o MSR. Isso requer Privilégios de Administrador. O driver é distribuído através da ferramenta RGBFusion-2.

Ponto de exclamação

  • Esta demonstração é apenas para Fins Educacionais, e eu Desencorajo o Uso Indevido desta vulnerabilidade, pois em 25/08/2026 não há CVE válido e não está em andamento, qualquer CVE futuro não será do autor original, eu.

Ponto de interrogação

  • Encontrei este driver depois de revisar DMs antigas no discord, achei uma DM interessante do sigwl me mostrando seu driver vulnerável chamado "RGBMini", isso me levou a pesquisar outros possíveis drivers vulneráveis nesse tema.
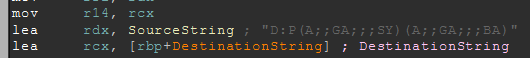
  • No endereço 0x140005380 o objeto de dispositivo é registrado com o SDDL D:P(A;;GA;;;SY)(A;;GA;;;BA), o que significa que apenas o sistema e administradores podem abrir um handle. O Dispatch Handler em 0x1400058D8, a Vulnerabilidade reside nele. Ele dá ao modo de usuário os parâmetros de operações perigosas, como ao ler e escrever memória física em vez de verificar intervalo e tamanho, nada é validado e tudo é passado pelo modo de usuário.

Asset/SDDLSnippet Asset/DispatcherSnippet

Adicionar

  • IDA

Em

  • Estou creditando Leo por me ajudar com os utilitários deste projeto.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →